

Los especialistas de ESET han descubierto una nueva campaña de malware dirigida a usuarios de habla rusa de la red mundial.
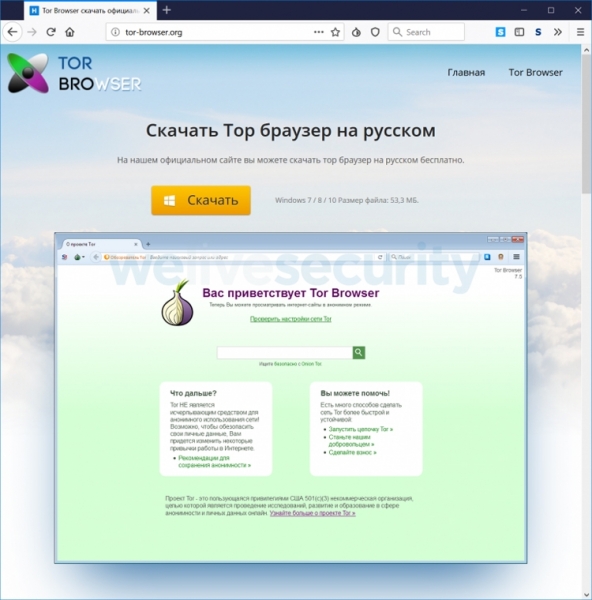
Los cibercriminales han estado distribuyendo un navegador Tor infectado durante varios años, utilizándolo para espiar a sus víctimas y robar sus bitcoins. El navegador web infectado se distribuía a través de varios foros bajo la apariencia de la versión oficial en ruso del Tor Browser.
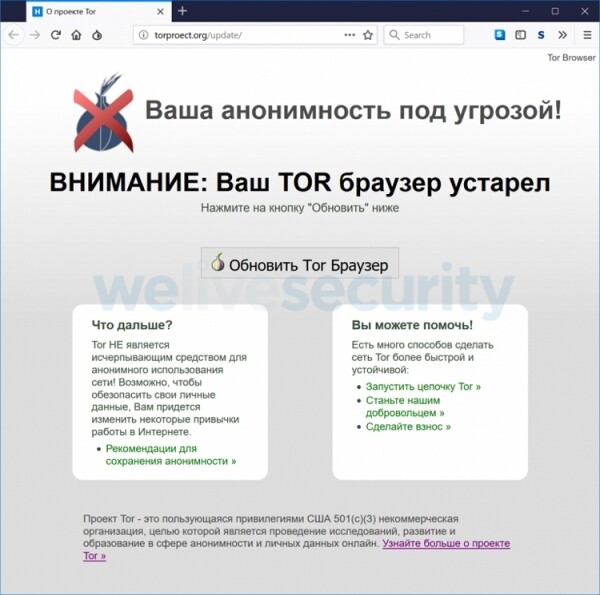
El malware permite a los atacantes ver qué sitios está visitando la víctima en ese momento. Teóricamente, también pueden alterar el contenido de la página visitada, interceptar datos ingresados y mostrar mensajes falsos en los sitios.
«Los delincuentes no modificaron los archivos binarios del navegador. En cambio, realizaron cambios en la configuración y las extensiones, por lo que los usuarios normales podrían no notar la diferencia entre la versión original y la infectada», dicen los expertos de ESET.
El esquema de ataque también contempla la modificación de las direcciones de las billeteras del sistema de pago QIWI. La versión maliciosa de Tor reemplaza automáticamente la dirección original de la billetera de bitcoins por la dirección de los delincuentes cuando la víctima intenta pagar una compra con bitcoins.
Los daños causados por las acciones de los delincuentes ascienden a al menos 2,5 millones de rublos. Sin embargo, el verdadero monto de los fondos robados podría ser mucho mayor.
Fuente: 3dnews.ru
