

Mientras los entusiastas esperan con ansias la implementación masiva de las redes de quinta generación, los ciberdelincuentes frotan sus manos, anticipándose a nuevas oportunidades de lucro. A pesar de todos los esfuerzos de los desarrolladores, la tecnología 5G contiene vulnerabilidades, cuya identificación se complica por la falta de experiencia en nuevas condiciones. Hemos investigado una pequeña red 5G y hemos identificado tres tipos de vulnerabilidades de las que hablaremos en esta publicación.
Objeto de estudio
Consideremos un ejemplo sencillo: una red 5G no pública (Non-Public Network, NPN) en un campus universitario, conectada al mundo exterior a través de canales de comunicación públicos. Este tipo de redes se utilizarán en un futuro cercano como estándar en todos los países que se han sumado a la carrera por el 5G. El entorno potencial para el despliegue de redes de esta configuración son las "empresas inteligentes", "ciudades inteligentes", oficinas de grandes empresas y otros lugares similares con un alto grado de control.
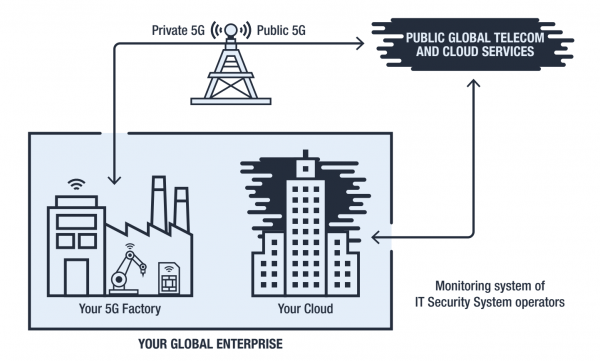
Infraestructura NPN: red privada de la empresa conectada a la red 5G global a través de canales públicos. Fuente: Trend Micro
A diferencia de las redes de cuarta generación, las redes 5G están orientadas al procesamiento de datos en tiempo real, por lo que su arquitectura se asemeja a una tarta de múltiples capas. La división en niveles facilita la interacción mediante la estandarización de API para la comunicación entre capas.
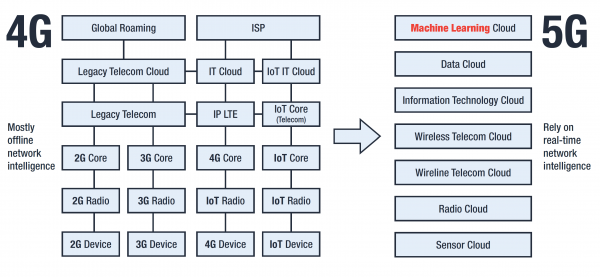
Comparación de arquitecturas 4G y 5G. Fuente: Trend Micro
El resultado son mayores posibilidades de automatización y escalabilidad, lo cual es crítico para procesar enormes volúmenes de información del Internet de las Cosas (IoT).
La aislación de niveles incorporada en el estándar 5G da lugar a un nuevo problema: los sistemas de seguridad que operan dentro de la red NPN protegen el objeto y su nube privada, mientras que los sistemas de seguridad de redes externas protegen su infraestructura interna. Sin embargo, el tráfico entre la NPN y las redes externas se considera seguro, ya que proviene de sistemas protegidos, aunque en realidad no está protegido por nadie.
En nuestra reciente investigación presentamos varios escenarios de ciberataques a redes 5G que explotan:
- vulnerabilidades de tarjetas SIM,
- vulnerabilidades de la red,
- vulnerabilidades del sistema de identificación.
Analicemos cada vulnerabilidad en detalle.
Vulnerabilidades de tarjetas SIM
La tarjeta SIM es un dispositivo complejo que incluso cuenta con un conjunto completo de aplicaciones integradas: SIM Toolkit, STK. Uno de estos programas, el S@T Browser, teóricamente podría usarse para acceder a los sitios internos del operador, pero en la práctica ha sido olvidado y no se ha actualizado desde 2009, ya que actualmente otras aplicaciones realizan estas funciones.
El problema es que el S@T Browser resultó vulnerable: un SMS de servicio especializado puede hackear la tarjeta SIM y hacer que ejecute comandos que el hacker necesita, sin que el usuario del teléfono o dispositivo note nada inusual. Este ataque ha recibido el nombre de y ofrece numerosas posibilidades a los delincuentes.
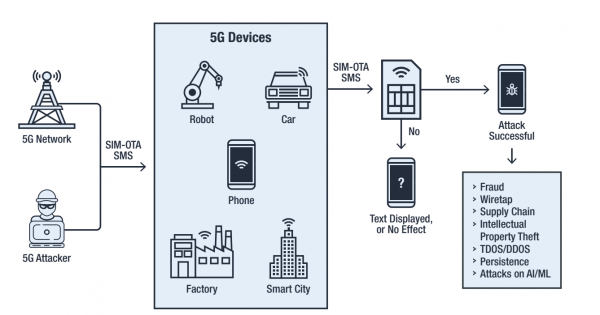
Ataque de Simjacking en redes 5G. Fuente: Trend Micro
En particular, permite al atacante obtener datos sobre la ubicación del abonado, el identificador de su dispositivo (IMEI) y la torre de telefonía móvil (Cell ID), así como hacer que el teléfono marque un número, envíe un SMS, abra un enlace en el navegador e incluso desactive la tarjeta SIM.
En el contexto de las redes 5G, esta vulnerabilidad de las tarjetas SIM se convierte en un problema serio, dado el número de dispositivos conectados. Aunque , en las redes de quinta generación aún . Y dado que todo sigue funcionando, no se puede esperar un reemplazo rápido de las tarjetas SIM existentes.
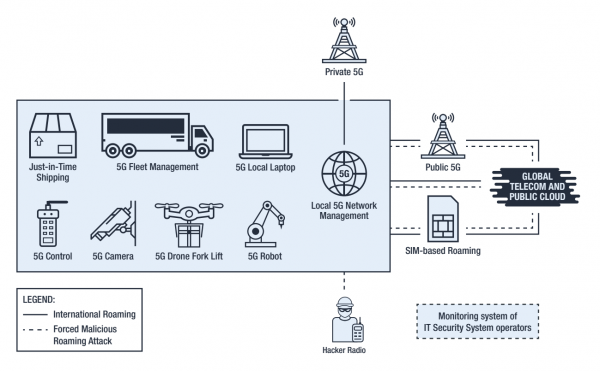
Uso malicioso del roaming. Fuente: Trend Micro
El uso de Simjacking permite forzar a la tarjeta SIM a cambiar al modo de roaming y conectarse a una torre de telefonía móvil controlada por el atacante. De este modo, el agresor podrá modificar la configuración de la tarjeta SIM para espiar llamadas telefónicas, insertar malware y llevar a cabo varios tipos de ataques utilizando un dispositivo que contenga la tarjeta SIM comprometida. Esto es posible porque la comunicación con los dispositivos en roaming se lleva a cabo eludiendo los procedimientos de seguridad establecidos para los dispositivos en la red "local".
Vulnerabilidades de la red
Los delincuentes pueden cambiar la configuración de una tarjeta SIM comprometida para cumplir con sus objetivos. La relativa facilidad y discreción del ataque Simjaking permite llevarlo a cabo de forma continua, tomando el control de cada vez más dispositivos, lenta y pacientemente () cortando partes de la red como si fueran rebanadas de salami (). Rastrear tal impacto es extremadamente difícil, y en las condiciones de una compleja red distribuida 5G, es prácticamente imposible.
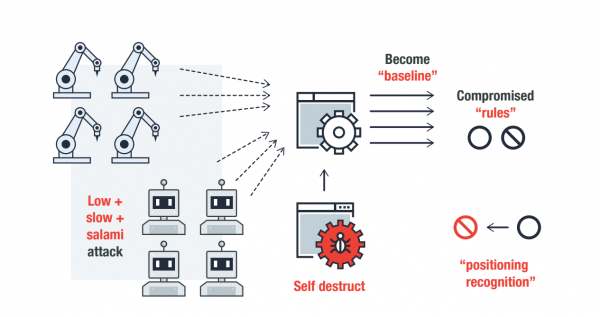
Implementación gradual en la red 5G utilizando ataques Bajo y Lento + Salami. Fuente: Trend Micro
Y dado que las redes 5G no tienen mecanismos de control de seguridad integrados para las tarjetas SIM, los delincuentes poco a poco tendrán la capacidad de establecer sus propias reglas dentro del dominio de comunicación 5G, utilizando tarjetas SIM capturadas para robar fondos, autorización a nivel de red, instalación de malware y otras actividades ilegales.
Preocupa especialmente la aparición en los foros de hackers de herramientas que automatizan la captación de tarjetas SIM mediante Simjaking, ya que el uso de tales medios para redes de quinta generación proporciona a los delincuentes posibilidades prácticamente ilimitadas para escalar ataques y modificar tráfico de confianza.
Vulnerabilidades de identificación
La tarjeta SIM se utiliza para identificar el dispositivo en la red. Si la tarjeta SIM está activa y tiene un saldo positivo, el dispositivo se considera automáticamente legítimo y no suscita sospechas a nivel de los sistemas de detección. Sin embargo, la vulnerabilidad de la propia tarjeta SIM hace vulnerable todo el sistema de identificación. Los sistemas de seguridad de TI simplemente no podrán rastrear un dispositivo conectado ilegalmente si este se registra en la red utilizando credenciales de identificación robadas a través de Simjaking.
Así, un hacker que se conecta a la red a través de una tarjeta SIM hackeada obtiene acceso al nivel del verdadero propietario, ya que los sistemas de TI ya no verifican los dispositivos que han pasado identificación a nivel de red.
La identificación garantizada entre el nivel de software y el nivel de red añade un problema adicional: los delincuentes pueden crear intencionadamente 'ruido' para los sistemas de detección de intrusiones, llevando a cabo constantemente diversas acciones sospechosas en nombre de dispositivos legítimos capturados. Dado que el funcionamiento de los sistemas automáticos de detección se basa en el análisis de estadísticas, los umbrales para las alertas aumentarán gradualmente, lo que asegurará la falta de respuesta a ataques reales. La exposición prolongada a este tipo de situaciones puede cambiar el funcionamiento de toda la red y crear 'puntos ciegos' estadísticos para los sistemas de detección. Los criminales que controlan tales zonas pueden llevar a cabo ataques a los datos dentro de la red y a los dispositivos físicos, organizar ataques de denegación de servicio y causar otros daños.
Solución: verificación unificada de identidad
Las vulnerabilidades investigadas en la red NPN 5G son consecuencia de la fragmentación de los procedimientos de seguridad en el nivel de comunicación, el nivel de las tarjetas SIM y los dispositivos, así como en el nivel de interacción de roaming entre redes. Para abordar este problema, se debe implementar, de acuerdo con el principio de confianza cero (), la autenticación de los dispositivos que se conectan a la red en cada etapa, implementando un modelo federado de identificación y gestión de acceso ().
El principio de ZTA consiste en mantener la seguridad incluso cuando el dispositivo está fuera de control, se mueve o se encuentra más allá del perímetro de la red. El modelo federado de identificación es un enfoque para la seguridad 5G que proporciona una arquitectura coherente para la autenticación, derechos de acceso, integridad de datos y otros componentes y tecnologías en redes 5G.
Este enfoque elimina la posibilidad de introducir en la red una torre de 'roaming' y redirigir a ella las tarjetas SIM capturadas. Los sistemas de TI podrán identificar plenamente la conexión de dispositivos no autorizados y bloquear el tráfico parásito que genera ruido estadístico.
Para proteger la SIM de modificaciones, es necesario implementar medios adicionales de verificación de integridad, posiblemente realizados en forma de una aplicación SIM basada en blockchain. La aplicación puede utilizarse para autenticar dispositivos y usuarios, así como para verificar la integridad del firmware y la configuración de la SIM tanto en roaming como en la red doméstica.
Resumiendo
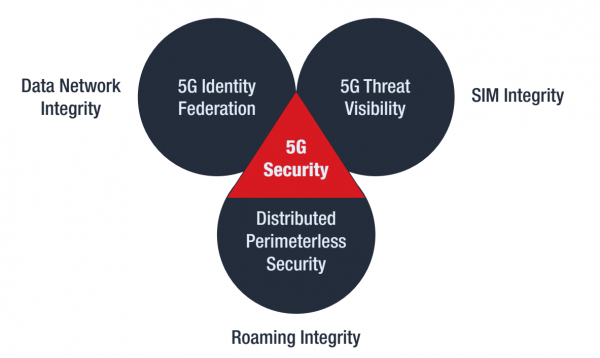
La solución a los problemas de seguridad del 5G se puede presentar como la combinación de tres enfoques:
- la implementación de un modelo federado de identificación y gestión de accesos que garantice la integridad de los datos en la red;
- asegurar una visibilidad completa de las amenazas mediante la implementación de un registro distribuido para verificar la legitimidad e integridad de las SIM;
- la formación de un sistema de seguridad distribuido sin fronteras que aborde los problemas de interacción con dispositivos en roaming.
La implementación práctica de estas medidas requiere tiempo y serios costos, sin embargo, la implementación de redes 5G está en marcha en todas partes, por lo que es necesario comenzar a trabajar en la eliminación de vulnerabilidades ahora mismo.
Fuente: habr.com
