

Tras una breve pausa, regresamos a NSX. Hoy mostraré cómo configurar NAT y Firewall.
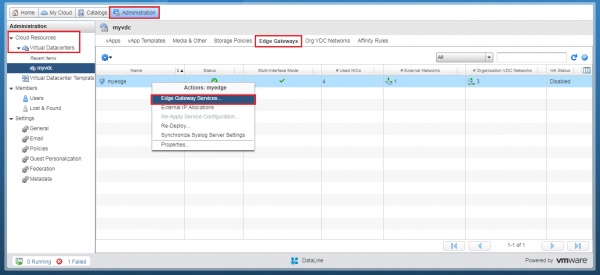
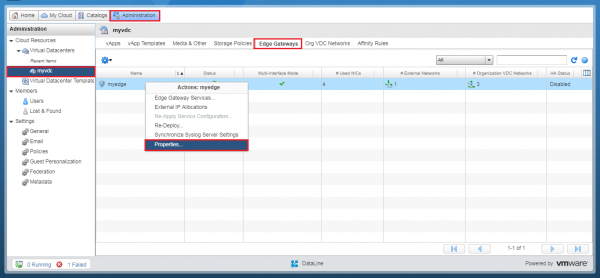
En la pestaña Administración dirígete a tu centro de datos virtual – Recursos de Nube – Centros de Datos Virtuales.
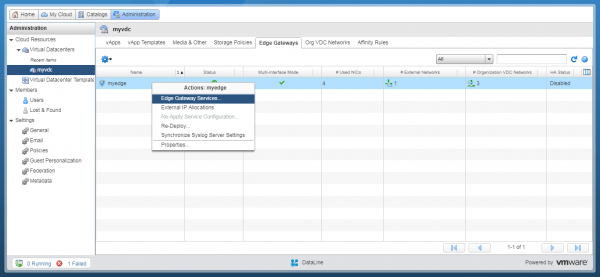
Selecciona la pestaña Gateways Edge y haz clic derecho en el NSX Edge deseado. En el menú que aparece, selecciona la opción Servicios de Gateway Edge. El panel de control de NSX Edge se abrirá en una nueva pestaña.
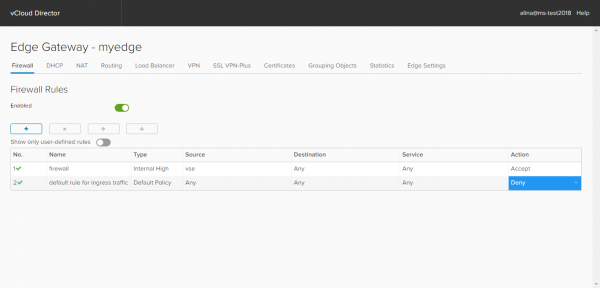
Configuración de reglas del Firewall
Por defecto, en el apartado regla predeterminada para tráfico de entrada la opción Deny está seleccionada, es decir, el Firewall bloqueará todo el tráfico.
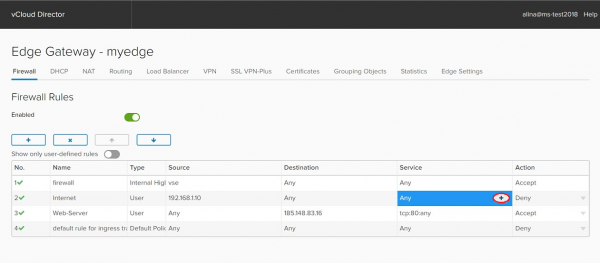
Para agregar una nueva regla, presiona +. Aparecerá un nuevo registro con el nombre Nueva regla. Edita sus campos de acuerdo a tus requisitos.
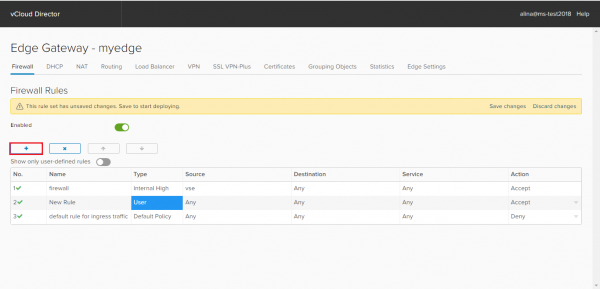
En el campo Nombre asigna un nombre a la regla, por ejemplo Internet.
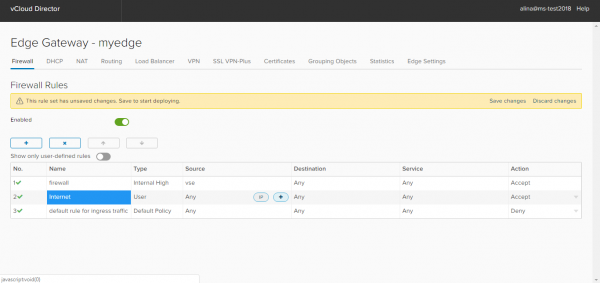
En el campo Source ingresa las direcciones de origen necesarias. Con el botón IP puedes especificar una única dirección IP, un rango de direcciones IP, CIDR.
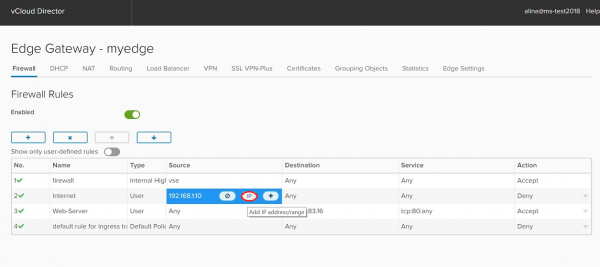
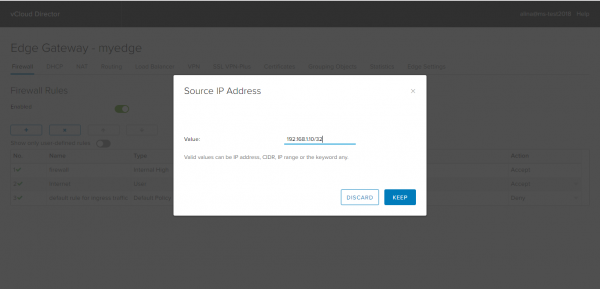
Con el botón + puedes especificar otros objetos:
- Interfaces de Gateway. Todas las redes internas (Internal), todas las redes externas (External) o Any.
- Máquinas virtuales. Vinculando reglas a una máquina virtual específica.
- OrgVdcNetworks. Redes de nivel organizativo.
- Conjuntos de IP. Grupo de direcciones IP creado por el usuario previamente (se crea en el objeto de agrupamiento).
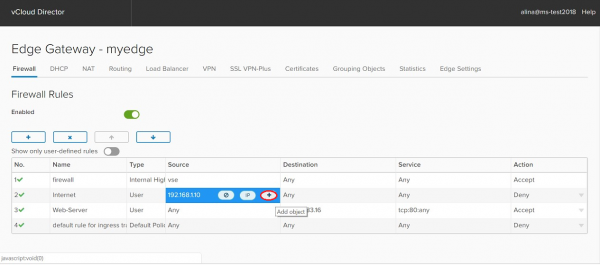
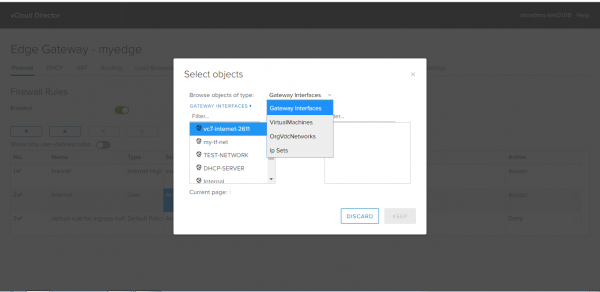
En el campo Destino especifica la dirección del destinatario. Aquí hay las mismas opciones que en el campo Origen.
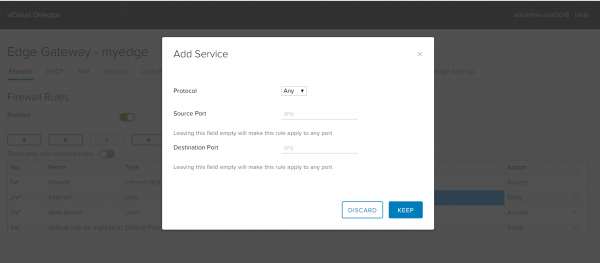
En el campo Servicio puedes seleccionar o especificar manualmente el puerto del destinatario (Puerto de Destino), el protocolo necesario (Protocolo), el puerto del origen (Puerto de Origen). Presiona Keep.
En el campo Acción selecciona la acción necesaria: permitir el tráfico que corresponda a esta regla o denegar.
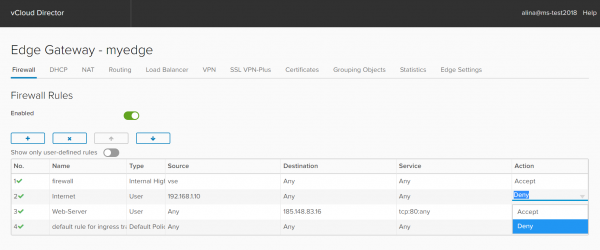
Aplicamos la configuración ingresada, seleccionando el punto Guardar cambios.
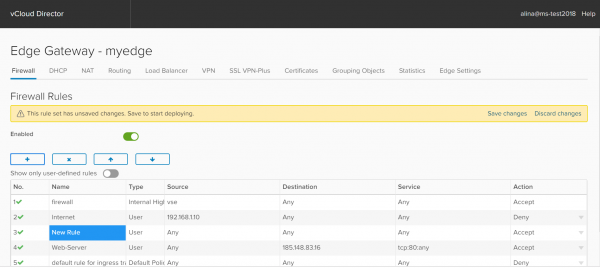
Ejemplos de reglas
Regla 1 para Firewall (Internet) permite acceso a Internet a cualquier protocolo para el servidor con IP 192.168.1.10.
Regla 2 para Firewall (Servidor web) permite acceso desde Internet a través del protocolo TCP (puerto 80) mediante tu dirección externa. En este caso – 185.148.83.16:80.
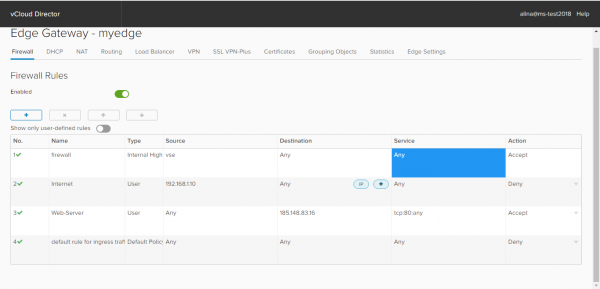
Configuración de NAT
NAT (Traducción de Dirección de Red) – traduce direcciones IP privadas (grises) a direcciones externas (blancas), y viceversa. Gracias a este proceso, la máquina virtual obtiene acceso a Internet. Para configurar este mecanismo, se deben establecer reglas SNAT y DNAT.
¡Importante! NAT solo funciona cuando el Firewall está activado y se han configurado las reglas permitidas correspondientes.
Creación de una regla SNAT. SNAT (Traducción de Dirección de Red de Origen) – mecanismo cuya esencia consiste en sustituir la dirección de origen al enviar un paquete.
Primero, hay que conocer la dirección IP externa disponible o el rango de direcciones IP. Para ello, ingresa en la sección Administración y haga doble clic en el centro de datos virtual. En el menú de configuración que aparece, vaya a la pestaña Edge Gateways. Seleccione el NSX Edge deseado y haga clic derecho sobre él. Elija la opción Propiedades.
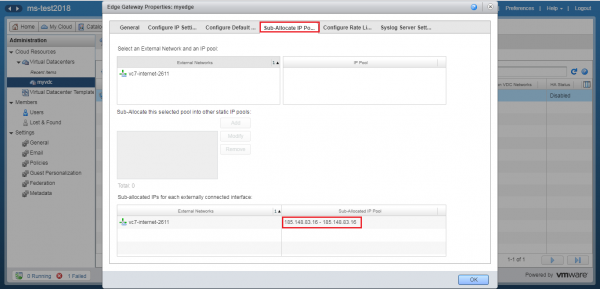
En la ventana que aparece, en la pestaña Sub-Asignar grupos de IP podrá ver la dirección IP externa o el rango de direcciones IP. Anótelo o recuérdelo.
Luego, haga clic derecho en NSX Edge. En el menú que aparece, seleccione la opción Servicios de Gateway Edge. Y volvemos a el panel de control NSX Edge.
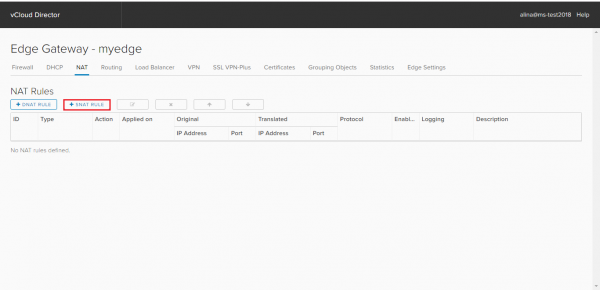
En la ventana que aparece, abra la pestaña NAT y presione Agregar SNAT.
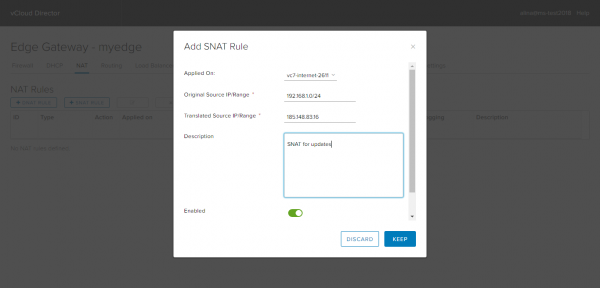
En la nueva ventana, indique:
- en el campo Aplicado en – red externa (¡no la red a nivel organizacional!);
- IP/rango de origen original – rango interno de direcciones, por ejemplo, 192.168.1.0/24;
- IP/rango de origen traducido – dirección externa, a través de la cual se realizará la salida a Internet y que revisó en la pestaña Sub-Asignar grupos de IP.
Haz clic en Conservar.
Creación de una regla DNAT. DNAT es un mecanismo que modifica la dirección de destino del paquete, así como el puerto de destino. Se utiliza para redirigir paquetes entrantes de una dirección/puerto externo a una dirección/puerto IP privado dentro de una red privada.
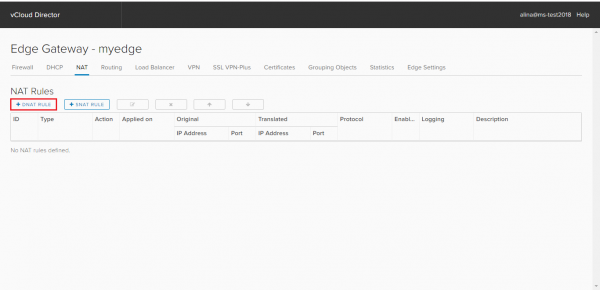
Seleccionamos la pestaña NAT y presionamos Agregar DNAT.
En la ventana que aparece, indique:
— en el campo Aplicado en – red externa (¡no la red a nivel organizacional!);
— IP/rango original – dirección externa (dirección de la pestaña Sub-Asignar grupos de IP);
— Protocolo – protocolo;
— Puerto original – puerto para la dirección externa;
— IP/rango traducido – dirección IP interna, por ejemplo, 192.168.1.10
— Puerto traducido – puerto para la dirección interna, al que se traducirá el puerto de la dirección externa.
Haz clic en Conservar.
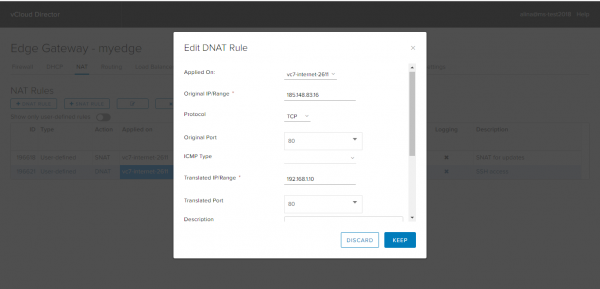
Aplicamos la configuración ingresada, seleccionando el punto Guardar cambios.
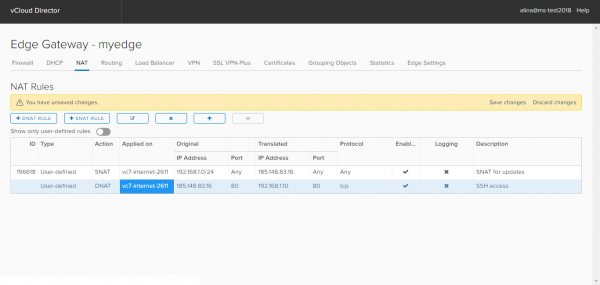
Listo.
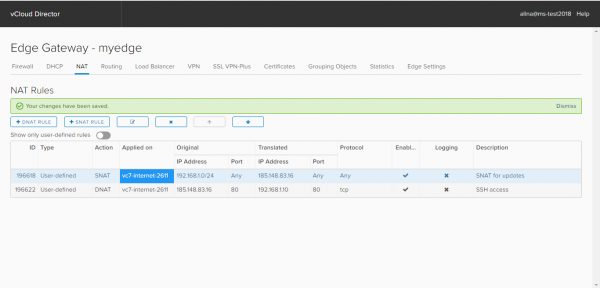
A continuación, tenemos instrucciones sobre DHCP, incluyendo la configuración de Vinculos de DHCP y Relay.
Fuente: habr.com
