

Sorprendentemente, todavía hay muy poco material en la red rusa sobre una tecnología tan antigua y sencilla, pero conveniente, segura y especialmente relevante dados los avances en la Internet de las Cosas, como es el VPN móvil (red privada virtual). En este artículo, describiré cómo y por qué se puede configurar el acceso a su red privada desde cualquier dispositivo con tarjeta SIM sin necesidad de instalar software especializado en él.
Tareas y limitaciones
Para comenzar, responderé a la pregunta '¿por qué?'. El VPN como tecnología se utiliza para resolver una variedad de tareas de red, unidas por la característica común de la transmisión aislada de datos entre dos dispositivos a través de una gran cantidad de nodos intermedios. Sobre esta base se construyen soluciones más complejas y se abordan las diversas tareas. En el caso común y familiar de la construcción de un VPN, se utiliza la red de un operador de telecomunicaciones (los interesados en los detalles pueden encontrar ) o una variedad de protocolos de red (GRE, IPSec, L2TP y otros — el mismo autor ) y los productos de software que trabajan con ellos (Cisco AnyConnect, OpenVPN, TOR — bueno, ustedes lo saben), pero su uso en un dispositivo final específico impone de inmediato una serie de requisitos, cuyo incumplimiento conduce a ciertas limitaciones.
La primera gran limitación es que el dispositivo debe ser capaz de trabajar, al nivel de hardware y software, al menos con uno de estos protocolos. Por lo general, esto se determina por el software, que es fácil de encontrar para una laptop o un smartphone, pero existen casos en los que la tarea recae en un dispositivo demasiado simple desde el punto de vista del hardware, o su software tiene restricciones: un contador de agua quiere usar VPN para transmitir su maldito byte de lecturas una vez al mes, tanto como tú deseas usar VPN para editar tu perfil de LinkedIn.
Otra limitación importante es la necesidad de configuración. Funciona tanto para dispositivos 'tontos' del primer punto como para teléfonos inteligentes y computadoras clásicos, para los cuales la limitación anterior es desconocida. Y si con los primeros todo es relativamente simple y depende del tiempo dedicado a la configuración, con los segundos hay variantes. A menudo, las organizaciones utilizan VPN por razones de seguridad, para proteger el dispositivo final corporativo de salir a la red pública sin la debida protección corporativa o de transmitir datos corporativos a través de canales públicos. Los usuarios finales pueden por alguna razón desactivar o olvidar activar la VPN, lo que puede causar que muchos sistemas de seguridad de la empresa queden 'en el aire'.
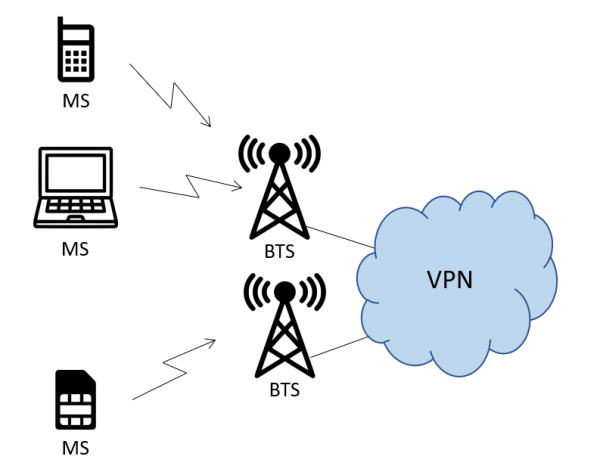
Ambas limitaciones se eliminan fácilmente si el acceso a la VPN se proporciona a nivel de red. En el caso de la comunicación móvil, esto puede realizarse a través de una 'VPN móvil'. Cualquier dispositivo, independientemente de su complejidad, que sea capaz de transmitir datos, los enviará a la red correcta. No importa qué configuraciones se hagan en el dispositivo, con una red correctamente configurada, siempre transmitirá los datos al lugar correcto y a ninguna otra parte.
Y como un agradable bono, el dispositivo recibirá una dirección de la red interna, configurable de forma remota, y solo se podrá acceder a ella desde dentro de esa red (o físicamente). Para una clase específica de dispositivos, esto es muy importante.
¿Cómo funciona?
PS Core
A primera vista, la VPN parece ser un servicio clásico de todos los operadores de telecomunicaciones para el segmento B2B, ¿y por qué entonces enfatizar esto? Todo se debe a cómo está construida la red de transmisión de datos para los dispositivos conectados a través de GPRS, HSPA, LTE u otra tecnología de comunicación móvil. Aquí no hay los VLAN familiares para todos los administradores de red, no hay switches, ni siquiera enrutadores en su sentido habitual. Sin embargo, hay una red de acceso por radio (RAN) y un núcleo de paquete (PS Core).
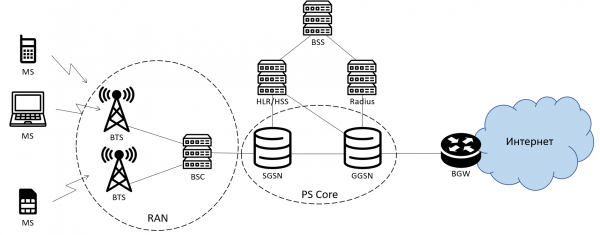
Esquema simplificado de la red de paquetes del operador de telecomunicaciones móviles. Difícilmente cambia para LTE, pero el sentido general sigue siendo el mismo.
En términos generales, cada dispositivo con una tarjeta SIM registrado en la red de paquetes (que ha pasado por el procedimiento de GPRS attach o similar) debe iniciar la creación de una sesión de transferencia de datos (contexto PDP) en el enrutador de núcleo de la red de paquetes, GGSN, antes de comenzar a transmitir datos. Los detalles y la finalidad de estos procesos están muy bien descritos aquí . Lo que es importante para nosotros: al iniciar la sesión en la solicitud al GGSN, entre otros aparecen parámetros que muchos han visto en sus teléfonos o incluso han tratado al configurar, por ejemplo, módems USB. Son tres campos: APN, nombre de usuario y contraseña. APN (punto de acceso) es una entidad muy importante en la lógica de funcionamiento del GGSN: dependiendo de la APN con la que se inicie la sesión, el GGSN actuará de manera diferente. Como resultado del procesamiento exitoso de la solicitud del usuario, el GGSN debe activar una sesión de transferencia de datos y comunicar al dispositivo sus parámetros, en particular, la dirección IP asignada y las direcciones DNS. Aquí hay una serie de características muy importantes:
- En la solicitud para iniciar la sesión, el dispositivo nunca solicita qué dirección IP le gustaría recibir;
- Además de los campos 'APN', 'nombre de usuario' y 'contraseña' que se configuran en los ajustes del dispositivo, también se transmite el número de teléfono (MSISDN) del abonado en la solicitud al GGSN (a partir de ahora, 'abonado' se refiere al usuario final, un dispositivo con tarjeta SIM, y 'cliente' es la organización contratante del servicio, que incluye abonados);
- Al activar la sesión, el GGSN crea en su tabla de enrutamiento un registro sobre la nueva dirección IP. Todos los abonados en el GGSN se designan con registros en la tabla de enrutamiento con el prefijo /32, es decir, 1 abonado = 1 registro en la tabla. El GGSN es un enrutador altamente eficiente;
- La red del operador puede, en diferentes etapas (tanto en SGSN como en GGSN), cambiar el campo APN en la solicitud para iniciar la sesión por diversos motivos. Esto permite en algunos casos reducir e incluso eliminar la configuración de los parámetros de red en los dispositivos con tarjeta SIM.
Sobre los tres primeros puntos, surge inmediatamente la pregunta: ¿qué dirección IP se le asigna al abonado?
Esto se determina por la configuración de la APN desde la cual se recibió la solicitud de activación de la sesión. Aproximadamente el 99% de los usuarios de datos en redes móviles utilizan el acceso habitual a Internet. Estos son los puntos de acceso conocidos por todos: internet.mts.ru, internet.beeline.ru, y así sucesivamente. En el caso del acceso a Internet, el GGSN proporciona direcciones según el principio del DHCP clásico a partir de las configuraciones de subredes grises. Al salir a la red pública, se cierran con un NAT clásico (o, más precisamente, con la versión PAT de este).
Pero el GGSN es capaz de hacer más. Para seleccionar la dirección IP, puede realizar una solicitud AAA al servidor de autorizaciones (Radius, por ejemplo). Esta lógica se configura para cada APN dependiendo de su propósito. El caso más simple es el servicio de proporcionar una dirección IP pública fija. Estas direcciones, por lo general, se asignan a los suscriptores en la facturación (BSS) del operador y, dependiendo de la arquitectura de TI, se almacenan en una u otra base de datos, a la que el GGSN hace la consulta. Gracias a que conoce el MSISDN (número de teléfono) del suscriptor, que se incluirá en la solicitud, dicha base de datos será bastante sencilla y podrá contener únicamente la asociación entre el número y la dirección. Además, en caso de que el cliente planee utilizar una tarjeta SIM para conectar varios dispositivos (por ejemplo, si la tarjeta SIM está en el router WiFi de una oficina remota), esta tabla también puede contener la llamada
No solo el GGSN
Además de la asignación de direcciones, también se requiere enviar el tráfico de los abonados a las redes de los clientes, cada uno a la suya. Aquí todo funciona de manera mucho más tradicional. En el GGSN, el tráfico especializado para trabajar con VPN se enruta a un enrutador separado de la red del operador (que puede recibir diferentes nombres, a veces llamado enrutador VPN), que a su vez realiza la función de un PE clásico en el esquema L3VPN. Agrega las etiquetas necesarias, los encabezados y todo eso, y envía toda esta corriente de tráfico a través de los enrutadores de la red de transporte a los empalmes o túneles preconfigurados hasta la red del cliente. Esta parte ya es mucho más tradicional y ha sido descrita numerosas veces en otros lugares, por lo que no me detendré en ella en este material.
Teniendo en cuenta todos estos detalles, puede haber varias formas de organizar un VPN móvil, y se diferenciarán entre sí según la combinación de las siguientes características:
- Las direcciones IP, como ya se ha mencionado, pueden ser asignadas dinámicamente (cada vez se asigna una dirección diferente de un rango determinado) y estáticamente (siempre la misma dirección para un abonado específico), lo que se determina y/o por la configuración del APN, y/o por la configuración del servidor Radius;
- Las direcciones IP pueden ser asignadas por un servidor Radius bajo la gestión del operador o bajo la gestión del cliente;
- Los dispositivos conectados a la VPN móvil pueden interactuar solo entre ellos, o tener acceso a la red L3VPN del cliente a través de un empalme directo (puerto VPN) con el operador o mediante tunelización sobre la red de Internet;
- En algunos casos, el uso de un nombre de usuario y contraseña para la activación exitosa de la sesión puede ser obligatorio, mientras que a veces ni siquiera es necesario completar el campo 'APN'.
Existen varias combinaciones con diferentes tipos de tunelización, balanceo de tráfico entre canales de acceso al 'VPN principal' del cliente y el principio de asignación de direcciones, que suman varias decenas. En la mayoría de los casos, el esquema general se ve de la siguiente manera:
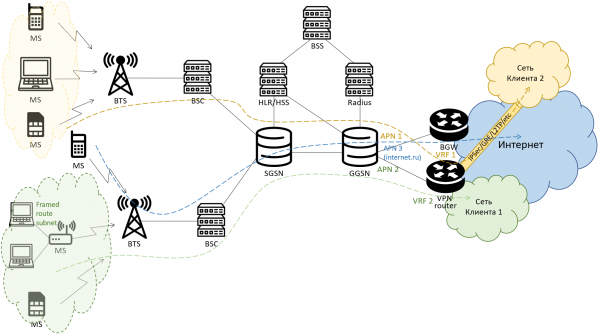
Como resultado, después de un proceso de registro bastante rápido en la red y de obtener la dirección IP, el dispositivo accede a la red del cliente, y la red del cliente accede al dispositivo. Al mismo tiempo, el abonado está aislado de todos los demás abonados del operador, que no tienen relación con el cliente específico, no requiere ninguna configuración adicional, y todo el tráfico se dirige de manera exclusiva a la red del cliente, donde se procesa de acuerdo con las políticas internas del cliente.
Fuente: habr.com
