

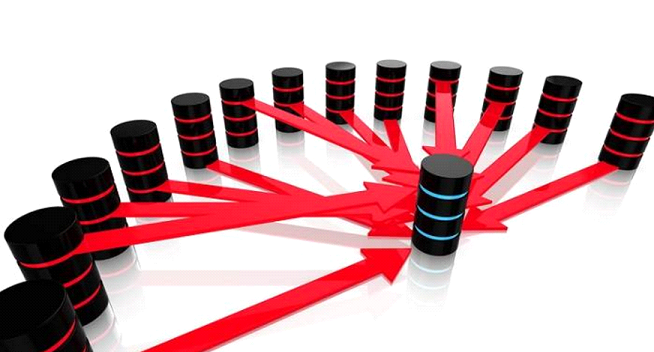
Teniendo en cuenta que los ataques DDoS son cada vez más frecuentes, es necesario profundizar en este tema. DDoS es una forma de ataque a un sitio web que busca interrumpir el acceso de los usuarios reales. Por ejemplo, si un sitio bancario está diseñado para atender a 2000 personas simultáneamente, un hacker envía 20,000 paquetes por segundo al servidor. Naturalmente, la capacidad se saturará y el sitio del banco dejará de atender a los clientes. Por lo tanto, surge la pregunta: "¿Cómo proteger el servidor contra ataques DDoS??».
Primero, es importante entender que para llevar a cabo un ataque exitoso se necesitan enormes recursos computacionales. Un ordenador normal, así como la conexión del proveedor del hacker, no pueden soportar la carga por sí solos. Para esto se utiliza una botnet: una red de computadoras comprometidas que ejecutan el ataque. Actualmente, las redes de IoT – Internet de las cosas – son las más comunes en estos ataques. Estos son sistemas de "Casa Inteligente" – dispositivos conectados a internet, como sistemas de alarma, cámaras de vigilancia, ventilación y mucho más.
Por lo tanto, es fundamental comprender que repeler un ataque DDoS serio en solitario es prácticamente imposible. El equipo de red, así como el servidor, simplemente no soportará la magnitud del ataque, no podrá filtrar el tráfico a tiempo y caerá. Mientras tanto, los usuarios reales no podrán acceder al sitio, y la reputación empresarial de una compañía incapaz de gestionar su propio sitio estará en riesgo.
Y eso no es todo. Los motores de búsqueda, preocupados por la ausencia del sitio en el índice, disminuirán su posición en los resultados. La recuperación de posiciones iniciales puede tardar hasta un mes. Para las grandes empresas, esto es casi mortal. Esto significa grandes pérdidas o incluso bancarrota. Por lo tanto, no se debe subestimar la protección contra ataques DDoS.
Existen 4 métodos de protección contra ataques DDoS:
- Protección autónoma. Escribir scripts o usar un firewall. Es un método poco efectivo, solo puede funcionar contra ataques de una pequeña red de hasta 10 máquinas. Dejó de funcionar a principios de los años 2000.
- Equipo especializado. Los dispositivos se implementan delante de servidores y en los enrutadores, filtrando el tráfico entrante. Este método tiene 2 desventajas. En primer lugar, se necesita personal altamente calificado y costoso para su mantenimiento. En segundo lugar, tienen una capacidad de procesamiento limitada. Si el ataque es muy potente, se quedarán colgados, incapaces de manejar la carga.
- Protección del proveedor. Desafortunadamente, para hacer frente a los ataques DDoS más recientes, el proveedor necesita adquirir equipos costosos. Muchos proveedores intentan vender sus servicios a precios lo más bajos posible, por lo que no pueden ofrecer una protección confiable contra ataques DDoS serios. Una solución parcial es la colaboración de varios proveedores, quienes pueden contrarrestar un ataque de manera conjunta.
- Servicio de protección de servidores contra ataques DDoS de ProHoster. Dado que la mayoría del equipo se encuentra en los Países Bajos, utilizamos la red más grande de Europa para limpar tráfico de bots, conocida también como nube de protección DDoS. Esta red ya ha tenido experiencias exitosas enfrentando ataques de 600 Gbps.
Si desea proteger su servidor de ataques DDoS – escriba al soporte técnico ProHoster hoy. ¡Haga que su sitio web esté disponible en todo momento!
