

Chrome OS 118, mis põhineb Linuxi kernil, süsteemihalduril upstart, ehitustööriistade komplektil ebuild/portage, avatud komponentidel ja veebibrauseril Chrome 118, on nüüd saadaval. Chrome OS kasutajakeskkond piirneb veebibrauseriga, samas kui tavaliste rakenduste asemel kasutatakse veebirakendusi. Siiski sisaldab Chrome OS täielikku mitme akna liidest, töölaua ja tegumiriba. Allikaid levitatakse Apache 2.0 vabavaralise litsentsi alusel. Chrome OS 118 ehitus on saadaval enamikule uusimatele Chromebookide mudelitele. Tavaliste arvutite jaoks on saadaval versioon Chrome OS Flex.
Chrome OS 118 peamised muudatused:
- Kasutajatele on lisatud võimalus taastada unustatud parool ja taastada juurdepääs kontoga seotud andmetele.
- Lisatud iseseisvate veebirakenduste (PWA, Progressive Web Apps) kuvamisrežiim vahetähtedena, mis võimaldab samaaegselt töötada mitme dokumendiga ühes aknas. Selle režiimi kasutamisel saavad rakenduste arendajad määrata ka kodu vahekaart, kus näiteks võib olla dokumentide valimise ja seadistamise liides.
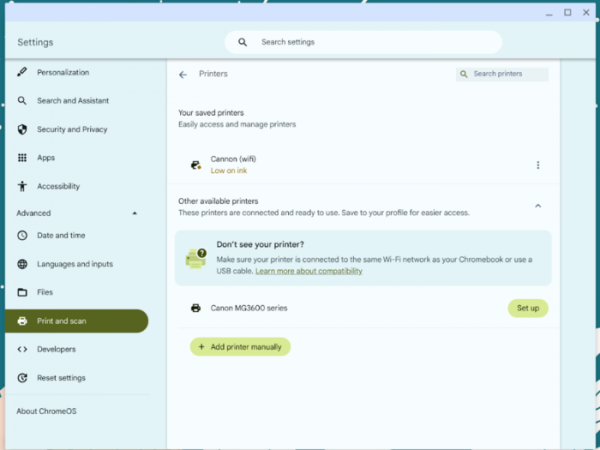
- Printimise seadistamine on lihtsamaks muudetud. Lisatud kontekstiabi printeri kasutamise osas, lihtsustatud valitud printeri salvestamine, pakutud seadistamise juhend. Seadete lehele on lisatud printeri oleku teave. Pakutud on rida valikuid printeri juhtimiseks printimise probleemide korral.

- Integreerimine teenusega Imprivata OneSign on tagatud.
- Puuteekraanidel tekstiredigeerimise liidese kujundus on muudetud. Pakutud on arusaadavamad juhtimisžestid. Lisatud on uus suumimisrežiim, mis näitab automaatselt kursorit täpset asukohta.
- Pakutakse uut Bluetoothi kogu, mis põhineb Fluoride'i kogul, mis on porteeritud Androidi platvormilt ja jätkab Broadcomi BlueDroidi kogumi arengut. Uue kogu aktiveerimise valikuna on lisatud seadistus „chrome://flags/#bluetooth-use-floss“.
- Omandatud 6 haavatavust komponentis virglrenderer, mis võimaldab kasutada virtio-gpu (virtuaalne GPU Virgil3D) 3D-kiirendamiseks virtuaalsetes keskkondades ilma graafikakaardi eksootilise ülekandeta külg süsteemi. 3 haavatavust viivad bufferi ülevoolu, üks tekitab mälestuse juurdepääsu pärast selle vabastamist. Samuti on parandatud use-after-free haavatavus (CVE-2023-4921) Linuxi tuuma net/sched alamüsteemis, mis võimaldab tõsta privileege süsteemis.
Allikas: opennet.ru
