

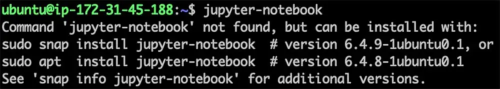
Aqua Security uurijad on tähelepanu pööranud rünnaku võimalusele Ubuntu jaotuse kasutajate suhtes, kasutades 'command-not-found' käsitleja rakenduse eripärasid, mis annab vihje, kui proovida käivitada süsteemist puuduvat programmi. Probleem seisneb selles, et 'command-not-found' hindab käivitatavaid käske, mis puuduvad süsteemis, valides soovituse mitte ainult tavarepositooriumitest, vaid ka snap-pakettidest kataloogist snapcraft.io.
'command-not-found' käsitleja ei võta soovitusi moodustades arvesse paketi olekut ja katab pakette, mis on katalooge lisanud kontrollimata kasutajad. Seega võib ründaja lisada snapcraft.io paketi, millel on peidetud pahatahtlik sisu ja nimi, mis kattub eksisteerivate DEB-pakettidega, algselt repositooriumites puuduvate programmide või valeprogrammidega, mille nimed peegeldavad tüüpilisi kasutajate kirjutamisvigu ja eksimusi populaarsete utiliitide nimedes.
Näiteks võib pakkuda pakette 'tracert' ja 'tcpdamp', lootes, et kasutaja teeb eksimise utiliitide 'traceroute' ja 'tcpdump' nimede kirjutamisel, ning 'command-not-found' soovitab ründaja üles laetud pahatahtlikke pakette snapcraft.io-st installida. Kasutaja ei pruugi petmist märgata ja arvata, et süsteem soovitab ainult kontrollitud pakette. Ründaja võib samuti lisada snapcraft.io paketi, mille nimi kattub olemasolevate deb-pakettidega, ja sel juhul annab 'command-not-found' kaks soovitust deb ja snap installimiseks, ning kasutaja võib valida snap'i, arvates et see on rohkem kaitstud või kiusatuna uue versiooniga.
Snap-formaadis rakendused, mille jaoks snapcraft.io-s lubatakse automaatne ülevaatus, saavad töötada ainult isoleeritud keskkonnas (ilma isolatsioonita snap-paketid avaldatakse ainult pärast käsitsi ülevaatust). Ründajale võib osutuda piisavaks töötamine isoleeritud keskkonnas, millel on võrku juurdepääs, näiteks krüptoraha kaevandamiseks, DDoS-rünnakute tegemiseks või rämpsposti saatmiseks.
Ründaja võib kasutada ka pahatahtlike paketid, et vältida isoleerimist, näiteks kasutades nähtamatuks jäävaid haavatavusi tuumas ja isoleerimise tagamise mehhanismides, kaasates snap-liideseid välistele ressurssidele juurdepääsuks (salajase heli- ja videosalvestuse jaoks) või klaviatuuri sisendi hõivamiseks X11 protokolli kasutamisel (sandbox-ümbruses töötavate klahvilugejate loomiseks).
Allikas: opennet.ru
