

Google teatas, et Chromebook'i seadmetes hakatakse kasutama avatud platvormi OpenTitan alusel valmistatud kiipe. Chromebook'id on esimesed kaubanduslikult saadaval olevad seadmed, milles on olemas OpenTitan. Sel aastal plaanib Google alustada andmekeskustes serverisüsteemide juurutamist OpenTitan'iga. Kiipide masstootmine on korraldatud ettevõtte Nuvoton poolt. Lisainfo kohaselt on alanud töötamine teise versiooni kiibi kallal, mis võimaldab turvalise käivitamise ja tõestamise jaoks kasutada postkvantkryptograafia algoritme ML-DSA ja ML-KEM, mis rakendavad krüptograafiametodeid, mis põhinevad ristlõikeskeemide teooria probleemide lahendamisel.
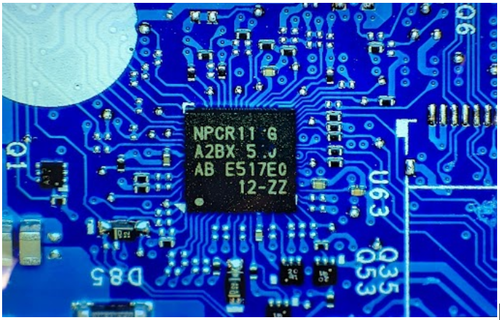
OpenTitan projekt pakub usaldusväärsete riistvarakomponentide (RoT, Root of Trust) loomise platvormi, mida rakendatakse seal, kus on vajalik süsteemi riist- ja tarkvaraelementide terviklikkuse tagamine. OpenTitan asutati Google'i poolt 2018. aastal, kuid 2019. aastal anti see üle mittetulundusühingule lowRISC, millele järgnesid sellised ettevõtted nagu Western Digital, Seagate, Nuvoton Technology, Winbond, Rivos, zeroRISC ja G+D Mobile Security. Projekti kood ja riistvarakomponentide spetsifikatsioonid on avaldatud Apache 2.0 litsentsi alusel. OpenTitan'is rakendatavad lahendused põhinevad tehnoloogiatel, mida juba kasutatakse Google'i Titan'i krüptograafilistes USB-tokenites ja TPM-kiipides, et tagada kinnitatud käivitamine. serverites Google’i infrastruktuuri ning Chromebooki ja Pixel seadmetesse.
Erinevalt olemasolevatest Root of Trust'i rakendustest areneb OpenTitan „läbipaistvuse kaudu turvalisuse” kontseptsiooni kohaselt, mis tähendab koodi ja skeemide kergesti kättesaadavust ning täielikult avatud arendusprotsessi, mis ei ole seotud konkreetsete tarnijate ja kiibitootjatega. OpenTitan on esimene turule toodud avatud rakendus Root of Trust'ist, millel on toetatud postkvantmehanism turvaliseks käivitamiseks, mis põhineb SLH-DSA (Sphincs+) digitaalse allkirjade genereerimise algoritmi kasutamisel, mis on kvantarvutite rünnakute suhtes vastupidav.
OpenTitan'i alusel valmistatud kiipe saab kasutada serveri emaplaatidel, võrgukaartidel, tarbeelektroonikas, ruuterites ja asjade interneti seadmetes, et tõestada püsiprogramme ja laaditavaid komponente (tähtsate süsteemiosade muutmise kaitseks), genereerida krüptograafiliselt unikaalseid süsteemide identifikaatoreid (riistvara asendamise kaitseks), pakkuda turvalisuse teenuseid, kaitsta krüptograafilisi võtmeid (võtmete isoleerimine juhul, kui ründaja saab füüsilise juurdepääsu seadmetele) ja pidada isoleeritud auditilogisid, mida ei ole võimalik redigeerida ega kustutada.
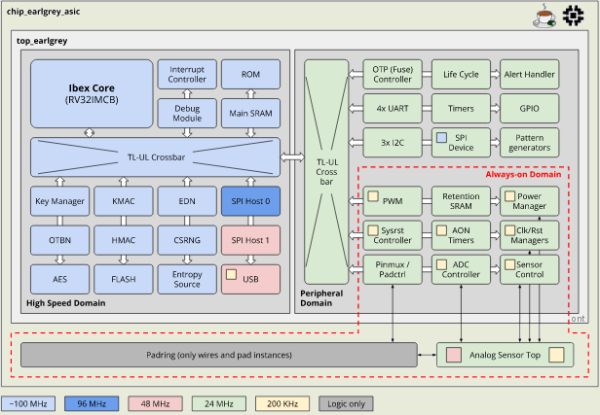
OpenTitan sisaldab RoT-kiipides nõutavaid loogikablokke, nagu avatud mikroprotsessor RISC-V (RV32IMCB Ibex) arhitektuuril, krüptograafilised kooprotsessorid, riistvaraline juhuslike numbrite generaator, võtmehaldur DICE toega, mehhanism kaitstud andmete salvestamiseks püsivasse ja operatiivmälu, kaitsetehnoloogiad, sisend-/väljundbloke ja turvalise käivitamise komponendid. Seade pakub ka plokke standardsete šifreerimisalgoritmide, nagu AES ja HMAC-SHA256, rakendustega ning matemaatiliste tehete kiirendajat, mis on vajalik avatud võtmete digitaalsete allkirjadega töötamiseks.
Allikas: opennet.ru
