

Google'i ettevõte avaldas veebibrauseri Chrome 155. Samuti on saadaval stabiilne vabade projektide Chromium väljaanne, mis on Chrome'i aluseks. Chrome erineb Chromumist Google'i logode kasutamise, krahhi korral teavitussüsteemi, kaitstud kopeerimise vastu isikustatud videomaterjali (DRM) esitamiseks mõeldud moodulite, automaatsete värskenduste installimise süsteemi, pideva Sandbox-isoleerimise lubamise, Google API võtmete kohaletoimetamise ja RLZ-parameetrite edastamise poolest otsingu käigus. Neile, kes vajavad rohkem aega värskendamiseks, pakutakse eraldi Extended Stable haru, mis on toetatud 8 nädalat. Järgmist Chrome 156 väljaannet uue kahe nädala arendustsükli raames on plaanitud 20. oktoobriks.
Chrome 155 peamised muudatused (1, 2, 3, 4):
- Kasutajatele on vaikimisi sisse lülitatud funktsioon «HTTPS-First», mis suunab automaatselt HTTP-päringud HTTPS-ile, avalikult juurdepääsetavate veebisaitide jaoks, mis ei asu sisesüsteemides, nagu 192.168.0.1/16 ja 10.0.0.0/8. HTTPS-i mitte toetavate veebisaitide jaoks on rakendatud tagasipöördumine HTTP-le, kui pärast suunamist ei õnnestu HTTPS-is päringut sooritada või kui sertifikaatidega on probleeme. HTTP kaudu veebisaidi avamise katse korral kuvatakse eriline hoiatusteade.
- JPEG XL pildi dekoodeerimise tugi on vaikimisi sisse lülitatud. Teostus põhineb Rustis kirjutatud raamatukogul jxl-rs. JPEG XL võimaldab saavutada failide suuruse vähenemist 30-50% võrreldes sama kvaliteediga JPEG-piltidega. Toetatud laiendatud omaduste hulka kuuluvad: HDR, animatsioon, läbipaistvus, progressiivne laadimise režiim, sujuv kvaliteedi suurenemine bitikiirusel, kahjuga JPEG kompressioon, toetus kuni 4099 kanalile ja väga suur värvide sügavuse vahemik.
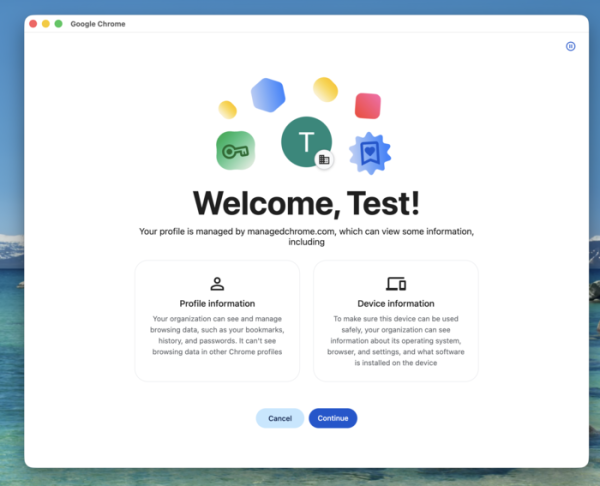
- Profiilide loomise kasutajaliidese visuaalset kujundust on muudetud (funktsionaalsus on jäänud samaks). Windowsi platvormile on lisatud uus etapp tutvumiseks profiilide loomisega, mis kuvatakse brauseri esmakordsel käivitamisel (Linuxi ja macOS-i jaoks ilmub see Chrome 158 versioonis).

- Laienud laiemate seadmete valikut, millega saate suhelda WebHID API kaudu, mis on mõeldud madala taseme juurdepääsuks HID-seadmetele (inimese liideseadmed, klaviatuurid, hiired, mängupuldid, puutetooted) ja töö korraldamiseks ilma süsteemis spetsiifilisi draivereid olema.
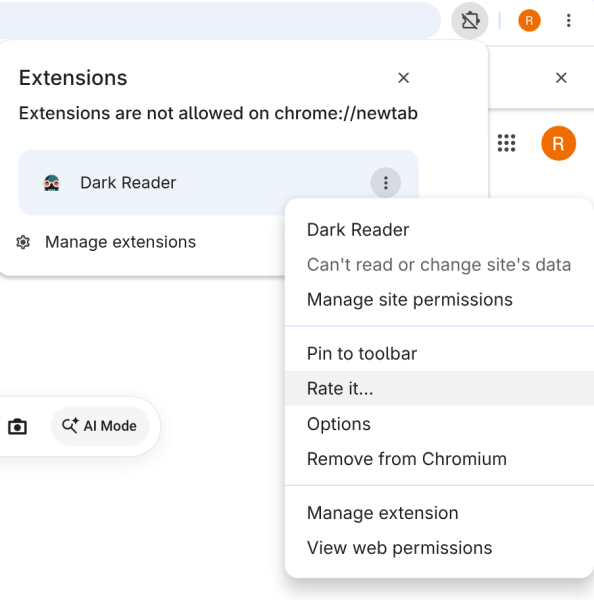
- Lehele chrome://extensions on lisatud haldusmenüüs punkt, mis võimaldab hinnata ja kirjutada arvustusi installitud laienduste kohta, mis suunab vastavatesse Chrome Web Store'i katalooge, kui seda vajutada.

- Tehtud on media-playback-while-not-visible volituse rakendamine, mis võimaldab blokeerida heli ja video esitamise sisseehitatud iframe'ides, kui need ei ole nähtavuses.
- Lisatud on CSS omadus margin-trim, mis võimaldab vabaneda vahedeest enne esimest ja pärast viimast elementi vanemate konteinerite sees.
- Lisatud on CSS omadus text-decoration-skip-spaces, mis reguleerib dekoratsioonide (Alusjoon või Loodus) kuvatavust ruumide all tekstis.
- Lisatud on CSS funktsioon symbols(), et lihtsustada kohandatud markerite kasutamise seadistamist loendites.
- WebCrypto API-sse on lisatud tugi kvantkompuutritele vastupidavate krüptoalgoritmide, nagu ML-KEM ja ML-DSA, samuti ChaCha20-Poly1305 ja X-Wing algoritmide jaoks.
- Akna halduse API-sse on lisatud uued akna haldamise meetodid: maximize(), minimize() ja restore() akna täisekraanile avamiseks, minimeerimiseks või varasema suuruse taastamiseks. Samuti on lisatud meetod setResizable() akna piiride käsitlemiseks käsitsi muutmiseks. CSS-i on lisatud meediasoovid display-state ja resizable, mis võimaldavad määrata, kas aken on minimeeritud või avatud ning kas akna suurust saab muuta.
- Lisatud on uusi sisseehitatud värviruume (PredefinedColorSpace) - srgb-linear ja display-p3-linear.
- Lisatud on toetus tekstimoodulitele, mis imporditakse 'import … with { type: "text" }' konstruktsiooni kaudu.
Lisaks uuendustele ja vigade parandamisele on uues versioonis kõrvaldatud 247 haavatavust. 4 probleemile on määratud kriitiline ohutaseme, mis tähendab, et haavatavused võimaldavad ületada kõik brauseri kaitseastmed ja käivitada süsteemis koodi väljaspool liivakasti keskkonda. Kõik kriitilised probleemid on põhjustatud juba vabastatud mälu käitlemisest (use-after-free).
Allikas: opennet.ru
