

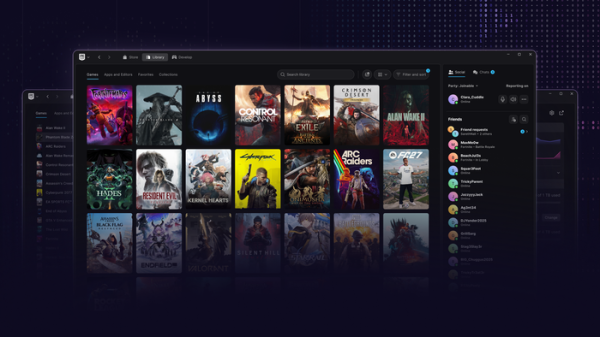
Epic Games esitles uue Epic Games Launcheri eeltõukes versiooni, kus on ellu viidud varem lubatud tugi Linuxi platvormile. Uues versioonis on ka välja vahetatud disain, lühendatud käivitamise aega, lisatud sisseehitatud häältugi, pakutud ühtne leht mängude käivitamiseks ning avatud võimalus panna oma rakendusi ja mänge töölaudadele, laiendatud otsingut ja tagatud allalaadimise kiirus ja aktiivsus monitorimine.
Lisaks on teada antud, et valmistatakse ette online-mängu Fortnite versiooni Linuxile. Selle projekti raames uuendatakse EAC (Easy Anti-Cheat) kaitsesüsteemi Linuxi jaotiste jaoks ning luuakse kontakte toetajatega, et rakendada anti-cheat süsteemi jaoks vajalikud võimalused Linuxis. Torkab silma, et vana EAC rakendus Linuxile ei paku vajalikku anti-cheati kaitset, mis on põhjus, miks paljud mängude arendajad ei lisa Linuxi tuge. Uues EAC versioonis kasutatakse oma protsessorimooduli asemel Linuxi tuuma pakutavaid turvamehhanisme ning anti-cheat käivitatakse süsteemiteenuse (systemd) all.
EAC kasutamiseks vajalikud nõuded, mida peab täitma jaotistes:
- Käivitamine Secure Boot režiimis tuumade, draiverite ja tuumamoodulite kasutamiseks, mida on allkirjastatud heaks kiidetud võtmete poolt. Tõendatud käivitamise tase on juba tagatud Ubuntu, Fedora, Bazzite, Bluefin, Debian, openSUSE, SUSE, Rocky Linuxi ja AlmaLinuxi puhul.
- TPM 2.0 aktiveerimine BIOS-is, et luua tõendatav käivituse logi.
- Kasutamine laadijate, nagu systemd-boot ja GRUB, mis toetavad mõõdetud käivituse (measured boot) režiimi, võimaldades tõendada konfigureerimise ja laaditud komponentide usaldusväärsust.
- IOMMU tehnoloogia aktiveerimine BIOS-is ja tuumas, mis takistab petmise seadmete juurdepääsu mängu mälule.
- Lockdown režiimi lubamine tuumas, mis piirab root-kasutaja juurdepääsu tuumale ja blokeerib UEFI Secure Boot'i ümbersõiduteed (piirab ligipääsu /dev/mem, /dev/kmem, /dev/port, /proc/kcore, debugfs, kprobes'i silumisrežiim, mmiotrace, tracefs, BPF, PCMCIA CIS (Card Information Structure), mõned ACPI liidesed ja CPU MSR-registerid, blokeeritakse kexec_file ja kexec_load kutsed, keelatakse unerežiimi sisenemine, piiritakse DMA kasutamine PCI seadmetele, keelatakse ACPI koodi importimine EFI muutujatest, ei lubata sisend-/väljundportidega manipuleerimist).
- Kexec-i tuuma tuumade väljalülitamine, mida kasutatakse uue tuuma käivitamiseks vanast tuumast ilma süsteemi täieliku taaskäivitamiseta.
- LSM-köidikute (Linux Security Module) tugi BPF-is, et ühendada eBPF-programme, mis kontrollivad juurdepääsu ja jälgivad protsesside tööd (näiteks mängu mälu lugemise ja muutmise blokeerimine ning anti-cheat süsteemi aktiivsuse kontrollimine).
Ubuntu arendajad on juba alustanud avaldatud nõudmiste arutamist, arvestades varasemaid negatiivseid kogemusi kasutajate privaatsuse rikkumisega Windowsis (EAC käivitas varjatud koodi nullringis, edastades andmeid välistele serverid ilma kasutaja selge nõusolekuta ja jäi süsteemi ka pärast mängu eemaldamist). Hirmud hõlmavad ka pahavara rünnakupinna suurenemist ja seoseid Hiina ettevõtte Tencentiga (omab 40% Ecic Gamesi aktsiatest), mis võib olla huvitatud kasutajate jälgimisest. Soovitakse mitte levitada EAC-pakette peamistes hoidlates, teavitada kasutajaid võimalike riskide kohta ja pakkuda eraldi käivituskonfiguratsiooni neile, kes soovivad EAC-i käivitada.
Allikas: opennet.ru
