

31. märts on rahvusvaheline varunduspäev ja eelnev nädal on alati täis lugusid, mis on seotud turvalisusega. Esmaspäeval kuulsime juba kompromiteeritud Asusest ja "kolmest nimetamata tootjast". Eriti ebausklikud ettevõtted istuvad üle nädala ärevuses, teevad varukoopiaid. Ja kõik see tuli sellest, et me kõik oleme natuke laisad turvalisuse osas: keegi unustab kinnitada turvavöö tagaistmel, keegi ignoreerib toiduainete aegumiskuupäevi, keegi hoiab sisselogimise ja parooli klaviatuuri all või, veelgi parem, kirjutab kõik paroolid vihikusse. Eraklikud isikud suudavad isegi viirusetõrje välja lülitada, "et arvuti ei hängiks" ja ei kasuta juurdepääsuõiguste eristamist ettevõtte süsteemides (milliseid saladusi on 50 inimese ettevõttes!). Tõenäoliselt pole inimkond veel välja arendanud küberrünnakute enesekehtestamise instinkti, mis võib muutuda uueks peamiseks instinktiks.
Äri pole selliseid instinkte välja töötanud. Lihtne küsimus: kas CRM-süsteem on teave turbeoht või turvalisuse tagamise vahend? Tõenäoliselt ei oska keegi sellele kohe täpselt vastata. Siin tuleb alustada nagu meid õpetati inglise keele tundides: see sõltub... See sõltub seadistustest, CRM-i tarnimise vormist, tarnija harjumustest ja veendumustest, töötajate hoolimatust suhtumisest ja kurjategijate leidlikkusest. Lõppude lõpuks saab kõike häkkida. Kuidas siis edasi elada?
Selline on infotehnoloogia turvalisus väikestes ja keskmistes ettevõtetes
CRM-süsteem kui kaitse
Kaitsta kaubandus- ja tegevusteavet ning usaldusväärselt hoida kliendibaasi on üks CRM-süsteemi põhieesmärke ning selles osas on see tähtsam kui kõik muu ettevõtte rakenduslik tarkvara.
Kindlasti alustasite selle artikli lugemist ja oma sisimas muigelsite, et kellele teie teave üldse huvi pakub. Kui nii, siis on tõenäoliselt tegemist isikuga, kes ei ole müügiga kokku puutunud ega tea, kui nõutud on "elavad" ja kvaliteetsed kliendibaasid ning teave nende baasidega töötamise meetodite kohta. CRM-süsteemi sisu huvitab mitte ainult ettevõtte juhtkonda, vaid ka:
- Kurjategijad (harva) — neil on teie ettevõttega seotud eesmärk ja nad kasutavad kõiki vahendeid, et andmeid saada: töötajate äraostmine, süsteemi sisenemine, teie andmete ostmine juhtidelt, intervjuud juhtidega ja palju muud.
- Töötajatele (kordades), kes võivad olla teie konkurentide siseringijad. Nad on lihtsalt valmis viima kaasa või müüma kliendibaasi isikliku kasu nimel.
- Häkkijatele (väga harva) - võite sattuda oma andmete pilverikkumise ohvriks, või võib-olla tahab keegi nalja pärast teie andmeid "välja tõmmata" (näiteks andmed ravimite või alkoholi hulgimüügist - lihtsalt huvi pärast).
Kui keegi pääseb teie CRM-i, siis saab ta juurdepääsu teie operatiivtegevusele, see tähendab andmemassiivile, millega te teenite suurema osa kasumist. Ja alates hetkest, kui pahatahtlik juurdepääs CRM-süsteemile on saadud, hakkab kasum naeratama sellele, kelle käes on kliendibaas. Või tema partneritele ja klientidele (loe: uutele tööandjatele).
Hea, usaldusväärne suudab need riskid kinni panna ja anda hulk meeldivaid boonusid turvalisuse valdkonnas.
Nii et, mida CRM-süsteem turvalisuse osas oskab?
(räägime näite põhjal, kuna me ei saa teiste eest vastutada)
- Kaksifaktoriline autentimine USB-võtme ja parooli kasutamisega. toetab kasutajate kaksifaktorilise autentimise režiimi süsteemi sisselogimisel. Sel juhul tuleb süsteemi sisselogimisel lisaks parooli sisestamisele USB-porti sisestada USB-võti, mis on eelnevalt initsialiseeritud. Kaksifaktoriline autentimisrežiim aitab kaitsta parooli varguse või lekitamise eest.
Klika
- Sisse logimine usaldusväärsetelt IP-aadressidelt ja MAC-aadressidelt. Suurenenud turvalisuse tagamiseks saab sisselogemine kasutajatele piirata ainult registreeritud IP-aadressidelt ja MAC-aadressidelt. IP-aadressidena võivad olla kasutatud nii sise- kui välised IP-aadressid, kui kasutaja ühendub kaugelt (internet kaudu).
- Domeeni autentimine (Windowsi autentimine). Süsteemi alustamine saab seadistada nii, et sisselogimiseks ei ole vajalik sisestada kasutaja parooli. Sellisel juhul toimub Windowsi autentimine, mis määrab kasutaja WinAPI kaudu. Süsteem käivitatakse selle kasutaja alt, kelle profiil, millega arvuti hetkel töötab, süsteemi käivitamise hetkel.
- Veel üks mehhanism on privaatsed kliendidEra eraisklientid on need, keda näeb vaid nende kureerija. Teiste kasutajate nimekirjades need kliendid ei kuvatakse, isegi kui teistel kasutajatel on täielik õiguste kogum, sealhulgas administraatori õigused. Nii saab kaitsta näiteks eriti tähtsate klientide rühma või muud eristavat rühma, mis usaldatakse usaldusväärsele juhile.
- Õiguste jagamise mehhanism on standardne ja esmane kaitsemeetod CRM-is. Kasutajate õiguste haldamise protsessi lihtsustamiseks, õigused määratakse mitte kindlatele kasutajatele, vaid mallidele. Ja juba sellele kasutajale määratakse see või teine mall, millel on kindel õiguste kogum. See võimaldab igale töötajale — alates algajatest ja praktikantidest kuni direktoriteni — määrata volitusi ja juurdepääsuõigusi, mis lubavad/ei luba neil pääseda konfidentsiaalsusele andmetele ja olulisele äriteabele.
- Andmete automaatne varukoopiate loomise süsteem,mida saab konfigureerida skriptiserveri abil, .
See on turvalisuse rakendamine üheainsa süsteemi näitel, igal müüjal on oma poliitikad. Siiski kaitseb CRM-süsteem tõeliselt teie teavet: saate näha, kes ja mis kell tegi konkreetse aruande, kes vaatas, milliseid andmeid, kes tegi väljundi ja palju muud. Isegi kui saate teada haavatavusest alles hiljem, ei jäta te tegu karistamata ja leiate kergesti töötaja, kes on kuritarvitanud ettevõtte usalduslikkust ja lojaalsust.
Lõõgastus? Vara! See kaitse võib hooletu käitumise ja andmete kaitseprobleemide ignoreerimise korral mängida teie vastu.
CRM-süsteem kui oht
Kui teie ettevõttes on vähemalt üks arvuti, on see juba küberohtude allikas. Seega suureneb ohuaste koos töötamisjaamade (ja töötajate) arvu ning paigaldatud ja kasutatava tarkvara mitmekesisuse kasvuga. Ja CRM-süsteemide osas ei ole olukord lihtne — see on programm, mis on loodud hoidma ja töötlema olulist ja kallist vara: kliendibaasi ja ärisaladusi, aga meie räägime hirmulugusid selle turvalisusest. Tegelikult ei ole kõik nii sünge lähedalt vaadates, ja õige kasutuse korral ei too CRM-süsteem teile midagi muud kui kasu ja turvalisust.
Millised on ohtliku CRM-süsteemi tunnused?
Alustame väikese ekskursiooniga põhitõdedesse. CRM-id võivad olla pilvepõhised ja lauaarvuti süsteemid. Pilvepõhised on need, kelle andmebaas ei asu teie ettevõttes, vaid privaat- või avalikus pilves mõnes andmekeskuses (näiteks kui te olete Čeljabinskis, siis teie andmebaas töötab superluks andmekeskuses Moskvas, kuna CRM-i pakkuja on nii otsustanud ja tal on leping just selle teenusepakkujaga). Lauaarvuti (need on ka on-premise, serveripõhised — mis ei ole enam nii täpne) põhinevad oma andmebaasil teie enda serverites (ärge, ärge kujutage ette suurt serveriruumi kallite rackide ja seadmete kogumiga, tihti on see väikeses ja keskmises ettevõttes üksikserver või isegi tavaline kaasaegne arvuti), seega füüsiliselt teie kontoris.
Juurdepääsu CRM-ile mõlemas vormis võib saada volitamata, kuid juurdepääsu kiirus ja lihtsus on erinevad, eriti kui räägime VKE-dest, mis ei hooli väga infotehnoloogiategemistest.
Ohtlikkuse tunnus nr 1
Põhjus, miks on pilvesüsteemis andmeprobleemide oht suurem, on seotud mitme lüli suhted: teie (CRM-i rentnik) — pakkuja — teenusepakkuja (võib olla pikem versioon: teie — pakkuja — pakkuja IT-teenuseosutaja — teenusepakkuja). 3-4 lüli suhteid kannavad rohkem riske kui 1-2: probleem võib tekkida pakkuja poolel (lepingu muutmine, teenuse mitte tasumine), teenusepakkuja poolel (force majeure, häkkimine, tehnilised probleemid), teenuseosutaja poolel (juhi või inseneri vahetus) jne. Loomulikult üritavad suured pakkujad omada varu andmekeskusi, haldada riske ja hoida oma DevOps osakonda, kuid see ei välista ka probleeme.
Töötulemas CRM-i ei rendita enamasti, vaid ostetakse ettevõtte poole, seetõttu on suhted lihtsamad ja läbipaistvamad: tarnija seadistab CRM-i kasutuselevõtu käigus vajalikud turvatasemed (alates õiguste piiramise ja füüsilise USB-võtme määramisest kuni serveri paigaldamiseni betoonseina sisse jne) ja edastab juhtimise CRM-i omavale ettevõttele, kes saab tugevdada kaitset, palgata süsteemiadministraatori või pöörduda oma tarkvaratarnija poole vajadusel. Probleemid piirduda töötajate haldamise, võrgu kaitsmise ja teabe füüsilise kaitsega. Desktoppide CRM-i kasutamisel ei takista isegi täielik internetiühenduse katkestamine tööd, kuna andmebaas asub „koduses“ kontoris.
Üks meie töötajatest räägib pilvetehnoloogiatest, kes on töötanud ettevõttes, mis arendab pilvepõhiseid kompleksseid kontorisüsteeme, sealhulgas CRM-e. „Ühes minu töökohtades arendas ettevõte midagi väga sarnast põhilisele CRM-ile, ja kõik see oli seotud veebidokumentide jne. Ühel päeval nägime GA-s ühe tellijaga anomaalset aktiivsust. Meie, analüütikud, olime üllatunud, kui me, olles arendajad mitte, kuid omades kõrget juurdepääsu, suudame lihtsalt lingi kaudu avada selle liidese, mida klient kasutas, ja vaadata, mis see populaarne tabel seal on. Ütleksin, et klient ei tahtnud, et keegi nende äriandmeid näeks. Jah, see oli viga, ja seda ei parandatud mitu aastat - minu arvates on see endiselt olemas. Seetõttu olen nüüd desktoppidele truuks jäänud ja ei usalda eriti pilvi, kuigi loomulikult kasutame neid nii tööl kui isiklikus elus, kus ka on olnud lõbusaid vigu.”
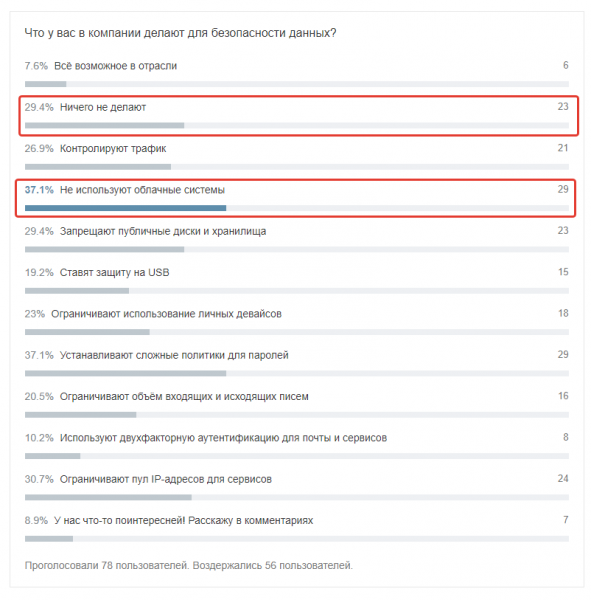
Meie küsitlusest Habras, ja need on edasijõudnud ettevõtete töötajad
Andmete kaotus pilve CRM-süsteemist võib olla tingitud serveri tõrkest, serverite kättesaamatuks jäämisest, force majeure'ist, tarnija tegevuse lõpetamisest jne. Pilv - see on pidev, jätkuv internetiühendus ning kaitse peab olema pretsedenditult tugev: kooditasemel, juurdepääsuõigustel, lisaküberturbe meetmetel (näiteks kahefaktoriline autentimine).
Ohtlike märkide number 2
Teema ei käsitle mitte ainult ühte tunnust, vaid rühma tunnuseid, mis on seotud teenusepakkuja ja tema poliitikaga. Loetleme mõned olulised näited, millega meie ja meie töötajad on kokku puutunud.
- Teenusepakkuja võib valida ebapiisavalt usaldusväärse andmekeskuse, kus klientide andmebaasid paiknevad. Ta säästab raha, ei kontrolli teenuse taseme lepingut (SLA), ei arvuta koormust, ja tagajärg on teie jaoks saatuslik.
- Teenusepakkuja võib keelduda teenuse üleviimisest valitud andmekeskusesse. See on üsna levinud piirang SaaS-i puhul.
- Teenusepakkujal võib olla õiguslik või majanduslik konflikt pilveteenuse pakkujaga, ja siis võivad varukoopiate tegemise tegevused või näiteks kiirus olla piiratud.
- Varukoopiate loomise teenus võib olla saadaval erihinna alusel. Levinud praktika, millest CRM-süsteemi klient võib teada saada alles siis, kui varukoopia on vajalik, st kõige kriitilisemal ja haavatavamal hetkel.
- Teenusepakkuja töötajatel võib olla takistamatu juurdepääs klientide andmetele.
- Võivad toimuda andmelekked igasugustest allikatest (inimfaktor, pettus, häkkerid jne).
Need probleemid on tavaliselt seotud väikeste või noorte teenusepakkujatega, kuid ka suuremad on korduvalt sattunud ebameeldivatesse olukordadesse (otsige google'ist). Seetõttu peaksite alati olema kaitsemeetmed oma poolel ja eelnevalt arutama valitud CRM-süsteemi pakkujaga turvaküsimusi. Isegi teie huvi probleemi vastu sunnib teenusepakkujat suhtuma rakendamisse maksimaalse vastutustundega (eriti oluline on käituda nii, kui tegutsete mitte teenusepakkuja büroos, vaid tema partneri juures, kelle jaoks on oluline leping sõlmida ja komisjonitasu saada, mitte teie kahefaktorilised... noh, te saite aru).
Ohtlikkuse tunnus №3
Töötamise korraldamine teie ettevõttes turvalisuse osas. Aasta tagasi kirjutasime traditsiooniliselt turvalisusest Habres ja viisime läbi küsitluse. Valim oli mitte just suur, kuid vastused olid näitlikud:
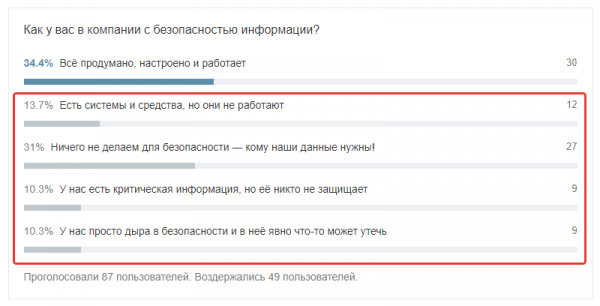
Artikli lõpus anname lingid oma väljaannetele, kus oleme üksikasjalikult käsitlenud suhteid süsteemis „ettevõte — töötaja — turvalisus“, ja siin toome välja küsimuste loetelu, nendele vastuste leidmine, mida tasub otsida teie ettevõttest (isegi kui teil ei ole CRM-i vaja).
- Kus töötajad hoiavad paroole?
- Kuidas on korraldatud juurdepääs ettevõtte serverite ladustamisele?
- Kuidas on kaitstud tarkvara, kus on kommertsinformatsioon ja operatiivteave?
- Kas kõigil töötajatel on aktiivsed viirusetõrjed?
- Kui palju töötajaid pääseb juurde kliendiandmetele, millise tasemega on see juurdepääs?
- Kui palju on teil algajaid ja kui palju töötajaid on lahkumisprotsessis?
- Kas olete viimasel ajal rääkinud võtmetöötajatega ja kuulnud nende palveid ning kaebusi?
- Kas printereid kontrollitakse?
- Kuidas on korraldatud poliitika isiklike seadmete ühendamiseks arvutitesse ja töötava Wi-Fi kasutamiseks?
Tegelikult on need põhiküsimused — kommentaarides lisatakse kindlasti rohkem detaile, kuid see on alus, mille peaks teadma isegi ettevõtja, kellel on kaks töötajat.
Kuidas end kaitsta?
- Varukoopiad on äärmiselt oluline asi, millest sageli unustatakse või ei hoolita. Kui teil on lauaarvutisüsteem, seadistage andmete varundamise süsteem teatud sagedusega (näiteks RegionSoft CRM-i puhul on see võimalik teostada läbi ) ja korraldage varukoopiate korralik säilitamine. Kui teil on pilve CRM, uurige kindlasti enne lepingu sõlmimist, kuidas on korraldatud varukoopiate haldamine: teil on vaja teavet sügavuse ja sageduse, säilitamise koha ning varundamisteenuse maksumuse kohta (tihti on tasuta vaid „viimaste andmete ajavahemiku” varukoopiad, samas kui põhjalik ja turvaline varundamine toimub tasulise teenusena). Üldiselt ei ole see koht, kus kokku hoida või lohakalt suhtuda. Ja jah, ärge unustage kontrollida, et varukoopiatest taastatavad andmed töötavad.
- Juurdepääsuõiguste jagamine funktsioonide ja andmete tasandil.
- Turvalisus võrgu tasemel — tuleb lubada CRM-i kasutamine ainult kontori alamsüsteemis, piirata juurdepääsu mobiilseadmetele, keelata CRM-süsteemi kasutamine kodus või veel hullem, avalikes võrkudes (koostöökohades, kohvikutes, kliendi büroodes jne). Olge eriti ettevaatlikud mobiilse versiooni suhtes — las see olla vaid väga piiratud versioon tööks.
- Reaalajas skannimisega viirusetõrje on vajalik igal juhul, kuid ettevõtteandmete turvalisuse puhul — eriti. Keelake poliitika tasemel selle iseseisev keelamine.
- Töötajate koolitus küberturbe alal ei ole ajaraisk, vaid terav vajadus. Kõigile kolleegidele tuleb edastada, et nad ei peaks mitte ainult hoiatama, vaid ka õigesti reageerima saabuvatele ohtudele. Interneti või oma e-posti kasutamise keelamine kontoris on minevik ja põhjustab teravat negatiivsust, seetõttu tuleb keskenduda ennetusele.
Muidugi, kasutades pilvesüsteemi, on võimalik saavutada piisav turvalisuse tase: kasutada pühendatud servereid, seadistada marsruutereid ja jaotada liiklust rakenduse ja andmebaasi tasemel, kasutada eraalasi, kehtestada rangelt turvareegleid administraatorite jaoks, tagada katkestusteta töö varukoopiate tegemise maksimaalse sagedusega ja ulatusega, teostada ööpäevaringset võrgujärelevalvet... Kui sellele mõelda, ei olegi see nii keeruline, pigem kallis. Kuid kogemus näitab, et selliseid meetmeid rakendavad ainult mõned ettevõtted, peamiselt suured. Seetõttu ei tohiks me veel kord karta öelda: nii pilv kui ka töölaua arvuti ei tohiks elada iseseisvalt, kaitske oma andmeid.
Mõned väikesed, kuid olulised nõuanded CRM-süsteemi juurutamiseks.
- Kontrollige teenusepakkujat haavatavuste osas — otsige teavet sõnade kombinatsioonide kohta „haavatavus Vendor Name“, „häkitud Vendor Name“, „andmeleke Vendor Name“. See ei tohiks olla ainus kriteerium uue CRM-süsteemi otsimiseks, kuid väike märkmete tegemine on hädavajalik, ja eriti oluline on mõista juhtunud intsidentide põhjuseid.
- Küsi teenusepakkujalt andmekeskuste kohta: kättesaadavus, kui palju neid on, kuidas on korraldatud hädaüleminek.
- Seadistage CRM-is turvamerkmed, jälgige süsteemi tegevust ja ebatavalisi piike.
- Lülitage välja aruannete eksport, juurdepääs API-le mittevaldkonna töötajatele — st neile, kellele need funktsioonid ei ole pidevaks tööks vajalikud.
- Veenduge, et teie CRM-süsteemis oleks seadistatud protsesside ajalugu ja kasutajate toimingute logimine.
Need on pisiasjad, kuid need täiustavad üldpilti. Ja ega tegelikult ei ole turvalisuses midagi pisikest.
CRM-süsteemi rakendamisel tagate oma andmete turvalisuse — kuid ainult siis, kui rakendamine toimub õigesti ning infotehnoloogia turvalisuse küsimused ei jää tagaplaanile. Olekem ausad, oleks rumal osta auto ja mitte kontrollida pidureid, ABS-i, õhkpatju, turvavöid, EDS-i. Lõppude lõpuks ei ole oluline lihtsalt sõita, vaid sõita ohutult ja jõuda sihtkohta terve ja vigastustega. Äri seisab sama ees.
Ja pidage meeles: kui tööohutuse reeglid on kirjutatud verega, siis ettevõtte küberjulgeoleku reeglid on kirjutatud rahaga.
Küberjulgeoleku ja CRM-süsteemi rolli teemal võite lugeda meie üksikasjalikke artikleid:
- — ülevaade võimalikest turvaohtudest ettevõtlusmaailmas ja ligikaudne avastamise skeem.
- — põhjalik ülevaade sellest, kuidas töötajad võivad teie ettevõttele kahju tekitada ja kuidas nad seda äri kontekstis teevad.
Kui otsite CRM-süsteemi, siis . Kui vajate CRM-i või ERP-d — uurige hoolikalt meie tooteid ja võrrelge nende võimalusi oma eesmärkide ja ülesannetega. Kui küsimusi või raskusi tekkida — kirjutage, helistage, korraldame teile individuaalse veebipresentatsiooni — ilma reitingute ja edetabeliteta.
 , kus kirjutame ilma reklaamita mitte täiesti formaalseid asju CRM-i ja äri kohta.
Allikas: habr.com
