

Viidatud osad uuringust
- (Te olete siin)
Käesolev artikkel lõpetab artiklite tsükli, mis käsitleb pankade elektronmaksete teabeohutuse tagamist. Siin vaatame tüübipõhiseid ohumudeleid, millele viidati :
- .
- .
- .
- .
HABRO-HOIA!!! Austatud habrokaaslased, see ei ole meelelahutuslik postitus.
Peidetud üle 40 lehe materjalid on mõeldud aitama töös või õpingutes inimeste, kes spetsialiseeruvad pangandusele või teabeohutusele. Need materjalid on uuringu lõpp-produkt ja kirja pandud formaalses ametlikus stiilis. Tegelikult on need ettevalmistused sisejulgeoleku dokumentide jaoks.Ja traditsiooniliselt — „artikli teabe väärkasutamine on seadusega karistatav“. Produktiivset lugemist!
Teave lugejatele, kes tutvuvad uuringuga, alustades sellest publikatsioonist.
Uuringu teemad
Käite läbi juhendi spetsialistile, kes vastutab pankade maksete teabeohutuse tagamise eest.
Esitamise loogika
Alguses antakse ja kaitseobjekti kirjeldus. Seejärel Käiakse läbi, kuidas ehitada kaitsesüsteemi, ja räägitakse ohumudeli vormimise vajalikusest. S Käiakse läbi, milliseid ohumudeleid on olemas ja kuidas neid kujundatakse. S ja toodud analüüside kohta tegelikest rünnakutest. ja sisaldavad ohumudeli kirjeldust, mis on koostatud kõikide varasemate osade teabe põhjal.
TÜPILINE OHUMUDAL. VÕRGUÜHENDUS
Kaitseobjekt, mille jaoks kasutatakse ohumudelit (scope)
Kaitseobjektiks on andmed, mis edastatakse läbi võrguühenduse, mis töötab andmeedastusvõrkudes, rajatud TCP/IP protokollide põhjal.
Arhitektuur
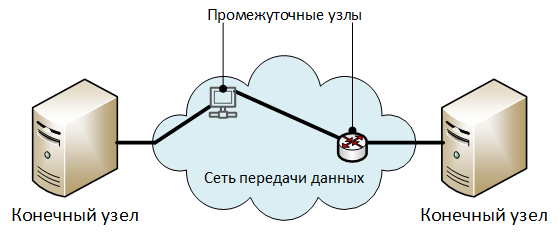
Arhitektuuri elementide kirjeldus:
- „Lõpp-punktid“ – punktid, mis vahetavad kaitstud teavet.
- „Vahepunktid“ – andmeedastusvõrgu elemendid: ruuterid, lülitid, pääsupunktide serverid, proxy-serverid ja muu varustus, millest kaudu edastatakse võrguühenduse liiklus. Üldiselt võib võrguühendus töötada ilma vahepunktideta (otse lõpp-punktide vahel).
Ülemise taseme turvaohtud
Dekompositsioon
O1. Volitamata juurdepääs edastatavatele andmetele.
O2. Volitamata edastatavate andmete modifitseerimine.
O3. Edastatavate andmete autorluse rikkumine.
O1. Volitamata juurdepääs edastatavatele andmetele
Dekompositsioon
O1.1. , mis toimub lõpp- või vahepunktides:
O1.1.1. andmete lugemise teel, kui need on salvestatud sõlme mäluseadmetesse:
O1.1.1.1. operatiivmälu.
Selgitused O1.1.1.1.
Näiteks andmete töötlemise ajal võrgu protokolli kaudu sõlme.
O1.1.1.2. energiasõltumatutes mälu seadmetes.
Selgitused O1.1.1.2.
Näiteks edastatavate andmete salvestamisel vahemälus, ajutistes failides või vahetust failides.
O1.2. , mis toimub andmeedastusvõrgu kolmandate osapoolte sõlmedes:
O1.2.1. põhjusel, et toimub kõigi pakettide haaramine, mis satuvad sõlme võrguliidesesse:
Selgitused O1.2.1.
Kohaldatakse kõigi pakettide haaramist, kasutades võrguadapteri seadistust, mis on sissetungiv (promiscuous mode juhtmetega adapteritele või monitori režiim wi-fi adapteritele).
O1.2.2. läbi „mees keskel (MiTM)“ rünnakute tegemise, ilma edastatavaid andmeid modifitseerimata (kui mitte arvestada võrgu protokollide teenusandmeid).
O1.2.2.1. Link: .
U1.3. , mis toimub tehniliste kanalite (TKUI) kaudu, füüsiliste sõlmede või sidekammutuste kaudu.
U1.4. , mis toimub lõpp- või vahepunktidesse paigaldatud spetsiaalsete tehniliste seadmete (STS) abil, mis on mõeldud teabe salaja kogumiseks.
U2. Volitamata muudetud edastatavad andmed
Dekompositsioon
U2.1. , mis toimub lõpp- või vahepunktides:
U2.1.1. lugemise ja muudatuste tegemise kaudu andmetes, nende viibides sõlmede mäluseadmetes:
U2.1.1.1. töömälu:
U2.1.1.2. püsivälimälu:
U2.2. , mis toimub andmeedastusvõrgu kolmandate osaliste sõlmedes:
U2.2.1. läbi „mees keset (MiTM)“ rünnakute ning liikluse suunamise häkkerite sõlme:
U2.2.1.1. Küberkurjategija seadmete füüsiline ühendamine võrguühenduse katkemisse.
U2.2.1.2. Rünnakute tegemine võrguprotokollide vastu:
U2.2.1.2.1. virtuaalsete kohalike võrkude (VLAN) juhtimise kaudu:
U2.2.1.2.1.1. .
U2.2.1.2.1.2. Volitamata VLAN seadete muutmine lülitites või marsruuterites.
U2.2.1.2.2. liikluse marsruutimise läbi:
U2.2.1.2.2.1. Volitamata staatiliste marsruudi tabelite muutmine marsruuterites.
U2.2.1.2.2.2. Häkkijate vale marsruutide kuulutamine dünaamilise marsruutimise protokollide kaudu.
U2.2.1.2.3. automaatse konfigureerimise kaudu:
U2.2.1.2.3.1. .
U2.2.1.2.3.2. .
U2.2.1.2.4. aadressimise ja nimede lahendamise kaudu:
U2.2.1.2.4.1. .
U2.2.1.2.4.2. .
U2.2.1.2.4.3. Volitamata muudatuste tegemine kohalikes nimede failides (hosts, lmhosts jne.)
U3. Edastatavate andmete autorluse rikkumine
Dekompositsioon
U3.1. Teabe autorluse määramise mehhanismide neutraliseerimine vale autori või andmeallika andmete esitamise kaudu:
U3.1.1. Andmete edastamisel autoriandmete muutmine.
U3.1.1.1. Edastatavate andmete terviklikkuse ja autorluse krüptograafilise kaitse neutraliseerimine:
U3.1.1.1.1. Viide: .
U3.1.1.2. Andmete autorikaitse neutraliseerimine, mis on rakendatud ühekorralike kinnituskoodide abil:
U3.1.1.2.1. .
U3.1.2. Edastatava teabe allikaandmete muutmine:
U3.1.2.1. .
U3.1.2.2. .
OHTU Tüüp. TEABESSÜSTEEM, MIS ON RAKENDATUD KLIENDI-SERVERI ARHITEKTUURILE
Kaitseobjekt, mille jaoks kasutatakse ohumudelit (scope)
Kaitse objektiks on teabesüsteem, mis on rajatud kliendi-serveri arhitektuurile.
Arhitektuur
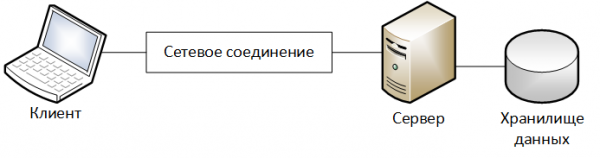
Arhitektuuri elementide kirjeldus:
- „Kliendiks“ on seade, millel töötab teabesüsteemi kliendi osa.
- „Server“ on seade, millel töötab teabesüsteemi serveri osa.
- „Andmetehoidla“ — osa teabesüsteemi serveri infrastruktuurist, mis on ette nähtud andmete salvestamiseks, mida teabesüsteem töötleb.
- „Võrgühendus“ — teabe vahetamise kanal Kliendi ja Serveri vahel, mis läbib andmeedastusvõrku. Süüdistuse mudeli elementi kirjeldatakse üksikasjalikumalt .
Piirangud
Objekti modelleerimise käigus on kehtestatud järgmised piirangud:
- Kasutaja suhtleb teabesüsteemiga kindlate ajavahemike jooksul, mida nimetatakse töö seanssideks.
- Iga töö seansi alguses toimub kasutaja identifitseerimine, autentimine ja autoriseerimine.
- Kõik kaitstavad andmed salvestatakse teabesüsteemi serveri osas.
Ülemise taseme turvaohtud
Dekompositsioon
U1. Kuritegelike isikute mitteautorisitud toimingud seadusliku kasutaja nimel.
U2. Kaitstud teabe mitteautorisitud muutmine selle töötlemise ajal teabesüsteemi serveri osas.
U1. Kuritegelike isikute mitteautorisitud toimingud seadusliku kasutaja nimel
Selgitused
Tavaliselt teabesüsteemides seostatakse toimingud nende sooritanud kasutajaga järgmiste vahenditega:
- süsteemi töölogide (logs).
- andmeobjektide erilise atribuutide kaudu, mis sisaldavad teavet nende loonud või muutnud kasutaja kohta.
Seose osas töö seansiga võib see oht dekomponeerida:
- <…> sooritatud kasutaja töö seansi raames.
- <…> sooritatud väljaspool kasutaja töö seanssi.
Kasutaja töö seanss võib olla algatatud:
- Kasutaja enda poolt.
- Kurjategijad.
Selles etapis näeb vahepealne dekompositsioon sellest ohust välja järgmiselt:
U1.1. Volitamata toimingud toimusid kasutaja tööseansi raames:
U1.1.1. <…>, rünnatud kasutaja seadistatud.
U1.1.2. <…>, kurjategijate seadistatud.
U1.2. Volitamata toimingud toimusid väljaspool kasutaja tööseansi raames.
Informatsiooni infrastruktuuri objektide seisukohalt, millele kurjategijad võivad mõju avaldada, näeb vahepealne ohtude dekompositsioon välja järgmiselt:
Elemendid
Ohtude dekompositsioon
U1.1.1.
U1.1.2.
U1.2.
Kliendi
U1.1.1.1.
U1.1.2.1.
Võrguliitumine
U1.1.1.2.
Server
U1.2.1.
Dekompositsioon
U1.1. Volitamata toimingud toimusid kasutaja tööseansi raames:
U1.1.1. <…>, rünnatud kasutaja seadistatud:
U1.1.1.1. Kurjategijad tegutsesid otse Kliendi pealt:
U1.1.1.1.1 Kurjategijad kasutasid infotehnoloogia süsteemi tavapäraseid juurdepääsuvahendeid:
U1.1.1.1.1.1. Kurjategijad kasutasid Kliendi füüsilisi sisendi- ja väljundvahendeid (klaviatuur, hiir, monitor või nutiseadmest puutetundlik ekraan):
U1.1.1.1.1.1.1. Kurjategijad tegutsesid aegadel, mil seanss oli aktiivne, sisendi- ja väljundvahendid olid kättesaadavad ning kasutajat polnud kohal.
U1.1.1.1.1.2. Kurjategijad kasutasid kaugjuhtimise vahendeid (tavalisi või pahavaraga pakutud), et hallata Klienti:
U1.1.1.1.1.2.1. Kurjategijad tegutsesid aegadel, mil seanss oli aktiivne, sisendi- ja väljundvahendid olid kättesaadavad ning kasutajat polnud kohal.
U1.1.1.1.1.2.2. Kurjategijad kasutasid kaugjuhtimise vahendeid, mille töö ei olnud rünnatud kasutajale tähelepanu äratavate.
U1.1.1.2. Kurjategijad muutsid andmeid võrguliitumise ajal, mis toimus Kliendi ja Serveri vahel, nii, et need näisid olevat legitiivse kasutaja toimingud:
U1.1.1.2.1. Link: .
U1.1.1.3. Kurjategijad sundisid kasutajat täitma nende määratud toiminguid sotsiaalsete inseneritehnika meetodite abil.
U1.1.2 <…> rünnatud kurjategijate poolt:
U1.1.2.1. Kurjategijad tegutsesid Kliendi pealt (Ja):
U1.1.2.1.1. Kurjategijad neutraliseerisid infotehnoloogia süsteemi juurdepääsukontrolli süsteemi:
U1.1.2.1.1.1. Link: .
U1.1.2.1.2. Ründajad kasutasid teabe süsteemi tavalisi juurdepääsu vahendeid
U1.1.2.2. Ründajad tegutsesid andmeedastuse võrgu teistelt sõlmedelt, mille kaudu oli võimalik luua võrguühendus Serveriga (Ja):
U1.1.2.2.1. Ründajad neutraliseerisid teabe süsteemi juurdepääsukontrolli süsteemi:
U1.1.2.2.1.1. Link: .
U1.1.2.2.2. Ründajad kasutasid teabe süsteemi ebaharilikke juurdepääsu vahendeid.
Selgitused U1.1.2.2.2.
Ründajad võisid installida teabe süsteemi tavalise kliendi väljaspool sõlme või kasutada ebaharilikku tarkvara, mis rakendab tavalisi protokolle Klient ja Server vahel.
U1.2 Illegaalne tegevus toimus väljaspool kasutaja seanssi.
U1.2.1 Ründajad viisid läbi illegaalset tegevust ja tegid seejärel lubamatuid muudatusi teabe süsteemi logides või andmeobjektide eriväljadest, märkides, et nende teod olid teostatud seadusliku kasutaja nimel.
U2. Illegaalne kaitstud teabe muutmine selle töötlemise ajal teabe süsteemi serveri poolt
Dekompositsioon
U2.1. Ründajad muudavad kaitstud teavet tavaliste teabe süsteemi vahendite abil ja teevad seda seadusliku kasutaja nimel.
U2.1.1. Link: .
U2.2. Ründajad muudavad kaitstud teavet, kasutades teabe süsteemi tavafunktioneerimise režiimi mitteette nähtud juurdepääsumehanisme.
U2.2.1. Ründajad muudavad kaitstud teavet sisaldavaid faile:
U2.2.1.1. , kasutades operatsioonisüsteemi failide haldamise mehanisme.
U2.2.1.2. provotseerides failide taastamist ebaseaduslikult muudetud varukoopiast.
U2.2.2. Ründajad muudavad kaitstud teavet, mis on salvestatud andmebaasi (Ja):
U2.2.2.1. Kurjusegijad neutraliseerivad andmebaasi juurdepääsude haldamise süsteemi:
U2.2.2.1.1. Link: .
U2.2.2.2. Kurjusegijad muudavad teavet, kasutades andmebaasi tavaliideseid andmete juurde pääsemiseks.
U2.3. Kurjusegijad muudavad kaitstud teavet, seadusvastaselt muutes selle töötlemise tarkvara algoritme.
U2.3.1. Muutmisele kuulub tarkvara lähtekood.
U2.3.1. Muutmisele kuulub tarkvara masinkood.
U2.4. Kurjusegijad muudavad kaitstud teavet, kasutades teabe süsteemi tarkvaras leiduvat haavatavust.
U2.5. Kurjusegijad muudavad kaitstud teavet selle edastamise ajal teabe süsteemi serveri komponentide vahel (näiteks andmebaasi serveri ja rakenduste serveri vahel):
U2.5.1. Link: .
TÜPILINE OHUMUDEL. JUHIKS JUHUPÄRAKOGU
Kaitseobjekt, mille jaoks kasutatakse ohumudelit (scope)
Kaitseobjekt, millele see ohumudel kehtib, vastab ohumudeli kaitseobjektile: „Tüüpiline ohumudel. Teabe süsteem, mis põhineb kliendi-serveri arhitektuuril“.
Kasutajate juurdepääsu haldamise süsteemi all mõistetakse antud ohumudelis teabe süsteemi komponenti, mis täidab järgmisi funktsioone:
- Kasutajate tuvastamine.
- Kasutajate autentimine.
- Kasutajate volitamine.
- Kasutajate tegevuste protokollimine.
Ülemise taseme turvaohtud
Dekompositsioon
U1. Volitamata seansi loomine seadusliku kasutaja nimel.
U2. Volitamata kasutaja õiguste tõstmine teabe süsteemis.
U1. Volitamata seansi loomine seadusliku kasutaja nimel
Selgitused
Antud ohu dekompositsioon sõltub tavaliselt kasutatavast tuvastamis- ja autentimissüsteemide tüübist.
Käesolevas mudelis vaadeldakse ainult tuvastamis- ja autentimissüsteemi, mis kasutab tekstipõhist sisselogimist ja parooli. Eeldame, et kasutaja sisselogimine on avalik teave, mis on kurjategijatele teada.
Dekompositsioon
U1.1. kasutaja andmete kompromiteerimise kaudu:
U1.1.1. Kurjusegijad kompromiteerisid kasutaja andmed nende salvestamise protsessis.
Selgitused U1.1.1.
Näiteks võisid kasutaja andmed olla kirjutatud kleeppaberile, mis oli kinnitatud monitorile.
U1.1.2. Kasutaja edastas ligiütlemise andmed pahatahtlikult või tahtmatult kurjategijatele.
U1.1.2.1. Kasutaja ütles kasutajatunnused valjusti sisse kirjutades.
U1.1.2.2. Kasutaja edastas oma kasutajatunnused tahtlikult:
U1.1.2.2.1. kolleegidele.
Selgitused U1.1.2.2.1.
Näiteks, et nad saaksid haiguse ajal selle asendada.
U1.1.2.2.2. tööandja koostööpartneritele, kes teevad tööd teabeinfrastruktuuri objektide kallal.
U1.1.2.2.3. kolmandatele isikutele.
Selgitused U1.1.2.2.3.
Üks, kuid mitte ainus viis selle ohu realiseerimiseks on kurjategijate kasutamine sotsiaalsete manipulatsioonide meetodites.
U1.1.3. Kurjategijad said kasutajatunnused proovimise teel:
U1.1.3.1. kasutades tavapäraseid juurdepääsumeetodeid.
U1.1.3.2. eelnevalt püüdnud koode (näiteks paroolide räsitud kindel) salvestamise käigus.
U1.1.4. Kurjategijad kasutasid pahavara kasutajatunnuste püüdmise jaoks.
U1.1.5. Kurjategijad said kasutajatunnused võrguühenduse kaudu Kliendi ja Serveri vahel:
U1.1.5.1. Link: .
U1.1.6. Kurjategijad said kasutajatunnused süsteemide jälgimise salvestustest:
U1.1.6.1. videovalvesüsteemidest (kui klahvivajutusi salvestati töö käigus).
U1.1.6.2. töötajate tegevuse jälgimise süsteemidest arvutis
Selgitused U1.1.6.2.
Sarnase süsteemi näide — .
U1.1.7. Kurjategijad kompromiteerisid kasutajatunnused edastamise puudujääkide tõttu.
Selgitused U1.1.7.
Näiteks, paroolide edastamine avatud kujul e-kirjades.
U1.1.8. Kurjategijad said kasutajatunnused jälgides kasutaja sessiooni kaugjuhtimise süsteemide kaudu.
U1.1.9. Kurjategijad said kasutajatunnused tehniliste kanalite kaudu lekkimise tulemusel (TKUI):
U1.1.9.1. Kurjategijad piilusid, kuidas kasutaja sisestab kasutajatunnuseid klaviatuurilt:
U1.1.9.1.1. Kurjategijad viibisid kasutajale lähedal ja nägid kasutajatunnuste sisestamist oma silmadega.
Selgitused U1.1.9.1.1
Sarnasuguseid juhtumeid võivad hõlmata kolleegide tegevust tööl või olukorda, kus kasutaja klaviatuur on organisatsiooni külastajatele nähtav.
U1.1.9.1.2 Kurjategijad kasutasid lisatehnilisi vahendeid, nagu näiteks binokkel või droon, ja nägid, kuidas sisselogimisandmeid läbi akna sisestatakse.
U1.1.9.2. Kurjategijad tõmbasid sisselogimisandmed välja raadiovõrkudevaheliste sidetulemustest, kui need olid ühendatud raadioside abil (nt Bluetooth).
U1.1.9.3. Kurjategijad püüdsid sisselogimisandmeid kinni, tuginedes nende lekkimisele kõrvaliste elektromagnetiliste kiirguste ja häirete kaudu (PÄM).
Selgitused U1.1.9.3.
Rünnaku näidised ja .
U1.1.9.4. Kurjategija püüdis sisselogimisandmeid klaviatuurilt kätte saada spetsiaalsete tehniliste vahendite (STV) abil, mis on mõeldud teabe salajaseks kogumiseks.
Selgitused U1.1.9.4.
Näited .
U1.1.9.5. Kurjategijad püüdsid sisselogimisandmeid klaviatuurilt kätte saada, analüüsides Wi-Fi signaali, mida moduleeriti kasutaja klahvivajutamise protsessi abil.
Selgitused U1.1.9.5.
U1.1.9.6. Kurjategijad püüdsid sisselogimisandmeid klaviatuurilt kätte saada, analüüsides klahvivajutuste helisid.
Näide .
Selgitused U1.1.9.6.
U1.1.9.7. Kurjategijad püüdsid sisselogimisandmeid mobiiliseadmest klaviatuurilt kätte saada ning analüüsisid kiirendi näidud.
Näide .
Selgitused U1.1.9.7.
U1.1.10. , eelnevalt salvestatud kliendisse.
Näide .
Selgitused U1.1.10.
Näiteks võis kasutaja salvestada brauserisse sisselogimisnime ja parooli, et pääseda teatud saidile.
U1.1.11. Kurjategijad kompromiteerisid sisselogimisandmeid seoses kasutajate juurdepääsu tühistamise protsessi puudustega.
Selgitused U1.1.11.
Näiteks pärast kasutaja vallandamist jäid tema kontod lukustamata.
U1.2. kasutades süsteemi juurdepääsu piirangute nõrkusi.
U2. Kasutaja õiguste ebaseaduslik tõstmine infotehnoloogilises süsteemis
U2.1 tehes volitamata muudatusi andmetes, mis sisaldavad teavet kasutaja õiguste kohta.
Dekompositsioon
U2.2 kasutades süsteemi juurdepääsu piirangute nõrkusi.
U2.3. juurdepääsu haldamise protsessi puuduste tõttu.
U2.3. kasutajate juurdepääsu haldamise protsessi puuduste tõttu.
Selgitused U2.3.
Näide 1. Kasutajale anti ligipääs, mis oli suurem kui tal ametlikult vajalik.
Näide 2. Pärast kasutaja üleviimist teisele ametikohale ei oldud varasemat ligipääsu õigust tühistatud.
TÜPILINE OHUMUDU TEGUR. INTEGREERIMISMODUL
Kaitseobjekt, mille jaoks kasutatakse ohumudelit (scope)
Integreerimismodul on infotehnoloogia infrastruktuuri objektide kogum, mis on mõeldud teabevahetuse korraldamiseks erinevate infosüsteemide vahel.
Arvestades, et ettevõtte võrkudes ei ole alati võimalik ühte infosüsteemi teisest selgelt eraldada, võib integreerimismodulit pidada ka seoseks erinevate komponentide vahel ühe infosüsteemi sees.
Arhitektuur
Üldine skeem integreerimismodulist näeb välja järgmiselt:
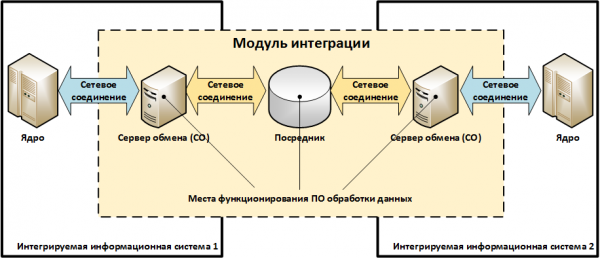
Arhitektuuri elementide kirjeldus:
- „Vahetusserver (VS)“ – sõlm / teenus / komponent infosüsteemis, mis täidab andmevahetuse funktsiooni teise infosüsteemiga.
- „Vahelesegaja“ – sõlm / teenus, mis on ette nähtud infosüsteemide vahelise kommunikatsiooni korraldamiseks, kuid ei kuulu nende hulka.
Näidetena „Vahelesegajatest“ võivad olla e-posti teenused, ettevõtte teenuste bussid (enterprise service bus / SoA-architektuur), kolmandate osapoolte failiserverid jms. Üldiselt ei pruugi integreerimismodul sisaldada „Vahelesegajaid“. - „Andmete töötlemise tarkvara“ – programmide kogum, mis rakendab andmevahetuse protokolle ja formaadimuutusi.
Näiteks andmete teisendamine UVEBSi formaadist ABS formaati, sõnumite staatuste muutmine edastamise käigus jms. - „Võrgühendus“ vastab ohumudelis „Võrguliides“ kirjeldatud objektile. Mõned võrguühendused, mis on esitatud ülaltoodud skeemil, võivad puudu olla.
Integreerimismodulite näited
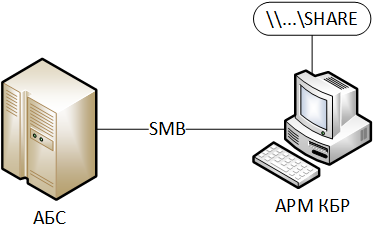
Skeem 1. ABS ja ARM KBR integreerimine kolmanda osapoole failiserveri kaudu
Maksete täitmiseks eksportib volitatud pangatöötaja ABS-ist elektroonilised maksedokumendid ja salvestab need failina (oma formaadis, näiteks SQL-dump) võrgu kausta (…SHARE) failiserveris. Seejärel konverteerib skript-konverter selle faili UVEBSi formaadi failide komplektiks, mida ARM KBR seejärel loeb.
Pärast seda krüpteerib ja allkirjastab volitatud töötaja – KBR ARM kasutaja – saadud faili ja saadab selle Venemaa panga maksesüsteemi.
Vastuvõetud maksete dekrüpteerimise ja elektroonilise allkirja kontrollimise protsess toimub KBR ARM poolt ning seejärel salvestatakse need failide kogumina UFEBS formaadis failiserverisse. Enne maksedokumentide importimist ABS-i muudetakse need konverteri skripti abil UFEBS formaadist ABS formaati.
Oletame, et antud skeemis toimib ABS ühel füüsilisel serveril, KBR ARM toimib eraldi arvutis ning konverteri skript töötab failiserveris.
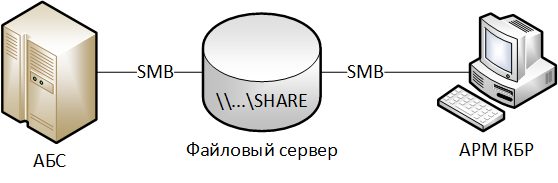
Objektide vastavus käsitletud skeemis integreerimisvõimaluste mudeli elementidele:
„Vahetusserverid ABS-i poolt“ – ABS server.
„Vahetusserverid KBR ARM-i poolt“ – KBR ARM arvuti.
„Vahelesegaja“ – kolmanda osapoole failiserver.
„Andmete töötlemise tarkvara“ – konverteri skript.
Skeem 2. ABS ja KBR ARM integreerimine, luues ühise võrgukausta maksedokumentide jaoks KBR ARM-ile
Kõik on analooge Skeem 1, kuid eraldi failiserverit ei kasutata, selle asemel asub võrgukaust (…SHARE) elektrooniliste maksedokumentidega KBR ARM arvutis. Konverteri skript töötab samuti KBR ARM-is.
Objektide vastavus käsitletud skeemis integreerimisvõimaluste mudeli elementidele:
Sarnaselt Skeem 1-le, kuid „Vahelesegaja“ ei kasutata.
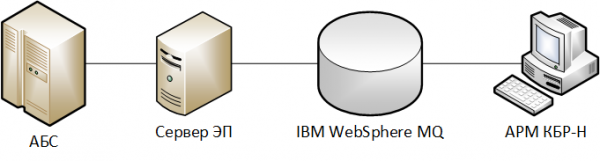
Skeem 3. ABS ja KBR-N integreerimine IBM WebSphere MQ kaudu ja elektrooniliste dokumentide allkirjastamine "ABS poolel"
ABS töötab platvormil, mida SKZI SKAD Signatuur ei toeta. Väljaminevate elektrooniliste dokumentide allkiri toimub spetsiaalsel elektroonilise allkirja serveril (EP Server). Sama server kontrollib Venemaa pangalt saadud dokumentide elektroonilist allkirja.
ABS laadib EP Serverisse fail maksedokumentidega enda formaadis.
EP Server konverteri skripti abil muudab faili elektroonilisteks sõnumiteks UFEBS formaadis, seejärel allkirjastatakse elektroonilised sõnumid ja saadetakse IBM WebSphere MQ-le.
KBR-N ARM pöördub IBM WebSphere MQ poole ja saab sealt allkirjastatud maksesõnumid, pärast mida volitatud töötaja – KBR ARM kasutaja – krüpteerib need ja saadab Venemaa panga maksesüsteemi.
Panga tegemisel Venemaa Pangast tõlgendab ARMi KBR-N neid ja kontrollib elektroonilist allkirja. Edasi töödeldud maksed elektrooniliste sõnumite, mis on dekodeeritud ja allkirjastatud UFBBS formaadis, edastatakse IBM WebSphere MQ-sse, kust need saab EPM-server.
EPM-server kontrollib saabunud maksete elektroonilist allkirja ja salvestab need ABS-formaadis faili. Pärast seda laadib volitatud töötaja — ABS-i kasutaja — saadud faili ABS-i kehtestatud korras.
Objektide vastavus käsitletud skeemis integreerimisvõimaluste mudeli elementidele:
„ABS-i vahetussüsteem“ – ABS server.
„ARMi KBR vahetussüsteem“ — ARMi KBR arvuti.
„Vahelesegaja“ – EPM-server ja IBM WebSphere MQ.
„Andmete töötlemise tarkvara“ – konverteerimiskript, SKZI SKAD Signatuur EPM-serveris.
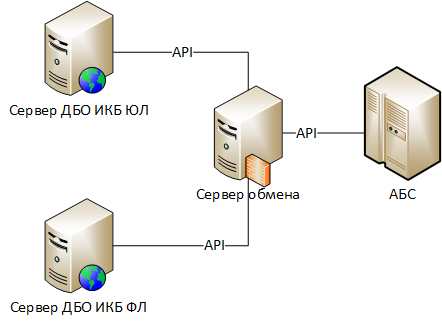
Skeem 4. DBO serveri ja ABS-i integreerimine API kaudu, mida pakub eraldi vahetusserver
Oletame, et pangas kasutatakse mitmeid kaugpanganduse (DBO) süsteeme:
- „Interneti Klient-Bank“ füüsilistele isikutele (IKB FLI);
- „Interneti Klient-Bank“ juriidilistele isikutele (IKB JUI).
Teabe turvalisuse tagamiseks toimub kogu ABS-i vahetus DBO süsteemidega eraldi vahetusserveri kaudu, mis tegutseb ABS-i teabe süsteemi raames.
Vaatame nüüd, kuidas DBO süsteem IKB JUI suhtleb ABS-iga.
DBO server, olles saanud klientilt korralikult kinnitatud maksetellimuse, peab selle põhjal looma vastava dokumendi ABS-is. Selleks edastab ta API kaudu teabe vahetusserverisse, mis omakorda sisestab andmed ABS-i.
Kliendi konto jääkide muutumisel genereerib ABS elektroonilisi teateid, mis edastatakse DBO serverisse vahetusserveri kaudu.
Objektide vastavus käsitletud skeemis integreerimisvõimaluste mudeli elementidele:
„DBO vahetussüsteem“ – DBO IKB JUI server.
„ABS-i vahetussüsteem“ – vahetusserver.
„Vahelesegaja“ – puudub.
„Andmete töötlemise tarkvara“ – DBO serveri komponendid, mis vastutavad vahetusserveri API kasutamise eest, vahetusserveri komponendid, mis vastutavad ABS-i API kasutamise eest.
Ülemise taseme turvaohtud
Dekompositsioon
U1. Küberkurjategijate valeinformatsiooni sisestamine integratsioonimooduli kaudu.
U1. Küberkurjategijate valeinformatsiooni sisestamine integratsioonimooduli kaudu
Dekompositsioon
U1.1. Volitamata muutmine legitiimsetest andmetest nende edastamisel võrgus.
U1.1.1 Link: .
U1.2. Valeandmete edastamine suhtluskanalite kaudu legitiivse osaleja nimel:
U1.1.2 Link: .
U1.3. Volitamata muudatus seaduslikus andmete töötlemises vahetusse Serverites või vahendajas:
U1.3.1. Link: .
U1.4. Valeandmete loomine vahetusse Serverites või vahendajas seadusliku osalise nimel:
U1.4.1. Link:
U1.5. Volitamata muudatused andmetes nende töötlemise käigus andmetöötlusprogrammi abil:
U1.5.1. kurjategijate volitamata muudatuste tegemise tõttu andmetöötlusprogrammi seadetes (konfiguratsioonis).
U1.5.2. kurjategijate volitamata muudatuste tõttu andmetöötlusprogrammi täitmist failides.
U1.5.3. kurjategijate interaktiivse juhtimise tõttu andmetöötlusprogrammi töös.
Tüübiline ohtude mudel. Informatsiooni krüptograafilise kaitse süsteem.
Kaitseobjekt, mille jaoks kasutatakse ohumudelit (scope)
Kaitse all on informatsiooni krüptograafilise kaitse süsteem, mida kasutatakse informatsioonisüsteemi turvamiseks.
Arhitektuur
Iga informatsioonisüsteemi aluseks on rakendusprogramm (SO), mis ellu viib selle sihifunktsiooni.
Krüptograafiline kaitse viiakse tavaliselt ellu rakendusprogrammi äriloogikast krüptograafiliste primitiivide kutsumisega, mis asuvad spetsialiseeritud teekides - krüptosüdamikes.
Krüptograafilised primitiivid hõlmavad madalama taseme krüptograafilisi funktsioone, nagu:
- andmeploki krüpteerimine / dekrüpteerimine;
- elektronilise allkirja loomine / kontrollimine andmeploki jaoks;
- andmeploki hash-funktsiooni arvutamine;
- võtmeinfo genereerimine / laadimine / eksportimine;
- jne.
Rakendusprogrammi äri loogika rakendab krüptograafiliste primitiivide kaudu kõrge taseme funktsionaalsust:
- faili krüpteerimine valitud vastuvõtjate võtmetega;
- luua turvaline võrguside;
- teavitada digitaalallkiri kontrollimise tulemuste kohta;
- jne.
Äriloogika ja krüpto tuuma vahel võib toimuda:
- otse, kutsudes äriloogika poolt krüptograafilisi aluspõhju dünaamiliste teekide kaudu (.DLL – Windowsi jaoks, .SO – Linuxi jaoks);
- kaudselt, krüptograafiliste liideste kaudu – ümber mähituna (wrappers), näiteks MS Crypto API, Java Cryptography Architecture, PKCS#11 jne. Antud juhul pöördub äriloogika krüpto liidese poole, mis tõlgib kutsumise vastava krüpto tuuma poole, mida sellisel juhul nimetatakse krüptopakkujaks. Krüptograafiliste liideste kasutamine võimaldab rakendustarkvaral abstraheerida spetsiifilistest krüptograafilistest algoritmidest ja olla paindlikum.
Võib eristada kahte tüüpilist skeemi krüpto tuuma korraldamiseks:
Skeem 1 – Monoliitne krüpto tuum
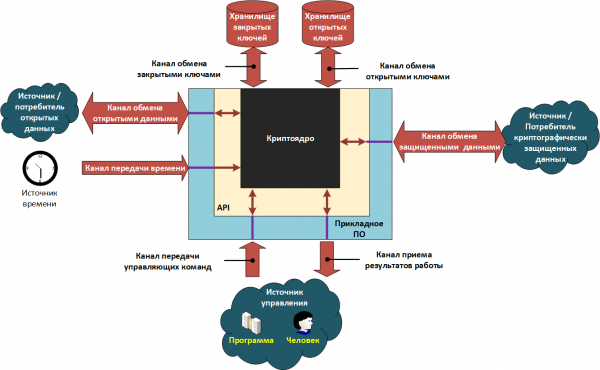
Skeem 2 – Jagatud krüpto tuum
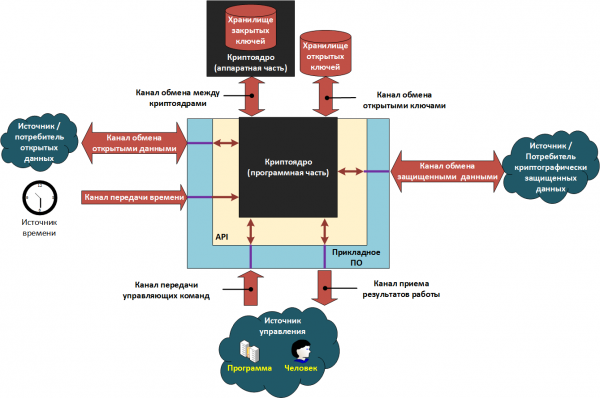
Mõlemad skeemidel olevad elemendid võivad olla nii eraldi tarkvara moodulid, mis töötavad ühel arvutil, kui ka võrguteenused, mis suhtlevad arvutivõrgu raames.
Süsteemide kasutamisel, mis on üles ehitatud skeemile 1, töötavad rakendustarkvara ja krüpto tuum ühes ja samas krüptoinstrumentide töökeskkonnas (СФК), näiteks ühel ja samal arvutil, ühe ja sama operatsioonisüsteemi haldamisel. Süsteemi kasutaja saab tavaliselt käivitada nende töökeskkonna raames ka teisi programme, sealhulgas selliseid, mis sisaldavad pahavara. Sellistes tingimustes on suur risk, et salajased krüptograafilised võtmed lekivad.
Riskide vähendamiseks kasutatakse skeemi 2, kus krüpto tuum jagatakse kaheks osaks:
- Esimene osa koos rakendustarkvaraga töötab usaldamatutes keskkondades, kus on nakkusoht pahavaraga. Nimetame seda osa "tarkvaraliseks osaks".
- Teine osa töötab usaldusväärses keskkonnas eraldatud seadmes, mis sisaldab oma koostises salajaste võtmete salvestust. Edaspidi nimetame seda osa "riistvaraliseks osaks".
Krüptoalgoritmi jagamine tark- ja riistvarakomponentideks on üsna tingimuslik. Turul on süsteeme, mis on üles ehitatud jagatud krüptoalgoritmi skeemile, kuid nende "riistvaraline" osa on esitatud virtuaalse masina kujul — virtual HSM ().
Mõlema krüptoalgoritmi osa interaktsioon toimub viisil, et privaatseid krüptograafilisi võtmeid ei edastata kunagi tarkvaralisse ossa ning seega ei saa neid pahatahtliku koodi abil varastada.
Interaktsiooni liides (API) ja krüptograafiliste põhielementide kogum, mille krüptoalgoritm rakendustarkvarale pakub, on mõlemas juhus ühesugune. Erinevus seisneb nende rakendamise viisides.
Seega, jagatud krüptoalgoritmi skeemi kasutamisel toimub tark- ja riistvaraosa interaktsioon järgmise põhimõtte kohaselt:
- Krüptograafilised põhielemendid, mis ei vaja privaatvõtme kasutamist (näiteks hash-funktsiooni arvutamine, digiallkirja kontrollimine jne), täidetakse tarkvaralise osa poolt.
- Krüptograafilised põhielemendid, mis kasutavad privaatvõtit (digiallkirja loomine, andmete dekrüpteerimine jne), täidetakse riistvaralise osa poolt.
Näitame jagatud krüptoalgoritmi tööd digiallkirja loomise näite kaudu:
- Tarkvaraline osa arvutab allkirjastatavate andmete hash-funktsiooni ja edastab selle väärtuse riistvaralisse ossa krüptoalgoritmide vahelise kanali kaudu.
- Riistvaraline osa, kasutades privaatvõtit ja hash'i, moodustab digiallkirja väärtuse ja edastab selle tarkvaralisse ossa vahetuskanali kaudu.
- Tarkvaraline osa tagastab saadud väärtuse rakendustarkvarale.
Digiallkirja kehtivuse kontrollimise tunnused
Kui vastuvõtja saab andmeid, mis on allkirjastatud digiallkirjaga, peab ta läbima mitu kontrollietappi. Positiivne tulem tulemus digiallkirja kontrollist saavutatakse alles kõigi kontrollietappide edukal läbimisel.
Etapp 1. Andmete terviklikkuse ja autorsuse kontroll.
Etapi sisu. Teostatakse andmete elektroonilise allkirja allika vastava krüptograafilise algoritmi kohaselt. Selle etapi edukas läbitulek näitab, et andmeid ei ole muudetud alates nende allkirjastamisest ning et allkiri on antud privaatvõtmega, mis vastab elektroonilise allkirja kontrollimise avalikule võtmele.
Etapi läbiviimise koht: krüptokiip.
Etapp 2. Usaldusväärsuse kontrollimine allkirja andmise avaliku võtme suhtes ja elektroonilise allkirja privaatvõtme kehtivuse kontroll.
Etapi sisu. Etapp koosneb kahest vaheetapist. Esimeses kontrollitakse, kas elektroonilise allkirja kontrollimise avalik võti oli usaldusväärne andmete allkirjastamise hetkel. Teises kontrollitakse, kas elektroonilise allkirja privaatvõti oli aktiivne andmete allkirjastamise hetkel. Üldiselt võivad neid võtmete kehtivuse ajad mitte kattuda (näiteks kvalifitseeritud elektroonilise allkirja kontrollimise sertifikaatide korral). Usaldusväärsuse kehtestamise meetodid allkirja andja avalikule võtmele määratakse elektroonilise dokumendihalduse reeglitega, mis on vastava osalise poolt kehtestatud.
Etapi läbiviimise koht: rakendustarkvara / krüptokiip.
Etapp 3. Allkirja andja volituste kontroll.
Etapi sisu. Kooskõlas kehtestatud elektroonilise dokumendihalduse reeglitega kontrollitakse, kas allakirjutajal oli õigus tähistada kaitstud andmeid. Näiteks toome välja olukorra, kus on volituste rikkumine. Oletame, et on organisatsioon, kus kõik töötajad omavad elektroonilist allkirja. Organisatsiooni sisemisse elektroonilise dokumendihalduse süsteemi siseneb juhtkonna allkiri, kuid see on allkirjastatud lao juhataja elektroonilise allkirjaga. Seega ei saa sellist dokumenti pidada seaduslikuks.
Etapi läbiviimise koht: rakendustarkvara.
Eeldused, mis on tehtud kaitstav objekti kirjeldamisel
- Teabe edastamise kanalid, välja arvatud võtmete vahetamise kanalid, sealhulgas läbivad rakendustarkvara, API ja krüptokiibi.
- Teave avalike võtmete ja (või) sertifikaatide usaldusväärsuse kohta ning teave avalike võtmete omanike volituste kohta talletatakse avalike võtmete hoidlasse.
- Rakendustarkvara töötab avalike võtmete hoidla ja krüptokiibi kaudu.
Näide infosüsteemist, mis on kaitstud SKZI abil.
Kuna näitlikustada varem esitatud skeeme, vaatame hüpoteetilist teabe süsteemi ja eristame selle kõik struktuurielemendid.
Teabe süsteemi kirjeldus
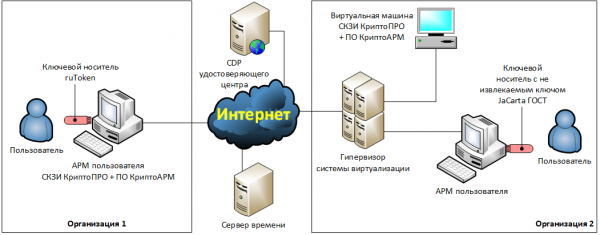
Kaks organisatsiooni otsustas luua õigustlikult tähendusliku elektroonilise dokumendi käibe (EDK) vahel. Selleks sõlmisid nad kokkuleppe, milles sätestasid, et dokumendid edastatakse e-posti teel, ja need peavad olema krüpteeritud ning allkirjastatud kvalifitseeritud elektroonilise allkirjaga. Dokumentide loomise ja töötlemise vahenditeks tuleks kasutada Microsoft Office 2016 kontoriprogrammide paketti ning krüptograafilise kaitse vahenditeks - SKZI KryptoPRO ja krüptimise tarkvara KryptoARM.
Organisatsiooni 1 infrastruktuuri kirjeldus
Organisatsioon 1 otsustas paigaldada SKZI KryptoPRO ja tarkvara KryptoARM kasutaja ARMsse - füüsilisse arvutisse. Krüpteerimise ja elektroonilise allkirja võtmed salvestatakse ruToken võtmehoidjasse, mis töötab eemaldatava võtmena. Kasutaja koostab elektroonilised dokumendid kohapeal oma arvutis, seejärel krüpteerib, allkirjastab ja saadab need kohaliku e-posti kliendi abil.
Organisatsiooni 2 infrastruktuuri kirjeldus
Organisatsioon 2 otsustas viia krüpteerimise ja elektroonilise allkirja funktsioonid jaotatud virtuaalmasinasse. Kõik krüptograafilised toimingud viiakse läbi automaatrežiimis.
Selleks on eraldatud virtuaalmasinas korraldatud kaks võrgu kausta: „…Into“, „…Out“. Võrgu kausta „…In“ paigutatakse automaatselt avatud kujul laekuvad failid. Need failid dekrüteeritakse ja nende peal kontrollitakse elektroonilist allkirja.
Kausta „…Out“ paigutab kasutaja failid, mis tuleb krüpteerida, allkirjastada ja saata vastaspoolele. Need failid koostab kasutaja oma ARMs.
Krüpteerimise ja elektroonilise allkirja funktsioonide täitmiseks on virtuaalmasinas paigaldatud SKZI KryptoPRO, tarkvara KryptoARM ja e-posti klient. Kõiki virtuaalmasina elemente juhitakse automaatselt süsteemiadministraatorite arendatud skriptide abil. Skriptide töö protokollitakse logifailidesse.
Krüptograafilised allkirja võtmed salvestatakse JaCarta ГОСТ-ga, kasutusele mitte võetava võtmega tokenisse, mille kasutaja ühendab oma kohaliku arvutiga.
Token edastatakse virtuaalmasinale spetsialiseeritud USB-over-IP tarkvara kaudu, mis on installitud kasutaja tööjaamas ja virtuaalmasinal.
Kasutaja tööjaama süsteemi kellad organisatsioonis 1 korrigeeritakse käsitsi. Spetsialiseeritud virtuaalmasina süsteemi kellad organisatsioonis 2 sünkroniseeritakse hüperviisori süsteemi kelladega ja need, omakorda, sünkroniseeritakse Interneti kaudu avalike ajaserveritega.
Struktuurielementide esitlemine SKZI-s
Vastavalt eespool toodud IT-infrastruktuuri kirjeldusele eristame SKZI struktuurielemente ja kanname need tabelisse.
Tabel - SKZI mudeli elementide vastavus infosüsteemide elementidele
Elemendi nimi
Organisatsioon 1
Organisatsioon 2
Rakendustarkvara
KrüptoARM tarkvara
KrüptoARM tarkvara
Krüptomooduli tarkvaraline osa
SKZI KrüptoPRO CSP
SKZI KrüptoPRO CSP
Krüptomooduli riistvaraline osa
puudub
JaCarta ГОСТ
API
MS CryptoAPI
MS CryptoAPI
Avalike võtmete hoidla
Kasutaja tööjaam:
— kõvaketas;
— Windowsi sertifikaatide standardne hoidla.
Hüperviisor:
— kõvaketas.
Virtuaalmasin:
— kõvaketas;
— Windowsi sertifikaatide standardne hoidla.
Suurendatud võtmete hoidla
Key ruToken, töörežiimis väljavõetav võtme.
Key JaCarta ГОСТ, töörežiimis mitte väljavõetav võtme.
Avalike võtmete vahetuskanal
Kasutaja tööjaam:
— mälupuhver.
Hüperviisor:
— mälupuhver.
Virtuaalmasin:
— mälupuhver.
Erakool vahetuskanal,
Kasutaja tööjaam:
— USB bussi;
— mälupuhver.
puudub
Krüptomoodulite vahetuskanal
puudub (ei ole krüptomooduli riistvaralist osa).
Kasutaja tööjaam:
— USB bussi;
— mälupuhver;
— USB-over-IP programmimoodul;
— võrgu liidest.
Ettevõtte organiseerimise 2 võrgud.
Hüperviisor:
— mälupuhver;
— võrgu liidest.
Virtuaalmasin:
— võrgu liidest;
— mälupuhver;
— USB-over-IP programmimoodul.
Avalike andmete vahetuskanal
Kasutaja tööjaam:
— sisend-väljund seadmed;
— mälupuhver;
— kõvaketas.
Kasutaja tööjaam:
— sisend-väljund seadmed;
— mälupuhver;
— kõvaketas;
— võrgu liidest.
Ettevõtte organiseerimise 2 võrgud.
Hüperviisor:
— võrgu liidest;
— mälupuhver;
— kõvaketas.
Virtuaalmasin:
— võrgu liidest;
— mälupuhver;
— kõvaketas.
Kaitstud andmete vahetuskanal
Internet.
Ettevõtte organiseerimise 1 võrgud.
Kasutaja tööjaam:
— kõvaketas;
— mälupuhver;
— võrgu liidest.
Internet.
Ettevõtte organiseerimise 2 võrgud.
Hüperviisor:
— võrgu liidest;
— mälupuhver;
— kõvaketas.
Virtuaalmasin:
— võrgu liidest;
— mälupuhver;
— kõvaketas.
Aja edastamise kanal
Kasutaja tööjaam:
— sisend-väljund seadmed;
— mälupuhver;
— süsteemi taimer.
Internet.
Ettevõtte organiseerimise 2 võrgud,
Hüperviisor:
— võrgu liidest;
— mälupuhver;
— süsteemi taimer.
Virtuaalmasin:
— mälupuhver;
— süsteemi taimer.
Juhtivate käskude edastamise kanal
Kasutaja tööjaam:
— sisend-väljund seadmed;
— mälupuhver.
(Graafiline kasutajaliides KrüptoARM tarkvarale)
Virtuaalmasin:
— mälupuhver;
— kõvaketas.
(Automatiseerimise skriptid)
Tulemuste vastuvõtmise kanal
Kasutaja tööjaam:
— sisend-väljund seadmed;
— mälupuhver.
(Graafiline kasutajaliides KrüptoARM tarkvarale)
Virtuaalmasin:
— mälupuhver;
— kõvaketas.
(Automatiseerimise skriptide logifailid)
Ülemise taseme turvaohtud
Selgitused
Oletused, mis on vastuvõetud ohtude dekompositsioonil:
- Kasutatakse tugevaid krüptograafilisi algoritme.
- Krüptograafilisi algoritme kasutatakse turvaliselt õige töörežiimi korral (näiteks, ei ole soovitatav suurte andmemahtude krüptimiseks, arvesse võetakse võtme lubatud koormust jne.).
- Kurjategijatele on teada kõik kasutatavad algoritmid, protokollid ja avalikud võtmed.
- Kurjategijatele on juurdepääs kõikidele krüptitud andmetele.
- Kurjategijad suudavad süsteemis taastada mis tahes tarkvarakomponente.
Dekompositsioon
U1. Suletud krüptograafiliste võtmete kompromiteerimine.
U2. Valeandmete krüptimine seadusliku saatja nimel.
U3. Krüptitud andmete dekrüptimine isikute poolt, kes ei ole andmete seaduslikud saajad (kurjategijad).
U4. Seadusliku allkirjastaja elektroonilise allkirja loomine valeandmete alusel.
U5. Valeandmete elektroonilise allkirja kontrollimise positiivne tulemus.
U6. Elektrooniliste dokumentide vale vastuvõtt täitmiseks seoses probleemidega elektrooniliste dokumentide käitlemises.
U7. Volitamata juurdepääs kaitstud andmetele nende töötlemise ajal SKZI-s.
U1. Suletud krüptograafiliste võtmete kompromiteerimine
U1.1. Suletud võtme saamine suletud võtmete hoidlast.
U1.2. Suletud võtme saamine krüptovahendi töökeskkonna objektidest, kus see võib ajutiselt asuda.
Selgitused U1.2.
Objektid, kus suletud võti võib ajutiselt olla, hõlmavad:
- operatiivmälu,
- ajutised failid,
- vahemälu failid,
- hibernatsiooni failid,
- virtuaalmasinate "kuumade" olekute snapshot-failid, sealhulgas virtuaalmasinate operatiivmälu sisu failid, mis on peatatud.
U1.2.1. Suletud võtmete väljavõtmine töötavast operatiivmälast, külmutades RAM-mooduleid, nende väljavõtmise ja andmete lugemise teel (freeze attack).
Selgitused U1.2.1.
Näide .
U1.3. Suletud võtme saamine suletud võtmete vahetamise kanalist.
Selgitused U1.3.
Antud ohu näide toodatakse .
U1.4. Volitamata krüptoöötlemise modifitseerimine, mille tulemusel saavad kurjategijad teada suletud võtmed.
U1.5. Suletud võtme kompromiteerimine tehnilise teabe leke kanali (TKTK) kaudu.
Selgitused U1.5.
Näide .
U1.6. Suletud võtme kompromiteerimine eritehniliste vahendite (ETV) kaudu, mis on mõeldud informatsiooni salaja kogumiseks ("puurijad").
U1.7. Suletud võtmete kompromiteerimine nende hoidmisprotsessi käigus väljaspool SKZI-d.
Selgitused U1.7.
Näiteks hoiab kasutaja oma võtme kandjat töölaua sahtlis, kust need võivad kerge vaevaga lahti võtta pahatahtlikud isikud.
U2. Valeandmete krüpteerimine legaalse saatja nimel
Selgitused
See oht käsitletakse ainult saatja autentimisega andmete krüpteerimisskeemide puhul. Taoliste skeemide näited on toodud standardite soovitustes. . Ülejäänud krüptograafiliste skeemide puhul ei eksisteeri seda ohtu, kuna krüpteerimine toimub saaja avatud võtmetel, mis on pahatahtlike isikute jaoks enamasti teada.
Dekompositsioon
U2.1. Saatja suletud võtme kompromiteerimine:
U2.1.1. Link: .
U2.2. Sissekande andmete valeandmine avatud andmete vahetamise kanalites.
Märkused U2.2.
Nende ohtude teostamise näited on toodud allpool ja .
U3. Krüpteeritud andmete dekrüpteerimine, mis ei ole legaalsed andmete saajad (pahatahtlikud isikud)
Dekompositsioon
U3.1. Saaja krüpteeritud andmete suletud võtmete kompromiteerimine.
U3.1.1 Link: .
U3.2. Krüpteeritud andmete valeandmine kaitstud andmete vahetamise kanalites.
U4. Legitiimse allkirjastaja digitaalallkirja loomine valeandmete põhjal
Dekompositsioon
U4.1. Legitiimse allkirjastaja suletud võtmete kompromiteerimine.
U4.1.1 Link: .
U4.2. Allkirjastatavate andmete valeandmine avatud andmete vahetamise kanalites.
Märkus U4.2.
Nende ohtude teostamise näited on toodud allpool ja .
U5. Positiivse tulemuse saavutamine valeandmete digitaalallkirja kontrollimisel
Dekompositsioon
U5.1. Kurjused püüavad edastada tulemuse edastamise kanalis sõnumi negatiivse tulemuse kohta ja asendavad selle sõnumiga positiivse tulemuse kohta.
U5.2. Kurjused ründavad usaldussertifikaate (SENARIUM — kõik elemendid on kohustuslikud):
U5.2.1. Kurjused genereerivad elektroonilise allkirja avaliku ja privaatsõlmuse. Kui süsteemis kasutatakse elektroonilise allkirja võtme sertifikaate, genereerivad nad elektroonilise allkirja sertifikaadi, mis on maksimaalselt sarnane andmete kavandatava saatja sertifikaadiga, kelle sõnumit nad tahavad võltsida.
U5.2.2. Kurjused teevad volitamata muudatusi avalike võtmete hoidlas, andes nende genereeritud avalikule võtmele vajaliku usaldusväärsuse ja volitused.
U5.2.3. Kurjused allkirjastavad valeandmed eelnevalt loodud elektroonilise allkirjaga ja integreerivad need kaitstud andmevahetuse kanalisse.
U5.3. Kurjused teostavad rünnaku aegunud elektroonilise allkirja võtmete kaudu seadusliku allkirjastaja (SENARIUM — kõik elemendid on kohustuslikud):
U5.3.1. Kurjused kompromiteerivad aegunud (praegu mitteaktiivsed) elektroonilise allkirja privaatsed võtmed seaduslikult saatjalt.
U5.3.2. Kurjused asendavad aja edastamise kanalil ajaga, mil kompromiteeritud võtmed veel kehtisid.
U5.3.3. Kurjused allkirjastavad valeandmed eelnevalt kompromiteeritud elektroonilise allkirjaga ja integreerivad need kaitstud andmevahetuse kanalisse.
U5.4. Kurjused teostavad rünnaku kompromiteeritud elektroonilise allkirja võtmete kaudu seadusliku allkirjastaja (SENARIUM — kõik elemendid on kohustuslikud):
U5.4.1. Kurjused teevad koopia avalike võtmete hoidlast.
U5.4.2. Kurjused kompromiteerivad ühe seadusliku saatja privaatsed võtmed. Tema märkab kompromiteerimist, tühistab võtmed, tühistamisandmed kantakse avalike võtmete hoidlasse.
U5.4.3. Kurjused asendavad avalike võtmete hoidla eelnevalt kopeeritud hoidla.
U5.4.4. Kurjused allkirjastavad valeandmed eelnevalt kompromiteeritud elektroonilise allkirjaga ja integreerivad need kaitstud andmevahetuse kanalisse.
U5.5. tulenevate vigadest 2. ja 3. etapis, kui kontrollitakse digitaalset allkirja:
Selgitused U5.5.
Antud ohu rakenduse näide on toodud .
U5.5.1. Digitaalse allkirja võtme sertifikaadi usaldusväärsuse kontrollimine toimub ainult usaldusväärse sertifikaadi olemasolu kaudu, millega see allkirjastati, ilma CRL või OCSP kontrollideta.
Selgitused U5.5.1.
Rakenduse näide .
U5.5.2. Sertifikaadi usaldusväärsuse ahela koostamisel ei analüüsita sertifikaate väljastavate organite volitusi
Selgitused U5.5.2.
SSL/TLS sertifikaatide rünnaku näide.
Kurjategijad ostsid seadusliku sertifikaadi oma e-posti jaoks. Seejärel lõid nad petetud veebisaidi sertifikaadi ja allkirjastasid selle oma sertifikaadiga. Kui volituste kontrolli ei tehta, siis usaldusväärsuse ahela kontrollitavus osutub õigeks, mistõttu tunnustatakse ka petetud sertifikaati.
U5.5.3. Sertifikaadi usaldusväärsuse ahela koostamise käigus ei kontrollita vahepealseid sertifikaate revideerimise suhtes.
U5.5.4. CRLi uuendatakse harvemini kui neid välja annab sertifitseerimiskeskus.
U5.5.5. Otsus digitaalallkirja usaldusväärsuse kohta tehakse enne OCSP-berri kätte saamist kehtivuse kohta, millele vastus saadeti hiljem kui allkirja loomise aeg või enne järgmist CRLi, mis koostatakse pärast allkirja loomist.
Selgitused U5.5.5.
Enamikus CA ettepanekutes loetakse sertifikaadi tühistamise ajaks lähima CRLi väljaandmise aeg, mis sisaldab sertifikaadi tühistamise teavet.
U5.5.6. Allkirjastatud andmete vastuvõtmise käigus ei kontrollita sertifikaadi kuuluvust saatjale.
Selgitused U5.5.6.
Rünnaku näide. SSL-sertifikaatide osas: võib mitte kontrollida serveri aadressi ja sertifikaadi CN välja väärtuste vastavust.
Rünnaku näide. Kurjategijad kompromiteerisid ühe maksesüsteemi osalise digitaalallkirja võti. Pärast seda häkkisid nad teise osalise võrgu ja saatsid selle nime alt maksesüsteemile maksedokumendid, mis olid allkirjastatud kompromiteeritud võtmetega. Kui server analüüsib ainult usaldusväärsust ja ei kontrolli vastavust, siis peetakse petetud dokumente seaduslikeks.
U6. Elektrooniliste dokumentide vale vastuvõtt täitmiseks seoses probleemidega elektrooniliste dokumentide käitlemises.
Dekompositsioon
U6.1. Vastuvõtja ei tuvastanud saadud dokumentide dubleerimist.
Selgitused U6.1.
Ründe rünnak. Kurikaelad saavad interceptida edastatavat dokumenti, isegi kui see on krüptograafiliselt kaitstud, ja seejärel saata seda korduvalt kaitstud andmete edastamise kanalisse. Kui vastuvõtja ei tuvastata dublette, siis kõik saadud dokumendid käsitletakse ja töödeldakse erinevate dokumentidena.
U7. Volitamata tutvumine kaitstud andmetega nende töötlemise ajal SKZI-s.
Dekompositsioon
U7.1. teabe lekkimise tõttu kolmandate osade kanalite kaudu (külgkanali rünnak).
Selgitused U7.1.
Näide .
U7.2. kaitse neutraliseerimise tõttu volitamata juurdepääsu vastu teabele, mida töödeldakse SKZI-s:
U7.2.1. SKZI kasutamine, mis rikub tehases dokumentatsioonis esitatud nõudeid.
U7.2.2. toimunud tänu haavatavuste olemasolule:
U7.2.2.1. volitamata juurdepääsu kaitsevahendites.
U7.2.2.2. SKZI enda sees.
U7.2.2.3. krüptovahendi töökeskkonnas.
Rünnakute näited
Allpool käsitletud stsenaariumid sisaldavad teadlikult infoturbe organisatsiooni vigu ja teenivad ainult võimalike rünnakute illustreerimiseks.
Stsenaarium 1. Näide U2.2 ja U4.2 ohtude rakendamisest.
Objekti kirjeldus
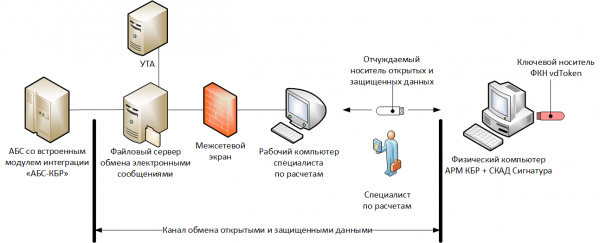
ARMi KBR ja SKZI SKAD tarkvara on installitud füüsilisse arvutisse, mis ei ole ühendatud arvutivõrguga. Võtme kandjana kasutatakse FKN vdTokeni töörežiimis, kus klahv ei saa välja tõmmata.
Arveldusprotsessi regulatsioon eeldab, et arvutuste spetsialist laadib oma töökohalt alla elektroonilisi sõnumeid avatud kujul (vanem ARMi KBR skeem) spetsiaalselt kaitstud failiserverist, seejärel salvestab need võõrandatavale USB-mälupulgale ja kannab need ARMi KBR-le, kus need krüptitakse ja allkirjastatakse. Pärast seda kannab spetsialist võõrandatavasse seadmesse kaitstud elektroonilised sõnumid ja hiljem oma töökohalt salvestab need failiserverisse, kust nad jõuavad UTA-sse ja seejärel Venemaa pangasüsteemi.
Antud juhul avatud ja kaitstud andmete vahetuskanalid sisaldavad: failiserverit, spetsialisti tööarvutit ja võõrandatavat seadmeid.
Rünnak
Kübararvetus on neid rakendusi, kus ründajad installivad spetsialisti töö arvutisse kaugjuhtimise süsteemi ning salvestamise hetkel asendavad nad ühe maksekorralduse sisu vabalt. Spetsialist edastab maksekorraldused AIP KBR-ile, allkirjastab ja krüpteerib neid, mitte ei märka asendust (näiteks paljude maksekorralduste tõttu, väsimuse jms). Pärast seda satub vale maksekorraldus tehnoloogilise ahela kaudu Venemaa Panga maksesüsteemi.
Senaarium 2. Näide ähvarduste U2.2 ja U4.2 rakendamisest.
Objekti kirjeldus
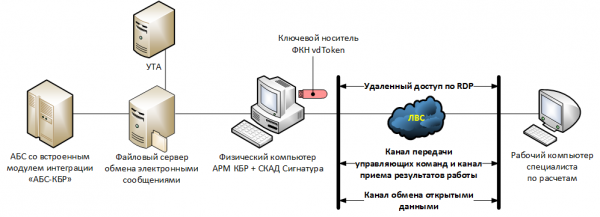
Arvuti, kuhu on installitud AIP KBR, SKAD Signatuur ja ühendatud krüptovõti FKN vdToken, töötab eraldi ruumis ilma töötajate ligipääsuta.
Arveldusspetsialist ühendub AIP KBR-iga kaugjuhtimise režiimis RDP protokolli kaudu.
Rünnak
Ründajad interceptivad tunnused, kasutades neid, et arveldusspetsialist ühenduks ja töötaks AIP KBR-iga (näiteks tema arvutis oleva pahavara abil). Seejärel teevad nad ühenduse tema nimel ja saadavad vale maksekorralduse Venemaa Panga maksesüsteemi.
Senaarium 3. Näide ähvarduse U1.3 rakendamisest.
Objekti kirjeldus
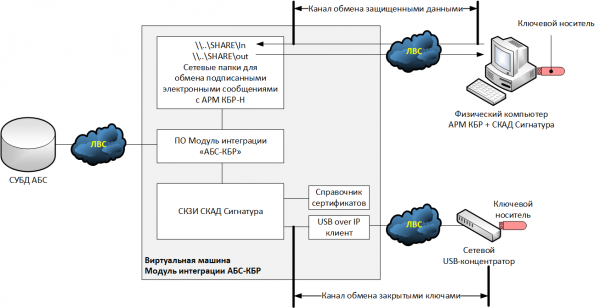
Vaatleme ühte hüpotetilist varianti integreerimismoodulite „ABS-KBR“ rakendamiseks uue skeemi (AIP KBR-N) jaoks, kus väljaminevate dokumentide elektrooniline allkiri toimub ABS-i küljel. Eeldame, et ABS töötab operatsioonisüsteemi peal, mida SKAD Signatuur ei toeta, ja seetõttu on krüptograafiline funktsionaalsus viidud eraldi virtuaalmasinale - integreerimismoodul „ABS-KBR“.
Peamise võtmena kasutatakse tavalist USB-tokenit, mis töötab väljatõmmatava võtme režiimis. Kui krüptovõti on ühendatud hüperviisoriga, selgus, et süsteemis pole vabu USB-porte, seetõttu otsustati USB-token ühendada võrgu USB-keskuse kaudu ning virtuaalmasinale installida USB-over-IP klient, mis tagab ühenduse keskusega.
Rünnak
Ründajad haarasid enda valdusse digitaalallkirja privaatvõtme, mis edastati USB-keskuse ja hypervisor'i vahelises sidekanalis (andmed edastati avatud kujul). Omandades privaatvõtme, koostasid ründajad vale maksenaidukise, allkirjastasid selle digiallkirjaga ja saatsid selle KBR-Ni täitmiseks.
Senaarium 4. Näide ohuteostest U5.5.
Objekti kirjeldus
Vaatleme sama skeemi, mis oli eelnevas stsenaariumis. Oletame, et KBR-Nist saadud elektroonilised teadeteks jõuavad kausta …SHAREIn, ning need, mis saadetakse KBR-Ni ja seejärel Venemaa Panga maksesüsteemi, satuvad …SHAREout.
Oletame, et integreerimismoduli rakendamisel uuendatakse tagasivõetud sertifikaatide loetelu ainult krüptograafiliste võtmete taasväljastamise korral, ning et elektroonilised teadeteks, mis on jõudnud kausta …SHAREIn, kontrollitakse ainult terviklikkuse ja usaldusväärsuse tagamise osas digiallkirja avaliku võtme suhtes.
Rünnak
Ründajad, kasutades eelnevas stsenaariumis varastatud võtmeid, allkirjastasid vale maksenaidukise, mis sisaldab teavet raha laekumise kohta petuklientide kontole, ja sisestasid selle kaitstud andmevahetuse kanali. Kuna kontrolli selle üle, et maksenaidukise on allkirjastanud just Venemaa Pank, ei tehta, võetakse see täitmiseks.
Allikas: habr.com
