

Zero Trust („null usaldus“) on turvamudel, mille töötas välja endine Forresteri analüütik 2010. aastal. Sellest ajast alates on „null usalduse“ mudelist saanud kõige populaarsem kontseptsioon küberjulgeoleku vallas. Hiljutised massilised andmelekked tõendavad vajadust ettevõtetel pöörata rohkem tähelepanu küberjulgeolekule ning Zero Trust mudel võib olla õige lähenemisviis.
Zero Trust tähendab täielikku usalduse puudumist kellelegi – isegi piirialal olevatele kasutajatele. Mudel eeldab, et iga kasutaja või seade peab iga kord, kui ta taotleb juurdepääsu mistahes ressurssidele, olgu need siis sise- või välisvõrgus, oma andmeid kinnitama.
Lugege edasi, kui soovite rohkem teada Zero Trust turvakonseptsioonist.
Kuidas töötab Zero Trust kontseptsioon
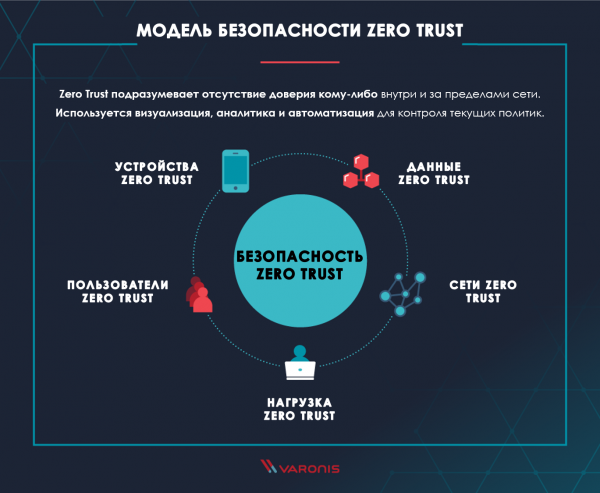
Zero Trust kontseptsioon on evolutsioneerinud terviklikuks lähenemiseks küberjulgeolekule, mis hõlmab mitmeid tehnoloogiaid ja protsesse. „Null usalduse“ mudeli eesmärk on kaitsta ettevõtet kaasaegsete küberohtude ja andmeleakete eest, saavutades samas vastavuse andmekaitse ja turvalisuse seadusandlike nõuetega.
Analüüsime Zero Trust kontseptsiooni peamisi valdkondi. Forrester soovitab organisatsioonidel pöörata tähelepanu igale punktile, et luua parim „null usalduse“ strateegia.
Zero Trust andmed: Teie andmed on see, mida püüavad varastada kurjategijad. Seetõttu on täiesti loogiline, et „null usalduse“ kontseptsiooni esimene alus seisneb . See tähendab, et peate suutma analüüsida, kaitsta, klassifitseerida, jälgida ja säilitada oma ettevõtte andmete turvalisust.
Zero Trust võrgud: Teabe varastamiseks peavad ründajad suutma liikuda võrgus, seega on teie ülesanne muuta see protsess võimalikult keeruliseks. Segmenteerige, isoleerige ja kontrollige oma võrke kaasaegsete tehnoloogiate, nagu järgmise põlvkonna tulekahjusüsteemid, abil, mis on selleks otstarbeks spetsiaalselt loodud.
Zero Trust kasutajad: Inimeste on kõige nõrgem lüli turvastrateegias. Piirake, jälgige ja rakendage rangelt reegleid, mille kohaselt saavad kasutajad juurdepääsu ressurssidele nii võrgus kui ka internetis. Seadistage VPN, CASB (pilve turvalise juurdepääsu vahendajad) ja teised juurdepääsuvariandid oma töötajate kaitsmiseks.
Zero Trusti koormus: Koormusterminit kasutavad teenindus- ja infrastruktuuri kontrolliosakonna esindajad, et viidata kogu rakenduste ja tagumise tarkvara virnale, mida teie kliendid kasutavad äri suhtlemiseks. Ükskõik millised paigaldamata kliendirakendused on levinud rünnaku vektor, mida tuleb kaitsta. Kohtle kogu tehnoloogia virna — hüpervisiitorist veebifronti — kui ohuteed ja kaitse seda Nulltõve kontseptsioonile vastavate vahenditega.
Zero Trusti seadmed: Seoses asjade interneti (nutitelefonid, nutitelerid, nutikohvimasinad jne) laialdase levikuga on viimastel aastatel teie võrkude sees elavate seadmete arv järsult kasvanud. Need seadmed on samuti potentsiaalsed rünnaku vektorid, seetõttu tuleb neid jagada ja jälgida nagu iga teist arvutit võrgus.
Visualiseerimine ja analüütika: Eduka Nulltõve põhimõtte rakendamiseks pakkuge oma turbe- ja intsidendi vastamisosakonnale tööriistu, et visualiseerida kõike, mis teie võrgus toimub, ning analüütikat, et mõista toimuva tähendust. ja analüütika on olulised aspektid eduka võitluse jaoks mis tahes potentsiaalsete võrguhäiretega.
Automatiseerimine ja haldamine: aitab säilitada kõigi teie süsteemide toimimist Nulltõve mudelis ja jälgida Zero Trust poliitikate järgimist. Inimesed ei suuda lihtsalt hallata sellist sündmuste hulka, mis on vajalik Nulltõve põhimõtte järgimiseks.
3 Nulltõve mudeli põhimõtet
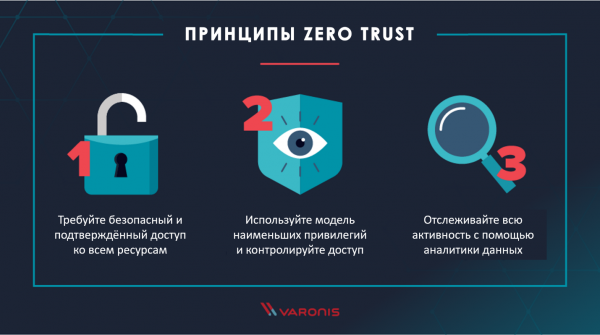
Nõudke turvalist ja kinnitatud juurdepääsu kõikidele ressurssidele
Esimene Nulltõve kontseptsiooni põhialus – kõikidele juurdepääsuõigustele kõigile ressurssidele. Iga kord, kui kasutaja pääseb juurde failiresursile, rakendusele või pilveteenusele, tuleb kasutaja autentida ja autoriseerida selle ressursi jaoks uuesti.
Te peate käsitlema iga juurdepääsu katset teie võrku kui ohtu seni, kuni see ei ole ümber lükatud, sõltumata teie hostimise mudelist ja ühenduse allikast.
Kasutage madalaimade privileegide mudelit ja kontrollige juurdepääsu
on turvaparadigma, mis piirab iga kasutaja juurdepääsuõigusi tasemeni, mis on vajalik tema tööülesannete täitmiseks. Piirates iga töötaja juurdepääsu, takistate ründajal juurdepääsu suurele hulgale andmetele ühe konto kompromiteerimise kaudu.
Kasutage , et saavutada madalaimad privileegid ja anda ettevõtte omanikele võimalus ise oma andmete ligipääsuõigusi hallata. Tehke õiguste ja grupiliikmete hindamine regulaarselt.
Jälgige kõike
Nulli usalduse põhimõtted eeldavad kõigi toimingute kontrollimist ja kinnitamist. Iga võrgu kutse, faili või e-posti juurdepääsu logimine kuritarvituste analüüsimiseks ei ole asi, mida suudaks teha üks inimene või terve meeskond. Seetõttu kasutage kogutud logide peal, et kergesti tuvastada ohte teie võrgus, nagu , pahavara või salajased andmete väljaeksponeerimised.
Nulli usalduse mudeli rakendamine
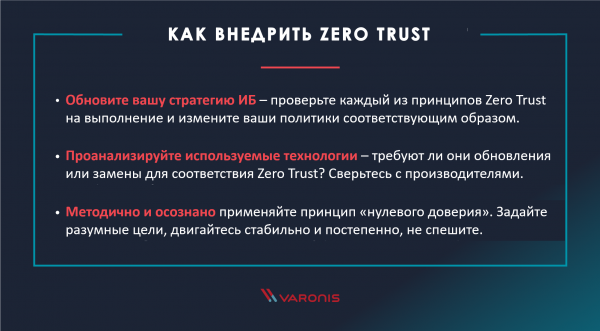
Toome välja mõned peamised soovitused nulli usalduse mudeli rakendamiseks:
- Uuendage iga element teie infoturbe strateegiast vastavusse Zero Trust põhimõtetega: Kontrollige kogu teie praeguse strateegia osi nende eespool nimetatud nulli usaldus põhimõtetega vastavuse osas ja kohandage neid vajadusel.
- Analüüsige kasutatavat tehnoloogiate komplekti ja kontrollige, kas see vajab uuendamist või asendamist Zero Trust saavutamiseks: Selgige tootjatelt, kas nende kasutatavad tehnoloogiad vastavad „nullus usaldus“ põhimõtetele. Suhelge uute tarnijatega, et leida täiendavaid lahendusi, mis võivad olla vajalikud Zero Trust strateegia rakendamiseks.
- Järgige süstemaatilise ja teadliku lähenemise põhimõtet Zero Trust rakendamisel: seadke endale mõõdetavad ülesanded ja saavutatavad eesmärgid. Veenduge, et uued lahenduste pakkujad vastaksid samuti valitud strateegiale.
Nullus usaldus mudel: usaldage oma kasutajaid
Nullus usaldus mudel ei vasta oma nimele täiesti, kuid fraas „ärge usaldage mitte midagi, kontrollige kõike“ ei kõla samuti nii hästi. Te tõeliselt peate usaldama oma kasutajaid, kui (ja see on tõeliselt suur „kui“) nad on läbinud adekvaatse autoriseerimise taseme ja teie jälgimisvahendid ei ole avastanud midagi kahtlast.
Nullus usaldus põhimõte Varonisega
Nullus usaldus põhimõtte rakendamisel võimaldab Varonis rakendada lähenemist, mis keskendub andmete turvalisusele:
- Varonis skaneerib ligipääsu õigusi ja kaustade struktuuri minimaalse privileegide mudeli saavutamiseks seades üles analüüsib sisu ja tuvastab kriitilisi andmeid
- Varonis kaitse lisandi ja jälgimise tagamiseks kõige olulisema teabe osas, samuti seadusandlike nõuete täitmiseks. jälgib ja analüüsib juurdepääsu failidele, aktiivsust Active Directory's, VPN, DNS, Proxys ja e-postis
- Varonis iga kasutaja käitumise põhiprofiili loomine teie võrgus. jaoks võrdleb praegust tegevust tavalise käitumise mudeliga kahtlaste tegevuste tuvastamiseks ja genereerib turvaintsidendi koos soovitustega edasiste sammude jaoks igas tuvastatud ohus.
jälgimise, klassifitseerimise, õiguste haldamise ja ohtude tuvastamise alust - , mis on vajalik „nullus usaldus“ põhimõtte rakendamiseks teie võrgus. Miks just Zero Trust mudel?, mis on vajalik «null usalduse» põhimõtte rakendamiseks teie võrgus.
Miks just Zero Trust mudel?
Nulla usaldusstrateegia pakub olulist kaitset andmelekkete ja kaasaegsete küberohtude vastu. Kõik, mida ründajad vajavad teie võrku sisenemiseks, on aeg ja motivatsioon. Ükski tulemüür või paroolipoliitika ei suuda neid peatada. On oluline luua sisemised tõkked ja jälgida kõike, mis toimub, et avastada nende tegevust häkkimise ajal.
Allikas: habr.com
