

Paljud ettevõtted, eriti SRÜ riikides, omavad juba välja kujunenud IT-infrastruktuuri, kus kasutajate haldamiseks ja autentimiseks kasutatakse sageli sellist tööriista nagu Microsofti Active Directory. Ja sageli tekib selliste ettevõtete puhul, kui nad hakkavad planeerima Zimbra Collaboration Suite'i kasutuselevõttu, küsimus, kas ZCS suudab normaalselt sobituda nende infrastruktuuri ja kasutada Microsoft AD-d kasutajate autentimiseks? Noh, Zimbra suudab täiesti hästi töötada koos Active Directory'ga ja nüüd räägime sellest, kuidas seda saavutada.
Eeldame, et teie ettevõtte infrastruktuuris asub Active Directory domeenis domain.local, samas kui Zimbra plaanitakse installida domeenile mail.domain.com. Zimbra ja Active Directory integreerimise protsessis ühendame AD välist LDAP-ina ZCS-i ja seetõttu soovitame kohe keelata kasutajatel parooli iseseisva vahetamise. Samuti märkime, et Zimbra ja Active Directory koosoleku edukuse kontrollimiseks tuleks AD-l olla vähemalt üks konto, mille sisse logimise kasutajanimi/parool on teile teada, et kontrollida kahe infosüsteemi edukat ühendamist. serveris AD ühendamine ZCS-iga toimub Zimbra administraatori konsoolis aadressil
. Siin peame valima vasakult külgpaneelist punkti Configure ja seejärel alampunkti Domains. Nüüd tuleb valida loendist domeen, mida me kasutame koos AD-ga, ja valitud domeenil hiirt parema nupu vajutades valida valik "Configure Authentication". Pärast seda kuvatakse ekraanile väline LDAP seadistamise dialoog, kus me "sõprustame" Zimbra AD-ga. mail.domain.comAutentimisrežiimi lehelt tuleks valida punkt "External Active Directory" ja seejärel sisestada Autentimiseseadete lehel andmed
AD kohta. Teilt nõutakse domeeni nime, serveri IP-aadressi ja sadamat, mille kaudu pääsete AD-le, ja järgmise lehe, mille pealkiri on LDAP Bind, soovitame jätta täitmata. serveris AD-ga. Teilt teilt vajalik, et sisestate domeeninime, serveri IP-aadressi ja porte, mille kaudu AD-le pääseb. Järgmise lehekülje nimega LDAP Bind soovitame jätta täitmata.
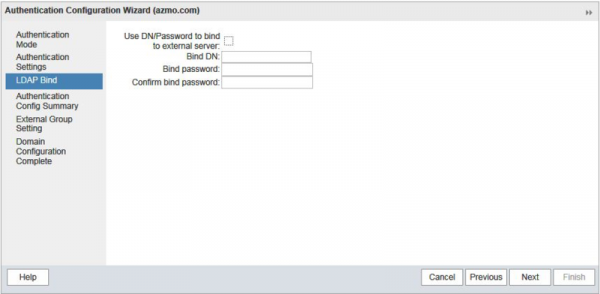
Authentification Config Summary aknas saate kontrollida Zimbra ja AD vahelise ühenduse edukust, sisestades mistahes kasutaja õige kasutajanime/parooli paari. Kui ühendus on edukas, arvutab Zimbra automaatselt Bind DN antud kasutajale. Pärast seda võib jätta External Group Settings ja Domain Configuration Complete lehed muutmata. Nii on Zimbra ja AD integreerimine lõpetatud ning jääb üle vaid luua Zimbras AD olemasolevad kasutajad, et tagada süsteemide vahelise sünkroonimise edukus.
Väikese arvu kontode puhul saab seda teha käsitsi, kuid kui kontosid on tõeliselt palju, on kõige parem automatiseerida see protsess Auto-provisioning funktsiooni abil. Selleks peame minema Zimbra serverisse ja tegema seal rida käske käsureas:
su zimbra
zmprov md domain.com zimbraAutoProvMode LAZY
zmprov md domain.com zimbraAutoProvLdapURL "ldap://domain.local:389"
zmprov md domain.com zimbraAutoProvLdapStartTlsEnabled FALSE
zmprov md domain.com zimbraAutoProvLdapAdminBindDn "zimbra@domain.local"
zmprov md domain.com zimbraAutoProvLdapAdminBindPassword PassworD
zmprov md domain.com zimbraAutoProvLdapSearchBase "ou=User,dc=domain,dc=local)"
zmprov md domain.com zimbraAutoProvLdapSearchFilter "(samAccountName=%u)"
zmprov md domain.com zimbraAutoProvLdapBindDn "%u@%d"
zmprov md domain.com zimbraAutoProvAccountNameMap sAMAccountName
zmprov md domain.com +zimbraAutoProvAttrMap "sn=sn" +zimbraAutoProvAttrMap "description=description" +zimbraAutoProvAttrMap "cn=displayName" +zimbraAutoProvAttrMap "givenName=givenName" +zimbraAutoProvAttrMap "zimbraMailAlias=mail"
zmprov md domain.com zimbraAutoProvNotificationFromAddress admin@domain.com
zmprov md domain.com zimbraAutoProvNotificationSubject "Meil on hea meel teid meie meilia服务器的 服务器服务器"
zmprov md domain.com zimbraAutoProvNotificationBody "Teie konto loodi automaatselt. Tutvuge e-posti kasutamise juhistega, klikkides järgmisel lingil"
zmprov md domain.com zimbraAutoProvBatchSize 20
zmprov md domain.com zimbraAutoProvAuthMech LDAP
zmcontrol restart
Selle konfiguratsiooni korral luuakse kasutajakonto Zimbra serveris automaatselt, kui kasutaja proovib esmakordselt veebikliendi kaudu sisse logida, kasutades olemasolevat kasutajanime/parooli paari. Tõdetakse, et mõnel juhul võib automaatse seadistuse korrektseks toimimiseks olla vajalik muuta port numbrit 389 porti 3268-le.
Pärast nende toimingute tegemist saavad teie kasutajad siseneda oma postkasti Zimbra serveris AD-l põhineva kasutajanime/parooli kombinatsiooniga, mis oluliselt lihtsustab ettevõtte IT-infrastruktuuri haldamist.
Allikas: habr.com
