

Firefox 87 veebibrauseri versioon on välja antud. Samuti on loodud pika toetuse haru versioon 78.9.0. Beetatestimise etappi on viidud Firefox 88 haru, mille väljaandmine on kavandatud 20. aprilliks.
Peamised uuendused:
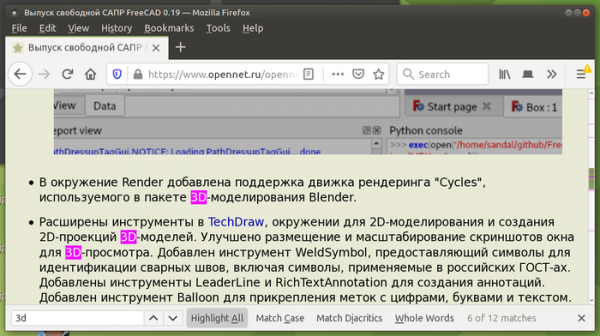
- Otsingu funktsiooni kasutamisel ja kõigi leitud vastete esiletõstmise režiimi (Highlight All) aktiveerimisel kuvatakse nüüd lingid kerimisteel, et näidata leitud võtmete positsioone.

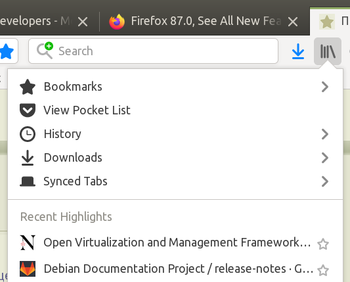
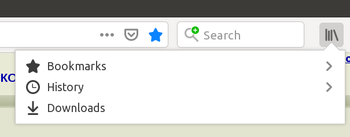
- Raamatukogust on eemaldatud harva kasutatavad elemendid. Raamatukogus on jäetud alles vaid lingid järjehoidjatele, ajalukku ja allalaadimisandmetele (eemaldatud on sünkroonitud sakkide, hiljutiste järjehoidjate ja Pocket nimekirja lingid). Alloleval ekraanipildil on vasakul olek enne ja paremal Firefox 87-iga.


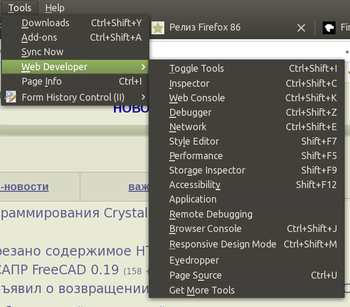
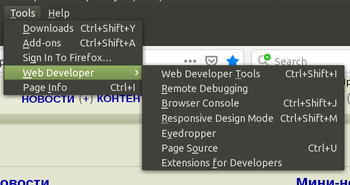
- Web Developer menüüd on oluliselt lihtsustatud — eraldi lingid tööriistadele (Inspector, Web Console, Debugger, Network Style Error, Performance, Storage Inspector, Accessibility ja Application) on asendatud üldise punktiga Web Developer Tools.


- Abimenüüd on lihtsustatud, kust on eemaldatud lingid toe lehtedele, klaviatuuri otseteed ja ülevaateturnee, mis on nüüd saadaval üldisel Get Help lehel. Brauserisse teise brauseri importimise nupp on eemaldatud.
- Lisatud on SmartBlock mehhanism, mis lahendab privaatse sirvimise režiimis või soovimatu sisu tugeva blokeerimise (strict) aktiveerimisel tekkivad probleemid. SmartBlock võimaldab märkimisväärselt tõsta teatud veebisaitide jõudlust, mis aeglustuvad skripti laadimise takistamise tõttu. SmartBlock asendab jälgimiseks kasutatavad skriptid asendusskriptidega, mis tagavad veebisaidi korrektse laadimise. Asendusskriptid on ette valmistatud mitmete tuntud kasutajate jälgimise skriptide jaoks, mis on kantud Disconnect nimekirja, sealhulgas Facebooki, Twitteri, Yandexi, VKontakte ja Google'i vidinate skriptid.
- Tagasi liikuv klahvi käsitleja on vaikimisi välja lülitatud väljaspool sisendvormide konteksti. Käsitleja eemaldamine on põhjendatud sellega, et tagasi liikuv klahv on aktiivselt kasutusel, kui tekst on sisestamisel vormides, kuid kui fokuse ei ole sisendvormil, käsitletakse seda kui üleminekut eelmisele lehele, mis võib põhjustada sisestatud teksti kaotust tahtmatu lehe vahetamise tõttu. Vanade käitumise taastamiseks on konfigureerimislehele about:config lisatud valik browser.backspace_action.
- HTTP-pealkirja Referer koostamine on muutunud. Vaikimisi on seadistatud poliitika „strict-origin-when-cross-origin“, mis tähendab, et teed ja parameetrid lõigatakse välja, kui saadetakse päringuid teistele hostidele HTTPS-i kaudu, Referer eemaldatakse, kui lähete HTTPS-ilt HTTP-le, ning täielik Referer edastatakse siseülekannete puhul ühe ja sama saidi raames. Muudatus kehtib tavaliste navigeerimispäringute (linkide kaudu liikumine), automaatsete ümbersuunamiste ja välistes ressurssides (piltide, CSS, skriptide) laadimise ajal. Näiteks, kui liigelda lingi kaudu teisele veebisaidile HTTPS-i kaudu, saadetakse nüüd „Referer: https://www.example.com/“ asemel „Referer: https://www.example.com/tee/?argumendid“.
- Väikese protsendi kasutajate jaoks on sisse lülitatud Fission-režiim, mis rakendab uuendatud mitme protsessi arhitektuuri rangemaks lehekülgede isoleerimiseks. Kui Fission on aktiveeritud, paigutatakse erinevate saitide lehed alati erinevatesse protsessidesse, igas neist rakendatakse oma isoleeritud liivakasti (sandbox). Protsesside jaotamine toimub mitte vahekaartide, vaid domeenide alusel, mis võimaldab lisaks isoleerida välisteste skriptide ja iframe-blokkide sisu. Fission-režiimi saab käsitsi aktiveerida leheküljel about:preferences#experimental või muutes muutuja „fission.autostart=true“ lehel about:config. Saate aktiveerimist kontrollida leheküljel about:support.
- Eksperimentaalne TCP-ühenduste kiire avamise mehhanismi (TFO — TCP Fast Open, RFC 7413) rakendus on eemaldatud, mis võimaldab vähendada ühenduse loomise samme, kombineerides üheks päringuks klassikalise 3-etapilise ühenduse kooskõlastamise protsessi esimese ja teise sammu ning võimaldab edastada andmeid ühenduse loomise algfaasis. Vaikimisi on TCP Fast Open režiim välja lülitatud ja nõuab aktiveerimist about:configis (network.tcp.tcp_fastopen_enable).
- Spetsifikatsioonides tehtud muudatustega on lõpetatud elemendi kontrollimine „:link“, „:visited“ ja „:any-link“ pseudo-klasside kasutamisel.
- CSS parameetri caption-side mittestandardsed väärtused — left, right, top-outside ja bottom-outside on eemaldatud (tagasi toomiseks on loodud seadistus layout.css.caption-side-non-standard.enabled).
- Käivitatud on vaikimisi 'beforeinput' sündmus ja getTargetRanges() meetod, mille abil veebirakendused saavad ümber määrata teksti redigeerimise käitumise enne, kui brauser muudab DOM puu, ning saada suuremat kontrolli sisendsündmuste üle. 'Beforeinput' sündmus saadetakse töötlejale või muu elemendi jaoks, millel on seatud 'contenteditable' atribuut, enne kui elemendi väärtus muutub. InputEvent objekti pakutav meetod getTargetRanges() tagastab massiivi väärtustega, mis võimaldavad määrata, milline osa DOM-ist muutub, kui sisendsündmust ei tühistata.
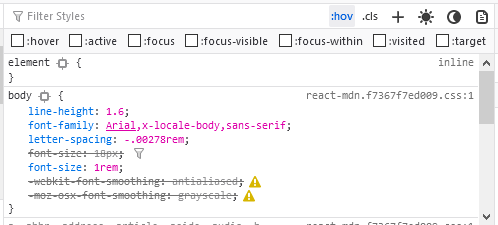
- Veebiarendajatele on lehekülgede inspektorirežiimis rakendatud võimalus simuleerida 'prefers-color-scheme' meediasoove, et testida tumeda ja valgusrežiimi ilma, et oleks vaja muuta operatsioonisüsteemi teemasid. Tumeda ja kerge teema simuleerimise aktiveerimiseks on veebiarendajate tööriistade paremas ülanurgas lisatud päikese ja kuu ikoonidega nupud.
- Inspektorirežiimi on lisatud võimalus aktiveerida pseudo-klass ':target' valitud elemendi jaoks, sarnaselt varasemalt toetatud pseudo-klassidele ':hover', ':active', ':focus', ':focus-within', ':focus-visible' ja ':visited'.

- CSS-inspektorirežiimis on parendatud mitteaktiivsete CSS-reeglite käsitlemist. Eelkõige muutub 'table-layout' omadus mitteaktiivseks elementide puhul, mis ei ole tabelid, ning 'scroll-padding-*' omadused märgitakse mitteaktiivseteks elementide puhul, mis ei toeta kerimist. Mõnede väärtuste puhul on eemaldatud vale omaduste 'text-overflow' märgistus.
Peale uuenduste ja tõrgete parandamise on Firefox 87 likvideeritud 12 haavatavust, millest 7 on märgistatud ohtlikeks. 6 haavatavust (koondatud CVE-2021-23988 ja CVE-2021-23987 alla) on põhjustatud mäluhaldusprobleemidest, nagu mälupuhvrite ülevool ja juba vabastatud mälupiirkondadele viitamine. Potentsiaalselt võivad need probleemid viia kurjategija koodi täitmisele, kui avatakse spetsiaalselt kujundatud lehed.
Firefox 88, mis on jõudnud beetatestimise etappi, paistab silma puutetundlikul Linuxi platvormil, mis kasutab Waylandi protokolli, toimiva sõrmevajutusega suurendustoe ja AVIF (AV1 Image Formaat) piltvormingute vaikimisi toe lisamisega, kus on rakendatud AV1 videokooderimise tehnoloogiaid.
Allikas: opennet.ru
