

Situatsioon
Saavutasin S-Terra VPN versiooni 4.3 kolmekuulise demoversiooni. Tahaksin välja selgitada, kas minu inseneri elu muutub lihtsamaks uuele versioonile üle minnes.
Täna pole see keeruline, üks pakike lahustuvat kohvi 3 in 1 peaks piisama. Räägin, kuidas demoversioone saada. Proovin koguda GRE-over-IPsec ja IPsec-over-GRE skeeme.
Kuidas saada demoversioon
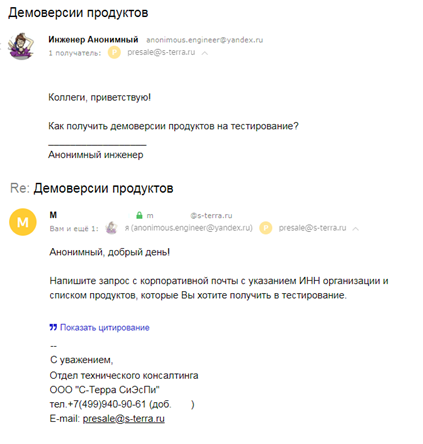
Joonist nähtavasti, et demoversiooni saamiseks tuleb:
- Saada kiri presale@s-terra.ru oma ettevõtte e-posti aadressilt;
- Kirjas märkida oma organisatsiooni KMKR;
- Loetleda tooted ja nende kogus.
Demoversioonid kehtivad kolm kuud. Tootja ei piira nende funktsionaalsust.
Käitan pilti
Turvavärava demoversioon on virtuaalse masina pilt. Kasutan VMWare Workstation'i. Täielik loend toetatud hüperviisoritest ja virtualiseerimiskeskkondadest on saadaval tootja veebisaidil.
Enne aktiivsete tegevuste alustamist tasub tähelepanu pöörata sellele, et virtuaalmasina pildil puuduvad vaikimisi võrgu liidesed:
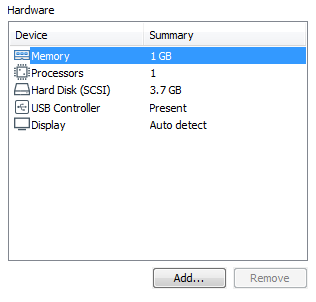
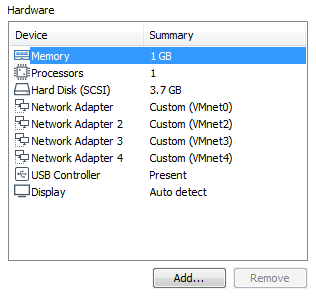
Loogika on selge, kasutaja peab lisama nii palju liideseid, kui tal on vaja. Lisa kohe neli:
Nüüd käitan virtuaalmasina. Koheselt pärast käivitamist küsib värav kasutajanime ja parooli.
S-Terra Väravas on mitu konsoli erinevate kontodega. Arvutan nende arvu eraldi artiklis. Aga seni:
Logi sisse: administraator
 Parool: s-terra
Algatan värava. Algatamine on tegevuste järjestus: litsentsi sisestamine, juhuslike arvude generaatori seadistamine (klaviatuuritreener – minu rekord on 27 sekundit) ja võrgu liideste kaardi loomine.
Võrgu liideste kaart. Asjad lähevad lihtsamaks
Versioon 4.2 tervitas aktiivset kasutajat teadetega:
IPsec daemon'i käivitamine..... ebaõnnestus
 VIGA: ei saanud daemoniga ühendust luua
Aktiivne kasutaja (anonüümse inseneri määratluse kohaselt) – kasutaja, kes suudab kõik kiiresti ja ilma dokumentatsioonita seadistada.
Midagi läks valesti, juba enne, kui üritasin liidese IP aadressi seadistada. Kõik sõltus võrgu liideste kaardist. Pidi täitma:
/bin/netifcfg enum > /home/map
 /bin/netifcfg map /home/map
 teenuse võrgus tagasi alustamine
Tulemuseks on võrgu liideste kaart, mis sisaldab füüsiliste liideste nimede (0000:02:03.0) ja nende loogiliste tähistuste kaardistamist operatsioonisüsteemis (eth0) ja Cisco-laadses konsolis (FastEthernet0/0):
#Unique ID iface type OS name Cisco-like name
0000:02:03.0 phye eth0 FastEthernet0/0
Loogilisi liidese tähistusi nimetatakse aliaseks. Aliased asuvad failis /etc/ifaliases.cf.
Versioonis 4.3 luuakse virtuaalse masina esmakordsel käivitamisel võrgukaart automaatselt. Kui muudate virtuaalmasinas võrguliideste arvu, siis peaksite olema nii kena ja looma võrgukaardi uuesti:
/bin/netifcfg enum > /home/map
 /bin/netifcfg map /home/map
 systemctl restart networking
Schema 1: GRE üle IPsec
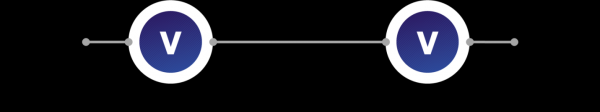
Paigaldan kaks virtuaalset väravat, lülitan nagu joonisel näidatud:
Samm 1. Seadistan IP aadressid ja marsruudid
VG1(config) #
interface fa0/0
ip address 172.16.1.253 255.255.255.0
no shutdown
interface fa0/1
ip address 192.168.1.253 255.255.255.0
no shutdown
ip route 0.0.0.0 0.0.0.0 172.16.1.254
VG2(config) #
interface fa0/0
ip address 172.16.1.254 255.255.255.0
no shutdown
interface fa0/1
ip address 192.168.2.254 255.255.255.0
no shutdown
ip route 0.0.0.0 0.0.0.0 172.16.1.253Kontrollin IP-ühendust:
root@VG1:~# ping 172.16.1.254 -c 4
PING 172.16.1.254 (172.16.1.254) 56(84) bytes of data.
64 bytes from 172.16.1.254: icmp_seq=1 ttl=64 time=0.545 ms
64 bytes from 172.16.1.254: icmp_seq=2 ttl=64 time=0.657 ms
64 bytes from 172.16.1.254: icmp_seq=3 ttl=64 time=0.687 ms
64 bytes from 172.16.1.254: icmp_seq=4 ttl=64 time=0.273 ms

--- 172.16.1.254 ping statistics ---
4 packets transmitted, 4 received, 0% packet loss, time 3005ms
rtt min/avg/max/mdev = 0.273/0.540/0.687/0.164 ms
Samm 2. Seadistan GRE
Grein GRE seadistuse näide võtan ametlikest stsenaariumidest. Loon faili gre1 kataloogis /etc/network/interfaces.d koos sisuga.
VG1 jaoks:
auto gre1
iface gre1 inet static
address 1.1.1.1
netmask 255.255.255.252
pre-up ip tunnel add gre1 mode gre remote 172.16.1.254 local 172.16.1.253 key 1 ttl 64 tos inherit
pre-up ethtool -K gre1 tx off > /dev/null
pre-up ip link set gre1 mtu 1400
post-down ip link del gre1
VG2 jaoks:
auto gre1
iface gre1 inet static
address 1.1.1.2
netmask 255.255.255.252
pre-up ip tunnel add gre1 mode gre remote 172.16.1.253 local 172.16.1.254 key 1 ttl 64 tos inherit
pre-up ethtool -K gre1 tx off > /dev/null
pre-up ip link set gre1 mtu 1400
post-down ip link del gre1
Tõstan liidese süsteemis:
root@VG1:~# ifup gre1
root@VG2:~# ifup gre1
Kontrollin:
root@VG1:~# ip address show
8: gre1@NONE:  mtu 1400 qdisc noqueue state UNKNOWN group default qlen 1
    link/gre 172.16.1.253 peer 172.16.1.254
    inet 1.1.1.1/30 brd 1.1.1.3 scope global gre1
       valid_lft forever preferred_lft forever

root@VG1:~# ip tunnel show
gre0: gre/ip remote any local any ttl inherit nopmtudisc
gre1: gre/ip remote 172.16.1.254 local 172.16.1.253 ttl 64 tos inherit key 1
C-Terra väraval on sisseehitatud pakettide nuhkija - tcpdump. Salvestan liiklust pcap faili:
root@VG2:~# tcpdump -i eth0 -w /home/dump.pcapKäivitame ping GRE liideste vahel:
root@VG1:~# ping 1.1.1.2 -c 4
PING 1.1.1.2 (1.1.1.2) 56(84) bytes of data.
64 bytes from 1.1.1.2: icmp_seq=1 ttl=64 time=0.918 ms
64 bytes from 1.1.1.2: icmp_seq=2 ttl=64 time=0.850 ms
64 bytes from 1.1.1.2: icmp_seq=3 ttl=64 time=0.918 ms
64 bytes from 1.1.1.2: icmp_seq=4 ttl=64 time=0.974 ms

--- 1.1.1.2 ping statistics ---
4 packets transmitted, 4 received, 0% packet loss, time 3006ms
rtt min/avg/max/mdev = 0.850/0.915/0.974/0.043 ms
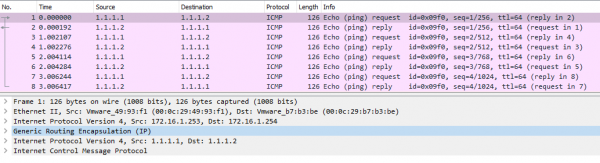
GRE tunnel on aktiivne ja töötab:
Samm 3. Krüpteeri GOSTiga GRE
Seadistan tuvastamise tüübi – aadressi järgi. Autentimine eeldefineeritud võtmega (Kasutustingimuste alusel tuleb kasutada digitaalseid sertifikaate):
VG1(config)#
crypto isakmp identity address
crypto isakmp key KEY address 172.16.1.254
Seadistan IPsec Phase I parameetrid:
VG1(config)#
crypto isakmp policy 1
encr gost
hash gost3411-256-tc26
auth pre-share
group vko2
Seadistan IPsec Phase II parameetrid:
VG1(config)#
crypto ipsec transform-set TSET esp-gost28147-4m-imit
mode tunnel
Loon juurdepääsulisti krüpteerimiseks. Sihtliiklus — GRE:
VG1(config)#
ip access-list extended LIST
permit gre host 172.16.1.253 host 172.16.1.254
Loon krüpto kaardi ja seon selle WAN liidese külge:
VG1(config)#
crypto map CMAP 1 ipsec-isakmp
match address LIST
set transform-set TSET
set peer 172.16.1.253
interface fa0/0
  crypto map CMAP
VG2 konfigureerimine on peegeldus, erinevused:
VG2(config)#
crypto isakmp key KEY address 172.16.1.253
ip access-list extended LIST
permit gre host 172.16.1.254 host 172.16.1.253
crypto map CMAP 1 ipsec-isakmp
set peer 172.16.1.254
Kontrollin:
root@VG2:~# tcpdump -i eth0 -w /home/dump2.pcaproot@VG1:~# ping 1.1.1.2 -c 4
PING 1.1.1.2 (1.1.1.2) 56(84) bytes of data.
64 bytes from 1.1.1.2: icmp_seq=1 ttl=64 time=1128 ms
64 bytes from 1.1.1.2: icmp_seq=2 ttl=64 time=126 ms
64 bytes from 1.1.1.2: icmp_seq=3 ttl=64 time=1.07 ms
64 bytes from 1.1.1.2: icmp_seq=4 ttl=64 time=1.12 ms
--- 1.1.1.2 ping statistika ---
4 paketti edastatud, 4 vastatud, 0% pakettide kaotus, aeg 3006ms
rtt min/avg/max/mdev = 1.077/314.271/1128.419/472.826 ms, pipe 2
ISAKMP/IPsec statistika:
root@VG1:~# sa_mgr show
ISAKMP sessioonid: 0 algatatud, 0 vastatud

ISAKMP ühendused:
Num Conn-id (Kohalik Aadress,Port)-(Kaugs Aadress,Port) Oleku Saadetud Vastuvõetud
1 1 (172.16.1.253,500)-(172.16.1.254,500) aktiivne 1086 1014

IPsec ühendused:
Num Conn-id (Kohalik Aadress,Port)-(Kaugs Aadress,Port) Protokoll Tegevus Tüüp Saadetud Vastuvõetud
1 1 (172.16.1.253,*)-(172.16.1.254,*) 47 ESP tunn 480 480
GRE pakettide dumpis ei olnud:
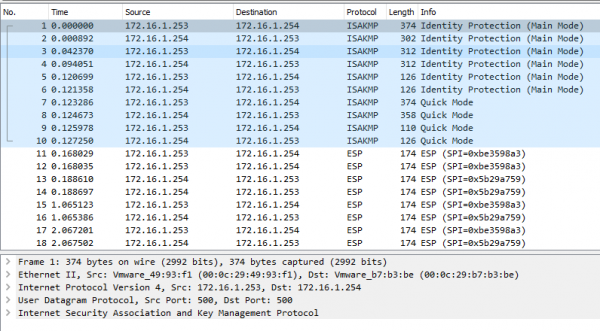
Kokkuvõte: GRE-over-IPsec skeem töötab õigesti.
Skeem 1.5: IPsec-over-GRE
IPsec-over-GRE kasutamine võrgus ei ole minu plaanides. Koostan, sest tahan.
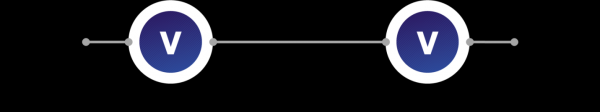
Et pöörata GRE-over-IPsec skeem tagurpidi, tuleb:
- Parandada krüpteerimisjuurdepääsulisti – sihtliiklus LAN1-st LAN2-sse ja vastupidi;
- Seada GRE kaudu marsruutimine;
- Riputada krüpto kaart GRE liidese külge.
Vaikimisi Cisco-taolises konsolis pole GRE liidest. See eksisteerib ainult operatsioonisüsteemis.
Loon GRE liidese Cisco-taolises konsolis. Selleks muudan faili /etc/ifaliases.cf:
interface (name="FastEthernet0/0" pattern="eth0")
interface (name="FastEthernet0/1" pattern="eth1")
interface (name="FastEthernet0/2" pattern="eth2")
interface (name="FastEthernet0/3" pattern="eth3")
interface (name="Tunnel0" pattern="gre1")
interface (name="default" pattern="*")
kus gre1 – liidese tähistus operatsioonisüsteemis, Tunnel0 – liidese tähistus Cisco-taolises konsolis.
Teen faili räsistamise ümberarvutuse:
root@VG1:~# integr_mgr calc -f /etc/ifaliases.cf

EDU:  Tegevus õnnestus.
Nüüd on Tunnel0 liides ilmunud Cisco-taolises konsolis:
VG1# show run
interface Tunnel0
ip address 1.1.1.1 255.255.255.252
mtu 1400
Korrigeerin krüpteerimisjuurdepääsulisti:
VG1(config)#
ip access-list extended LIST
permit ip 192.168.1.0 0.0.0.255 192.168.3.0 0.0.0.255
Seadan GRE kaudu marsruutimist:
VG1(config)#
no ip route 0.0.0.0 0.0.0.0 172.16.1.254
ip route 192.168.3.0 255.255.255.0 1.1.1.2
Eemalin krüptokaardi Fa0/0 ja sidumine GRE liidesega:
VG1(config)#
interface Tunnel0
crypto map CMAP
VG2-le sarnane.
Kontrollin:
root@VG2:~# tcpdump -i eth0 -w /home/dump3.pcaproot@VG1:~# ping 192.168.2.254 -I 192.168.1.253 -c 4
PING 192.168.2.254 (192.168.2.254) from 192.168.1.253 : 56(84) bytes of data.
64 bytes from 192.168.2.254: icmp_seq=1 ttl=64 time=492 ms
64 bytes from 192.168.2.254: icmp_seq=2 ttl=64 time=1.08 ms
64 bytes from 192.168.2.254: icmp_seq=3 ttl=64 time=1.06 ms
64 bytes from 192.168.2.254: icmp_seq=4 ttl=64 time=1.07 ms
--- 192.168.2.254 ping statistics ---
4 packets transmitted, 4 received, 0% packet loss, time 3006ms
rtt min/avg/max/mdev = 1.064/124.048/492.972/212.998 msISAKMP/IPsec statistika:
root@VG1:~# sa_mgr show
ISAKMP sessions: 0 initiated, 0 responded

ISAKMP connections:
Num Conn-id (Local Addr,Port)-(Remote Addr,Port) State Sent Rcvd
1 2 (172.16.1.253,500)-(172.16.1.254,500) aktiivne 1094 1022

IPsec connections:
Num Conn-id (Local Addr,Port)-(Remote Addr,Port) Protocol Action Type Sent Rcvd
1 2 (192.168.1.0-192.168.1.255,*)-(192.168.2.0-192.168.2.255,*) * ESP tunn 352 352
Trafi dumpis ESP paketid, mis on GRE-sse kapseldatud:
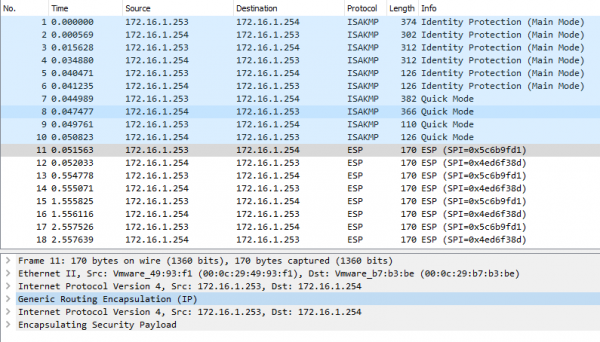
Väljund: IPsec-over-GRE töötab õigesti.
Summary
Ühe tassi kohvi jagus. Kirjutasin juhendi demoversiooni saamiseks. Seadsin GRE-over-IPsec üles ja tõstsin vastupidi.
Versiooni 4.3 võrgu liideste kaart on automaatne! Testin edasi.
Anonüümne insener
t.me/anonimous_engineer
Allikas: habr.com
