

Tere tulemast! Olete tervitatud kursuse kuuenda tunni juurde . Sellel oleme tutvunud NAT-tehnoloogia alustega , ning oleme lasknud meie testkasutajal internetti. Nüüd on aeg hoolitseda kasutaja turvalisuse eest sellel avarusel. Sellel tunnil arutame järgmisi turvaprofiile: veebifiltreerimine, rakenduste kontroll ja HTTPS-i inspekteerimine.
Kuna soovime alustada turvaprofiilide tutvumist, peame veel ühe asja selgeks tegema — inspekteerimisrežiimid.
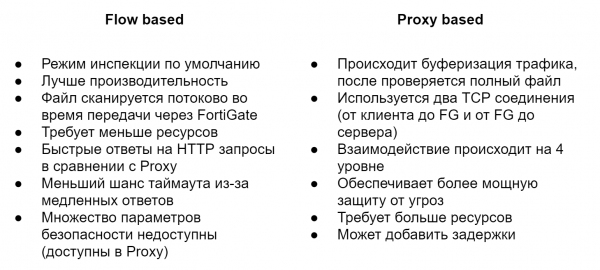
Vaikimisi on kasutusel voogude põhine režiim. See kontrollib faile, kui need läbivad FortiGate'i ilma vahemällu salvestamiseta. Niipea kui pakett saabub, töödeldakse see ja edastatakse edasi, ilma et oodataks tervet faili või veebilehte. See nõuab vähem ressursse ja tagab parema jõudluse kui proksirežiim, kuid samas pole kõiki turvafunktsioone saadaval. Näiteks andmelekkekaitsesüsteem (DLP) saab kasutada ainult proksirežiimis.
Proksirežiim toimib teisiti. See loob kaks TCP-ühendust, üht ühendust kliendi ja FortiGate'i vahel ning teist FortiGate'i ja serveri vahel. See võimaldab tal liiklust vahemällu salvestada, st saada täisfaili või veebilehte. Failide skaneerimine erinevate ohtude suhtes algab alles siis, kui kogu fail on vahemällu salvestatud. See võimaldab rakendada täiendavaid võimalusi, mis ei ole voogude põhises režiimis saadaval. Nagu näete, on see režiim nagu voogude põhise režiimi vastand — siin mängib turvalisus peamist rolli, samas jõudlus jääb teisele kohale.
Küsimus, milline režiim on parem, esitatakse väga sageli? Kuid siinkohal pole ühtegi üldreeglit. Kõik on alati individuaalne ja sõltub teie vajadustest ja ülesannetest. Edasi kursuse jooksul püüan näidata turvaprofiilide erinevusi voogude põhistes ja proksirežiimides. See aitab võrrelda funktsioone ja otsustada, mis teile paremini sobib.
Liigume nüüd turvaprofiilide juurde ja vaatame esimesena veebifiltreerimist. See aitab kontrollida või jälgida, milliseid veebisaite kasutajad külastavad. Arvan, et ei ole vaja süveneda sellise profiili vajalikkusesse tänapäeva reaalsuses. Vaatame parem, kuidas see töötab.
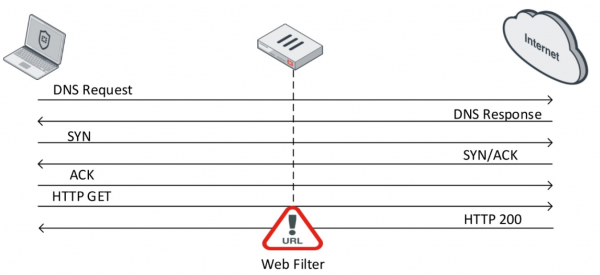
Pärast TCP ühenduse loomist taotleb kasutaja GET-päringu abil teatud veebisaidi sisu.
Kui veebiserver vastab positiivselt, saadab ta vastuseks veebisaidi teabe. Siin tuleb mängu veebifilter. See kontrollib antud vastuse sisu. Kontrollimise käigus saatab FortiGate reaalajas päringu FortiGuard Distribution Networki (FDN) teenusele, et määrata antud veebisaidi kategooria. Pärast kategooria määramist teatud veebisaidile rakendab veebifilter sõltuvalt seadetest konkreetset tegevust.
Flow-režiimis on saadaval kolm tegevust:
- Allow — lubada juurdepääs veebisaidile
- Block — keelata juurdepääs veebisaidile
- Monitor — lubada juurdepääs veebisaidile ja salvestada see logidesse
Proxy-režiimis lisanduvad veel kaks tegevust:
- Warning — teavitada kasutajat, et ta üritab külastada teatud ressursi, ning anda kasutajale valik — jätkata või lahkuda veebisaidilt
- Authenticate — küsida kasutaja identiteediandmeid — see võimaldab teatud rühmadel pääseda keelatud kategooriatesse kuuluvatele veebisaitidele.
Meie veebisaidil Siit saate tutvuda kõigi veebifiltri kategooriate ja alamkategooriatega ning teada saada, millisele kategooriale konkreetne veebisait kuulub. Samuti on see Fortineti lahenduste kasutajatele üsna kasulik sait, soovitan seda oma vabal ajal lähemalt uurida.
Application Controli kohta saab öelda väga vähe. Nimi ütleb juba, et see võimaldab rakenduste tööd kontrollida. Ta teeb seda erinevate rakenduste mustrite ehk nn allkirjade abil. Nende allkirjade järgi suudab see määrata konkreetse rakenduse ja rakendada sellele teatud tegevust:
- Allow — lubada
- Monitor — lubada ja salvestada see logidesse
- Block — keelata
- Quarantine — salvestada sündmus logidesse ja blokeerida IP-aadress teatud ajaks
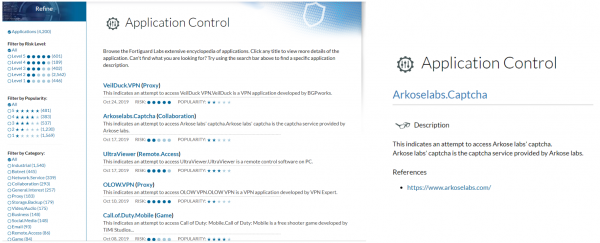
Olemasolevaid allkirju saab samuti vaadata veebisaidil .
Nüüd vaatame HTTPS inspektsiooni mehhanismi. Statistika kohaselt ületas 2018. aasta lõpuks HTTPS-i liiklus 70%. See tähendab, et HTTPS inspektsiooni kasutamata saame analüüsida vaid umbes 30% võrgus levivast liiklusest. Esiteks vaatame HTTPS-i toimimist lähivaatluses.
Kliendi poolt algatatakse TLS päring veebiserverisse ja saadakse TLS vastus, samuti nähakse digitaalset sertifikaati, mis peaks olema usaldusväärne antud kasutaja jaoks. See on minimaalne, mida me HTTPS-i töö kohta teadma peame, tegelikult on selle töömehhanism palju keerulisem. Pärast edukat TLS käepigistust algab andmete edastamine krüpteeritud kujul. Ja see on hea. Keegi ei saa juurde pääseda andmetele, mida te veebiserveriga vahetate.
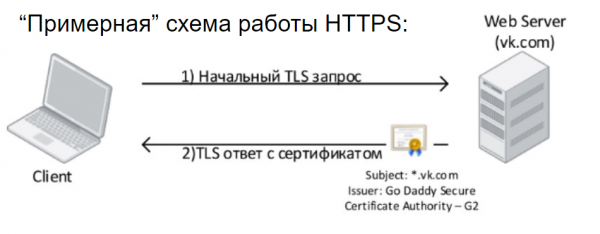
Kuid ettevõtete turvatöötajate jaoks on see tõeline peavalu, kuna nad ei näe seda liiklust ja ei saa selle sisu kontrollida ei viirusetõrje, ei sissetungi ennetamise süsteemide, ei DLP süsteemide, mitte millegi abil. Samuti peegeldub see negatiivselt kasutuses olevate rakenduste ja veebiresursside kvaliteedi määramisel - just see, mis kuulub meie tunni teemasse. Selle probleemi lahendamiseks on välja töötatud HTTPS-i inspekteerimise tehnoloogia. Selle olemus on üsna lihtne - sisuliselt korraldab HTTPS-i inspekteerimist tegev seade Man In The Middle rünnaku. See toimub järgmiselt: FortiGate juhtab kasutaja päringu, loob selleks HTTPS ühenduse ja seejärel loob oma küljest HTTPS seansi ressurssiga, millega kasutaja pöördus. Samuti on kasutaja arvutis nähtav sertifikaat, mille on väljastanud FortiGate. See peab olema usaldusväärne, et brauser lubaks ühenduse.
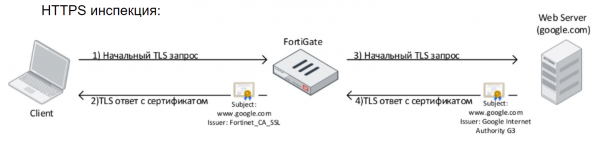
Tegelikult on HTTPS-i inspekteerimine üsna keeruline ja sellel on palju piiranguid, kuid käesolevas kursuses me seda käsitlema ei hakka. Lisaks ütlen, et HTTPS-i inspekteerimise juurutamine ei ole kiire protsess, see võtab tavaliselt aega umbes kuu. On vajalik koguda teavet vajalike erandite kohta, teha vastavad seaded, koguda tagasisidet kasutajatelt, korrigeerida seadeid.
Esitatud teooria ning praktiline osa on esitatud käesolevas video õppes:
Järgmises tunnis vaatame teisi turvaprofiile: viirusetõrje ja sissetungi ennetamise süsteem. Et mitte seda vahele jätta, jälgige uuendusi järgmistel kanalitel:
Allikas: habr.com
