

Milleks?
Interneti tsenseerimise suurenemisega autoritaarsete režiimide poolt blokeeritakse järjest rohkem kasulikke internetiteenuseid ja -lehti. Ka tehnilise teabe lehed.
Seega on võimatu täielikult kasutada internetti ja rikutakse põhiseaduslikku õigust vabale sõnale, mis on sätestatud .
Artikkel 19
Igal inimesel on õigus veendumuste vabadusele ja nende vaba väljendamisele; see õigus sisaldab vabadust ilma takistusteta järgida oma veendumusi ning vabadust otsida, saada ja levitada teavet ja ideid mis tahes vahenditega ja sõltumatult riigipiiridest.
Selles juhendis loome me 6 sammu jooksul oma tasuta* tehnoloogia baasil , pilveinfrastruktuuris (AWS), kasutades tasuta kontot (12 kuuks), AWS-s olevas instantsis (virtuaalses masinas), millel töötab .
Olen püüdnud seda samm-sammult juhendit teha võimalikult sõbralikuks inimeste jaoks, kes ei ole IT-sugused. Ainus, mis on vajalik, on kannatlikkus allpool kirjeldatud samme kordamises.
Märkus
- AWS pakub 12 kuuks, piiranguga 15 gigabaiti liiklust kuus.
- Selle juhendi kõige ajakohasem versioon on saadaval aadressil
Etapid
- AWS tasuta konto registreerimine
- AWS instantsi loomine
- AWS instantsiga ühendamine
- Wireguardi konfigureerimine
- VPN klientide konfigureerimine
- VPNi paigalduse korrektuse kontrollimine
Kasulikud lingid
1. AWS konto registreerimine
AWS tasuta konto registreerimiseks on vajalik valideeritud telefoninumber ja tegev krediitkaart Visa või Mastercard. Soovitan kasutada virtuaalseid kaarte, mida tasuta pakub või . Kaardi kehtivuse kontrollimiseks arvestatakse registreerimisel 1$, mis tagastatakse hiljem.
1.1. AWS halduskeskuse avamine
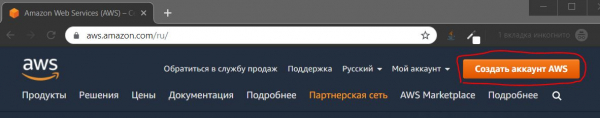
Avage brauser ja minge aadressile:
Klõpsake nuppu „Registreerimine“
1.2. Isikuandmete täitmine
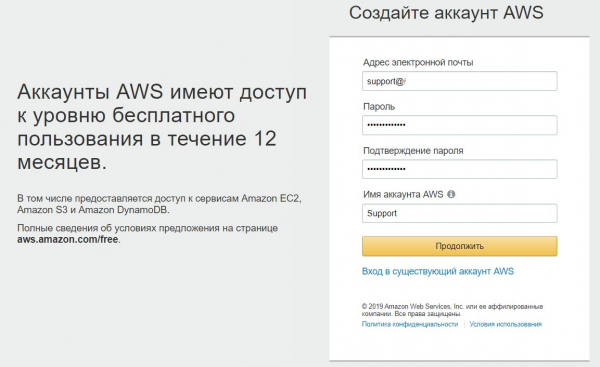
Täida andmed ja klõpsa nupule „Jätka“
1.3. Kontaktandmete täitmine
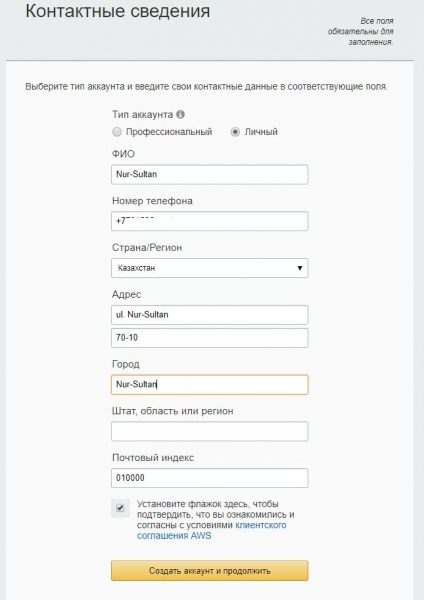
Täida kontaktandmed.
1.4. Makseteabe esitamine.
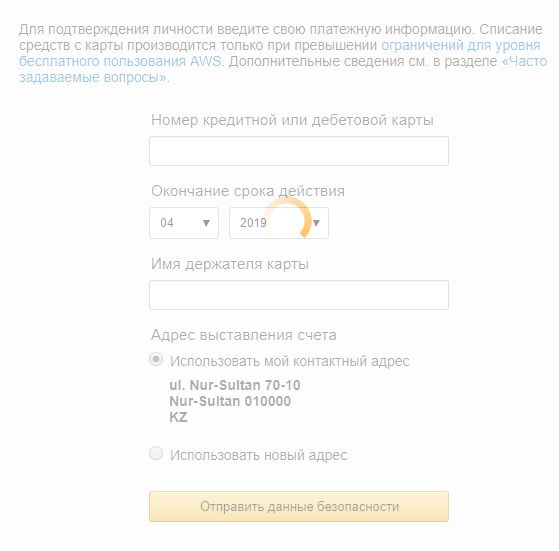
Kaardi number, kehtivusaeg ja kaardi omaniku nimi.
1.5. Konto kinnitamine
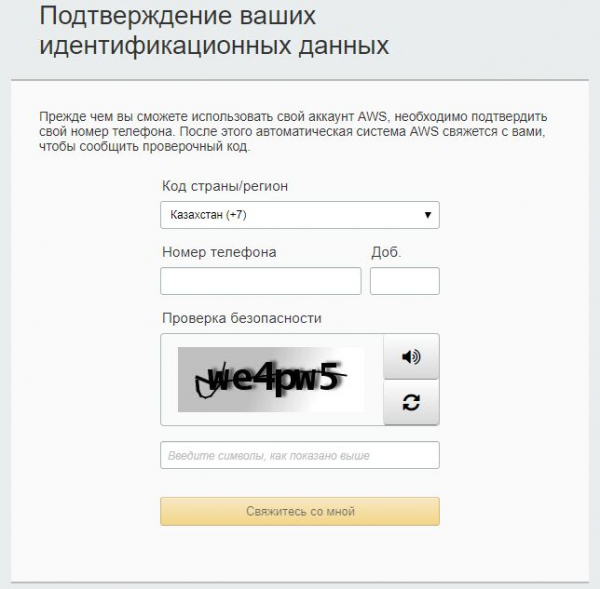
Selles etapis kinnitatakse telefoninumber ja toimub 1$ tasumine maksekaardilt. Arvuti ekraanil kuvatakse 4-kohaline kood ja nimetatud telefonile helistab Amazon. Helistamise ajal tuleb sisestada ekraanil kuvatud kood.
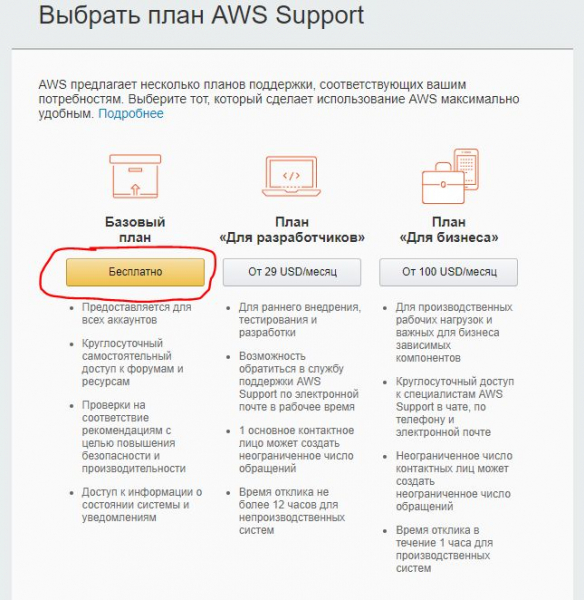
1.6. Tootepaketi valimine.
Valime — Baaspakett (tasuta)
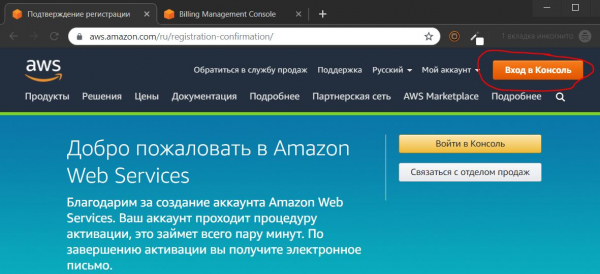
1.7. Juhtpaneeli sisselogimine
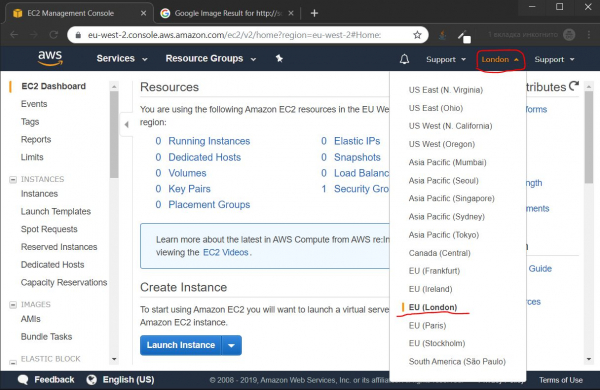
1.8. Andmekeskuse asukoha valimine
1.8.1. Kiiruskatse
Enne andmekeskuse valimist on soovitatav testida kiirusetulemust läbi lähedalasuvaid andmekeskusi, minu asukohas on sellised tulemused:
- Singapur

- Pariisi

- ip: 199.247.18.199

- Stockholm

- London

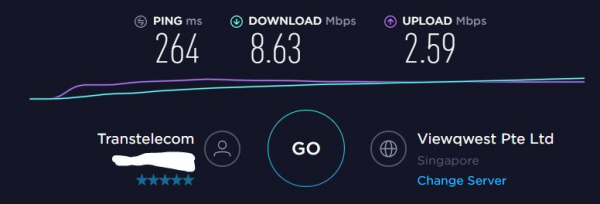
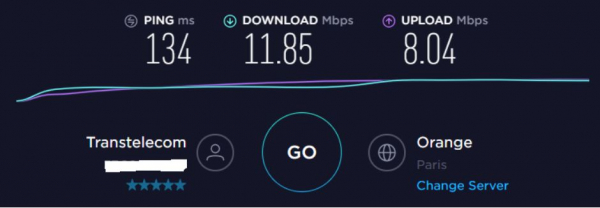
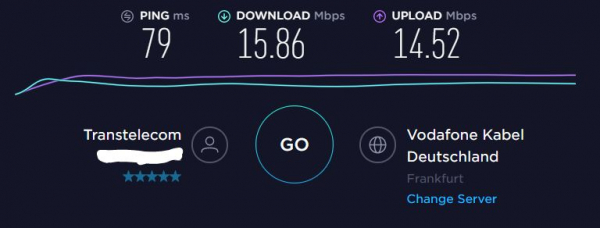
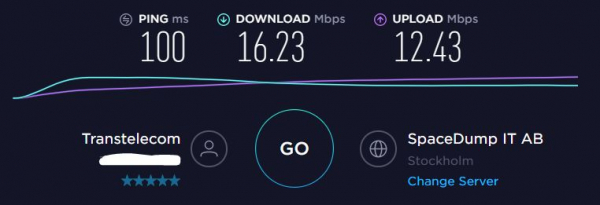
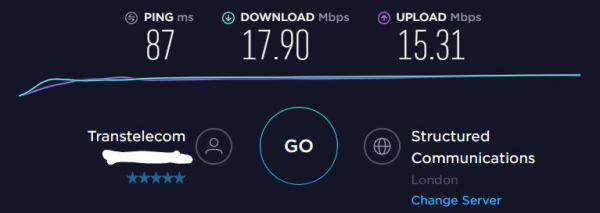
Parimate kiirusetulemustega on Londoni andmekeskus. Seetõttu valisin selle edasiste seadistuste jaoks.
2. AWS instantsi loomine
2.1 Virtuaalmachiini loomine
2.1.1. Instantsi tüübi valimine
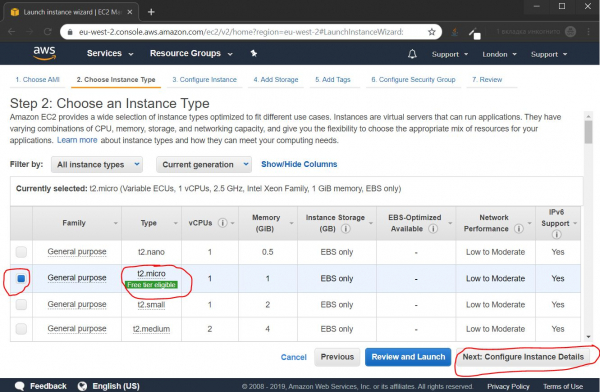
Vaikimisi on valitud instants t2.micro, see on just see, mida me vajame, vajutame nuppu Next: Configure Instance Detalis
2.1.2. Instantsi parameetrite seadistamine
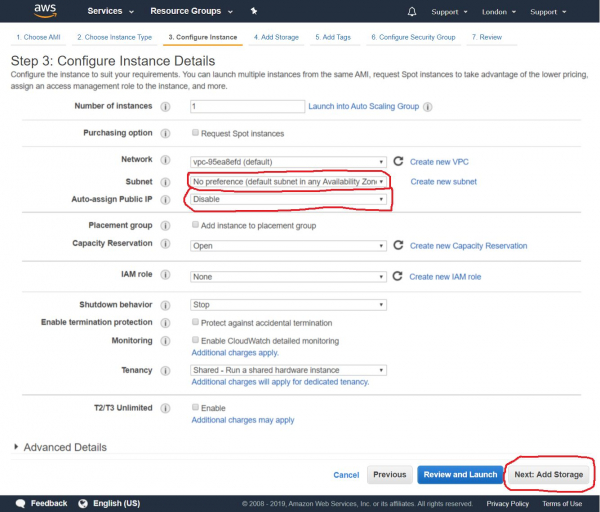
Hiljem ühendame meie instantsiga püsiva avaliku IP, seetõttu selles etapis keelame avaliku IP automaatse määramise ja vajutame nuppu Next: Add Storage
2.1.3. Hoiustamise ühendamine
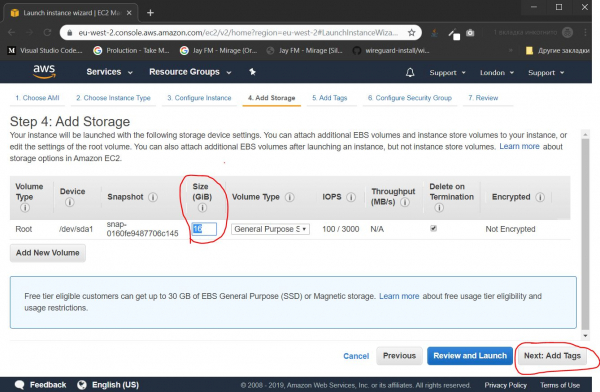
Määrame "kõvaketta" suuruse. Meie vajaduste jaoks piisab 16 gigabaidist, vajutame nuppu Next: Add Tags
2.1.4. Siltide seadistamine
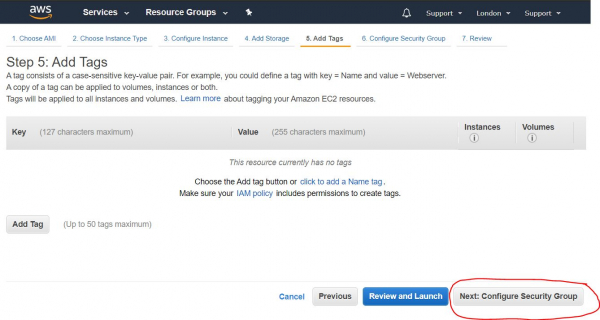
Kui loome mitu instantsi, saaksime neid silti kasutades grupeerida, et haldamist lihtsustada. Antud juhul on see funktsionaalsus liialdatud, vajutame kohe nuppu Next: Configure Security Group
2.1.5. Ports avamine
Selles etapis seadistame tulemüüri, avades vajalikud pordid. Avatud portide kogum on tuntud kui "Turvagrupp" (Security Group). Peame looma uue turvagrupi, andma sellele nime, kirjelduse, lisama UDP pordi (Custom UDP Rule), Rort Range väljal tuleb määrata pordi number vahemikust 49152—65535. Antud juhul valisin pordi numbri 54321.
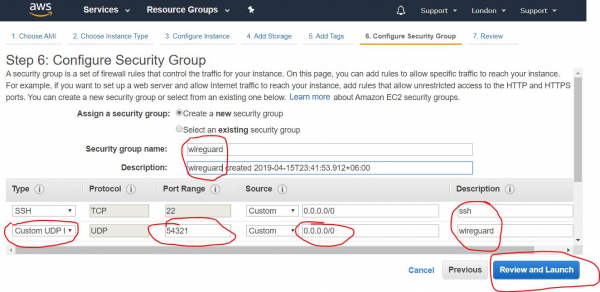
Pärast vajalike andmete täitmist vajutame nuppu Vaata ja käivita.
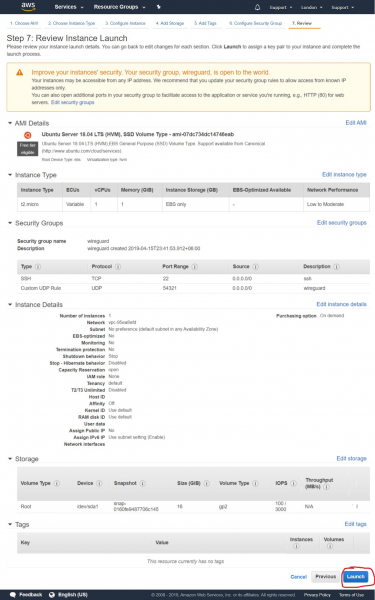
2.1.6. Kõigi seadistuste ülevaatus
Sellel leheküljel on ülevaade meie instantsi kõigist seadistustest, kontrollime, kas kõik seadistused on korras, ja vajutame nuppu Käivita.
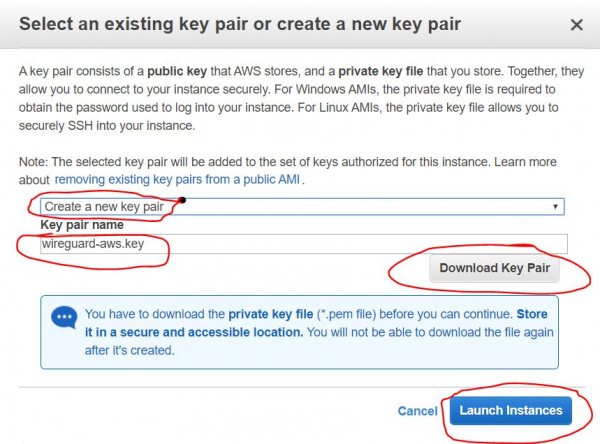
2.1.7. Ligipääsuvõtmete loomine
Avame dialooge aken, mis pakub kas luua või lisada olemasolev SSH-võti, millega me saame oma instantsile kaugühenduse. Valime valiku "Create a new key pair", et luua uus võti. Anname sellele nime ja vajutame nuppu Laadi alla võtme paar, et alla laadida loodud võtmed. Salvestage need turvalisse kohta oma kohaliku arvuti kõvakettale. Pärast allalaadimist vajutage nuppu Käita instantsid
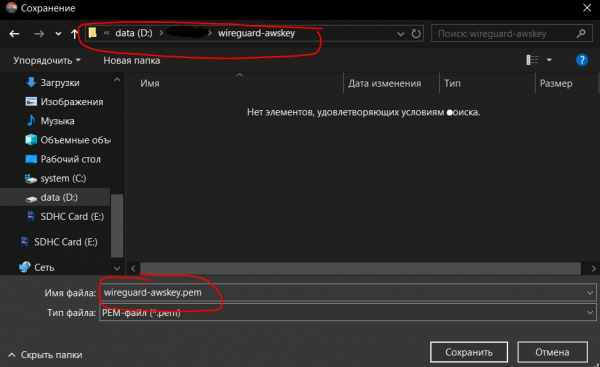
2.1.7.1. Ühendusvõtmete salvestamine
Siin on näidatud loodud võtmete salvestamise etapp eelmisest sammust. Pärast nuppu vajutamist Laadi alla võtme paar, salvestatakse võti sertifikaadi faili kujul, millel on laiend *.pem. Antud juhul andsin sellele nime wireguard-awskey.pem
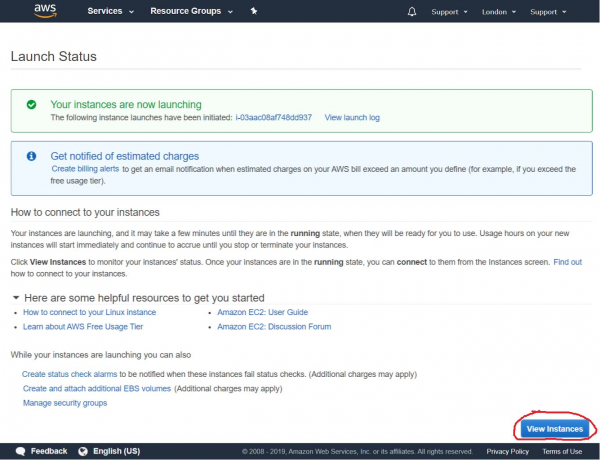
2.1.8. Instantsi loomise tulemuste ülevaade
Seejärel näeme teateid edukast käivitamisest just loodud instantsil. Saame liikuda oma instantside nimekirja, vajutades nuppu Vaata instantsid
2.2. Välise IP aadressi loomine
2.2.1. Välise IP loomise alustamine
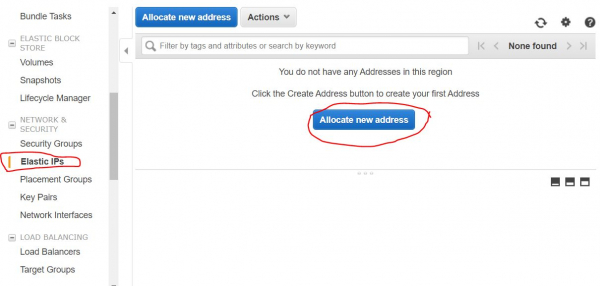
Nüüd peame looma püsiva välise IP-aadressi, mille kaudu me ühendume oma VPN-serveriga. Selleks tuleb vasakus navigeerimispaanis valida punkt Elastsed IP-d. KATEGOORI ALT VÕRGU JA TURVALISUSE ja vajuta nuppu Määrake uus aadress
2.2.2. Välise IP seadistamise seadmine
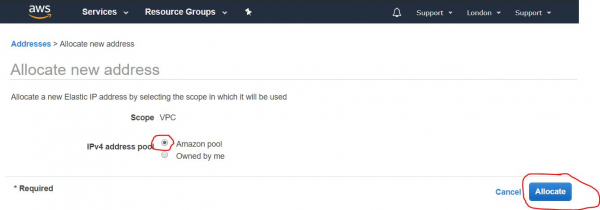
Järgmises etapis peame tagama, et valik oleks sisse lülitatud Amazon pool (vaikimisi sisse lülitatud), ja vajutame nuppu Määrake
2.2.3. Välise IP aadressi loomise tulemuste ülevaade
Järgmises ekraanil kuvatakse meie saadud väline IP-aadress. Soovitame selle meelde jätta, veel parem on isegi üles kirjutada. See tuleb veel mitu korda kasuks VPN-serveri edasise seadistamise ja kasutamise protsessis. Antud juhendis kasutan näitena IP-aadressi 4.3.2.1. Kui oled aadressi üles kirjutanud, vajuta nuppu Sulge
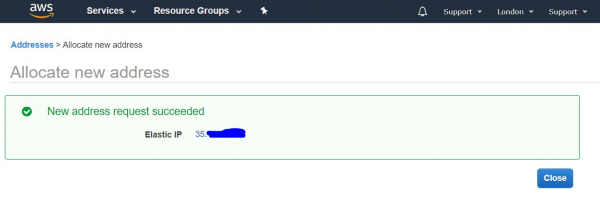
2.2.4. Väliste IP aadresside loend
Järgmine avab meie püsivate avalike IP-aadresside (elastsete IP-de) loendi.
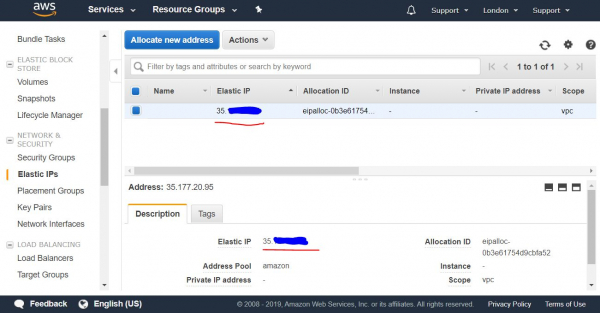
2.2.5. Välise IP määramine instantsile
Selles loendis valime meie saadud IP-aadressi ja vajutame paremat hiire nuppu, et avada rippmenüü. Sealt valime punkti Seosta aadress, et määrata see meie eelnevalt loodud instantsile.
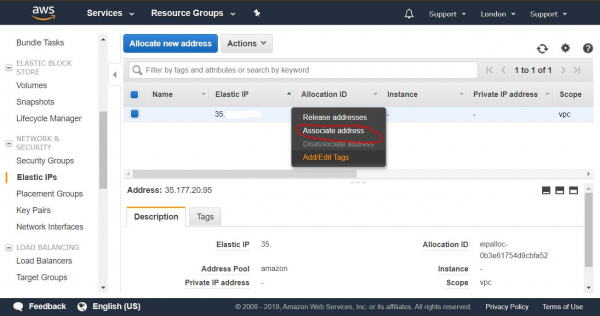
2.2.6. Välise IP määramise seadistamine
Järgmises etapis valime rippmenüüst oma instantsi ja vajutame nuppu Seosta
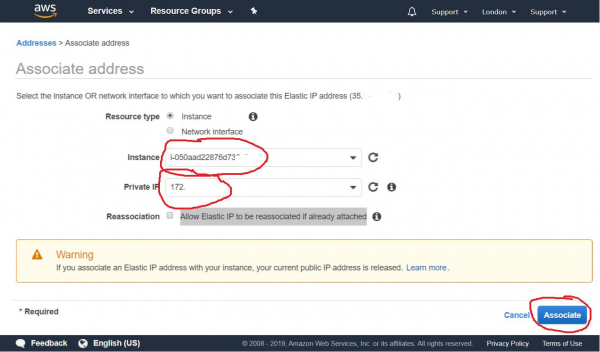
2.2.7. Välise IP määramise tulemuste ülevaade
Pärast seda näeme, et meie püsiva avaliku IP-aadressiga on seotud meie instants ja selle privaatne IP-aadress.
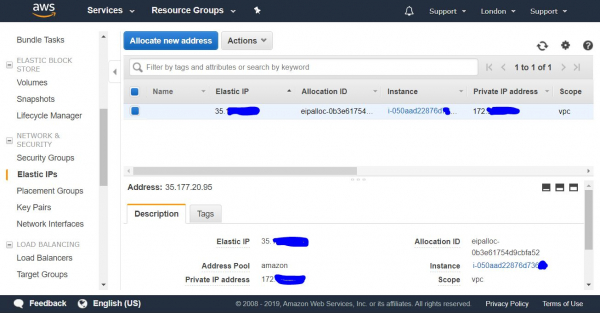
Nüüd saame ühendada meie uut loodud instantsi väljastpoolt oma arvuti kaudu SSH abil.
3. Ühendamine AWS instantsiga
— see on turvaline protokoll arvutisse kaugjuhtimiseks.
3.1. Ühendamine SSH kaudu Windows arvutist
Windows arvutist ühendamiseks tuleb esmalt alla laadida ja installida programm .
3.1.1. Privaatsüsteemi võtme importimine Putty jaoks
3.1.1.1. Pärast Putty installimist tuleb käivitada koos sellega kaasasolev utiliit PuTTYgen, et importida PEM-formaadis sertifikaativõti Putty jaoks sobivasse formaati. Selleks valime ülemisest menüüst valiku Conversions->Import Key
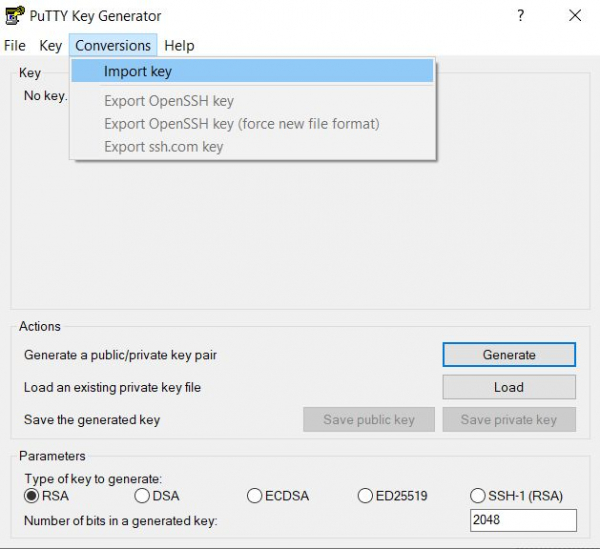
3.1.1.2. AWS võtme valimine PEM formaadis
Seejärel valime võtme, mille me varem salvestasime etapis 2.1.7.1, meie juhul on selle nimi wireguard-awskey.pem
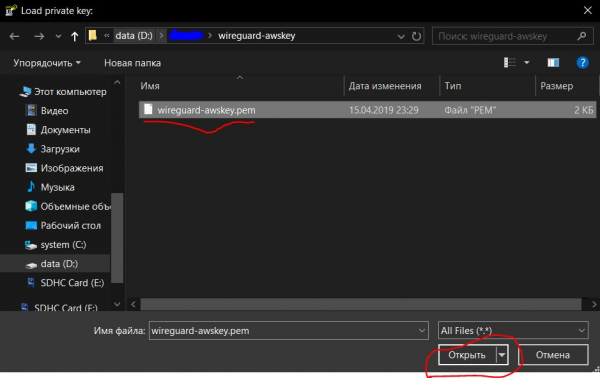
3.1.1.3. Võtme importimise parameetrite määramine
Selles etapis peame esitama kommentaari selle võtme (kirjelduse) jaoks ja määrama turvalisuse eesmärgil parooli ning selle kinnitamise. Seda küsitakse iga sisselogimise ajal. Nii kaitseme võtit parooliga, et vältida selle mittesoovitud kasutamist. Parooli võib mitte määrata, kuid see on vähem turvaline, juhul kui võti satub vale inimese kätte. Seejärel vajutame nuppu Save private key
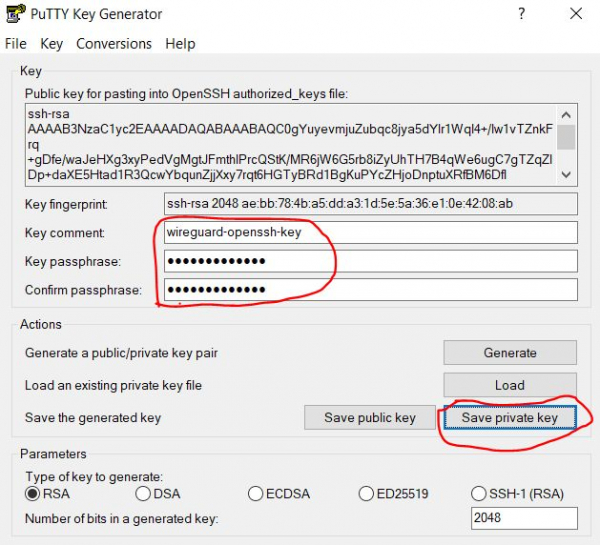
3.1.1.4. Imporditud võtme salvestamine
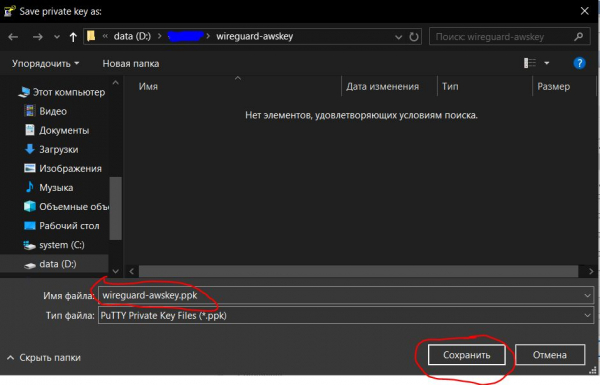
Avanev faili salvestamise dialoog ja salvestame oma privaatvõtme faili laiendiga .ppk, mis on sobiv Putty programmiga kasutamiseks. Putty.
Määrame võtme nime (meie juhul wireguard-awskey.ppk) ja vajutame nuppu Salvesta.
3.1.2. Ühenduse loomine ja seadistamine Putty-s
3.1.2.1. Ühenduse loomine
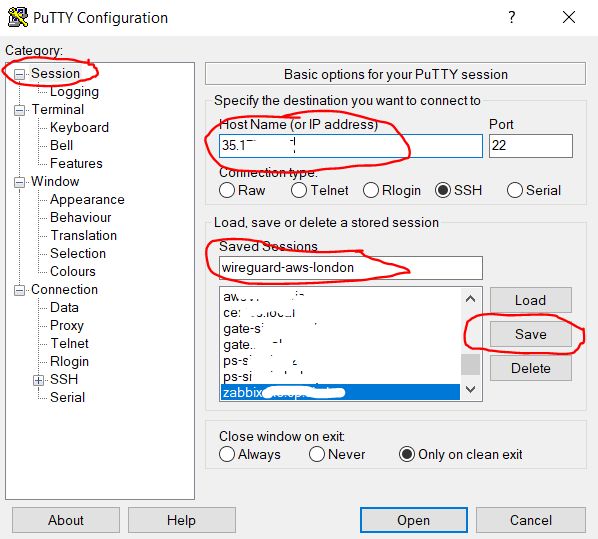
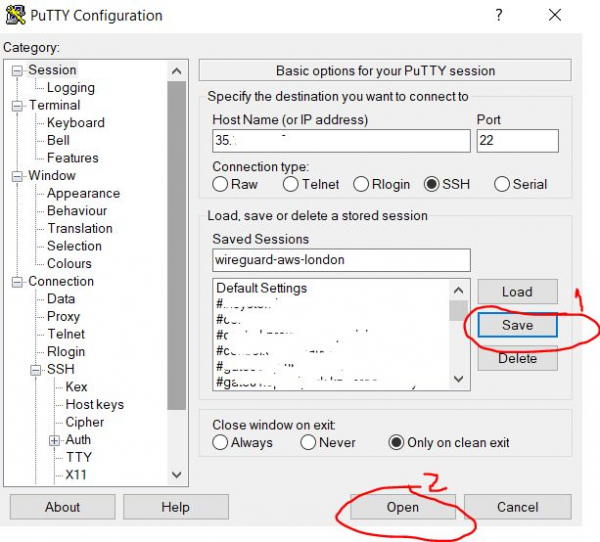
Avame programmi Putty, valime kategooria Session. (see on vaikimisi avatud) ja väljale Host Name sisestame meie serveri avaliku IP-aadressi, mille saime etapis 2.2.3. Väljale Saved Session sisestame juhusliku meie ühenduse nime (minu puhul wireguard-aws-london), ja seejärel vajutame nuppu Salvesta et salvestada meie tehtud muudatused.
3.1.2.2. Kasutaja automaatne sisselogimise seadistamine
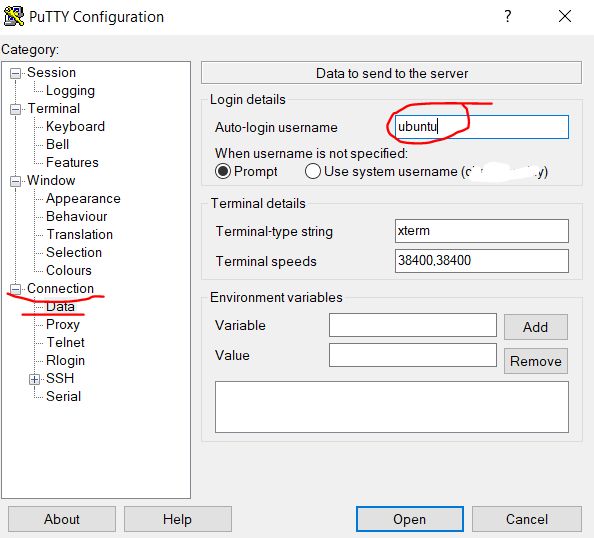
Edasi kategoorias Ühendus, valime alamkategooria Andmed ja väljale Auto-login username sisestame kasutajanime ubuntu — see on AWS instantsi standardne kasutaja Ubuntu süsteemil.
3.1.2.3. Privaatvõtme valimine SSH ühendamiseks
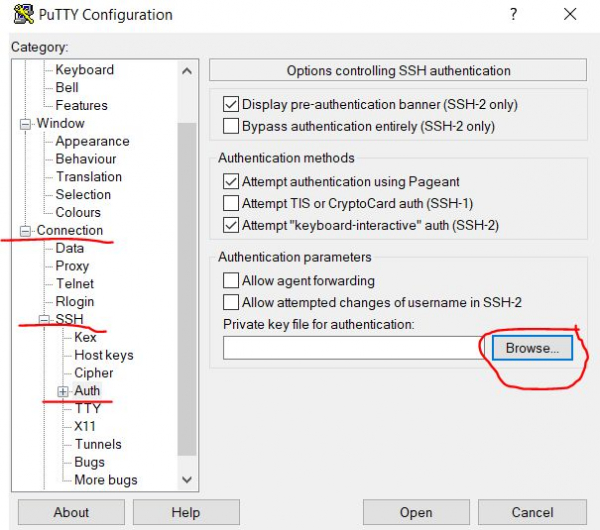
Seejärel liigume alamkategooriasse Connection/SSH/Auth ja väljale, mis asub kõrval. Privaatvõti autentimiseks klõpsame nuppu Sirvi… sertifikaadi võti faili valimiseks.
3.1.2.4. Imporditud võtmest avamine
Määrame võtme, mille me varem etapis 3.1.1.4 importisime, meie juhul on see fail wireguard-awskey.ppk, ja vajutame nuppu Ava.
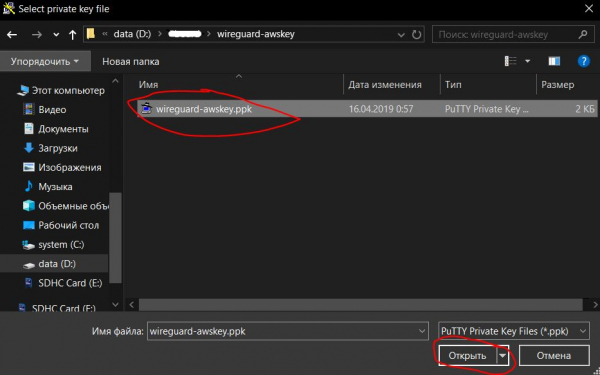
3.1.2.5. Seadete salvestamine ja ühenduse alustamine
Naaseme kategooria lehele Session. klõpsame veel kord nuppu Salvesta, et salvestada meie varasemates etappides tehtud muudatused (3.1.2.2 — 3.1.2.4). Seejärel klõpsame nuppu Ava et avada loodud ja seadistatud kaugühendus SSH-i kaudu.
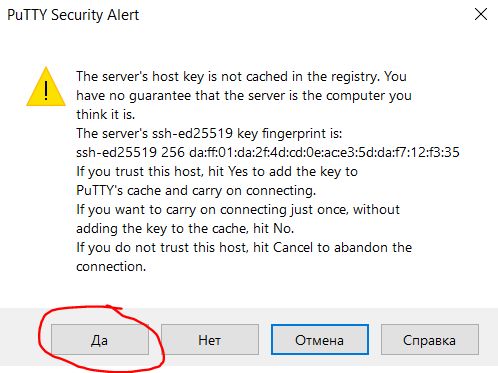
3.1.2.7. Usalduse seadistamine hostide vahel
Järgmises etapis, esimesel ühenduse loomisel, kuuleme hoiatust, et usaldus kahe arvuti vahel pole seadistatud, ning küsitakse, kas usaldada kaugkompuutrit. Klõpsame nuppu Jah, lisades selle usaldusväärsete hostide nimekirja.
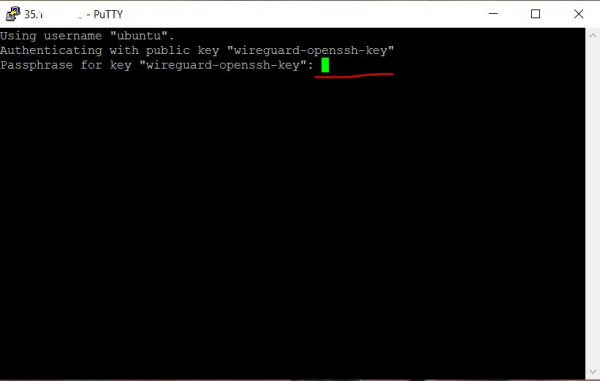
3.1.2.8. Parooli sisestamine võti juurde pääsemiseks
Pärast seda avatakse terminaliaken, kus küsitakse võti parooli, kui olete selle varem etapis 3.1.1.3 seadnud. Parooli sisestamisel ei toimu ekraanil mingeid tegevusi. Kui eksite, võite kasutada klahvi Backspace.
3.1.2.9. Tere tulemast sõnum edukast ühendusest
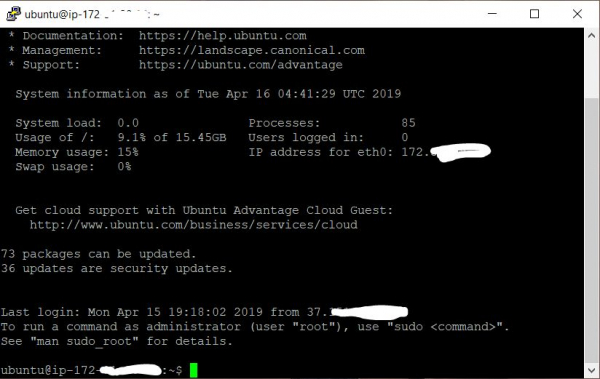
Pärast parooli edukat sisestamist kuvab terminal tervitusteksti, teavitades, et kaugkompuuter on valmis meie käskude täitmiseks.
4. Wireguard serveri seadistamine
Uurige uusimat juhendit Wireguardi installimiseks ja kasutamiseks allpool toodud skriptide kaudu:
4.1. Wireguardi installimine
Terminalis sisestame järgmised käsud (saate kopeerida ja kleepida hiire parema kliki abil terminali):
4.1.1. Reposiitide kloonimine
Kloonime Wireguardi installimise skriptide repositooriumi
git clone https://github.com/pprometey/wireguard_aws.git wireguard_aws4.1.2. Üleminek skripti katalooge
Liigume kloonitud repositooriumi katalooge
cd wireguard_aws4.1.3. Algatamise skripti käivitamine
Käivitage administraatori (root kasutaja) õigustes Wireguardi installimise skript
sudo ./initial.shInstallimise käigus küsitakse kindlaid andmeid, mis on vajalikud Wireguardi seadistamiseks
4.1.3.1. Ühenduspunkti sisestamine
Sisestage Wireguard serveri väline IP-aadress ja avatud port. Serveri väline IP-aadress saadi sammuks 2.2.3 ja port avati sammuks 2.1.5. Sisestage need koos, eraldades kooloniga, näiteks 4.3.2.1:54321, ja seejärel vajutage nuppu Enter
Väljundi näide:
Sisestage lõpp-punkt (väline IP ja port) vormingus [ipv4:port] (nt 4.3.2.1:54321): 4.3.2.1:543214.1.3.2. Sisestage sisemine IP-aadress
Sisestage Wireguard serveri IP-aadress kaitstud VPN alamvõrgus. Kui te ei tea, mis see on, vajutage lihtsalt Enter, et seada vaikimisi väärtus (10.50.0.1)
Väljundi näide:
Sisestage serveri aadress VPN alamvõrgus (CIDR vormingus) ([ENTER] seadke vaikimisi: 10.50.0.1):4.1.3.3. DNS serveri määramine
Sisestage DNS serveri IP-aadress või vajutage lihtsalt Enter, et seada vaikimisi väärtus 1.1.1.1 (Cloudflare avalik DNS)
Väljundi näide:
Sisestage DNS serveri IP-aadress (CIDR vormingus) ([ENTER] seadke vaikimisi: 1.1.1.1):4.1.3.4. WAN liidese määramine
Järgmiseks on vaja sisestada väline võrguliidese nimi, mis kuulab sisemist VPN võrguliidest. Vajutage lihtsalt Enter, et seada vaikimisi väärtus AWS jaoks (eth0)
Väljundi näide:
Sisestage WAN võrguliidese nimi ([ENTER] seadke vaikimisi: eth0):4.1.3.5. Kliendi nime määramine
Sisestage VPN kasutaja nimi. Fakt on see, et Wireguard VPN server ei saa käivituda, kuni ei ole lisatud vähemalt üks klient. Antud juhul sisestasin nime Alex@mobile
Väljundi näide:
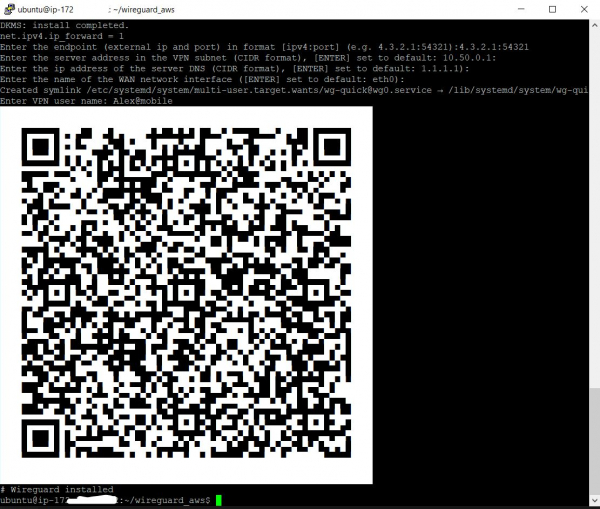
Sisestage VPN kasutaja nimi: Alex@mobilePärast seda kuvatakse ekraanil QR-kood värskelt lisatud kliendi konfiguratsiooniga, mida tuleb skaneerida Wireguard mobiilirakenduses Androidis või iOS-is seadistamiseks. Samuti kuvatakse allpool QR-koodi all konfiguratsioonifaili tekst käsitsi seadistamise jaoks. Kuidas seda teha, selgitatakse hiljem.
4.2. Uue VPN kasutaja lisamine
Uue kasutaja lisamiseks tuleb terminalis käivitada skript add-client.sh
sudo ./add-client.shSkript küsib kasutajanime:
Väljundi näide:
Sisestage VPN kasutaja nimi: Samuti saab kasutajanime edastada skripti parameetrina (antud juhul Alex@mobile):
sudo ./add-client.sh Alex@mobileSkripti täitmise tulemuseks luuakse kliendi kaustas fail, mille teel /etc/wireguard/clients/{ИмяКлиента} loodakse kliendi konfiguratsioonifail /etc/wireguard/clients/{ИмяКлиента}/{ИмяКлиента}.conf, ja terminali ekraanil kuvatakse QR-kood mobiilsete klientide seadistamiseks ja konfiguratsioonifaili sisu.
4.2.1. Kasutaja konfiguratsioonifail
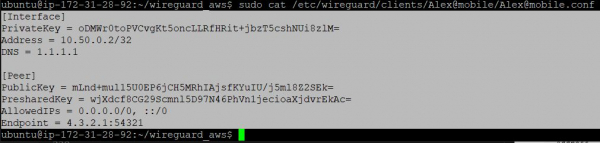
Kui soovite ekraanil kuvada .conf faili sisu kliendi käsitsi seadistamiseks, saab seda teha käsuga cat
sudo cat /etc/wireguard/clients/Alex@mobile/Alex@mobile.conftäitmise tulemus:
[Interface]
PrivateKey = oDMWr0toPVCvgKt5oncLLRfHRit+jbzT5cshNUi8zlM=
Address = 10.50.0.2/32
DNS = 1.1.1.1

[Peer]
PublicKey = mLnd+mul15U0EP6jCH5MRhIAjsfKYuIU/j5ml8Z2SEk=
PresharedKey = wjXdcf8CG29Scmnl5D97N46PhVn1jecioaXjdvrEkAc=
AllowedIPs = 0.0.0.0/0, ::/0
Endpoint = 4.3.2.1:54321
Kliendi konfiguratsioonifaili kirjeldus:
[Interface]
PrivateKey = Kliendi privaatne võti
Address = Kliendi IP-aadress
DNS = Kliendi kasutatav DNS

[Peer]
PublicKey = Serveri avalik võti
PresharedKey = Serveri ja kliendi ühine võti
AllowedIPs = Lubatud aadressid ühendamiseks (kõik - 0.0.0.0/0, ::/0)
Endpoint = IP-aadress ja port ühendamiseks
4.2.2. Kliendi konfiguratsiooni QR-kood
QR-koodi kuvamine terminalis olemasoleva kliendi konfiguratsiooniks saab teha käsuga qrencode -t ansiutf8 (selles näites kasutatakse klienti nimega Alex@mobile):
sudo cat /etc/wireguard/clients/Alex@mobile/Alex@mobile.conf | qrencode -t ansiutf85. VPN-kliendi seadistamine
5.1. Androidi mobiilikliendi seadistamine
Wireguardi ametlikku klienti Androidile saab
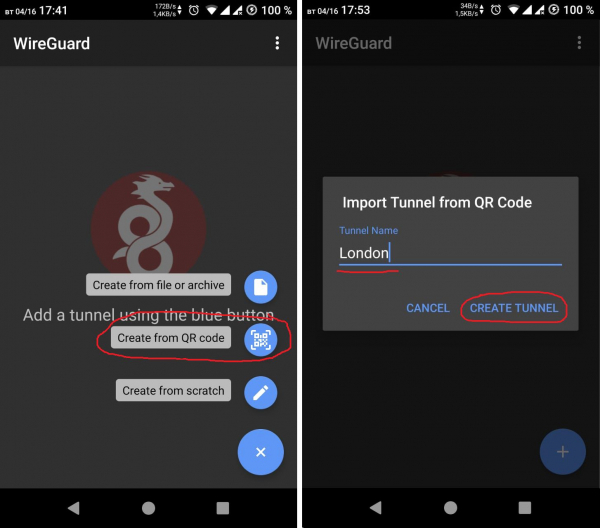
Seejärel tuleb importida konfiguratsioon, skaneerides kliendi konfiguratsiooni QR-koodi (vt punkt 4.2.2) ja anda sellele nimi:
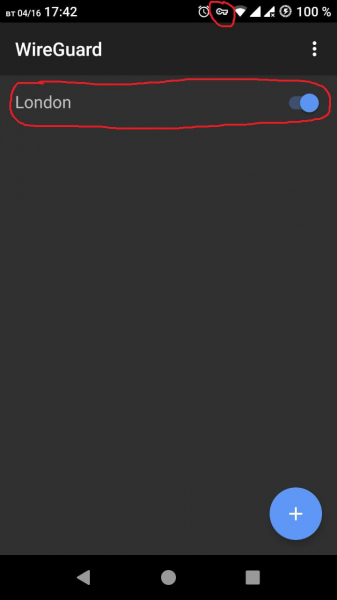
Pärast konfiguratsiooni eduka importimist saab aktiveerida VPN-tunneli. Edukas ühendus näidatakse Androidi süsteemipaneelis lukustussümboliga
5.2. Windowsi kliendi seadistamine
Esiteks tuleb alla laadida ja installida programm — see on Wireguardi klient Windowsile.
5.2.1. Konfiguratsioonifaili loomine importimiseks
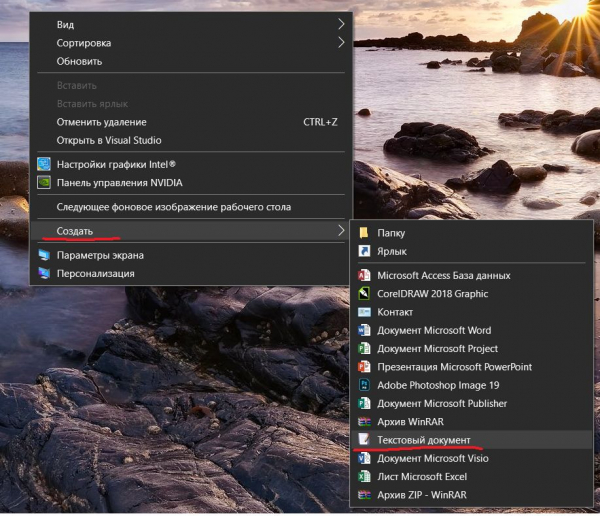
Paremklõpsame töölaual ja loome tekstifaili.
5.2.2. Konfiguratsioonifaili sisu kopeerimine serverist
Seejärel naaseme Putty terminali juurde ja näitame vajaliku kasutaja konfiguratsioonifaili sisu, nagu on kirjeldatud sammuses 4.2.1.
Järgmiseks valime Putty terminalis hiire parema klõpsuga konfiguratsiooni teksti ja see kopeeritakse automaatselt lõikelauda.
5.2.3. Konfiguratsiooni kopeerimine kohalikku konfiguratsioonifaili
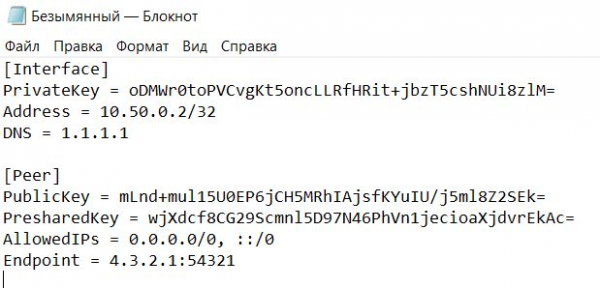
Pärast seda naaseme meie varasemat töölauale loodud tekstifaili ja joonistame seal lõikelaud tekst konfiguratsiooni.
5.2.4. Kohaliku konfiguratsioonifaili salvestamine
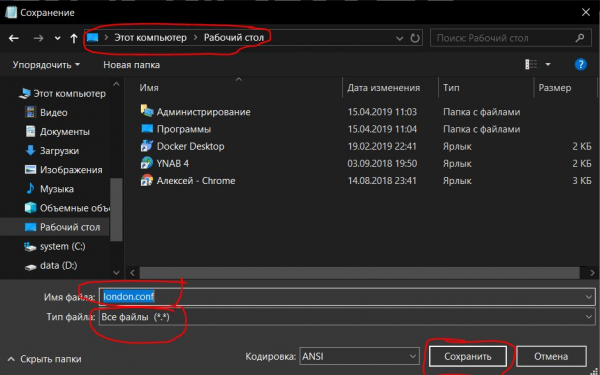
Salvestame faili laiendiga .conf (selles näites nimega london.conf)
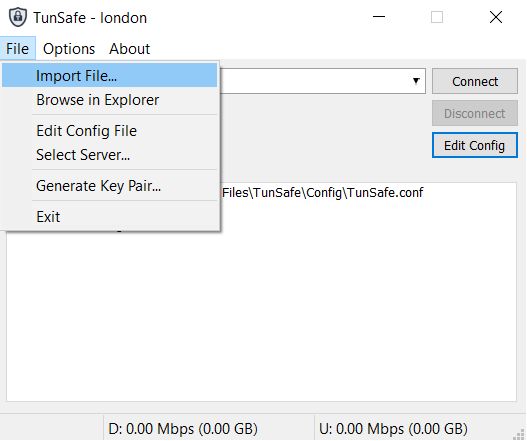
5.2.5. Kohaliku konfiguratsioonifaili importimine
Seejärel tuleb importida konfiguratsioonifail programmi TunSafe.
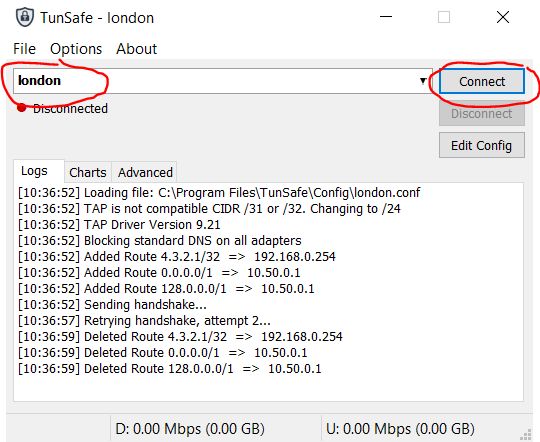
5.2.6. VPN-ühenduse seadistamine
Valige see konfiguratsioonifail ja ühenduge, klikkides nuppu Ühenda.
6. Ühenduse kontrollimine
VPN tunneli kaudu ühenduse edu kontrollimiseks avage brauser ja minge veebisaidile
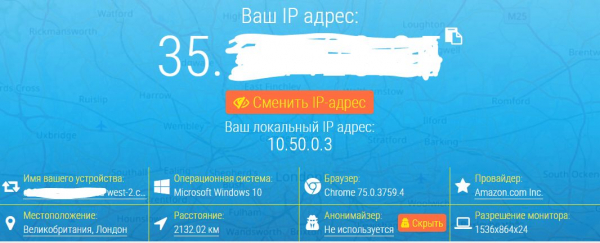
Kuvatud IP-aadress peaks vastama sellele, mille saime etapis 2.2.3.
Kui jah, siis VPN tunnel töötab edukalt.
Linuxi terminalis saab oma IP-aadressi kontrollida, sisestades käsku:
curl http://zx2c4.com/ipVõi võite lihtsalt külastada pornosaidi, kui olete Kazakstanis.
Allikas: habr.com
