

Lihtsad paroolid ei kaitse ja keerulisi on võimatu meeles pidada. Seetõttu satuvad need sageli klaviatuuri alla või kõrvale postitatud sticky note'ile. Et paroolid jääksid „unustavate” kasutajate mällu ning kaitse usaldusväärsus ei väheneks, on olemas kahefaktoriline autentimine (2FA).
Sõltuvalt seadme omamisest ja PIN-koodi teadmisest võib ise PIN-kood olla lihtsam ja kergem meeles pidada. Lühikese või juhusliku PIN-koodi puudused kompenseerivad füüsilise omamise nõuded ja piirangud PIN-koodi proovimisele.
Lisaks on riigiasutustes sageli soov, et kõik toimiks vastavalt riiklikele standarditele. Sellest kahekordse autentimise variandist Linuxi sisenemisel juttu tuleb. Alustan kaugemalt.
PAM-moodulid
Plug-in autentimise moodulid (Pluggable Authentication Modules, PAM) on moodulid standardse API ja erinevate autentimismehhanismide rakendustega rakendustes.
Kõik tööriistad ja rakendused, mis oskavad PAM-iga töötada, võtavad need kasutusele ja saavad neid kasutada kasutaja autentimiseks.
Töös on see umbes nii: käsk login pöördub PAM-i poole, mis sooritab kõik vajalikud kontrollid konfigureerimisfailis määratud moodulite abil ja tagastab tulemuse tagasi käskudele login.
librtpam
Ettevõtte Aktiiv välja töötatud moodul lisab kahefaktorilise autentimise kasutajatele nutikaartide või USB-tokenitega, kasutades asümmeetrilisi võtmeid viimaste kodumaiste krüptograafia standardite kohaselt.
Vaatleme selle tööpõhimõtet:
- tokenil on talletatud kasutaja sertifikaat ja tema privaatvõti;
- sertifikaat on salvestatud kasutaja kodukatalooge kui usaldusväärne.
Autentimise protsess toimub järgmiselt:
- Rütokenil otsitakse kasutaja isiklikku sertifikaati.
- Küside tokeni PIN-koodi.
- Juhtub, et juhuslikke andmeid allkirjastatakse privaatvõtmega otse Rütokeni kiibis.
- Saadud allkiri kontrollitakse kasutaja sertifikaadi avaliku võtmega.
- Moodul tagastab kutsuvatele rakendustele allkirja kontrollimise tulemuse.
Saate autentida vastavalt GOST R 34.10-2012 võtmetele (pikkusega 256 või 512 bitti) või aegunud GOST R 34.10-2001.
Võtmete turvalisuse pärast ei pea muretsema – need genereeritakse otse Rутокенis ja ei lahku kunagi oma mälust krüptograafiliste operatsioonide ajal.
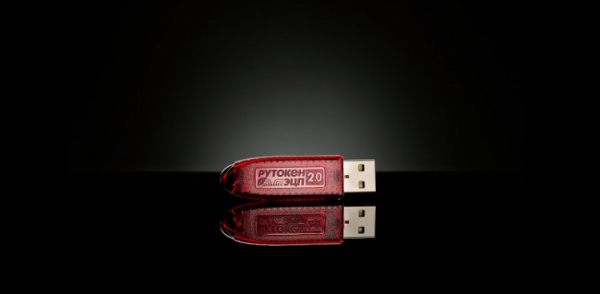
Rутокен ЭЦП 2.0 on sertifitseeritud FSB ja FSTEK poolt vastavalt NДВ 4, mistõttu võib seda kasutada teabe süsteemides, mis töötlevad konfidentsiaalset teavet.
Praktiline kasutamine
Peaaegu iga kaasaegne Linux sobib, näitena kasutame xUbuntu 18.10.
1) Paigaldame vajalikud paketid
sudo apt-get install libccid pcscd opensc
Kui soovite lisada töölaua lukustamise ekraanile, paigaldage täiendavalt paket libpam-pkcs11.
2) Lisage PAM-moodul GOSTide toega
Laadige raamatukogu
Kopeerige PAM-i kausta librtpam.so.1.0.0 sisu süsteemi kausta
/usr/lib/ või /usr/lib/x86_64-linux-gnu/või /usr/lib64
3) Paigaldage paket librtpkcs11ecp.so
Laadige alla ja paigaldage DEB- või RPM-paket aadressilt:
4) Kontrollige, kas Rутокен ЭЦП 2.0 töötab süsteemis
Terminalis käivitage
$ pkcs11-tool --module /usr/lib/librtpkcs11ecp.so -T
Kui näete rida Rutoken ECP – tähendab, et kõik on korras.
5) Loe välja sertifikaat
Kontrollige, et seadmel on sertifikaat
$ pkcs11-tool --module /usr/lib/librtpkcs11ecp.so -O
Kui pärast rida:
Using slot 0 with a present token (0x0)
- kuvatakse teave võtmete ja sertifikaatide kohta, on vajalik sertifikaadi lugemine ja selle salvestamine kettale. Selleks käivitage järgmine käsk, kus {id} tuleb asendada sertifikaadi ID-ga, mille nägite eelmise käsu väljundis:
$ pkcs11-tool --module /usr/lib/librtpkcs11ecp.so -r -y cert --id {id} --output-file cert.crt
Kui fail cert.crt on loodud, liigume 6. punkti juurde. - ei ole midagi, siis on seade tühi. Palun pöörduge administraatori poole või looge võtmed ja sertifikaat ise, järgides järgmist punkti.
5.1) Looge testsertifikaat
Tähelepanu! Kirjeldatud võtmete ja sertifikaatide loomise meetodid sobivad testimiseks ja ei ole mõeldud kasutamiseks reaalsetes tingimustes. Selleks tuleb kasutada sertifikaate ja võtmeid, mille on välja andnud usaldusväärne sertifitseerimiskeskus teie organisatsioonis või akrediteeritud isikutuvastus keskus.
PAM-moodul on loodud kaitsma kohalikke arvuteid ja eeldab tööd väikestes organisatsioonides. Kuna kasutajaid on vähe, saab administraator ise jälgida sertifikaatide tagasivõtmist ja käsitsi blokeerida kontosid, samuti sertifikaatide kehtivusaja jälgimist. PAM-moodul ei oska veel kontrollida sertifikaate CRLi kaudu ega luua usaldusasutuste ahelaid.
Lihtne tee (brauseri kaudu)
Testsertifikaadi saamiseks kasutage . Protsess võtab aega mitte rohkem kui 5 minutit.
Gikide tee (kokkuvõtte ja ehk ka kompilaatori kaudu)
Kontrollige OpenSC versiooni
$ opensc-tool --version
Kui versioon on väiksem kui 0.20, siis uuendage või koostage meie GitHubist (artikli avaldamise ajal pole väljalasket 0.20 veel ilmunud) või OpenSC-i põhiprojekti master-harust hiljemalt
Generame võtme paari järgmiste parameetritega:
--key-type: GOSTR3410-2012-512:A (GOST-2012 512 bitti parameetriga A), GOSTR3410-2012-256:A (GOST-2012 256 bitti parameetriga A)
--id: objekti identifikaator (CKA_ID) kujul kahekohalised numbrid hex formaadis ASCII tabelist. Kasutage ainult ASCII-koodide trükitud märke, kuna id tuleb edastada OpenSSL-ile stringina. Näiteks ASCII-koodile "3132" vastab string "12". Mugavuse huvides võib kasutada .
$ ./pkcs11-tool --module /usr/lib/librtpkcs11ecp.so --keypairgen --key-type GOSTR3410-2012-512:A -l --id 3132
Järgmisena hakkame looma sertifikaati. Allpool on kirjeldatud kahte teed: esimene läbi CA (kasutame test CA-sid), teine – isesignitud. Selleks tuleb esmalt paigaldada ja konfigureerida OpenSSL versioon 1.1 või uuem Rutokeni jaoks, kasutades erimoodulit rtengine, järgides juhendit .
Näiteks: "--id 3132" OpenSSL-is tuleb märkida "pkcs11:id=12«.
Võite kasutada test CA teenuseid, mida on palju, näiteks , ja , selleks loome sertifikaadi taotluse
Teine võimalus on lihtsalt laiskus ja luua isesignitud
$ openssl req -utf8 -new -keyform engine -key "pkcs11:id=12" -engine rtengine -out req.csr
Laadige sertifikaat seadmesse
$ openssl req -utf8 -x509 -keyform engine -key "pkcs11:id=12" -engine rtengine -out cert.cer
6) Registreerige sertifikaat süsteemis
Veenduge, et teie sertifikaat näeks välja nagu base64 fail:
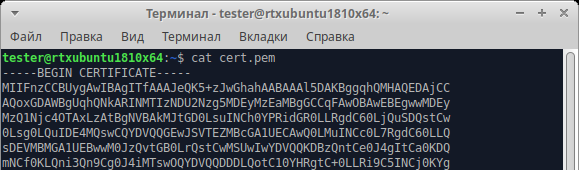
Kui teie sertifikaat näeb välja nii:
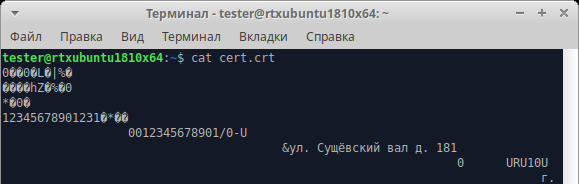
siis peate konvertima sertifikaadi DER-formaadist PEM-formaati (base64)
$ openssl x509 -in cert.crt -out cert.pem -inform DER -outform PEM
Kontrollime uuesti, et nüüd on kõik korras.
Lisame sertifikaadi usaldussertifikaatide loetellu
$ mkdir ~/.eid
 $ chmod 0755 ~/.eid
 $ cat cert.pem >> ~/.eid/authorized_certificates
 $ chmod 0644 ~/.eid/authorized_certificates
Viimane rida kaitseb usaldussertifikaatide loetelu teiste kasutajate juhuslike või tahtlike muudatuste eest. See välistab olukorra, kus keegi lisab siia oma sertifikaadi ja suudab teie nimel sisse logida.
7) Seame üles autentimise
Meie PAM mooduli seadistamine on täiesti tavaline ja toimub täpselt nagu teiste moodulite seadistamine. Loome faili /usr/share/pam-configs/rutoken-gost-pam , mis sisaldab mooduli täisnime, kas see on vaikesätetega lubatud, mooduli prioriteeti ja autentimise parameetreid.
Autentimise parameetrites on nõuded operatsiooni edule:
- required (nõutav): sellised moodulid peavad tagastama positiivse vastuse. Kui mooduli väljakutse tulemus sisaldab negatiivset vastust, toob see kaasa autentimise vea. Päring katab ära, kuid teised moodulid kutsutakse üles.
- requisite (vajalik): sarnane required’iga, kuid viib kohe autentimise ebaõnnestumiseni ja ignoreerib ülejäänud mooduleid.
- sufficient (piisav): kui enne sellist moodulit ei ole ühtegi required või sufficient moodulit tagastanud negatiivset tulemust, tagastab moodul positiivse vastuse. Ülejäänud mooduleid jäetakse tähelepanuta.
- optional (valikuline): kui virnas ei ole mooduleid required ja ükski sufficient moodulitest ei ole tagastanud positiivset tulemust, peab vähemalt üks optional moodulitest tagastama positiivse vastuse.
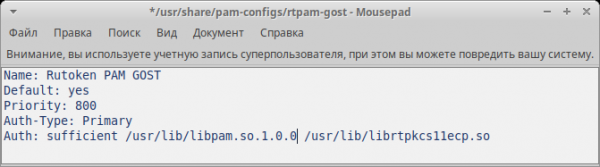
Faili täielik sisu /usr/share/pam-configs/rutoken-gost-pam:
Nimi: Rutoken PAM GOST
 Vaikimisi: jah
 Prioriteet: 800
 Auth-Tüüp: Peamine
 Auth: piisav /usr/lib/librtpam.so.1.0.0 /usr/lib/librtpkcs11ecp.so
salvesta fail, seejärel käivita
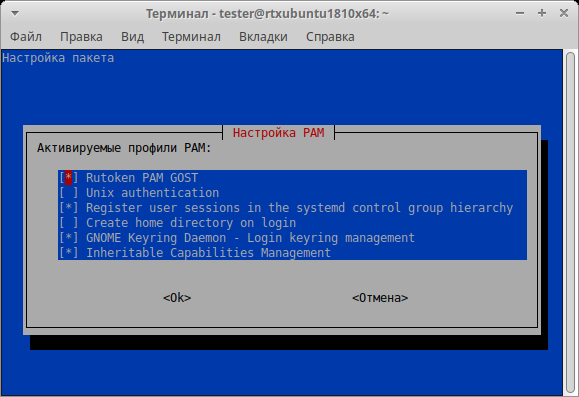
$ sudo pam-auth-update
avatud aknas pane täheke Rutoken PAM GOST ja vajutame OK
8) Kontrollime seadistust
Kuna kogu on seadistatud, kuid samas ei kaota võimalust süsteemi sisenemiseks, sisestage käsk
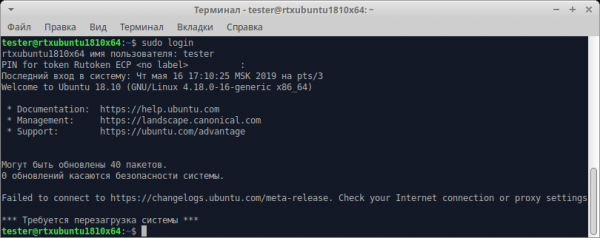
$ sudo login
Sisestage kasutajanimi. Kõik on õigesti seadistatud, kui süsteem nõuab seadme PIN-koodi.
9) Seame üles arvuti lukustamise tokeni eemaldamisel
Paketi koosseisus libpam-pkcs11 on utiliit pkcs11_eventmgr, mis võimaldab täita erinevaid toiminguid PKCS#11 sündmuste tekkimisel.
Seadistamiseks pkcs11_eventmgr teenindab konfiguratsioonifail: /etc/pam_pkcs11/pkcs11_eventmgr.conf
Erinevates Linuxi distributsioonides on käsk, mis kutsub esile konto lukustamise nutikaardi või tokeni eemaldamisel, erinev. Vaata. event card_remove.
Konfiguratsioonifaili näidis on toodud allpool:
pkcs11_eventmgr
{
    # Käivitamine taustal
    daemon = true;

    # Süsteemiteate seadistamine
    debug = false;

    # Küsimise aeg sekundites
    polling_time = 1;

    # Aegumise ajastamise seade kaardi eemaldamiseks
    # Vaikimisi 0
    expire_time = 0;

    # Paigaldage pkcs11 teek RUT Tokeniga töötamiseks
    pkcs11_module = usr/lib/librtpkcs11ecp.so;

    # Tegevused kaardiga
    # Kaart on sisestatud:
    event card_insert {
        # Jätame vaikeseaded (mitte midagi ei toimu)
        on_error = ignore ;

        action = "/bin/false";
    }

    # Kaart on eemaldatud
    event card_remove {
        on_error = ignore;

        # Käivitage ekraani lukustamise funktsioon

        # GNOME jaoks
        action = "dbus-send --type=method_call --dest=org.gnome.ScreenSaver /org/gnome/ScreenSaver org.gnome.ScreenSaver.Lock";

        # XFCE jaoks
        # action = "xflock4";

        # Astra Linuxi (FLY) jaoks
        # action = "fly-wmfunc FLYWM_LOCK";
    }

    # Kaart on pikka aega eemaldatud
    event expire_time {
        # Jätame vaikeseaded (mitte midagi ei toimu)
        on_error = ignore;

        action = "/bin/false";
    }
}
Pärast seda lisage rakendus pkcs11_eventmgr automaatsesse käivitamisse. Selleks redigeerige faili .bash_profile:
$ nano /home//.bash_profile
Lisage faili lõpus rida pkcs11_eventmgr ja taaskäivitage arvuti.
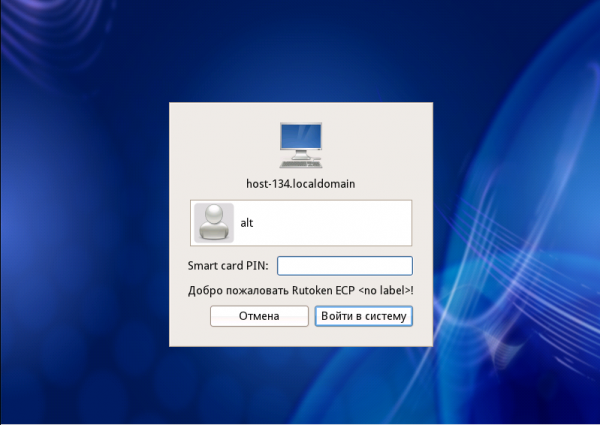
Kirjeldatud seadistamisetapid operatsioonisüsteemi jaoks võivad olla juhendiks igas kaasaegses Linuxi jaotuses, sealhulgas kohalikud.
Kokkuvõte
Linuxi PC-d Venemaa riigisektoris muutuvad järjest populaarsemaks, kuid usaldusväärse kahefaasilise autentimise seadistamine selles opsüsteemis ei ole alati lihtne. Meie juhend aitab lahendada "paroolide probleemi" ja usaldusväärselt kaitsta juurdepääsu PC-le, kulutades sellele mitte liiga palju aega.
Allikas: habr.com
