

See on teine artikkel seerias, kus käsitleme konteinerite kuvade allalaadimise piiranguid.
Uues Oleme põhjalikult käsitlenud Docker Hubis, suurimas konteinerite kuvade registris, salvestatud kuvadega. Kirjutame sellest, et te saaksite paremini aru, kuidas meie uuendatud teenusetingimused mõjutavad arendajate meeskondi, kes kasutavad Docker Hubi konteinerite kuvade ja CICD torujuhtimise haldamiseks.
Allalaadimise sageduse piirangutest on varem teavitatud meie . Käsitleme üksikasjalikult allalaadimise sageduse piiranguid, mis jõustuvad 1. novembril 2020:
Tasuta plaan, anonüümsed kasutajad: 100 allalaadimist 6 tunni jooksul
Tasuta plaan, autoriseeritud kasutajad: 200 allalaadimist 6 tunni jooksul
Pro plaan: piiranguteta
Team plaan: piiranguteta
Dockerilt allalaadimise sagedus määratakse kui manfestide päringute arv Docker Hubi. Allalaadimise sageduse piirangud sõltuvad then, kes konto tüübist, kes küsib pilti, mitte pildi omaniku konto tüübist. Anonüümsete (autoriseerimata) kasutajate jaoks on allalaadimise sagedus seotud IP-aadressiga.
Märkus. Rohkem nüansse ja parimaid praktikakäsitlusi saad . Ja sa saad seda läbida siis, kui sulle sobib - nii ajaliselt kui ka tuju poolest.
Saame küsimusi klientidelt ja kogukonnalt konteineri kuvade kihtide kohta. Me ei arvesta pildi kihte allalaadimise sageduse piiramisega, kuna piiramise alla kuuluvad manifestide allalaadimised, ja kihtide (blob päringute) arv ei ole praegu piiratud. See muudatus põhineb kogukonna tagasisidel, et muuta see kasutajasõbralikumaks, nii et kasutajad ei pea arvestama kihte igas kasutatavas pildis.
Detailline analüüs Docker Hubi kuvade allalaadimise sagedustest
Oleme palju aega kulutanud Docker Hub'i piltide allalaadimise analüüsimisele, et määrata piirangute põhjused ja kuidas neid tuleks täpselt rakendada. See, mida me nägime, kinnitas, et kõik kasutajad laadivad pilte alla ennustatava kiirusel tüüpiliste töövoogude jaoks. Siiski on tunda väikese arvu anonüümsete kasutajate mõju, näiteks umbes 30% kõigist allalaadimistest tuleneb vaid 1% anonüümsetest kasutajatest.
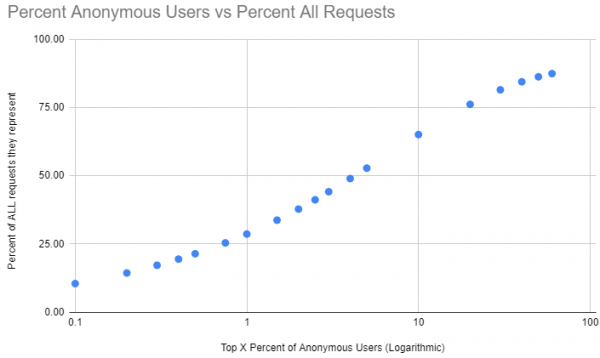
Uued piirangud põhinevad sellel analüüsil, nii et enamus meie kasutajatest ei tunne piirangute tõttu negatiivset mõju. Need piirangud on loodud arendajate tavalise kasutuse kajastamiseks – Dockeriga tutvumiseks, koodi arendamiseks, piltide loomiseks jne.
Arendajate abistamine allalaadimise sageduse piirangute paremaks mõistmiseks
Nüüd, kui me oleme aru saanud mõjust ja sellest, kus piirid peaksid olema, pidime määrama nende piirangute rakendamiseks tehnilised tingimused. Piltide allalaadimise piiramine Docker registrist on üsna keeruline. Te ei leia registri kirjeldusest API-d allalaadimiste jaoks – selline lihtsalt ei eksisteeri. Tegelikult on pildi allalaadimine kombinatsioon manifesti ja blobi päringutest API-s, mis toimuvad erinevalt, sõltuvalt kliendi olekust ja päritud pildist.
Näiteks, kui teil on juba pilt, saadab Docker Engine manifesti päringu, mõistab, et tal on juba kõik vajalikud kihid olemas aktsepteeritud manifesti põhjal, ja seejärel peatub. Teiselt poolt – kui te allalaadite mitu arhitektuuri toetava pildi, tagastab manifesti päring piltide manifestide nimekirja iga toetatud arhitektuuri jaoks. Siis saadab Docker Engine veel ühe päringu manifesti kohta konkreetse arhitektuuri suhtes, millega ta töötab, ja vastuseks saab ta nimekirja kõikidest pildi kihtidest. Seejärel külastab ta iga puuduvat kihti (blobi).
Märkus. Seda teemat käsitletakse laiemalt , kus me käsitleme kõiki selle tööriistu: alates põhialustest kuni võrgu parameetrite, erinevate opsüsteemide ja programmeerimiskeelte toimimiseni. Te tutvute tehnoloogia ja mõistate, kus ja kuidas on parim Dockerit kasutada.
Tundub, et pildi allalaadimine on tegelikult üks või kaks manifesti päringut ning seejärel nullist lõpmatuseni – kihte (blob) pärivad päringud. Ajalooliselt jälgis Docker allalaadimise sagedust kihtide põhjal, kuna see on enim seotud ribalaiuse kasutusega. Sellegipoolest kuulame kogukonda, et see on keerulisem, kuna tuleb jälgida nõutavate kihtide arvu, mis viib parimate praktikate ignoreerimiseni Dockerfile'iga töötamisel ning on intuitiivselt arusaamatum neile kasutajatele, kes soovivad lihtsalt registry'ga töötada, üldiselt seda lahti harutamata.
Seega piirame päringute arvu manifestipäringute alusel. See on otseselt seotud pildi allalaadimisega, mida on kasutajatel lihtne mõista. Tõsi, on üks väike nüanss – kui proovite alla laadida pilti, mis juba on olemas, loetakse päring siiski, isegi kui te kihte ei allalae. Igal juhul loodame, et selline allalaadimise sageduse piiramine on nii õiglane kui ka mugav kasutajatele.
Ootame teie tagasisidet
Jälgime piiranguid ja teeme vastavad parandused vastavalt tüüpilistele kasutusjuhtudele, et olla kindlad, et piirangud sobivad igat tüüpi kasutajatele, ning püüame muidugi kunagi mitte segada arendajaid nende töö tegemisel.
Jälgige sõnumeid järgmise paari nädala jooksul, tuleb veel üks artikkel CI ja tootmissüsteemide seadistamise kohta seoses nende muudatustega.
Lõpuks, avatud lähtekoodiga tarkvara arendajate toetamise raames pakume 1. novembriks uusi hindamisplaane avatud lähtekoodiga projektidele. Taotluse esitamiseks on vaja täita vorm .
Viimaste teenusetingimuste muudatuste kohta lisainformatsiooni saamiseks võtke ühendust .
Neile, kellele on vaja tõsta piltide allalaadimise sageduse piire, pakub Docker piiramatuid allalaadimisi kui omadust . Nagu alati, ootame tagasisidet ja küsimusi .
Allikas: habr.com
