

Tere kõigile!
Täna tahan rääkida Qualys Vulnerability Managementist, mis on meie ühe lahenduse põhialus haavatavuste leidmiseks ja analüüsimiseks. .
Allpool näitan, kuidas skaneerimine toimub ja millist teavet haavatavuste kohta saab tulemuste põhjal.
Mida saab skaneerida
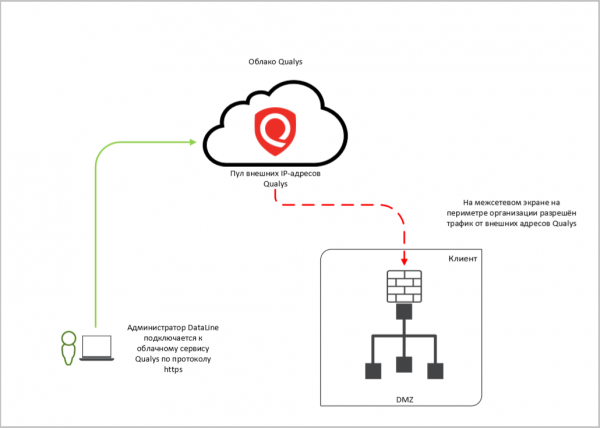
Välist teenused. Välist teenust skaneerimiseks annab klient meile nende IP-aadressid ja autentimisdokumendid (kui autentimisega skaneerimine on vajalik). Skaneerime teenuseid Qualys pilveteenuse abil ja saadame tulemuste põhjal raporti.
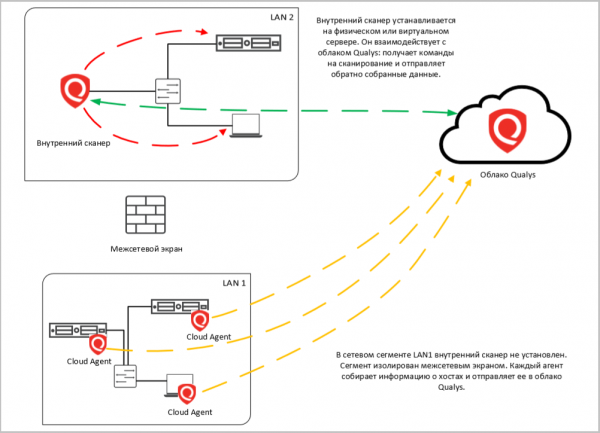
Sisemised teenused. Sel juhul otsib skanner haavatavusi sisemistelt serveritelt ja võrgu infrastruktuurilt. Sellise skaneerimisega on võimalik teha inventuur operatsioonisüsteemide, rakenduste, avatud portide ja nende taga olevate teenuste versioonidest.
Klientide infrastruktuuri sisese skaneerimise korral installitakse Qualys skanner. Qualys pilv täidab siin skanneri käsu keskuse rolli.
Lisaks sise-serverile Qualysiga saab skaneeritavatele objektidele paigaldada agente (Cloud Agent). Need koguvad teavet süsteemi kohta kohapeal, peaaegu ei koorma võrku ega hoste, kus nad töötavad. Saadud teave saadetakse pilve.
Siin on kolm olulist punkti: autentimine ja skaneeritavate objektide valik.
- Autentimise kasutamine. Mõned kliendid paluvad teha blackbox skaneeringuid, eriti välistingimustes: nad annavad meile IP-aadresside vahemiku ilma süsteemi täpsustamata ja ütlevad "oleme nagu häkkerid". Kuid häkkerid tegutsevad harva pimesi. Rünnaku (mitte luure) saavutamisel teavad nad, keda nad ründavad.
Pimesi võib Qualys sattuda valebännerite peale ja skaneerida neid sihtsüsteemi asemel. Samuti, kui ei mõisteta, mida täpselt skaneeritakse, on kerge skanneri seadetes mööda minna ja "rakendada" skaneeritavat teenust.
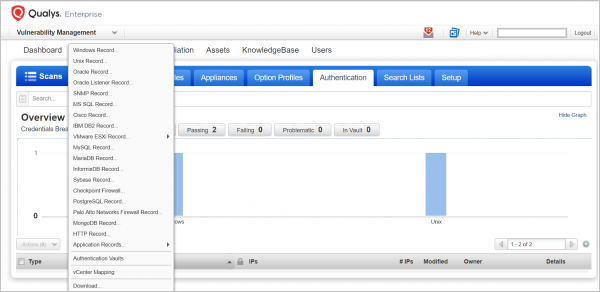
Skaneerimine toob rohkem kasu, kui teha kontrollid autentimisega enne skaneeritavaid süsteeme (whitebox). Nii saab skanner aru, kuhu ta tuleb, ja te saate täieliku teabe sihtsüsteemi haavatavuste kohta.

Qualysil on palju autentimise võimalusi. - Rühmitada varasid. Kui skaneerimist alustada kohe kogu süsteemist ja ilma eristamiseta, siis see võtab kaua aega ja loob liigset koormust. Hosti ja teenuseid on parem ühendada gruppidesse, lähtudes tähtsusest, asukohast, operatsioonisüsteemi versioonist, infrastruktuuri kriitilisusest ja muudest märkidest (Qualys nimetab neid Asset Groups ja Asset Tags) ning skaneerimisel valida konkreetne grupp.
- Valige skaneerimise jaoks tehniline aken. Isegi kui olete kõik ette valmistanud, tekitab skaneerimine süsteemis lisakoormust. See ei pruugi teenuse halvenemist põhjustada, kuid selle jaoks on parem valida kindel aeg, nagu varukoopiate tegemiseks või värskenduste installimiseks.
Mida saab aru saada raportitest?
Skaneerimise tulemusena saab klient raporti, mis sisaldab mitte ainult kõigi leitud haavatavuste nimekirja, vaid ka põhisoovitusi nende kõrvaldamiseks: värskendused, plaastrid jne. Qualys'il on palju raporteid: on olemas vaikevormingud ja saate luua oma. Et mitte segadusse minna kõigest sellest mitmekesisusest, on parem esmalt määratleda järgmised punktid:
- kes raportit vaatab: juht või tehniline spetsialist?
- millist teavet soovite skaneerimise tulemustest saada. Näiteks kui soovite välja selgitada, kas kõik vajalikud plaastrid on paigaldatud ja kuidas käib varasemate haavatavuste kõrvaldamine, siis see on üks raport. Kui aga peate lihtsalt inventeerima kõiki hôte, siis on see teine.
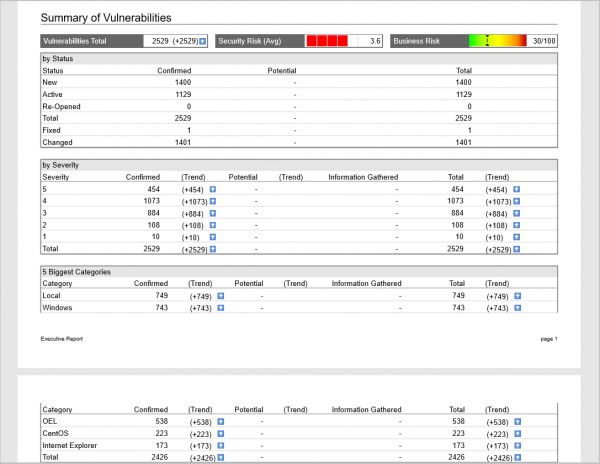
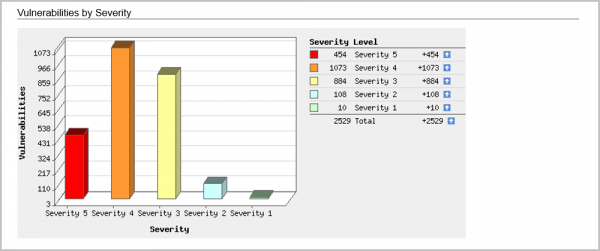
Kui teil on eesmärk esitada juhtkonnale lühike, kuid selge ülevaade, siis saab koostada Executive Report. Kõik haavatavused on jaotatud kategooriata, kriitilisuse tasemed, graafikud ja diagrammid. Näiteks 10 kõige kriitilisemat haavatavust või kõige sagedamini esinevad haavatavused.
Tehnilise spetsialisti jaoks on olemas Technical Report , kus on kõik detailid ja üksikasjad. Saate koostada järgmised raportid:
Raport hôte kohta. Kasulik asi, kui on vaja teha infrastruktuuri inventuur ja saada täielik pilt hôte haavatavustest.
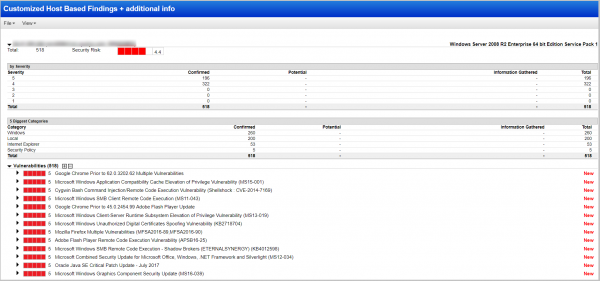
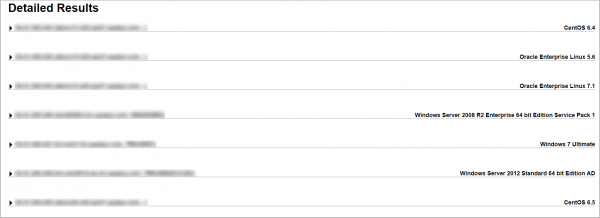
Selline näeb välja analüüsitud hôte nimekiri, märkides nende peal töötavad operatsioonisüsteemid.
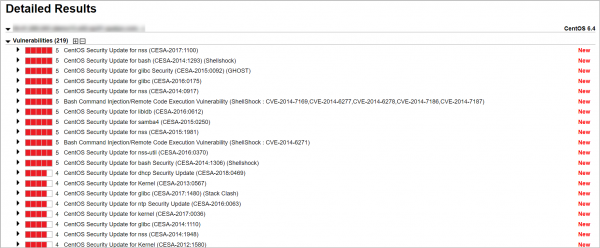
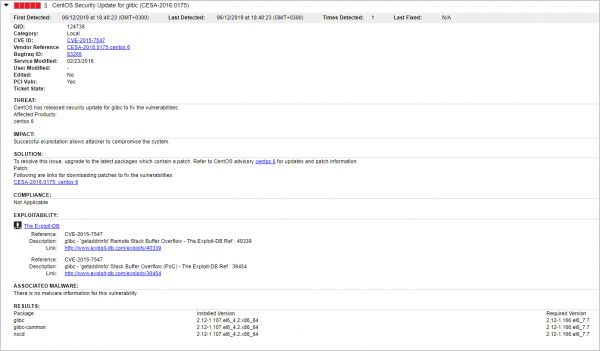
Avame huvipakkuva hosti ja näeme nimekirja 219 leitud haavatavusest, alates kõige kriitilisematest, viiendast tasemest:
Edasi saab vaadata igasuguseid haavatavuste üksikasju. Siin me näeme:
- millal haavatavus esmakordselt ja viimati kinnitati,
- tööstuslikud haavatavuste numbrid,
- parandustööd haavatavuse kõrvaldamiseks,
- kas on probleeme PCI DSS, NIST jt. standardite järgimisega,
- kas sellele haavatavusele on olemas eksploit ja pahavara,
- kas haavatavust tuvastatakse süsteemi autentimisega / ilma selleta skaneerimisel jne.
Kui see ei ole esimene skaneerimine – jah, skaneerimist tuleb teha regulaarselt 🙂 – siis selle abil Trend Report saab jälgida haavatavuste haldamise dünaamikat. Haavatavuste olek esitatakse võrreldes eelmise skaneerimisega: varasemalt leitud ja suletud haavatavused märgitakse kui fixed, suletud – active, uued – new.
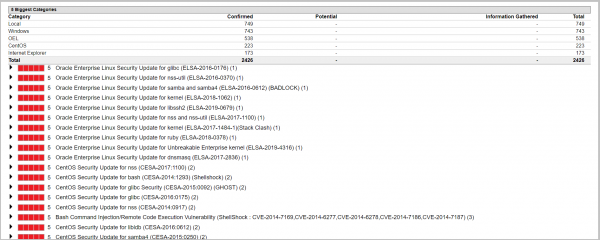
Haavatavuste aruanne. Selles aruandes loob Qualys loendi haavatavustest, alates kõige kriitilisematest, märkides, millisel hostil seda haavatavust tuvastada. Aruanne on kasulik, kui olete otsustanud hetkega tegeleda kõigi viienda taseme haavatavustega.
Samuti saab koostada eraldi aruande ainult neljanda ja viienda taseme haavatavuste kohta.
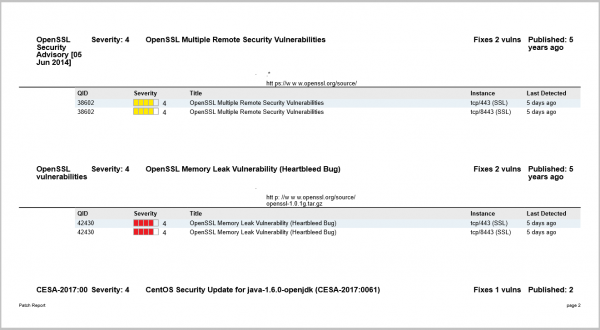
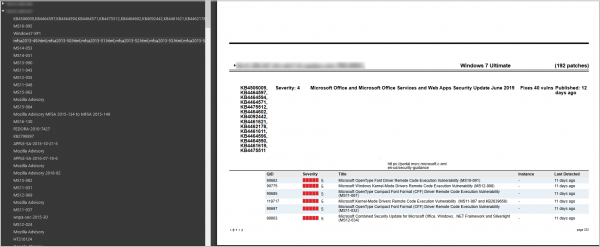
Parandusaruande. Siin esitatakse täielik nimekiri patch'idest, mida tuleb installida, et kõrvaldada leitud haavatavused. Iga patch'i puhul on selgitused, milliseid haavatavusi see ravib, millisele hostile/süsteemile see tuleb installida ja otsene allalaadimise link.
Aruanne PCI DSS standardite järgimise kohta. PCI DSS standard nõuab, et infotehnoloogia süsteeme ja rakendusi, mis on Interneti kaudu kättesaadavad, skaneeritaks iga 90 päeva tagant. Pärast skaneerimist saab koostada aruande, mis näitab, et infrastruktuur ei vasta standardi nõuetele.
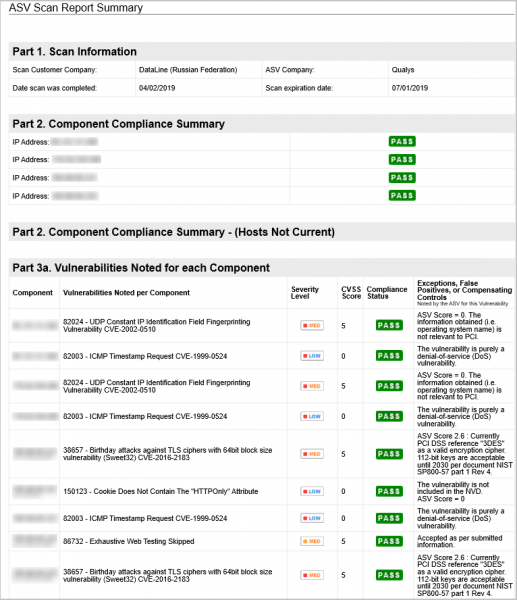
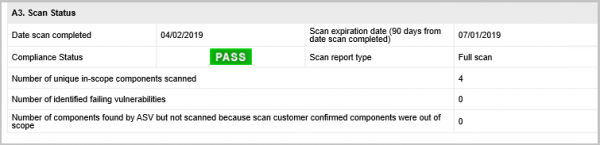
Haavatuste kõrvaldamise aruanded. Qualys saab integreerida teeninduse deskiga, ja siis kõik leitud haavatavused muudetakse automaatselt piletiteks. Selle aruande abil saab jälgida edusamme lõpetatud piletite ja kõrvaldatud haavatavuste osas.
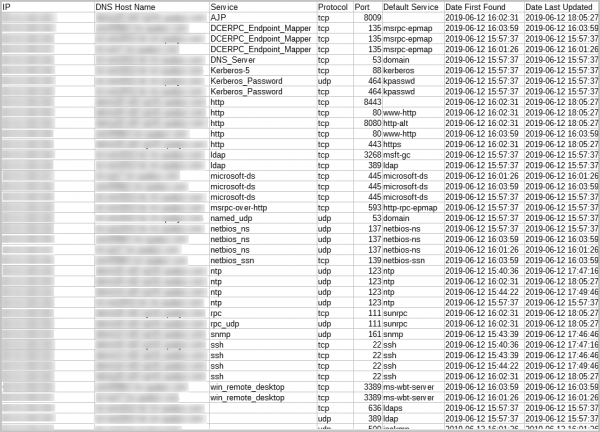
Aruanded avatud portide kohta. Siit saab teavet avatud portide ja nende peal toimivate teenuste kohta:
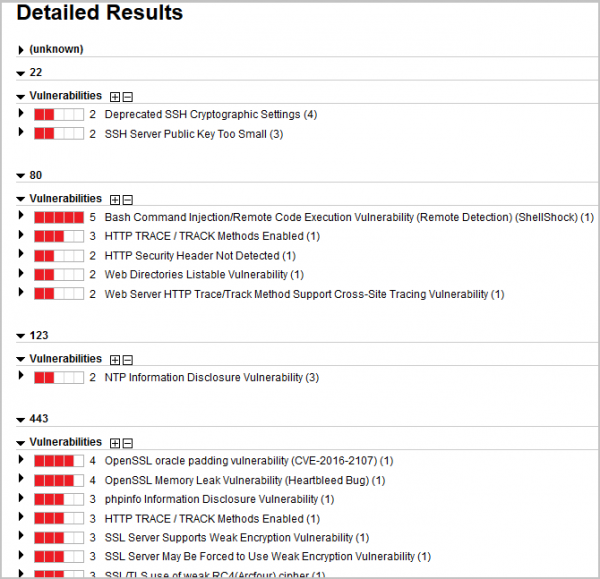
või koostada aruanne igal sadamal olevate haavatavuste kohta:
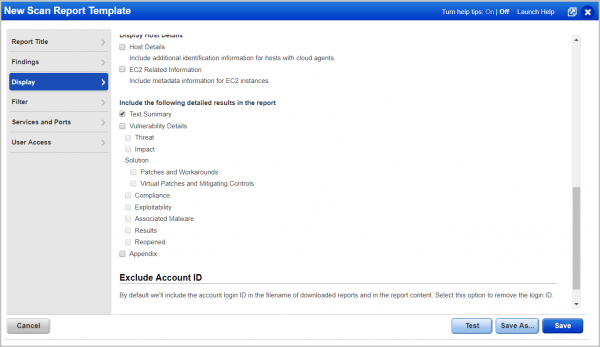
Need on vaid standardaaruannete templid. Saate luua oma nime järgmistele ülesannetele, näiteks näidata ainult mitte madalamate viienda taseme kriitilisusega haavatavusi. Kõik aruanded on saadaval. Auruannete formaadid: CSV, XML, HTML, PDF ja docx.
Ja pidage meeles: Turvalisus ei ole tulemus, vaid protsess. Ühekordne skaneerimine aitab näha probleeme hetkel, kuid see ei ole täielik protsess haavatavuste haldamiseks.
Et teil oleks lihtsam seda regulaarset tööd alustada, oleme loonud teenuse Qualys Vulnerability Management'i baasil.
Kogu Habr'i lugejate jaoks kehtib kampaania: aasta skaneerimisteenuse tellimise korral kaks kuud skaneeringud tasuta. Taotlusi saab esitada , kommentaaride väljale kirjutage Habr.
Allikas: habr.com
