

Aasta alguses, 2018-2019. aasta interneti probleemide ja kättesaadavuse aruandes , et TLS 1.3 levik on vältimatu. Mõni aeg tagasi juurutasi me ise Transport Layer Security protokolli 1.3 versiooni ning andmete kogumise ja analüüsi järel oleme lõpuks valmis rääkima selle ülemineku eripäradest.
IETF TLS töörühma esimehed :
«Lühidalt, TLS 1.3 peab andma aluse turvalisemale ja tõhusamale internetile järgmise 20 aasta jooksul».
Arendus võttis kaua aega, 10 aastat. Me Qrator Labs'is, koos ülejäänud tööstusega, oleme hoolikalt jälginud protokolli loomise protsessi algsest projektist. Selle aja jooksul tuli kirjutada 28 järjestikust mustandi versiooni, et lõpuks nägi 2019. aastal ilmavalgust tasakaalustatud ja juurutamiseks mugav protokoll. TLS 1.3 aktiivne toetus turul on juba ilmne: tõestatud ja usaldusväärse turvaprotokolli juurutamine vastab ajastu nõudmistele.
Eric Rescorla sõnul (Firefoxi tehniline direktor ja TLS 1.3 ainus autor) :
«See on täielik asendus TLS 1.2-le, kasutades samu võtmeid ja sertifikaate, seega saavad klient ja server automaatselt suhelda TLS 1.3 kaudu, kui mõlemad seda toetavad,» ütles ta. «Käesolev on juba hea tugi raamatukogude tasandil, ning Chrome ja Firefox on TLS 1.3 vaikimisi sisse lülitatud.»
Samas IETF TLS töörühmas lõpeb , mis väljendab, et vanad TLS versioonid (välja arvatud ainult TLS 1.2) muutuvad aegunuks ja kasutuskõlbmatuks. Tõenäoliselt ilmub lõplik RFC suve lõpuks. See on veel üks signaal IT-tööstusele: krüpteerimisprotokollide uuendamist ei tohiks edasilükata.
Praeguste TLS 1.3 rakenduste nimekiri on saadaval Githubis kõigile, kes otsivad sobivat raamatukogu: . On ilmne, et uuendatud protokolli vastuvõtt ja toetus toimub — ja juba toimub — kiiresti. Arusaam sellest, kui fundamentaalselt on krüpteerimine tänapäeva maailmas muutunud, on levinud piisavalt laialdaselt.
Mis on TLS 1.2-ga võrreldes muutunud?
Kuna :
«Kuidas teeb TLS 1.3 maailma paremaks?»
TLS 1.3 sisaldab teatud tehnilisi eeliseid, nagu lihtsustatud käepigistamise protsess (handshake) turvalise ühenduse loomiseks, ja võimaldab klientidel kiiremini sessioone serveritega taastada. Need meetmed on mõeldud ühenduse loomise viivituse vähendamiseks ja ebaõnnestunud ühenduste arvu vähendamiseks nõrkades kanalites, mida sageli kasutatakse põhjendusena ainult krüpteerimata HTTP-ühenduste pakkumiseks.
Samuti on oluline, et mitmete aegunud ja ebaturvaliste krüpteerimis- ja räsimisalgoritmide tugi, mida endiselt lubatakse (kuigi mitte soovitatakse) varasemate TLS-i versioonidega, sealhulgas SHA-1, MD5, DES, 3DES ja AES-CBC, on eemaldatud, samal ajal kui lisatakse toe uutele šifreerimiskomplektidele. Teised täiustused hõlmavad rohkem krüpteeritud käepigistamise elemente (näiteks on nüüd krüpteeritud sertifikaadi teabe vahetus), et vähendada potentsiaalse ründaja signaalide hulka, ning edusammud forward secrecy rakendamisel teatud võtme vahetamise režiimide puhul, tagamaks, et side igal hetkel oleks turvaline, isegi kui tulevikus kasutatud krüpteerimisalgoritmid on kompromiteeritud.
Kaasaegsete protokollide ja DDoS-i arendamine
Kuidas te võib-olla juba lugenud olete, protokolli arendamisel , IETF TLS-i töörühmas . Juba on ilmne, et eraldi ettevõtted (sealhulgas finantsasutused) peavad oma võrgu turvalisuse tagamise viisi muutma, et kohanduda protokolli nüüdseks sisseehitatud nõuetega. .
Põhjused, miks see võib olla vajalik, on esitatud dokumendis, . 20-leheküljelises dokumendis mainitakse mitmeid näiteid, kus ettevõte võib soovida teostada out-of-band liikluse dekodeerimist (mida PFS ei võimalda), et jälgida, tagada vastavust regulatiivsetele nõuetele või kaitsta end rakenduslikel DDoS-rünnakutel (L7).
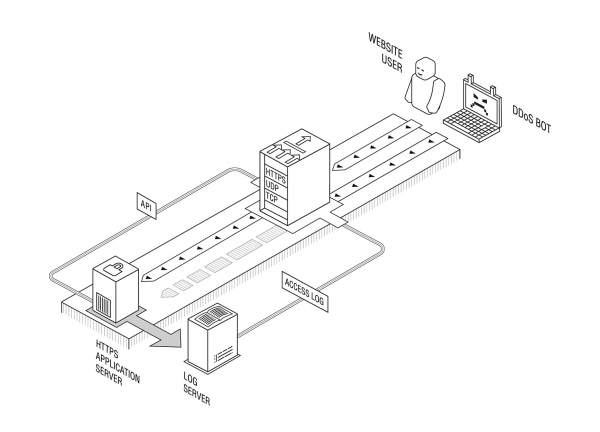
Kuigi me kindlasti ei ole valmis arutama regulatiivseid nõudeid, on meie enda toode rakenduslike DDoS-rünnakute neutraliseerimiseks (sealhulgas lahendus, Sensitiivse ja/või konfidentsiaalse teabe) loodi 2012. aastal PFS-i arvestades, seega ei olnud meie klientidel ja partneritel vaja pärast TLS-i versiooni värskendamist serveripoolset infrastruktuuri muuta.
Samuti ei ole alates rakendamisest olnud mingeid probleeme, mis oleksid seotud transpordiküberturbe meetoditega. Ameti poolest: TLS 1.3 on tootmises kasutamiseks valmis.
Siiski on siiski probleem, mis on seotud järgmise põlvkonna protokollide arendamisega. See seisneb selles, et tavaliselt sõltub protokollide arendamise edusamm IETF-is tugevalt teadusuuringute tulemustest ning akadeemiliste uuringute seisund, mis käsitleb jaotatud teenuse keelamise rünnakute neutraliseerimist, on väga kurb.
Hea näitena võib tuua IETF-i mustandi „QUIC Manageability” („QUICi haldamine”), mis on osa tuleviku QUIC protokollide komplektist: seal öeldakse, et „kaasaegsed meetodid [DDoS-rünnakute] avastamiseks ja neutraliseerimiseks hõlmavad tavaliselt passiivset mõõtmist võrguliikluse andmete abil”.
Viimane, tegelikult, esineb reaalses ettevõtte keskkonnas väga harva (ja on ainult osaliselt kohaldatav internetiteenuse pakkujatele), ja igal juhul ei saa seda kindlasti nimetada „tavaliseks juhtumiks” reaalses maailmas — kuid see on pidevalt esindatud teaduslikes publikatsioonides, mida tavaliselt ei kinnitata laiaulatuslike testidega potentsiaalsete DDoS-rünnakute, sealhulgas rakendustasandi rünnakute, osas. Viimased, arvestades vähemalt TLSi globaalset rakendamist, ei saa ilmselgelt avastada passiivse võrgupakettide ja liiklusvoogude mõõtmisega.
Sarnasel viisil ei tea me veel, kuidas DDoS-i neutraliseerimise seadmete tootjad kohanduvad TLS 1.3 reaalsustega. Out-of-band protokolli toetamise tehniliste keerukuste tõttu võib uuendamiseks kuluda aega.
Teadusuuringute suunamiseks õigete eesmärkide seadmine on tõsine väljakutse DDoS-i neutraliseerimise teenust pakkuvatele teenusepakkujatele. Üks ala, kust võiks alustada arendamist — IRTFi, kus teadlased saavad koostööd teha tööstusega, et täpsustada oma teadmisi valdkonnas ja leida uusi uurimist suundi. Oleme samuti valmis sooja tervitusega vastu võtma kõiki teadlasi, kui neid peaks olema — meiega saab ühendust võtta DDoS-uuringute või SMART uurimisgrupi küsimuste või ettepanekute osas, aadressil
Allikas: habr.com
