

Uus rünnaku meetod ületab võrgu 'jitter' probleemid, mis võivad mõjutada rünnakute edukust kolmandate osapoolte kanalitel.
Uus meetod, mille on välja töötanud Leuven University (Belgia) ja New York University Abu Dhabis, on näidanud, et kurjategijad võivad kasutada võrgu protokollide omadusi, et korraldada konfidentsiaalse teabe lekkimist.
See meetod, mille nimetus on , mis esitati sel aastal Usenixi konverentsil, kasutab võrgu protokollide kaudu samal ajal toimuvate päringute töötlemise eripära, et kõrvaldada üks probleemidest kaugjuhtimisrünnakutes ajapõhistel kolmandate osapoolte kanalitel.
Kaugjuhtimisrünnakute ajaprobleemid
Ajapõhiste rünnakute korral mõõdavad kurjategijad käivitusaja erinevusi erinevate käskude täitmisel, püüdes ületada krüptimisega tagatud kaitset ja hankida konfidentsiaalsete andmete, nagu krüptimisvõtmed, isiklikud vestlused ja kasutajate käitumine veebi sirvimisel, teavet.
Kuid ajarünnaku eduka läbiviimise jaoks on ründajal vajalik täpne teadlikkus ajast, mis vajalik rünnatava rakenduse päringu töötlemiseks.
See muutub probleemiks, kui rünnatakse selliseid kaug süsteeme nagu veebiserverid, sest võrgu viivitus (jitter) toob kaasa vastusaegade varieerumise, mis muudab töötlemise aja arvutamise keeruliseks.
Kaugjuhtimisrünnakute puhul saadavad ründajad tavaliselt iga käsu mitu korda ja teevad vastusaegade statistilist analüüsi, et vähendada võrgu jitteri mõju. Kuid see meetod on kasulik vaid teatud määral.
"Mida väiksem on ajavahe, seda rohkem päringuid on vaja ning teatud etapil muutub arvutamine võimatuks," rääkis meile andmekaitsesüsteemide uurija ja uue rünnaku tüübi peamine autor Tom Van Götsem.
"Ajast sõltumatu" ajarünnak
Götsemi ja tema kolleegide välja töötatud meetod viib kaugjuhtimisrünnakud läbi viisil, mis kõrvaldab võrgu jitteri mõju.
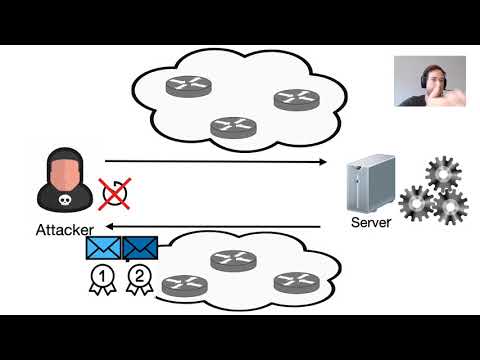
Ajast sõltumatu ajarünnaku aluspõhimõte on lihtne: tuleb tagada, et päringud jõuavad serverisse täpselt samal ajal, mitte järjestikku.
Samaajasus tagab, et kõik päringud toimuvad võrgu samaaegsetes tingimustes ning et nende töötlemist ei mõjuta rünnakulise ja serveri vahel olev tee. Vastuste saamise järjekord annab ründajale kogu vajaliku teabe, et võrrelda täitmisaja erinevusi.
„Aja sõltumatute rünnakute peamine eelis on see, et need on palju täpsemad, seetõttu on vaja vähem päringuid. See võimaldab ründajal eristada täitmise ajalisi erinevusi kuni 100 ns”, ütleb Van Goetem.
Minimum ajavahe, mida uurijad on tähele pannud traditsiooniliselt ajarünnakute korral Internetis, oli 10 µs, mis on 100 korda rohkem kui samaaegsete päringute rünnakute korral.
Kuidas tagatakse samaajasus
„Samaajasuse saavutame, paigutades mõlemad päringud ühte võrgu paketti,” selgitab Van Goetem. „Praktiliselt sõltub rakendus peamiselt võrguprotokollist.”
Samaaja päringute saatmiseks kasutavad uurijad erinevate võrguprotokollide võimalusi.
Näiteks HTTP/2, mis kiiresti muutub veebiserverite de facto standardiks, toetab „päringute multiplexerimist” - funktsiooni, mis võimaldab kliendil saata ühe TCP-ühenduse kaudu mitu päringut samaaegselt.
„HTTP/2 korral peame lihtsalt tagama, et mõlemad päringud paigutataks ühte paketti (näiteks kirjutades mõlemad soketisse samaaegselt).” Siiski on sellisel meetodil oma nüansid. Näiteks enamik sisuhaldusteenuseid, nagu Cloudflare, kellelt suurem osa veebisisust tuleb, teostab ühendust piiripunktide serverite ja saidi vahel HTTP/1.1 protokolliga, mis ei toeta päringute multiplexerimist.
Kuigi see vähendab aja rünnaku efektiivsust, jäävad need siiski täpsemaks kui klassikalised kaugrünnakud ajale, kuna need elimineerivad jitteri ründaja ja piiripunkti CDN-serveri vahel.
Protokollide puhul, mis ei toeta päringute multiplexerimist, saavad ründajad kasutada vahendavat võrgu protokolli, mis kapseldab päringud.
Uurijad näitasid, kuidas ajarünnak töötab Tor-võrgus. Sel juhul kapseldab ründaja mitmed päringud Tor'i sõlmes - krüpteeritud pakett, mida edastatakse Tor'i võrgu sõlmede vahel ühesugustes TCP-pakettides.
„Kuna Tor-ahel onion-teenuste jaoks juhib kogu tee serverisse, saame garanteerida, et päringud jõuavad kohale samal ajal,“ ütleb Van Goetem.
Ajarünnakud praktikas
Oma artiklis uurisid teadlased ajarünnakute toimumist kolmes erinevas olukorras.
Kaugjuhtimisega otseses ajarünnakud ründaja ühendub otse serveriga ja üritab korraldada salajase teabe leket, mis on seotud rakendusega.
„Kuna enamik veebirakendusi ei arvesta, et ajarünnakud võivad olla väga praktilised ja täpsed, usume, et paljud veebisaidid on selliste rünnakute suhtes haavatavad,“ ütleb Van Goetem.
Kaugjuhtimisega ristveebirünnakud ründaja saadab päringud teistel veebisaitidel ohvri brauserist ja teeb oletusi konfidentsiaalse teabe sisu kohta, jälgides vastuste järjekorda.
Ründajad kasutasid seda skeemi HackerOne'i veateate preemiate programmi haavatavuse ärakasutamiseks ja hankisid teavet, nagu salajastes aruanetes kasutatud märksõnad, mis käsitlevad lahendamata haavatavusi.
„Otsisin juhtumeid, kus ajarünnakut oli varem registreeritud, kuid see ei olnud efektiivne. HackerOne'i vea kohta on teatatud vähemalt kolm korda (vead: , ja ), kuid seda ei kõrvaldatud, kuna arvati, et seda rünnakut ei saa ära kasutada. Seejärel lõin lihtsa sisemise teadusprojekti ajarünnakute kohta.
Sel ajal jäi see endiselt väga mitteoptimeeritud, kuna me jätkasime rünnaku üksikasjade mõistmist, kuid siiski oli see üsna täpne (minu kodu WiFi-ühenduses sain väga täpseid tulemusi).
Uurijad proovisin ka läbi viia ajavälised rünnakud WiFi-protokollile WPA3.
Üks artikli kaasautoritest Mati Vanhoef oli varem avastanud Kuid aeg oli kas liiga lühike, et kasutada seda kõrgtehnoloogilistes seadmetes, või seda ei saanud kasutada serverite vastu.
„Uue aja põhjal põhinevate ajarünnakute abil näitasime, et autentimise ühenduse (EAP-pwd) võib tegelikult serverite vastu kasutada, isegi kui need töötavad võimsa riistvaraga,“ selgitab Van Ghetem.
Ideaalne hetk
Oma artiklis pakkusid teadlased soovitusi serverite kaitsmiseks ajarünnakute eest, näiteks pideva ajaga täitmise piiramine ja juhuslikku viivituse lisamine. Tõhusate kaitsevahendite rakendamiseks ajarünnakute vastu, mis mõjutavad võrgu toimimist minimaalselt, on vajalikud edasised uuringud.
„Usume, et see uurimisvaldkond on äärmiselt algusjärgus ja vajab palju sügavamate uuringute läbiviimist,“ ütleb Van Ghetem.
Tulevastes uuringutes on võimalik uurida muid meetodeid, mida kurjategijad võiksid ajarünnakute läbiviimiseks kasutada, teisi protokolle ja vahekihte, millele rünnakud võivad suunatud olla, samuti hinnata populaarsete veebisaitide haavatavust, mis võimaldavad selliseid uuringuid vihjeprogrammides.
Nimi „ajatu“ valiti, „sest nende rünnakute korral ei kasutanud me mingeid (absoluutseid) ajainfot,“ selgitab Van Ghetem.
„Lisaks võib neid pidada „ajatuteks“ ka seetõttu, et (kaug) ajarünnakud on juba pikka aega kasutusel ja meie uuringute kohaselt olukord ainult halveneb.“
Täistek Usenixi aruandest on saadaval .
Reklaami õigustes
DDoS-rünnakute kaitse ja uusim riistvara. Kõik need on meie epilised serverid. Maksimaalne konfiguratsioon - 128 CPU südamikku, 512 GB RAM, 4000 GB NVMe.
Allikas: habr.com
