

Paljuski IT-süsteemides on kehtinud nõue perioodiliselt salasõnu vahetada. See on võib-olla kõige vihatud ja kõige mõttetum nõue süsteemide turvalisuses. Mõned kasutajad muudavad lõpus lihtsalt arvu, et selles olukorras hakkama saada.
Seda praktikat on saatnud palju ebamugavusi. Siiski pidid inimesed seda taluma, sest see oli turvalisuse tõttu.Nüüd on see nõuanne täiesti aegunud. Mai 2019. aastal eemaldas isegi Microsoft lõpuks perioodiliste salasõnade vahetamise nõude Windows 10 isikliku ja serveriversiooni turvanõuete põhinõuetest: siin on Windows 10 v 1903 muudatuste nimekirja kohta (kiirelt märgime, et seal on öeldud Saalasõna aegumisreeglite eemaldamine, mis nõuab perioodilisi salasõnade muutmisi). Endised reeglid ja süsteemipoliitikad Windows 10 versioon 1903 ja Windows Server 2019 turvapoliitika on lisatud komplekti .
Võite need dokumendid oma ülemusele näidata ja öelda: ajad on muutunud. Kohustuslik salasõna vahetamine on arhailine, peaaegu ametlikult. Isegi turbeauditi käigus ei kontrollita enam seda nõuet (kui see põhineb Windowsi arvutite põhikaitse ametlikel reeglitel).
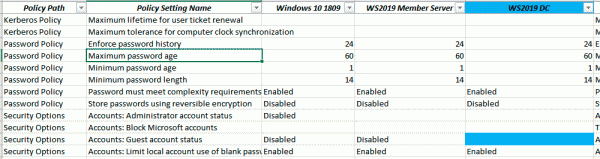
Fragment nimekirjast, kus on Windows 10 v1809 põhipoliitikad ja muudatused 1903, kus vastavad poliitikad salasõnade aegumise kohta enam ei kehti. Muide, uues versioonis ka tühistatakse vaikimisi administraatori ja külaliskontod.
Microsoft selgitab oma blogis lihtsasti, miks ta loobus kohustuslikest salasõna vahetamise reeglitest: "Perioodiline salasõna aegumine kaitseb ainult juhtumite vastu, kui salasõna (või selle hashing) varastatakse selle kehtivuse perioodil ja seda kasutatakse volitamata isiku poolt. Kui salasõna ei ole varastatud, pole selle vahetamine mõttekas. Ja kui teil on tõendeid selle kohta, et salasõna on varastatud, tahate selgelt kohe tegutseda, mitte oodata selle aegumist, et probleemi lahendada."
Edasi Microsoft selgitab, et tänapäeva tingimustes on vale kaitsta end paroolivarguste eest sellise meetodiga: „Kui on teada, et parool tõenäoliselt varastatakse, kui palju päeva on vastuvõetav ajavahemik, et lubada varas kasutama seda varastatud parooli? Vaikimisi on see 42 päeva. Kas see ei tundu naljakalt pikk aeg? Tegelikult on see väga pikk, ja ometi on meie praegune põhinäitaja seadistatud 60 päeva peale — varem oli see 90 päeva — kuna sagedase aegumise sundimine toob kaasa oma probleemid. Ja kui parool ei pea tingimata olema varastatud, siis teil on need probleemid ilma igasuguse kasuta. Lisaks, kui teie kasutajad on valmis vahetama parooli kommi vastu, ei aita ükski paroolide aegumispoliitika.”
Alternatiiv
Microsoft kirjutab, et nende põhilised turvapoliitikad on ette nähtud hästi hallatavate, turvalisusest hoolivate ettevõtete kasutamiseks. Need on samuti mõeldud olema juhiseks auditeerijatele. Kui selline organisatsioon on rakendanud paroolide loetelu jaotust, mitme teguri autentimist, paroolide bruteforce'i rünnakute tuvastamist ja anomaalsete sisselogimiskatsete tuvastamist, kas on siis vajalik perioodiline parooli aegumine? Ja kui nad ei ole rakendanud kaasaegseid kaitsemeetmeid, kas aitab neile parooli aegumine?
Microsofti loogika on üllatavalt veenev. Meil on kaks valikut:
- Ettevõte on rakendanud kaasaegsed kaitsemeetmed.
- Ettevõte ei rakendas kaasaegseid kaitsemeetmeid.
Esimesel juhul ei too parooli perioodiline vahetus täiendavaid eeliseid.
Teisel juhul on parooli perioodiline vahetus kasutuks.
Seega tuleks parooli aegumise asemel eelistada ennekõike mitme teguri autentimist. Lisakaitsemeetmed on loetletud ülal: paroolide loetelu jaotused, bruteforce'i tuvastamine ja muud anomaalsed sisselogimiskatsed.
«Parooli perioodiline aegumine on ammu ja aegunud kaitsemeetod., — toob kokku Microsoft, — ja me ei arva, et meie baaskaitse taseme jaoks on mõistlik rakendada mingit konkreetset väärtust. Selle eemaldamisel meie baastasemest saavad organisatsioonid valida, mis kõige paremini vastab nende eeldatavatele vajadustele, jäädes samas meie soovitustega kooskõlla.
Kokkuvõte
Kui ettevõte sunnib täna kasutajaid aeg-ajalt paroole vahetama, mida võiks mõelda väljaspoolt vaatleja?
- Antud: ettevõte kasutab aegunud kaitsemehhanismi.
- Eeldus: ettevõte ei ole rakendanud kaasaegseid kaitsemehhanisme.
- Kokkuvõte: need paroolid on lihtsamini kätte saadavad ja kasutatavad.
Selgub, et perioodiline paroolivahetus teeb ettevõtte rünnakute sihtmärgiks atraktiivsemaks.
Allikas: habr.com
