

Ma olen tegelenud sissetungitestidega, kasutades ja kasutasin seda teabe hankimiseks kasutajatest Active Directory's (edaspidi AD). Sel ajal keskendusin kasutaja grupiliikmete teabe kogumisele, et seejärel liikuda võrgu kaudu. Igal juhul sisaldab AD konfidentsiaalset teavet töötajate kohta, millest osa ei peaks olema kergesti kättesaadav kõigile organisatsioonis. Tegelikult on Windowsi failisüsteemides sarnane , mida saavad kasutada nii sise- kui ka välised ründajad.
Aga enne kui räägime privaatsusprobleemidest ja nende lahendamise viisidest, vaatame andmeid, mida AD-s hoitakse.
Active Directory on ettevõtte Facebook
Aga antud juhul olete juba kõikidega sõbraks saanud! Võib-olla ei tea te oma kolleegide lemmikfilmidest, raamatutest ja restoranidest, kuid AD sisaldab tundliku kontaktteabe
ja muid välju, mida saavad kasutada häkkerid ja isegi sise-kurjategijad, kellel pole eriti tehnilisi oskusi.
Süsteemiadministraatorid tunnevad kindlasti allolevat ekraanipilti. See on Active Directory Users and Computers (ADUC) liides, kus nad loovad ja redigeerivad kasutaja teavet ning määravad kasutajad vastavatesse gruppidesse.
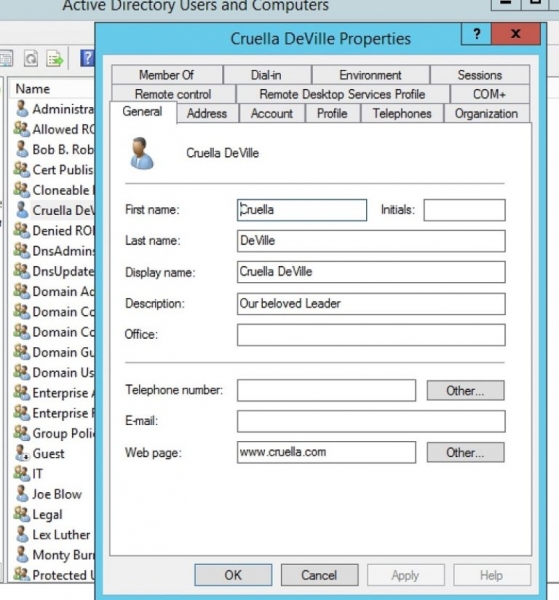
AD sisaldab välju töötaja nime, aadressi ja telefoninumbri kohta, seega sarnaneb see telefoniraamatuga. Kuid seal on palju rohkem! Teistel vahekaartidel on samuti e-posti aadress ja veebiaadress, vahetu juht ning märkmed.
Kas kõik organisatsiooni inimesed peaksid selle teabe nägema, eriti OSINT-i ajastul Loomulikult ei! Probleem süveneb, kui ettevõtte tippjuhtide andmed on kõigile töötajatele kergesti kättesaadavad.
PowerView kõigile
Siia astub mängu PowerView. See pakub väga mugavat PowerShell'i liidest tagaplaanil olevatele (ja keerukatele) Win32 funktsioonidele, mis pöörduvad AD poole. Ühesõnaga:
see teeb AD väljade hankimise sama lihtsaks kui väga lühikese käskluse sisestamine.
see saab AD väljade hankimise sama lihtsaks kui väga lühikese käsu sisestamine.
Võtame näiteks teabe kogumise Cruella Deville'ist, kes on ettevõtte üks juhte. Selleks kasutame PowerView käsku get-NetUser:
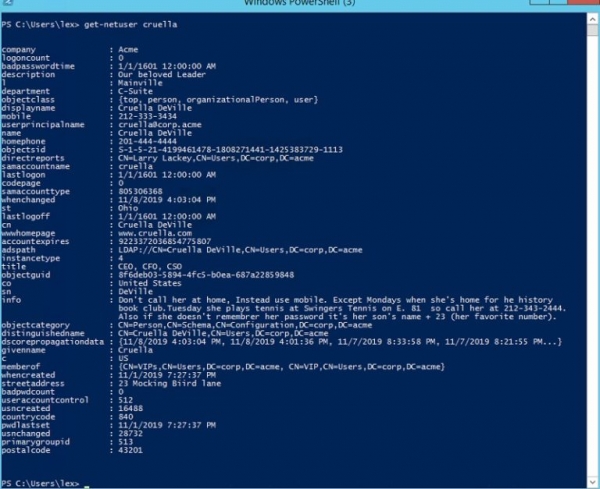
PowerView'i installimine ei ole tõsine probleem – veenduge selles ise lehelt . Ja mis veelgi olulisem, paljude PowerView käskude, nagu get-NetUser, täitmiseks ei ole teil kõrgendatud õigusi vaja. Seega võib motiveeritud, kuid mitte eriti tehniliselt oskuslik töötaja hakata AD-sse uurima ilma suurema vaevata.
Ülaltoodud ekraanipildilt on näha, et siseringi inimene saab kiiresti palju uut teavet Cruella kohta. Kas olete ka märganud, et „info” väljas avaneb teave isiklike harjumuste ja kasutaja parooli kohta?
See ei ole teoreetiline tõenäosus. Kät sain teada, et nad skaneerivad AD-d, et otsida paroole krüpteerimata kujul, ja sageli on need katsed, kahjuks, edukad. Nad teavad, et ettevõtted suhtuvad AD-sse info osas hooletult, ning tavaliselt ei ole nad teadlikud järgmisest teemast – AD õigustest.
Active Directory'l on oma ACL-d
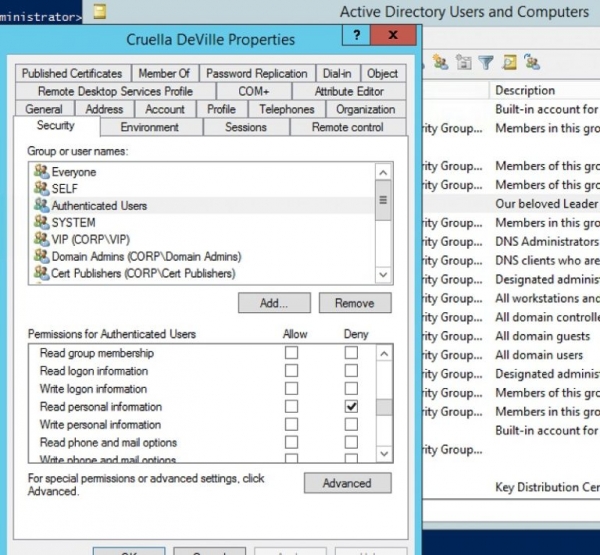
AD Users and Computers liides võimaldab seada õigusi AD objektidele. AD-s on ACL-d, ja administraatorid saavad läbi nende juurdepääsu määrata või keelata. Peate klikkima "Advanced" ADUC vaate menüüs, ja siis, kui avate kasutaja, näete vahekaarti "Security", kus seadistate ACL.
Minu Cruellaga seotud stsenaariumis ei soovinud ma, et kõik autentitud kasutajad näeksid tema isiklikku teavet, seega keelasime neile lugemisõiguse:
Ja nüüd näeb tavaline kasutaja seda, kui proovib PowerView'st käsku Get-NetUser:
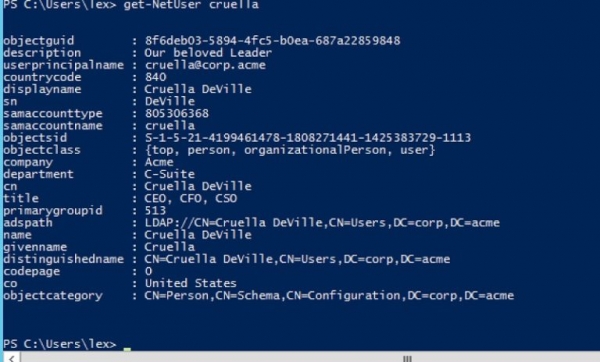
Mul õnnestus varjata kasulikku teavet välismaalaste eest. Olgu pääs selle teabe juurde asjakohastele kasutajatele, lõin teise ACL, et lubada VIP-grupi liikmetel (Cruella ja tema teiste kõrgete kolleegide) sellele konfidentsiaalsele teabele juurde pääseda. Teisisõnu, rakendasin AD õigusi põhineva rollimudeli abil, muutes tundlikud andmed enamiku töötajate, sealhulgas siseringi inimeste jaoks kättesaamatuks.
Kuid saate grupiliikme nähtamatuks teha kasutajate jaoks, seades grupi objekti ACL-d AD-s vastavalt. See aitab privaatsuse ja turvalisuse seisukohalt.
Oma Näitasin, kuidas liikuda süsteemi kaudu, uurides rühma liikmesust PowerViews Get-NetGroupMember abil. Minu stsenaariumis piirasin juurdepääsu lugemisele teatud grupi liikmesusele. Näete käsu täitmise tulemust enne ja pärast muudatusi:
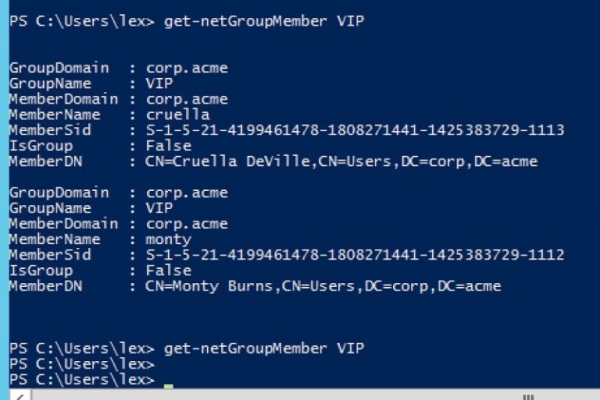
Mul õnnestus varjata Cruella ja Monty Burnsi liikmestaatust VIP-grupis, mis raskendas häkkeritel ja siseringi inimestel infrastruktuuri uurimist.
See postitus oli mõeldud selleks, et motiveerida teid põhjalikumalt uurima AD ja sellega seotud õigusi. AD on suurepärane ressurss, kuid mõelge, kuidas sooviksite jagada konfidentsiaalset teavet ja isikuandmeid, eriti
kui tegemist on teie organisatsiooni juhtkonnaga.
Olen tegelenud testimisega.
🥇Andmete privaatsuse probleem Active Directory-s | ProHoster
Allikas: habr.com
