

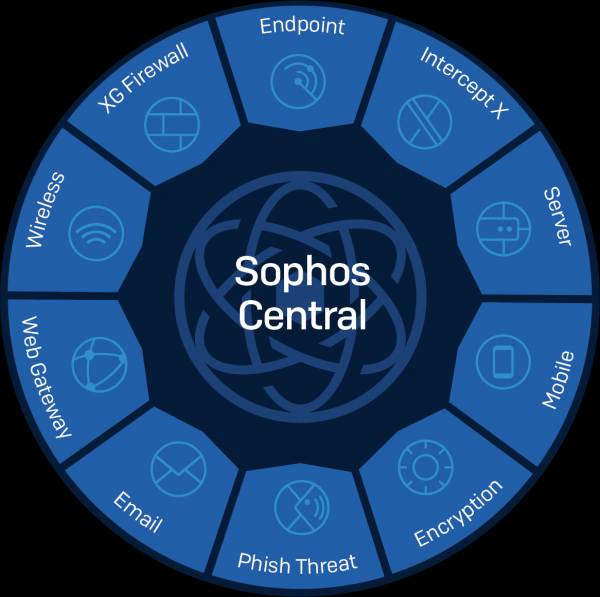
Info security tools are greatly influenced by the interconnection of their components, enabling the mitigation of both external and internal threats. When designing network infrastructure, every security measure is crucial, whether it’s an antivirus or a firewall, ensuring they operate not only within their class (Endpoint security or NGFW) but also have the capability to interact with each other to combat threats collectively.
Veidi teooriat
It’s no surprise that today’s cybercriminals have become more resourceful. They employ a range of networking technologies to disseminate malware:
Phishing emails result in malware 'crossing the threshold' of your network, utilizing known attacks or 'zero-day' exploits followed by privilege escalation or lateral movement across the network. The presence of a single infected device can mean that your network may be exploited for malicious purposes.
In some cases, when it's necessary to ensure the interaction of cybersecurity components, an audit of the current state of the security system fails to describe it with a single set of interconnected measures. Often, numerous technological solutions focused on countering specific types of threats do not allow for integration with other technological solutions. For instance, endpoint protection products rely on signature and behavioral analysis to determine if a file is infected or not. Firewalls utilize various technologies to stop malicious traffic, including web filtering, IPS, sandboxing, etc. However, in most organizations, these cybersecurity components are not interconnected and operate in isolation.
Trends in the implementation of Heartbeat technology
Uus lähenemine küberjulgeoleku tagamisele tähendab kaitset igal tasemel, kus iga tasandi lahendused on omavahel seotud ja saavad teavet vahetada. See viib süsteemi Sunchronized Security (SynSec) loomise juurde. SynSec on protsess, mis tagab infojulgeoleku kui ühtse süsteemi. Sellisel juhul on iga infojulgeoleku komponent omavahel reaalajas ühendatud. Näiteks lahendus on ellu viidud antud põhimõtte järgi.
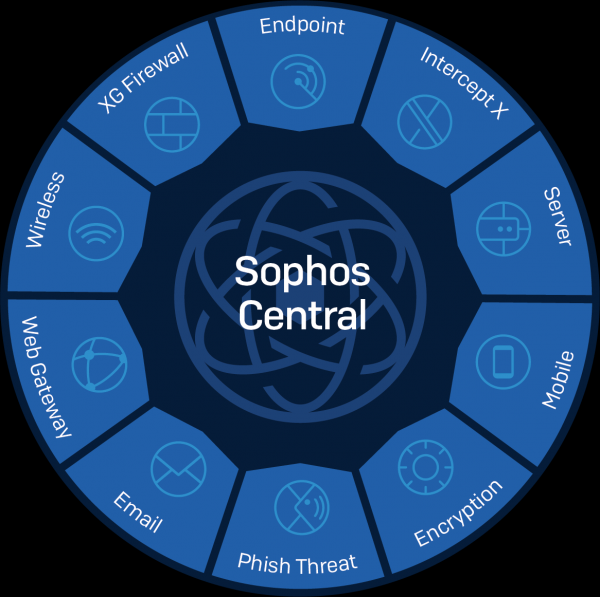
Tehnoloogia Security Heartbeat tagab sideme turbelahenduste vahel, võimaldades süsteemi koostööd ja jälgimist. Sisse on integreeritud järgmiste klasside lahendused:
- — klassikaline allkirjade põhine viirusetõrje;
- — spetsialiseeritud viirusetõrje serveritele;
- – järgmise põlvkonna viirusetõrje (ilma allkirjadeta ja tehisintelekti tehnoloogiatega);
- — järgmise põlvkonna tulemüür;
- — mobiilseadmete haldamine ja juurdepääsu kontroll ettevõtte postkasti ja failidele;
- ;
- — juurdepääsupunktid, mida hallatakse nii pilve kui ka kohapeal Sophos UTM / Sophos XG kaudu;
- — klassikaline veebiliikluse filtreerimise lahendus;
- — pilve-/kohapealne anti-spam/viirusetõrje lahendus;
- — teadlikkuse tõstmine töötajate seas, testivate kalapüügi kampaaniate korraldamine;
- — pilvainfrastruktuuride audit.
Ei ole raske märgata, et Sophos Central toetab piisavalt laia valikut lahendusi infojulgeoleku valdkonnas. Sophos Centralis põhineb kontseptsioon SynSec kolmel olulisel põhimõttel: avastamine, analüüs ja reageerimine. Nende täpse kirjelduse jaoks peatume igal neist.
Kontseptsioonid SynSec
AVASTAMINE (tundmatute ohtude tuvastamine)
Sophos tooted, mida haldab Sophos Central, jagavad automaatselt teavet omavahel, et tuvastada riske ja tundmatuid ohte, sealhulgas:
- võrguliikluse analüüs võimalusega tuvastada kõrge riskiga rakendusi ja kahjuliku liikluse;
- kasutajate tuvastamine kõrge riskigrupp kaudu nende tegevuse analüüsi võrgu kaudu.
ANALÜÜS (hetke- ja intuitiivne)
Reaalajas toimuv intsidendi analüüs tagab süsteemi hetkeolukorra kiire mõistmise.
- Täieliku sündmuste ahela kuvamine, mis viis intsidentideni, sealhulgas kõik failid, registrivõtmed, URL-id jne.
REAGEERIMINE (automaatne reageerimine intsidentidele)
Turvapoliitikate seadistamine võimaldab automaatselt sekundite jooksul reageerida nakkustele ja intsidendidele. See on tagatud:
- nakkusega seadmete kohese isoleerimisega ja rünnaku peatamisega reaalajas (kasvõi ühe võrgu / levitamisdomeeni piires);
- ettevõtte võrguregistrite juurdepääsu piiramisega seadmetele, mis ei vasta poliitikatele;
- seadmest kaugelt skaneerimise käivitamisega välja saadetud spämmide tuvastamisel.
Oleme vaadanud põhialuseid, millel Sophos Central töö põhineb. Nüüd liigume edasi tehnoloogia SynSec rakendamise kirjeldamise juurde.
Teooriast praktikani
Alustuseks selgitame, kuidas seadmete vaheline suhtlemine toimub SynSec printsipil tehnoloogia Heartbeat abil. Esimene etapp on Sophos XG registreerimine Sophos Centralis. Sellel etapil saab ta iseidentifitseerimiseks sertifikaadi, IP-aadressi ja sadama, mille kaudu lõppseadmed Heartbeat tehnoloogia kaudu temaga suhtlevad, samuti nimekirja lõppseadmest ID-dest, mis on hallatavad Sophos Centrali ja nende kliendisertifikaatide kaudu.
Peagi pärast Sophos XG registreerimist edastab Sophos Central lõppseadmetele teabe Heartbeat tehnoloogia kaudu suhtlemise alustamiseks:
- Sophos XG sertifikaatide väljastamiseks kasutatavate sertifitseerimiskeskuste nimekiri;
- seadmete ID-de nimekiri, mis on registreeritud Sophos XG-s;
- IP-aadress ja port Heartbeat tehnoloogia kaudu suhtlemiseks.
See teave salvestatakse arvutisse järgmise tee kaudu: %ProgramData%SophosHearbeatConfigHeartbeat.xml ja seda värskendatakse regulaarselt.
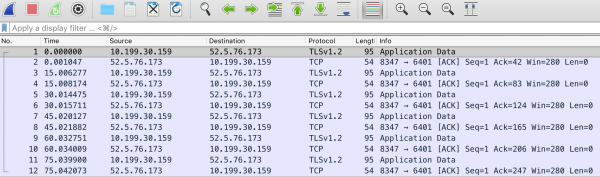
Kommunikatsioon Heartbeat tehnoloogia kaudu toimub sõnumite saatmise kaudu lõpp-punktist maagilisele IP-aadressile 52.5.76.173:8347 ja tagasi. Analüüsi käigus selgus, et paketid saadetakse 15-sekundiliste intervallidega, nagu on väitnud tarnija. Oluline on märkida, et Heartbeat sõnumid töödeldakse otse XG Firewalli poolt — see püüdab pakette ja jälgib lõpp-punkti olekut. Pakettide püüdmisel hostis näeks andmeedastus välja nagu suhtlemine välise IP-aadressiga, kuigi tegelikult suhtleb lõpp-punkt otse XG tulemüüriga.
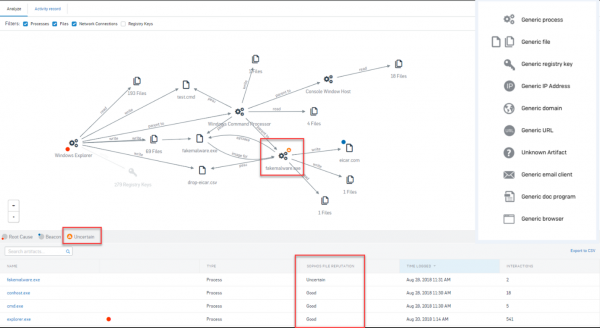
Oletame, et pahatahtlik rakendus on kuidagi arvutisse sattunud. Sophos Endpoint tuvastab selle rünnaku või lõpetame Heartbeat signaale selle süsteemi poolt. Nakkunud seade saadab automaatselt teadlikkuse süsteemi nakatumisest, käivitades automaatse tegevuste ahela. XG Firewall isoleerib arvuti viivitamatult, takistades rünnaku levikut ja suhtlemist C&C serveritega.
Sophos Endpoint eemaldab automaatselt pahatahtliku tarkvara. Pärast eemaldamist sünkroonib lõpp-seade Sophos Centraliga ja seejärel taastab XG Firewall juurdepääsu võrku. Juurepõhjuste analüüs (Root Cause Analysis — RCA või EDR — Endpoint Detection and Response) võimaldab saada üksikasjalikku ülevaadet, mis juhtus.
Kui eeldada, et juurdepääs ettevõtte ressurssidele toimub mobiilsete seadmete ja tahvelarvutite kaudu, kas sel juhul on võimalik tagada SynSec?
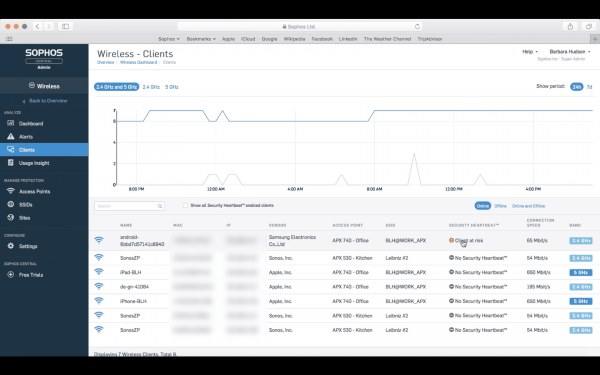
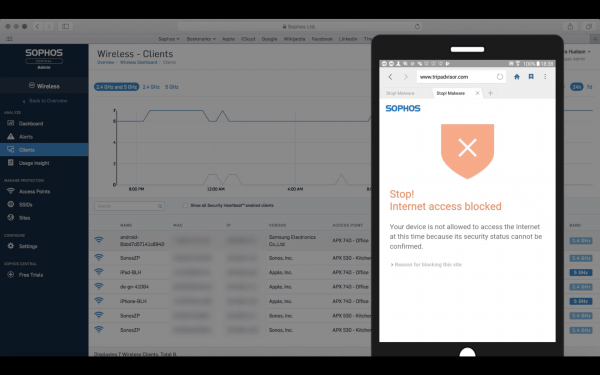
Sellise stsenaariumi jaoks on Sophos Centralis tugi olemas ja . Oletame, et kasutaja üritab rikkuda turvapoliitikat mobiilseadmes, mis on kaitstud Sophos Mobile'i abil. Sophos Mobile tuvastab turvapoliitika rikkumise ja saadab teavitusi ülejäänud süsteemi komponentidele, käivitades eelnevalt määratud reageeringu juhtumile. Kui Sophos Mobile'is on seadistatud poliitika "keelata võrku ühendamine", piirab Sophos Wireless selle seadme võrgu juurdepääsu. Sophos Centrali juhtpaneelil Sophos Wireless vahekaardil kuvatakse teade, et seade on nakatunud. Sel ajal, kui kasutaja üritab võrku pääseda, kuvatakse ekraanil sildike, mis teavitab, et interneti juurdepääs on piiratud.
Lõpp-punktidel on mitu südame seisu staatust: punane, kollane ja roheline.
Punane staatus esineb järgmistes olukordades:
- aktiivne pahavara on tuvastatud;
- pahavara käivitamise katse on tuvastatud;
- pahavara on tuvastatud võrgu liikluses;
- pahavara ei ole eemaldatud.
Kollane staatus tähendab, et lõpp-punktis on tuvastatud mitteaktiivne pahavara või on tuvastatud PMP (potentsiaalselt soovimatu programm). Roheline staatus näitab, et ühtegi eespool nimetatud probleemi ei ole tuvastatud.
Vaadates mõningaid klassikalisi stsenaariume kaitstud seadmete ja Sophos Central'i vahel, liigume edasi lahenduse graafilise kasutajaliidese kirjeldamise ja peamiste seadete ning toetatava funktsionaalsuse arutamise juurde.
Graafiline kasutajaliides
Juhtpaneelil kuvatakse viimased teated. Samuti on diagrammidel näidatud erinevate kaitsekomponentide koondandmed. Antud juhul kuvatakse koondandmed arvutite kaitse kohta. Sellel paneelil on ka saadaval koondteave ohtlike ressursside ja sobimatut sisu sisaldavate ressursside külastamise katsete kohta, e-kirjade analüüsi statistika.
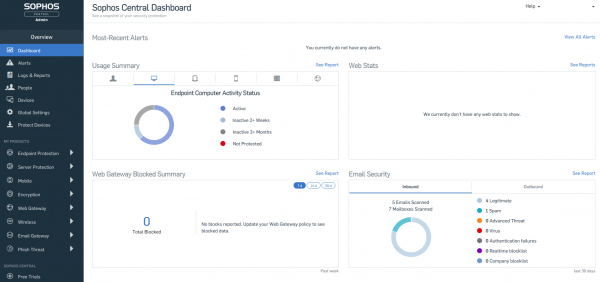
Sophos Central toetab teatiste kuvamist olulisuse järgi, mis ei luba kasutajal süsteemi turvalisuse kriitilisi teateid mööda lasta. Peale kokkuvõtlike süsteemi kaitse oleku andmete kuvamise toetab Sophos Central ka sündmuste logimist ja integreerimist SIEM-süsteemidega. Paljudele ettevõtetele on Sophos Central platvorm nii sisemise SOC-i kui ka oma klientidele teenuste pakkumise jaoks — MSSP.
Üks peamisi omadusi on värskenduste vahemälu tugi endpoint-kliendis. See aitab säästa välise liikluse läbilaskevõimet, kuna värskendusi laaditakse alla ühe korra ühele endpoint-kliendile, ja seejärel laadivad teised lõppseadmed värskendused temalt. Lisaks sellele saab valitud endpoint edastada turvapoliitika ja teaberekiste sõnumeid Sophos pilve. See funktsioon on kasulik, kui on lõppseadmeid, mis ei pääse otse internetti, kuid vajavad kaitset. Sophos Centralis on olemas valik (tamper protection), mis keelab arvutiekaitse seadete muutmise või endpoint-agendi kustutamise.
Üks endpoint-kaitse komponente on järgmise põlvkonna viirusetõrje (NGAV) — . Sügava masinõppe tehnoloogiate abil suudab viirusetõrje tuvastada varem teadmata ohte ilma allkirjadeta. Tuvastus täpsus on võrreldav allkirja põhiste analoogidega, kuid erinevalt neist tagab see proaktiivse kaitse, takistades nullpäeva rünnakute toimumist. Intercept X suudab töötada paralleelselt teiste tootjate allkirjavirustetõrje programmidega.
Selles artiklis rääkisime lühidalt SynSec kontseptsioonist, mis on integreeritud Sophos Centralisse, ja mõnest selle lahenduse võimalusest. Kuidas iga kaitsekomponent, mis integreeritakse Sophos Centralisse, töötab, räägime järgmistes artiklites. Demoversiooni lahendusest saate .
Allikas: habr.com
