

Täna jätkame VLAN-i arutelu ja räägime VTP protokollist ning mõistetest VTP Pruning ja Native VLAN. Ühes varasemas videos oleme juba rääkimas VTP-st ning esimene asi, mis peaks teile meelde tulema, kui kuulete VTP-d, on see, et see ei ole hübriidprotokoll, hoolimata sellest, et seda kutsutakse "VLAN-i hübriidprotokolliks."
Nagu te teate, on olemas kaks populaarset hübriidprotokolli – täna enam mittekasutatav Cisco ISL ning protokoll 802.q, mida kasutatakse erinevate tootjate võrgu seadmetes hübriidliikluse kapseldamiseks. Seda protokolli rakendatakse ka Cisco lülitites. Oleme juba rääkinud, et VTP on VLAN-i sünkroniseerimise protokoll, see tähendab, et see on ette nähtud VLAN-i andmebaasi sünkroniseerimiseks kõikides võrgu lülitites.
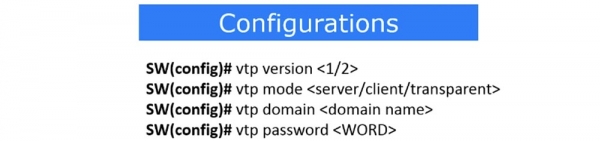
Oleme maininud erinevaid VTP-režiime – server, klient, läbipaistev. Kui seade kasutab serverirežiimi, võimaldab see muudatusi teha, lisada või eemaldada VLAN-e. Kliendirežiim ei võimalda lüliti seadistustes muudatusi teha, saate VLAN-i andmebaasi seadistada ainult VTP-serveri kaudu, ja see kopeeritakse kõikidesse VTP-kliendi seadmetesse. Läbipaistvas režiimis lüliti ei tee muudatusi oma VLAN-i andmebaasis, vaid lihtsalt edastab ja edastab muudatused järgmisele seadmele, mis on kliendirežiimis. See režiim on sarnane VTP-protokolli keelamisega konkreetses seadmes, muutes selle VLAN-i muudatuste informatsiooni edastajaks.
Naaseme Packet Tracer programmi ja võrgu topoloogia juurde, mida arutasime eelmises tunnis. Seadsime üles VLAN10 võrgu müügi- ja VLAN20 turundusosakonna jaoks, ühendades need kolme lülitiga.
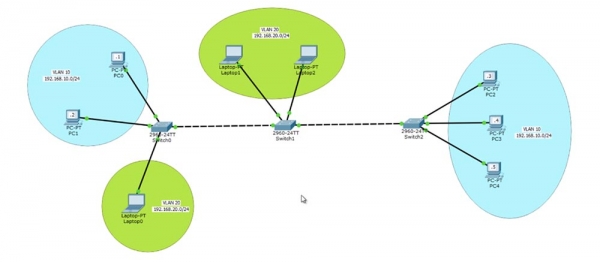
Lülitite SW0 ja SW1 vahel toimub suhtlus VLAN20 võrgus, samas kui SW0 ja SW2 vahel toimub suhtlus VLAN10 võrgu kaudu, kuna lisasime VLAN10 lüliti SW1 VLAN-i andmebaasi.
Kuna soovime uurida VTP protokolli toimimist, kasutame ühte lülitit VTP-serverina, olgu selleks SW0. Kui hästi te mäletate, siis vaikimisi töötavad kõik lülitid VTP-serveri režiimis. Siseneme lüliti käsureale ja anname käsu show vtp status. Näete VTP protokolli praegust versiooni – 2 ja konfiguratsiooni revisjoni numbrit 4. Kui hästi te mäletate, siis iga kord, kui VTP andmebaasi tehakse muudatusi, suureneb revisjoni number ühe võrra.
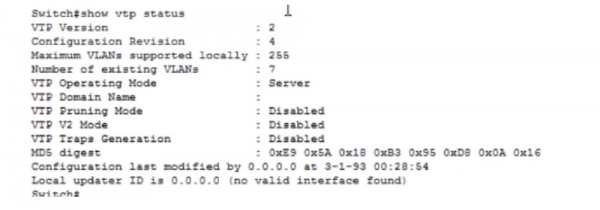
Maksimaalne VLAN-võrkude arv on 255. See arv sõltub konkreetse Cisco lüliti mudelist, kuna erinevad lülitid võivad toetada erinevat arvu kohalikke virtuaalvõrke. Olemasolevate VLAN-võrkude arv on 7; minute pärast vaatame, millised need võrgud on. VTP haldurežiim on server, domeeninime pole määratud, VTP Pruning režiim on välja lülitatud, me tuleme selle juurde hiljem tagasi. VTP V2 ja VTP Traps Generation režiimid on samuti välja lülitatud. Eksamiks 200-125 CCNA ei pea te teadma kahte viimast režiimi, seega võite nende pärast muretseda mitte.
Vaadakem VLAN andmebaasi, kasutades käsku show vlan. Nagu oleme juba eelmises videos näinud, on meil 4 mittetoetatud võrguga: 1002, 1003, 1004 ja 1005.
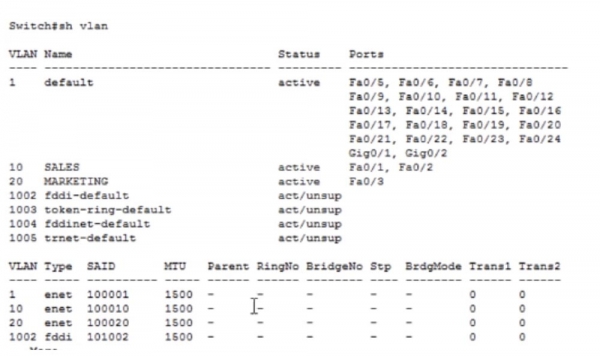
Siin on samuti loetletud 2 loodud VLAN-i, VLAN10 ja 20, ning vaikimisi võrk VLAN1. Nüüd liikugem teise lüliti juurde ja sisestame sama käsu, et vaadata VTP olekut. Näete, et selle lüliti revision number on 3, see on VTP-serveri režiimis ja kogu muu teave on sarnane esimese lülitiga. Kui ma sisestan käsu show VLAN, siis näen, et oleme teinud 2 muudatust seadistustes, üks vähem kui lülitil SW0, seetõttu on SW1 revision number 3. Esimese lüliti põhiseadistustes oleme teinud 3 muudatust, seetõttu tõusis selle revision number 4.
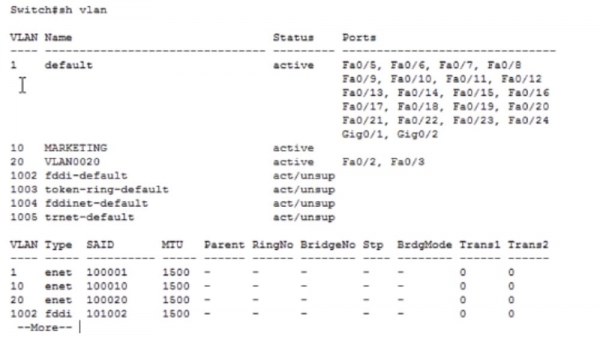
Nüüd vaatame SW2 olekut. Siin on revision number 1, ja see on veider. Meil peaks olema teine revision number, kuna seadistustes on tehtud 1 muudatus. Vaadakem VLAN andmebaasi.
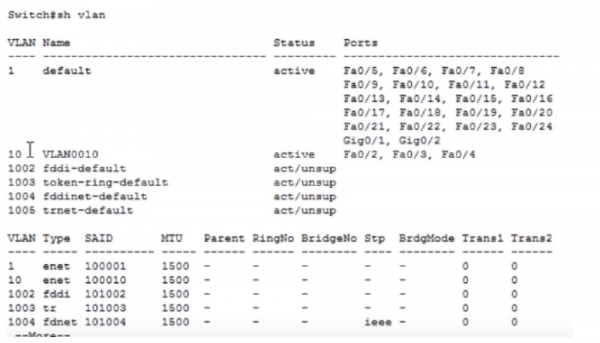
Me tegime ühe muudatuse, luues VLAN10 võrgu, ja ma ei tea, miks see teave ei uuenenud. Võib-olla juhtus see selle tõttu, et meil pole tõelist võrku, vaid tarkvara simulaator, kus võivad olla vead. Kui sul peaks olema võimalus töötada tegelike seadmetega Cisco ettevõtte praktika ajal, aitab see sind rohkem kui Packet Tracer simulaator. Veel üks kasulik tööriist, kui sul ei ole reaalseid seadmeid, on GNS3, ehk Cisco võrgusimulaator. See on emulaator, mis kasutab seadme, näiteks ruuteri, tõelist operatsioonisüsteemi. Simulaatori ja emulaatori vahel on erinevus – esimene on programm, mis näeb välja nagu tegelik ruuter, kuid ei ole seda. Emulaator loob seadme programmiliselt, kuid kasutab selle töötamiseks tõelist tarkvara. Kuid kui sul ei ole võimalust töötada reaalse Cisco IOS-i tarkvaraga, on parim valik Packet Tracer.
Nii et peame seadistama SW0 VTP-serverina, selleks sisenen globaalsete konfiguratsiooniseadete režiimi ja sisestan käsu vtp version 2. Nagu ma ütlesin, saame määrata vajaliku protokolli versiooni – 1 või 2, sel juhul vajame teist versiooni. Edasi määrame käsklusega vtp mode VTP režiimi – server, klient või transparent. Sel juhul on meil vajalik serveri režiim, ja pärast käsu vtp mode server sisestamist teatab süsteem, et seade on juba serveri režiimis. Seejärel peame seadistama VTP domeeni, selleks kasutame käsku vtp domain nwking.org. Miks see vajalik on? Kui võrgus on teine seade, millel on suurem versiooninumber, hakkavad kõik teised seadmed väiksema numbriga selle seadme VLAN-andmebaasi kopeerima. Kuid see juhtub ainult siis, kui seadmetel on sama domeeninimi. Näiteks kui töötate nwking.org-is, määrate selle domeeni, kui Cisco-s, siis domeeniks on cisco.com ja nii edasi. Teie ettevõtte seadmete domeeninimi eristab neid teise ettevõtte seadmetest või mistahes muudest välisest võrgu seadmetest. Kui annate seadele ettevõtte domeeninime, muudate selle osa selle ettevõtte võrgust.
Järgmine samm on VTP parooli seadmine. See on vajalik selleks, et häkker, kellel on seade suurema revisjoninumbriga, ei saaks kopeerida oma VTP seadeid teie lülitisse. Sisestan parooli cisco käsu vtp password cisco abil. Pärast seda toimub VTP andmete replikatsioon lülitite vahel ainult siis, kui paroolid kattuvad. Kui kasutatakse vale parooli, VLAN andmebaasi värskendust ei toimu.
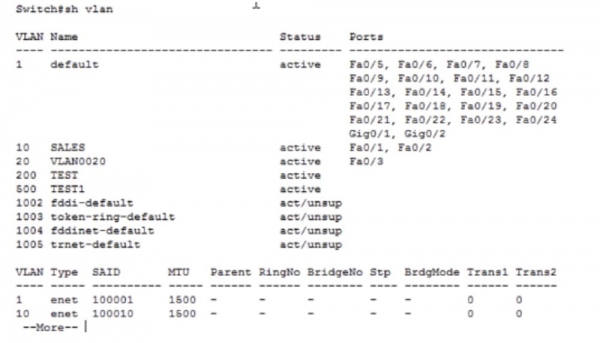
Proovime luua veel mõned VLANid. Selleks kasutan käsku config t, käsuga vlan 200 loon võrgu numbriga 200, annan sellele nimeks TEST ja salvestan muudatused käsuga exit. Siis loon veel ühe võrgu vlan 500 ja nimetan selle TEST1. Kui nüüd sisestada käsk show vlan, siis lüliti virtuaalsete võrkude tabelis saab näha neid kahte uut võrku, millele ei ole määratud ühtegi porti.
Liigume SW1 juurde ja vaatame selle VTP staatust. Näeme, et siin ei ole midagi muutunud, välja arvatud domeeninimi, VLAN võrke on endiselt 7. Me ei näe loodud võrke, sest VTP paroolid ei kattu. Seadistame sellel lülitil VTP parooli, sisestades järgemööda käsud conf t, vtp pass ja vtp password cisco. Süsteem edastas sõnumi, et seadme VLAN andmebaas kasutab nüüd parooli cisco. Vaadake uuesti VTP staatust, et kontrollida, kas teabe replikatsioon on toimunud. Nagu näete, on olemasolevate VLANide arv automaatselt suurenenud 9-ni.
Kui vaadata selle lüliti VLAN andmebaasi, on näha, et seal on automaatselt ilmunud loodud VLAN200 ja VLAN500.
Sama peab tegema ka viimase lülitiga SW2. Sisestame käsu show vlan – näete, et selles ei ole toimunud mingeid muudatusi. Samuti ei ole VTP staatuses mingeid muutusi. Selleks, et see lüliti teavet uuendaks, tuleb ka parool seadistada, sisestades samad käsud, mis SW1 jaoks. Pärast seda suureneb VLANide arv SW2 staatuses 9-ni.
Siin on, milleks on vajalik VTP-protokoll. See on suurepärane lahendus, mis tagab automaatse teabe uuendamise kõigis kliendivõrgu seadmetes pärast muudatuste tegemist server-seadmest. Teile ei ole vaja käsitsi muudatusi VLAN andmebaasi kõikidesse lülititesse teha - replikatsioon toimub automaatselt. Kui teil on 200 võrgu seadet, salvestatakse tehtud muudatused automaatselt kõigis kahekümnes seadmes. Igaks juhuks peame veenduma, et SW2 on samuti VTP klient, seetõttu siseneme seadistustesse käsuga config t ja sisestame käsu vtp mode client.
Seega on meie võrgus ainus esimene lüliti VTP Serveri režiimis, kaks ülejäänud töötavad VTP kliendi režiimis. Kui ma nüüd sisenen SW2 seadistustesse ja sisestan käsu vlan 1000, siis saan teate: "VTP VLAN seadistamine ei ole lubatud, kui seade on kliendi režiimis". Seega ei saa ma VLAN andmebaasis muudatusi teha, kui lüliti on VTP kliendi režiimis. Kui ma tahan teha mõningaid muudatusi, pean minema lülitisse-server.
Sisenen SW0 terminali seadistustesse ja sisestan käsud vlan 999, name IMRAN ja exit. See uus võrk ilmus selle lüliti VLAN andmebaasi ja kui ma nüüd lähen SW2 kliendi lüliti andmebaasi, siis näen, et siin on sama teave, st on toimunud replikatsioon.
Nagu ma ütlesin, on VTP suurepärane tarkvarakomponent, kuid vale kasutamise korral suudab see protokoll, kui seda valesti kasutada, häirida kogu võrgu tööd. Seetõttu peate olema väga ettevaatlik ettevõtte võrguga, kui VTP domeeninimi ja parool ei ole määratud. Sel juhul on kõike, mida häkker vajab, lihtsalt oma lüliti kaabli seinas asuvasse võrgu pistikupessa sisestamine, ühendamine mis tahes kontori lülitiga DTP-protokolli abil ja seejärel, kasutades loodud trunk'i, kogu teabe uuendamine VTP-protokolli kaudu. Nii suudab häkker eemaldada kõik olulised VLAN võrgud, kasutades oma seadme revideeritud numbri kõrgust teiste lülitite revideeritud numbritest. Seejuures asendavad ettevõtte lülitid automaatselt kogu VLAN andmebaasi teabe pahavaraga replikatsiooniga, ja kogu teie võrk kukub kokku.
See on seotud sellega, et arvutid on ühendatud võrgukaabli abil konkreetse lüliti porti, millesse on seotud VLAN 10 või VLAN 20. Kui need võrgud eemaldatakse lüliti LAN andmebaasist, katkestab see automaatselt portaali, mis kuulub mittetõele võrgule. Tüüpiliselt võib ettevõtte võrk kokku kukkuda just seetõttu, et lülitid katkestavad automaatselt VLAN-ide portide ühendused, mis on eemaldatud järgmise uuendamise käigus.
Sellise probleemi ennetamiseks tuleb seadistada domeeninimi ja VTP parool või kasutada Cisco Port Security funktsiooni, mis võimaldab hallata lüliti portide MAC-aadresse, kehtestades nende kasutamisele erinevaid piiranguid. Näiteks, kui keegi võõras üritab muuta MAC-aadressi, katkestatakse port kohe. Varsti tutvume selle Cisco lülitite funktsiooniga põhjalikumalt, kuid praegu on teil piisavalt teada, et Port Security tagab, et VTP on kaitstud ründaja eest.
Kokkuvõtlikult, mida kujutab endast VTP seadistamine. See hõlmab protokolli versiooni valimist – 1 või 2, VTP režiimi määramist – server, klient või transparent. Nagu ma juba ütlesin, ei uuenda viimane režiim seadme VLAN andmebaasi, vaid lihtsalt edastab kõik muudatused naaberseadmetele. Järgnevad käsud domeeninime ja parooli määramiseks: vtp domain ja vtp password .
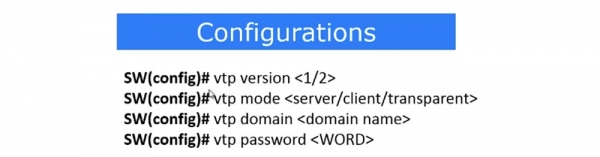
Nüüd räägime VTP Pruning seadistustest. Kui vaadata võrgu topoloogiat, võib näha, et kõik kolm lülitit omavad sama VLAN andmebaasi, mis tähendab, et võrgud VLAN10 ja VLAN20 on seotud kõigi kolme lülitiga. Tehniliselt ei vaja lüliti SW2 võrgus VLAN20, kuna tal ei ole sellele võrgule põhinevaid porte. Siiski suundub kogu liiklus, mis saadetakse arvutist Laptop0 VLAN20 kaudu, lülitile SW1 ja sealt edasi trunk'i kaudu lülitile SW2. Teie peamine ülesanne võrgu spetsialistina on tagada, et võimalikult vähe tarbetut teavet edastataks. Te peate tagama vajaliku teabe edastamise, kuid kuidas piirata teabe edastamist, mis ei ole sellele seadmele vajalik?
Peate veenduma, et VLAN20 võrgu seadmete jaoks mõeldud liiklus ei jõua SW2 portidesse läbi trunki, kui see ei ole vajalik. See tähendab, et liiklus Laptop0 peab jõudma SW1-le ja sealt edasi VLAN20 võrgu arvutitele, kuid see ei tohi ületada SW1 parema trunkiporti. Seda saab tagada VTP Pruninguga.
Selleks peame minema SW0 VTP-serveri seadistustesse, sest nagu ma juba ütlesin, saab VTP seadistusi teha ainult serveri kaudu, liikuma globaalsetesse konfiguratsiooniseadetesse ja sisestama käsu vtp pruning. Kuna Packet Tracer on vaid simuleerimisprogramm, ei ole tema käsurea vihikutes seda käsku. Siiski, kui ma sisestan vtp pruning ja vajutan 'Enter', teavitab süsteem mind, et vtp pruning režiim pole saadaval.
Kasutades käsku show vtp status, näeme, et VTP Pruning režiim on staatuses disabled, seega peame selle kättesaadavaks tegema, lülitades selle lubatuks. Seda tehes aktiveerime VTP Pruning režiimi kõikides kolmes meie võrgu lülitites võrgu domeeni piires.
Luba mul meenutada, mis on VTP Pruning. Kui aktiveerime selle režiimi, teatab serverlüliti SW0 lülitile SW2, et selle portides on seadistatud ainult VLAN10 võrk. Pärast seda teatab lüliti SW2 lülitile SW1, et tal ei ole vaja mingit liiklust, välja arvatud VLAN10 võrgu jaoks. Nüüd, tänu VTP Pruningule, on lüliti SW1-l teave, et tal ei ole vaja saata VLAN20 liiklust trunkil SW1-SW2.
Teie kui võrguhalduri jaoks on see väga mugav. Te ei pea käske käsitsi sisestama, kuna lüliti on piisavalt intelligentne, et saata just seda, mis on konkreetsele võrguseadmest vajalik. Kui teete homme naabervallas veel ühe turundusmeeskonna ja ühendate selle VLAN20 võrgu SW2 lülitiga, teavitab see lüliti koheselt SW1 lülitit, et nüüd on neil VLAN10 ja VLAN20 võrgud ning palub edastada talle liiklust mõlemale võrgu jaoks. See teave värskendatakse pidevalt kõigis seadmetes, muutes suhtluse efektiivsemaks.
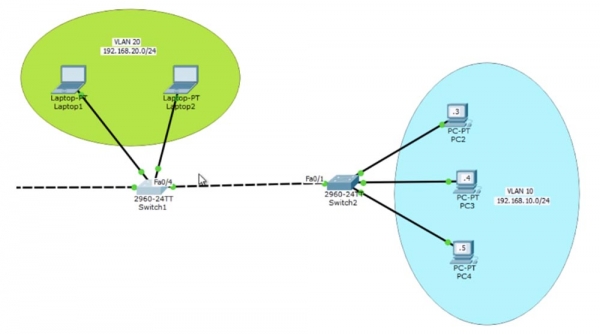
On olemas veel üks viis, kuidas täpsustada liiklust, mida edastatakse – kasutada käsku, mis lubab andmete edastamise ainult märgitud VLAN-i jaoks. Ma sisenen lüliti SW1 seadistustesse, kus mind huvitab port Fa0/4, ja sisestan käsud int fa0/4 ja switchport trunk allowed vlan. Kuna tean juba, et SW2-l on ainult VLAN10, saan ma lülitile SW1 öelda, et tema trunk-port edastaks ainult liiklust selle võrgu jaoks, rakendades käsku allowed vlan. Nii olen seadnud trunk-port Fa0/4 edastama liiklust ainult VLAN10 jaoks. See tähendab, et see port ei edasta edasi liiklust VLAN1, VLAN20 või mistahes muu võrgu, välja arvatud määratud.
V võite küsida, mida on parem kasutada – VTP Pruning või käsku allowed vlan. Vastus on subjektiivne, kuna mõnes olukorras on mõistlik kasutada esimest viisi, mõnes aga teist. Võrguadministraatorina peate ise valima optimaalse lahenduse. Mõnes olukorras võib otsus programmeerida port konkreetse VLAN-i liikluse edastamiseks olla hea, teistes aga halb. Meie võrgu puhul on käsu allowed vlan kasutamine põhjendatud, kui me ei plaani muuta võrgu topoloogiat. Ent kui keegi soovib hiljem lisada SW 2 seadmete rühma, mis kasutab VLAN20, on otstarbekam rakendada režiimi VTP Pruning.
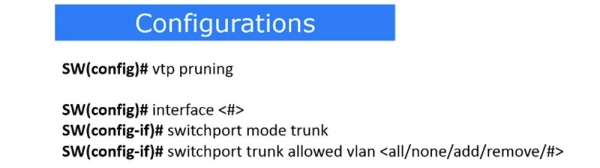
Nii et VTP Pruning seadistamine hõlmab järgmiste käskude kasutamist. Käsk vtp pruning tagab, et see režiim aktiveeritakse automaatselt. Kui soovite siiski seadistada VTP Pruning trunk-porti, et edastada liiklust konkreetse VLAN-i jaoks käsitsi, kasutage trunk-porti numbriga interface , lülitage trunk-režiim sisse käsuga switchport mode trunk ja lubage liikluse edastamine konkreetse võrgu jaoks käsuga switchport trunk allowed vlan .
Viimases käsus saab kasutada 5 parameetrit. All tähendab, et kõik VLAN-võrgud on lubatud, none – kõigi VLAN-ide liikluse edastamine on keelatud. Kui kasutada parameetrit add, saab lubada veel ühe võrgu liikluse edastamise. Näiteks, kui meil on lubatud VLAN10 liiklus, saab käsuga add lubada ka VLAN20 võrgu liikluse edastamise. Käsk remove võimaldab eemaldada ühe võrgust, näiteks, kui kasutada parameetrit remove 20, jääb alles ainult VLAN10 liikluse edastamine.
Nüüd vaatleme native VLAN'i. Oleme juba rääkinud, et native VLAN on virtuaalne võrk, mis edastab märgistamata liiklust läbi konkreetse trunkiporta.
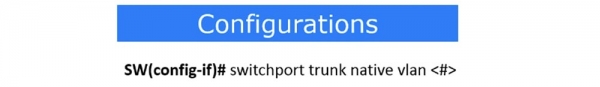
Sisenen konkreetse pordi seadistustesse, nagu näitab käsurea pealkiri SW(config-if)#, ja kasutan käsku switchport trunk native vlan , näiteks VLAN10. Nüüd läbib kogu VLAN10 liiklus trunki kaudu märgistamata.
Naaseme loogilise võrgu topoloogia juurde Packet Traceris. Kui kasutan käsku switchport trunk native vlan 20 lüliti pordi Fa0/4 jaoks, siis läbib kogu VLAN20-liiklus trunki Fa0/4 – SW2 märgistamata. Kui lüliti SW2 saab selle liikluse, arvab ta: „see on märgistamata liiklus, seega pean suunama selle native VLAN-i võrku”. Selle lüliti jaoks on native VLAN võrgu VLAN1. Võrgud 1 ja 20 ei ole omavahel seotud, kuid kuna kasutatakse native VLAN režiimi, saame suunata VLAN20 liikluse täiesti teise võrku. Siiski ei ole see kapseldatud, ja võrgud peavad ikkagi ühtima.
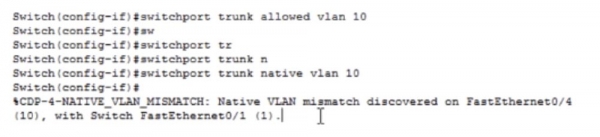
Vaatame seda näite abil. Sisenen SW1 seadistustesse ja kasutan käsku switchport trunk native vlan 10. Nüüd edastatakse iga VLAN10 liiklus trunki pordist märgistamata. Kui see jõuab trunki pordini SW2, mõistab lüliti, et peab suunama selle VLAN1-sse. Sellise otsuse tõttu ei saa liiklus jõuda arvutiteni PC2, 3 ja 4, kuna need on ühendatud lüliti access-portidesse, mis on mõeldud VLAN10 jaoks.
Tehniliselt põhjustab see süsteemiteate ilmumist, et Fa0/4 pordi native VLAN, mis kuulub VLAN10, ei ühti Fa0/1 portiga, mis kuulub VLAN1. See tähendab, et nimetatud portide vahel ei saa töötada trunkirežiimis native VLAN-i mittevastavuse tõttu.
Aitäh, et olete meiega. Kas teile meeldivad meie artiklid? Kas soovite näha rohkem huvitavat sisu? Toetage meid tellimuse esitamise või tuttavatele soovitamisega, 30% allahindlus Habr'i kasutajatele ainulaadsele sissetuleku tasemel serverile, mille oleme teie jaoks välja mõelnud: (saadaval RAID1 ja RAID10 variandid, kuni 24 tuuma ja kuni 40GB DDR4).
Dell R730xd kaks korda odavam? Ainult meie juures Hollandis! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — alates $99! Lugege sellest
Allikas: habr.com
