

Täna uurime PAT-i (Port Address Translation), mis on IP-aadresside tõlkimise tehnoloogia portsede abil, ja NAT-i (Network Address Translation), mis on IP-aadresside konverteerimise tehnoloogia ülekandepakettide puhul. PAT on NAT-i erijuht. Käsitleme kolme teemat:
— erapublikud, ehk sise- (sisemised, kohalikud) IP-aadressid ja avalikud, ehk välised IP-aadressid;
— NAT ja PAT;
— NAT/PAT seadistamine.
Alustame siseadressidest, Private IP. Teame, et need jagunevad kolme klassi: A, B ja C.
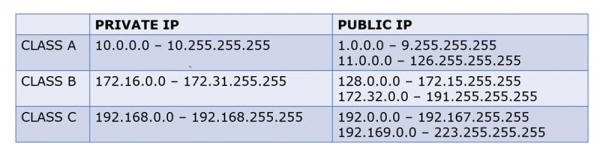
Klass A siseadressid hõlmavad vahemikku "kümneid" 10.0.0.0 kuni 10.255.255.255, samas kui välised – vahemikus 1.0.0.0 kuni 9.255.255.255 ja 11.0.0.0 kuni 126.255.255.255.
Klass B siseadressid hõlmavad vahemikku 172.16.0.0 kuni 172.31.255.255, samas kui välised – vahemikus 128.0.0.0 kuni 172.15.255.255 ja 172.32.0.0 kuni 191.255.255.255.
Klass C siseadressid hõlmavad vahemikku 192.168.0.0 kuni 192.168.255.255, samas kui välised – vahemikus 192.0.0.0 kuni 192.167.255.255 ja 192.169.0.0 kuni 223.255.255.255.
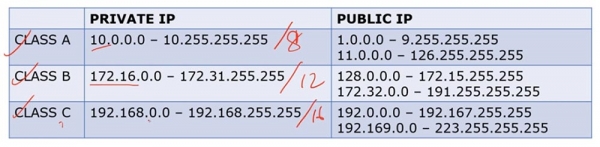
Klass A aadressid on aadressid /8, klass B – /12 ja klass C – /16. Seega hõlmavad erinevate klasside välised ja sise-IP-aadressid erinevaid vahemikke.
Oleme korduvalt arutanud, milles seisneb vahe erapublike ja avalike IP-aadresside vahel. Üldiselt, kui meil on ruuter ja grupi sise-IP-aadresse, siis proovides neid internetti viia, konverteerib ruuter need välisteks IP-aadressideks. Siseaadresse kasutatakse ainult kohalikes võrkudes, mitte Internetis.
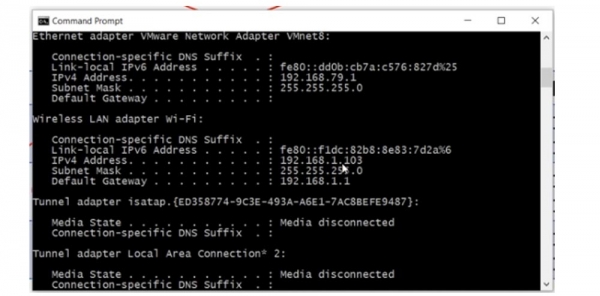
Kui vaatlen käsurealt oma arvuti võrguparameetreid, näen seal oma sise-LAN IP-aadressi 192.168.1.103.
Oma avaliku IP-aadressi teada saamiseks võite kasutada internetiteenust, nagu "Mis on minu IP"? Nagu näha, erineb arvuti väliaadress 78.100.196.163 tema siseaadressist.
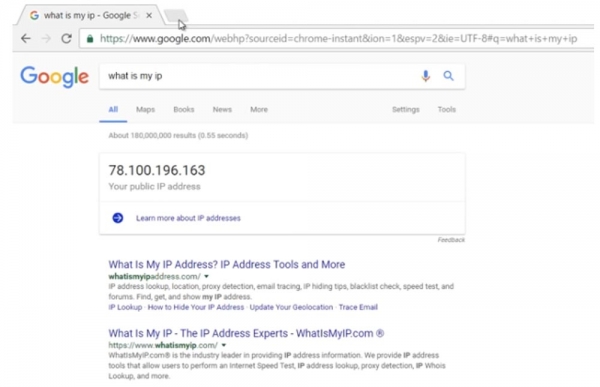
Kõigil juhtudel on mu arvuti internetis nähtav just avaliku IP-aadressi kaudu. Nii et mu arvuti siseaadress on 192.168.1.103 ja väline – 78.100.196.163. Siseaadressi kasutatakse ainult kohalikuks suhtluseks, internetti pääsemiseks on vajalik avalik IP-aadress. Võite meenutada, miks eraldamine erapublike ja avalike aadresside vahel tehti, vaadates läbi videokursuse Päev 3.
Vaadakem, mis on NAT. On kolm tüüpi NAT: staatiline, dünaamiline ja "üleküllastatud" NAT või PAT.
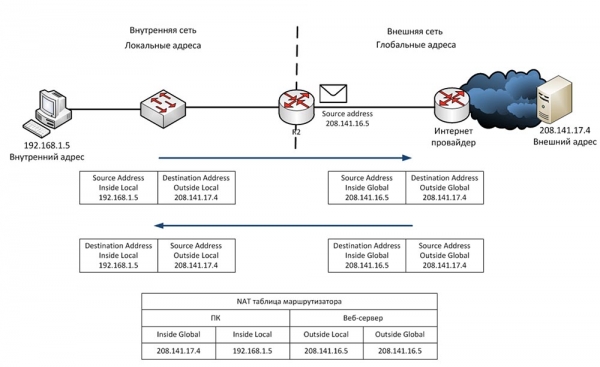
Cisco-s on neli terminit, mis kirjeldavad NAT-i. Nagu ma ütlesin, on NAT mehhanism, mis muudab sisemisi aadresse välisteks. Kui seadmel, mis on ühendatud internetiga, on pakett teiselt seadmelt kohaliku võrgu kaudu, siis see lihtsalt kõrvaldab selle paketi, kuna sisemise aadressi formaat ei vasta globaalse interneti aadresside formaadile. Seetõttu peab seadmel olema avalik IP-aadress internetti sisenemiseks.
Nii et esimene termin on Inside Local, mis tähendab hosti IP-aadressi sise-, kohaliku võrgu kontekstis. Lihtsalt öeldes on see põhiallikas адрес, nagu 192.168.1.10. Teine termin, Inside Global, on kohalikku hosti IP-aadress, mille kaudu ta on nähtav välises võrgus. Meie korral on see ruuteri väline pordi IP-aadress 200.124.22.10.
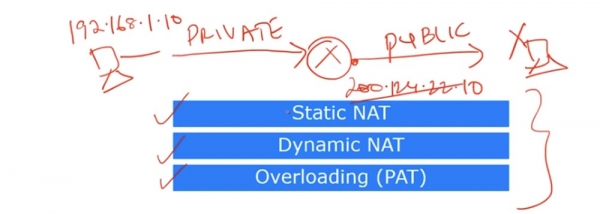
Võib öelda, et Inside Local on privaatne IP-aadress, samas kui Inside Global on avalik IP-aadress. Pidage meeles, et terminit Inside kasutatakse liikluse allika konteksti jaoks, samas kui Outside viitab liikluse sihtmärgile. Outside Local on hosti IP-aadress välises võrgus, mille kaudu ta on nähtav sisemises võrgus. Lihtsalt öeldes on see saaja aadress, mida nähakse sisemisest võrgust. Näiteks on selline aadress IP-aadress 200.124.22.100 seadmele, mis asub internetis.
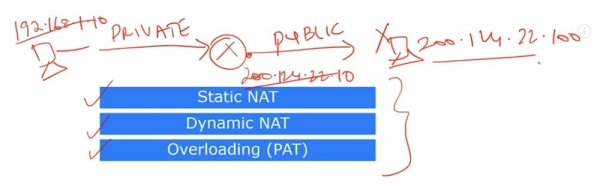
Outside Global on hosti IP-aadress, mille kaudu ta on nähtav välises võrgus. Enamasti näevad Outside Local ja Outside Global aadressid välja samad, sest isegi pärast muundamist on sihtaadress allika jaoks nähtav sama, nagu enne muundamist.
Vaatame, mis on staatiline NAT. Staatiline NAT tähendab üksteisele vastavate sise-IP-aadresside muundamist välisteks, või muundamist 'üks ühele'. Kui seadmed saadavad liiklust internetti, muundatakse nende siseaadressid Inside Local siseaadressideks Inside Global.
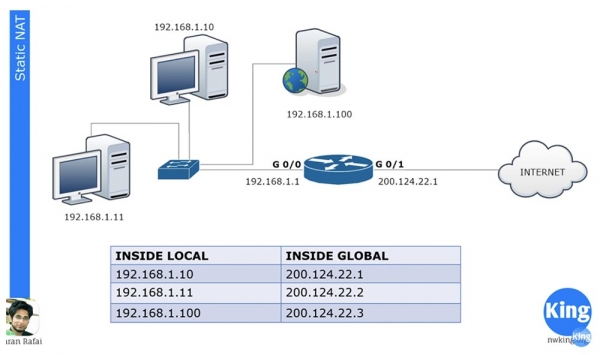
Meie kohalikus võrgus on 3 seadet ja kui need püüavad internetti siseneda, saavad nad kõik omaette Inside Global aadressi. Need aadressid on staatiliselt määratud liikluse allikatele. 'Üks ühele' põhimõte tähendab, et kui kohalikus võrgus on 100 seadet, saavad nad 100 välise aadressi.
NAT loodi selleks, et päästa Internet, kus avalikud IP-aadressid lõppesid. Tänu NAT-ile saavad paljud ettevõtted ja paljud võrgud jagada ühte ühist avalikku IP-aadressi, kuhu lokaalsed seadme aadressid muudetakse internetti pääsemisel. Võite öelda, et sel juhul ei tähenda staatiline NAT aadresside säästmist, kuna sajale lokaalsele arvutile antakse sada avalikku aadressi, ja te oleksite täiesti õiged. Siiski, staatilisel NAT-il on endiselt mitmeid eeliseid.
Näiteks on meil server, mille sisemine IP-aadress on 192.168.1.100. Kui mõni seade Internetist soovib sellega suhelda, ei saa ta seda teha, kasutades sihtaadressina sisemist aadressi; selleks peab ta kasutama serveri välist aadressi 200.124.22.3. Kui ruuteris on seadistatud staatiline NAT, suunatakse kogu liiklus, mis on adresseeritud 200.124.22.3, automaatselt 192.168.1.100 peale. Nii tagatakse väline juurdepääs lokaalsele võrku kuuluvatele seadmetele, antud juhul ettevõtte veebiserverile, mis võib olla teatud olukordades vajalik.
Vaadakem dünaamilist NAT-i. See on väga sarnane staatilisele, kuid ei määra igale lokaalsele seadmele püsivaid väliseid aadresse. Näiteks on meil 3 lokaalseadmeid ja kokku 2 avalikku aadressi. Kui teine seade soovib internetti pääseda, määratakse talle esimene vaba IP-aadress. Kui pärast seda soovib internetti pääseda veebiserver, määrab ruuter sellele teise saadaval oleva välise aadressi. Kui pärast seda soovib esimene seade välisse võrku pääseda, ei leidu talle vaba IP-aadressi ja ruuter lükkab tema paketi tagasi.
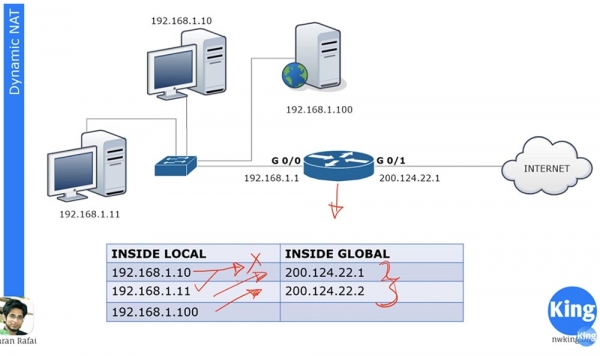
Meil võib olla sada seadet, millel on sisemised IP-aadressid, ja igaüks neist seadmetest saab internetti pääseda. Kuid kuna meil ei ole staatilisi väliste aadresse, saavad korraga internetti pääseda mitte rohkem kui 2 seadet sajast, sest meil on ainult kaks dünaamiliselt määratavat välist aadressi.
Cisco seadmetes on määratud aadressi konvertimise fikseeritud aeg, mis on vaikimisi 24 tundi. Seda saab muuta 1, 2, 3, 10 minutiks või mis tahes soovitud ajaks. Selle aja möödudes vabastatakse välistaadressid ja need naasevad automaatselt aadresside paaki. Kui sel hetkel soovib esimene seade internetti pääseda ning mõni välistaadress on saadaval, siis saadakse see. Ruuter sisaldab NAT-tabelit, mis uuendatakse dünaamiliselt, ja seni kuni konvertimise aeg pole möödunud, hoitakse määratud aadressi seadme jaoks. Lihtsamalt öeldes töötab dünaamiline NAT printsiibi järgi: „kes tuli esimesena, seda ka teenindatakse.”
Vaatame, mis on koormatud NAT või PAT. See on kõige levinum NAT-tüüp. Teie koduvõrgus võib olla palju seadmeid – arvuti, nutitelefon, sülearvuti, tahvelarvuti, ja kõik need ühenduvad ruuteriga, millel on üks väline IP-aadress. PAT võimaldab paljudel seadmetel sise-IP-aadressidega samal ajal internetti pääseda ühe välise IP-aadressi kaudu. See on võimalik tänu sellele, et iga privaatsed sise-IP-aadress kasutab suhtlusseansi ajal kindlat sadama numbrit.
Oletame, et meil on üks avalik aadress 200.124.22.1 ja palju kohalikke seadmeid. Sel juhul saavad kõik need hostid internetti pääsedes sama aadressi 200.124.22.1. Ainus, mis neid üksteisest eristab, on sadama number.
Kui te mäletate transportimist, siis teate, et transporttase sisaldab sadama numbreid, kusjuures allika sadama number on juhuslik number.
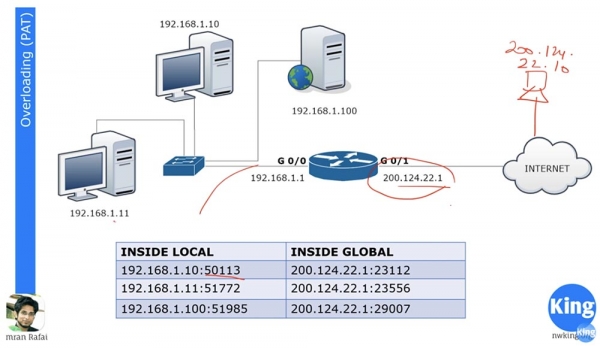
Oletame, et välistes võrkudes on host IP-aadressiga 200.124.22.10, mis on ühendatud internetiga. Kui arvuti 192.168.1.11 soovib suhelda arvutiga 200.124.22.10, loob see juhusliku allika sadama numbri 51772. Selle juures on sihtmärgiks oleva välistes võrkudes arvuti sadama number 80.
Kui ruuter saab kohaliku arvuti paketi, mis suunatakse välisesse võrku, muundab ta selle kohaliku aadressi Inside Local aadressiks Inside Global 200.124.22.1 ja määrab sadama numbriks 23556. Paket jõuab arvutisse 200.124.22.10, ja see peaks saatma tagasiside tagasi käepigistuse protseduuri kohaselt, kus sihtmärk on aadress 200.124.22.1 ja sadam 23556.
Ruuteril on NAT-i tõlgetabel, seega, kui see saab paki välisest arvutist, määrab see sisemise kohaliku aadressi, mis vastab sisemisele globaalsele aadressile 192.168.1.11: 51772, ja edastab paki edasi. Pärast seda võib kahe arvuti vaheline ühendus olla juba keelatud.
Samas võib teil olla sada seadet, mis kasutavad suhtlemiseks sama aadressi 200.124.22.1, kuid erinevaid portide numbreid, mis võimaldab neil kõik samal ajal internetti pääseda. Seetõttu on PAT nii populaarne tõlke meetod.
Vaatame staatilise NAT-i seadistamist. Iga võrgu puhul on kõigepealt vaja määrata sisenemise ja väljumise liidesed. Joonisel on ruuter, mille kaudu edastatakse liiklust G0/0 porti G0/1, st sisemisest võrgust välisesse. Seega meil on sisenemise liides 192.168.1.1 ja väljumise liides 200.124.22.1.
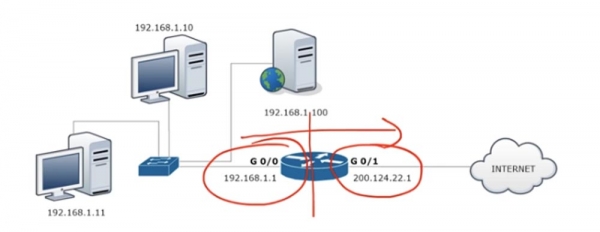
NAT-i seadistamiseks liigume G0/0 liidese juurde ja määrame parameetrid ip addres 192.168.1.1 255.255.255.0 ning märkime, et see liides on sisenemine, kasutades käsku ip nat inside.
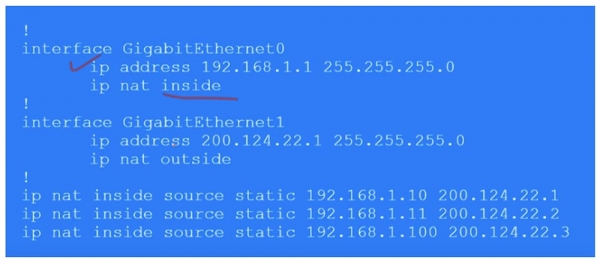
Sarnaselt seadistame NAT-i väljumise liideses G0/1, märkides ip address 200.124.22.1, alamvõrgu maske 255.255.255.0 ja ip nat outside. Pidage meeles, et dünaamilise NAT-i konversioon toimub alati sisenemise liideselt väljumise liidesele, inside'ist outside'i. Loomulikult tagasi, dünaamilise NAT-i puhul tuleb vastus sisenemise liidesele läbi väljumise, kuid liikluse algatamise suund on siiski in-out. Staatilise NAT-i korral võib liikluse algatamine toimuda mõlemal suunal - in-out või out-in.
Seejärel peame koostama staatilise NAT-i tabeli, kus igale kohaliku aadressile vastab eraldi globaalne aadress. Meie juhul on 3 seadet, seega koosneb tabel 3-kirjest, kus on märgitud Inside Local IP-aadress, mis muudetakse Inside Global aadressiks: ip nat inside static 192.168.1.10 200.124.22.1.
Seega staatilise NAT-i korral kirjutate käsitsi iga kohalik hosti aadressi konversiooni. Nüüd liigun Packet Traceri ja viin ellu ülaltoodud seadistused.
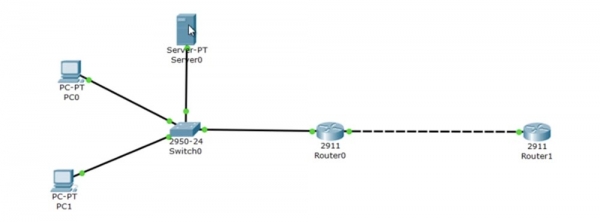
Ülal on meil server 192.168.1.100, allpool on arvuti 192.168.1.10 ja kõige all on arvuti 192.168.1.11. Ruuteri Router0 G0/0 port on IP-aadressiga 192.168.1.1 ja G0/1 port on 200.124.22.1. „Pilves“, mis esindab internetti, olen paigaldanud Router1, millele olen määranud IP-aadressi 200.124.22.10.
Ma sisenen Router1 seadistustesse ja sisestan käsu debug ip icmp. Nüüd, kui ping jõuab seadmesse, kuvatakse seadistuste aknas silumise sõnum, mis näitab, mis tüüpi pakett see on.
Alustame ruuteri Router0 seadistamist. Ma lähen globaalsete seadistuste režiimi ja valin G0/0 liidese. Seejärel sisestan käsu ip nat inside, pärast seda lähen G0/1 liidese juurde ja sisestan käsu ip nat outside. Nii olen määranud ruuteri sisenemis- ja väljundliidesed. Nüüd pean ma käsitsi seadistama IP-aadressid, st edastama seadistustesse etteantud tabeli read:
Ip nat inside source static 192.168.1.10 200.124.22.1
Ip nat inside source static 192.168.1.11 200.124.22.2
Ip nat inside source static 192.168.1.100 200.124.22.3
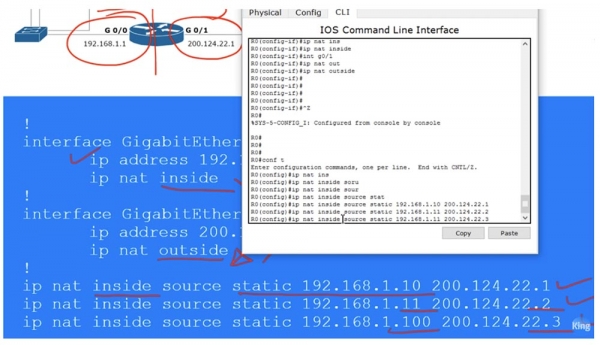
Praegu pingin Router1 igast meie seadmest ja vaatan, millised IP-aadressid vastuvõetud pingil kuvatakse. Selleks paigaldan R1 ruuteri avatud CLI akna ekraani paremasse serva, et näha silumise sõnumeid. Nüüd lähen PC0 käsureale ja pingin aadressi 200.124.22.10. Pärast seda ilmub aknasse teadete sõnum, et ping on saadud IP-aadressilt 200.124.22.1. See tähendab, et lokaalset arvuti IP-aadressi 192.168.1.10 on muudetud globaalseks aadressiks 200.124.22.1.
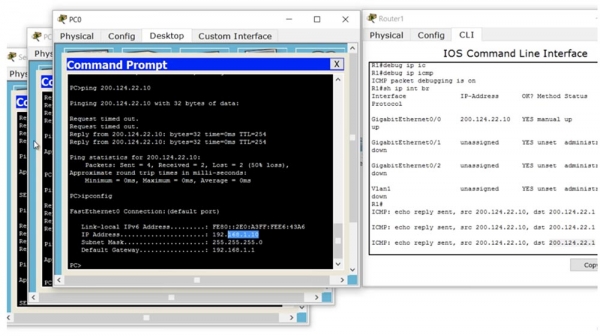
Sama teen järgmise kohaliku arvutiga ja näen, et tema aadress on muudetud 200.124.22.2. Seejärel saadan pingiga serveri ja näen aadressi 200.124.22.3.
Nii et kui kohaliku võrgu seadme liiklus jõuab ruuterisse, kus on seadistatud staatiline NAT, muundab ruuter vastavalt tabelile lokaalse IP-aadressi globaalseks ja saadab liikluse väliseid võrku. NAT-tabeli kontrollimiseks sisestan käsu show ip nat translations.
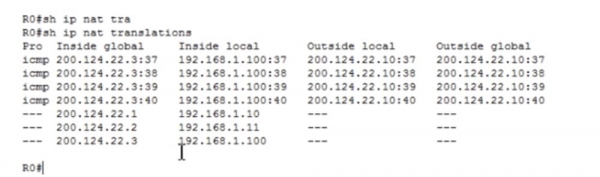
Nüüd saame vaadata kõiki teisendusi, mida ruuter teostab. Esimeses veerus Inside Global on seadme aadress enne tõlget, st see aadress, mille alt seade on nähtav välisest võrgust, seejärel tuleb aadress Inside Local, mis on seadme aadress lokaalses võrgus. Kolmas veerg näitab Outside Local, ja neljas – aadress Outside Global, kusjuures need kaks aadressi on identsed, kuna me ei tõlgi siht-IP-aadressi. Nagu näete, paar sekundit hiljem tabel tühjenes, kuna Packet Traceri kaudu on lühike pingiaeg.
Ma saan R1 ruuterist pingi serverile aadressil 200.124.22.3, ja kui minna uuesti ruuteri seadistuste juurde, saab näha, et tabel on taas täidetud nelja pingireaga, mille tõlgitud sihtaadress on 192.168.1.100.
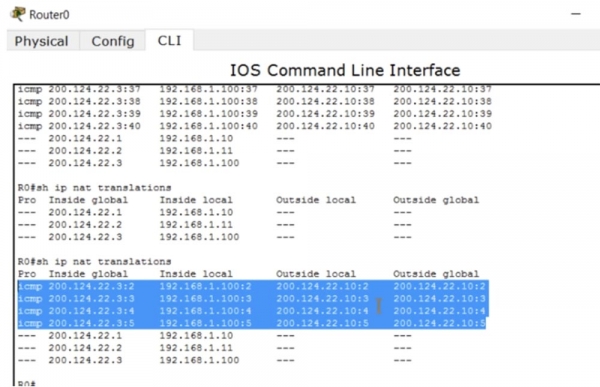
Nagu ma juba ütlesin, isegi kui tõlke aegumise korral toiming toimub, aktiivselt enamasti välise allika sisse suunatud liikluse algatamisel toimib NAT mehhanism automaatselt. See juhtub ainult staatilise NAT-i kasutamisel.
Nüüd vaatame, kuidas dünaamiline NAT töötab. Meie näites on kaks avalikku aadressi kolme lokaalse võrgu seadme jaoks, kuid seal võib olla kümneid ja isegi sadu selliseid privaatseid hoste. Kuid samal ajal saavad internetti pääseda vaid kaks seadet. Uurime, milles seisneb erinevus staatilise ja dünaamilise NAT-i vahel lisaks sellele.
Nagu eelnevas juhendis, tuleb kõigepealt määratleda ruuteri sisend- ja väljundliidesed. Seejärel loome kuidagi juurdepääsuloendi, kuid see ei ole see ACL, millest me eelmine tund rääkisime. See juurdepääsuloend on mõeldud liikluse tuvastamiseks, mida me tahame tõlkida. Siin on uus termin „interesting traffic“ ehk „huvipakkuv liiklus“. See on liiklus, mis teid mingil põhjusel huvitab, ja kui see liiklus vastab juurdepääsuloendi tingimustele, kuulub see NATi alla ja tõlgitakse. See termin on rakendatav liiklusele paljudele juhtumitele, nagu VPN-i puhul nimetatakse huvipakkuvaks liikluseks liiklust, mida kavatsetakse edastada VPN-tunneli kaudu.
Me peame looma ACL-i, mis tuvastab huvipakkuva liikluse, meie juhul on see kogu võrgu liiklus 192.168.1.0, millele lisatakse ka vastasmask 0.0.0.255.
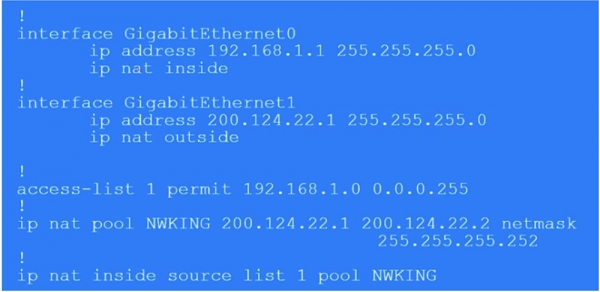
Seejärel peame looma NAT-i ploki, mille jaoks kasutame käsku ip nat pool ja määrame IP-aadresside ploki 200.124.22.1 200.124.22.2. See tähendab, et pakume ainult kahte väliseeritavat IP-aadressi. Edasi kasutatakse käsklusel võtit netmask ja sisestatakse alamsidumise mask 255.255.255.252. Maski viimane oktet on (255 — aadresside arv plokis – 1), seega kui plokis on 254 aadressi, on alamsidumise mask 255.255.255.0. See on väga oluline parameeter, seega dünaamilise NAT-i seadistamisel jälgige, et sisestaksite õige netmaski väärtuse.
Seejärel kasutame käsku, mis käivitab NAT-i mehhanismi: ip nat inside source list 1 pool NWKING, kus NWKING on ploki nimi ja list 1 tähistab juurdepääsuloendit ACL number 1. Pidage meeles — et see käsk toimiks, tuleb kõigepealt luua dünaamiliste aadresside plokk ja juurdepääsuloend.
Nii et meie tingimustes suudab esimene seade, mis soovib internetti pääseda, seda teha, teine seade samuti, kuid kolmas peab ootama, kuni üks ploki aadressidest vabastatakse. Dünaamilise NAT-i seadistamine koosneb 4-st etapist: sisenemise ja väljumise liidese määramine, 'huvitava' liikluse määramine, NAT-i ploki loomine ja tegelik seadistamine.
Praegu liigume Packet Tracerisse ja proovime dünaamilist NAT-i seadistada. Esiteks peame eemaldama staatilise NAT-i seaded, mille jaoks sisestame järjestikku käsud:
no Ip nat inside source static 192.168.1.10 200.124.22.1
no Ip nat inside source static 192.168.1.11 200.124.22.2
no Ip nat inside source static 192.168.1.100 200.124.22.3.
Seejärel loon juurdepääsu loendi List 1 kogu võrgu jaoks käsuga access-list 1 permit 192.168.1.0 0.0.0.255 ja vormistan NAT-i ploki käsuga ip nat pool NWKING 200.124.22.1 200.124.22.2 netmask 255.255.255.252. Selles käskluses määrasin ploki nime, aadressid, mis sinna kuuluvad, ja alamsidumise maski.
Seejärel määran, milline on NAT – sise- või välis-, ja allika, kust NAT peaks teavet saama. Meie juhul on see list, kasutades käsku ip nat inside source list 1. Pärast seda annab süsteem vihje – kas on vajalik terve paremalt ega teatud liides. Valin pool, sest meil on rohkem kui üks väline aadress. Kui valida liides, tuleb täpsustada port konkreetse IP-aadressiga. Lõpptulemusena näeb käsk välja selline: ip nat inside source list 1 pool NWKING. Praegu koosneb see pool kahest aadressist 200.124.22.1 ja 200.124.22.2, kuid võite neid vabalt muuta või lisada uusi aadresse, mis ei ole seotud konkreetse liidese.
Peate veenduma, et teie marsruutimistabel on uuendatud nii, et ükskõik milline neist IP-aadressidest, mis on poolis, suunatakse sellele seadmele, vastasel juhul ei saa te tagasiviimist. Et veenduda seadistuste töökindluses, kordame pilguheitmist pilve ruuterile, nagu tegime staatilise NAT-i puhul. Avan ruuteri Router 1 akna, et näha silumise režiimi sõnumeid, ja pingin seda kõigilt kolmest seadmest.
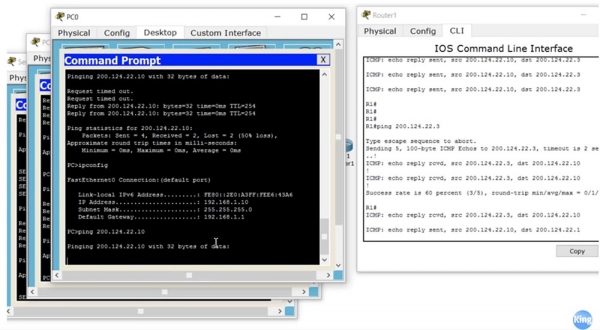
Näeme, et kõik lähteadressid, kust pingepaketid tulevad, vastavad seadistustele. Samas ei lähe pinge läbi arvutist PC0, kuna tal puudus vabade väline aadress. Kui minna ruuteri Router 1 seadetesse, on nähtavad praegu kasutuses olevad aadressid poolelt 200.124.22.1 ja 200.124.22.2. Nüüd lülitan ülekande välja, ja näete, kuidas read kaduma hakkavad üksikute kaupa. Käivitan taas pinge arvutist PC0, ja nagu näete, nüüd kõik töötab, kuna ta sai vabaneva välist aadressi 200.124.22.1.
Kuidas saab NAT-tabelit puhastada ja antud aadressimuundumise tühistada? Siseneme ruuteri Router0 seadistustesse ja kirjutame käsu clear ip nat translation *, tähistades rida „tärniga“ lõpuks. Kui praegu vaadata muundumise olekut käsu show ip nat translation abil, annab süsteem meile tühi rea.
NAT-i statistika vaatamiseks kasutatakse käsku show ip nat statistics.
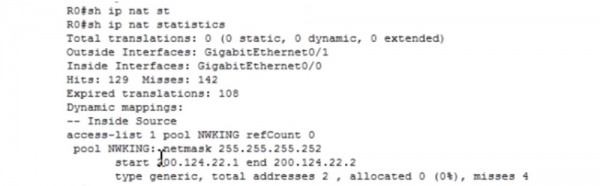
See on väga kasulik käsk, mille abil saab teada dünaamiliste, staatiliste ja laiendatud NAT/PAT konversioonide koguarvu. Näete, et see on 0, kuna me puhastasime eelmine käsk andmed. Siin kuvatakse sissetulevad ja väljaminevad liidesed, õnnestunud ja ebaõnnestunud konversioonide hits ja misses arv (ebaaõnnestumiste arv on seotud vabade väliste aadresside puudumisega sisemistele hostidele), juurdepääsuloendi ja puu nimi.
Nüüd liigume edasi IP-aadresside kõige populaarsema konversiooniliigi juurde – laiendatud NAT, või PAT. PAT seadistamiseks tuleb järgida samu samme nagu dünaamilise NAT-i seadistamisel: määrake ruuteri sissetulevad ja väljaminevad liidesed, tuvastage „huvitav” liiklus, looge NAT puu ja seadistage PAT. Me saame luua sama puu mitmest aadressist, nagu eelmisel korral, kuid see pole vajalik, sest PAT-is kasutatakse alati ühte ja sama väljastust. Erinevus dünaamilise NAT-i ja PAT seadistamise vahel seisneb ainult võtmesõnas overload, millega viimane seadistamise käsk lõpeb. Pärast selle sõna sisestamist muutub dünaamiline NAT automaatselt PAT-ks.
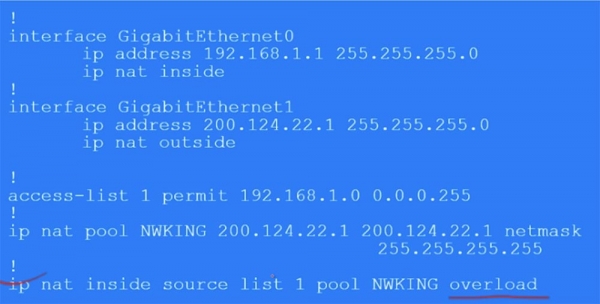
Lisaks kasutate ainult ühte aadressi puus NWKING, näiteks 200.124.22.1, kuid määrate selle kaks korda algse ja lõpp-poolse välise aadressina koos võrgu maskiga 255.255.255.0. Saate seda lihtsamalt teha, kasutades ip nat 1 pool NWKING 200.124.22.1 200.124.22.1 netmask 255.255.255.0 rida asemel allika liidese parameetrit ja fikseeritud aadressi 200.124.22.1 liidese G0/1. Sellisel juhul muudetakse kõik kohalikud aadressid interneti minnes selle IP-aadressiks.
Puus saab kasutada ka mis tahes muud IP-aadressi, mitte tingimata konkreetse füüsilise liidese aadressi. Siiski peate veenduma, et kõik ruuterid võrgus saavad suunata vastavat liiklust valitud seadmesse. NAT-i puuduseks on see, et seda ei saa kasutada läbiva aadressimise jaoks, kuna seni, kuni tagasipakett naaseb kohalikku seadmesse, võib selle dünaamilise NAT IP-aadress vahetuda. See tähendab, et teil peab olema kindel, et valitud IP-aadress jääb kogu sideseansi jooksul kergesti kätte saadavaks.
Vaata, kuidas see Packet Traceri kaudu üles ehitatakse. Esiteks pean eemaldama dünaamilise NAT käsuga no Ip nat inside source list 1 NWKING ja kustutama NAT-i basseini käsuga no Ip nat pool NWKING 200.124.22.1 200.124.22.2 netmask 255.255.255.252.
Seejärel pean looma PAT basseini käsuga Ip nat pool NWKING 200.124.22.2 200.124.22.2 netmask 255.255.255.255. Seekord kasutan IP-aadressi, mis ei kuulu füüsilisele seadmele, sest füüsiline seade omab aadressi 200.124.22.1, kuid soovin kasutada 200.124.22.2. Meie juhtumisse sobib see, kuna meil on kohalik võrk.
Järgmiseks seadistan PAT käsuga Ip nat inside source list 1 pool NWKING overload. Pärast selle käsu sisestamist aktiveeritakse meil PAT-aadresside transformatsioon. Kontrollimaks seadistuse õiget toimimist, lülitun meie seadmete, serveri ja kahe arvuti juurde ning pingin arvuti PC0 kaudu Router1 aadressile 200.124.22.10. Ruuteri seadistusaknasse ilmuvad silumisread, kus on näha, et pingiallikas on oodatud IP-aadress 200.124.22.2. Samast aadressist tuleb ka ping, mis on saadetud arvutist PC1 ja serverist Server0.
Vaadakem, mis toimub ruuteri Router0 transformatsioonitabelis. Näete, et kõik transformatsioonid on edukad, igale seadmele on omistatud oma port ja kõik kohalikke aadresse seostatakse Router1 kaudu basseini IP-aadressiga 200.124.22.2.
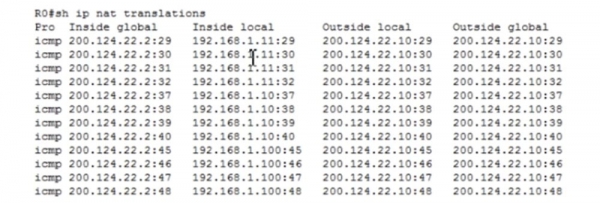
Kasutades käsku show ip nat statistics, saan vaadata PAT statistikat.
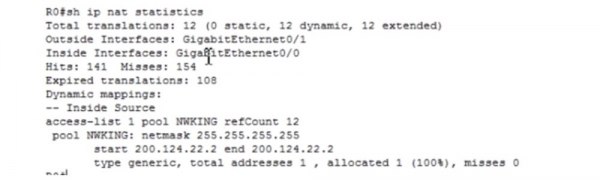
Näeme, et aadresside transformatsioonide koguhulk on 12, samuti näeme basseini omadusi ja muud teavet.
Nüüd teen veel midagi — sisestan käsu Ip nat inside source list 1 interface gigabit Ethernet g0/1 overload. Kui seejärel pingin ruuteri arvutist PC0, on näha, et pakett tuli aadressilt 200.124.22.1, st füüsiliselt liidestelt! See on lihtsam tee: kui te ei soovi basseini luua, mis juhtub tihti koduruuterite kasutamisel, siis võib ruuteri füüsilise liidese IP-aadressi kasutada välise NAT-aadressina. Just nii toimubki teie privaatsest hostist aadressi muutmine avalikku võrku.
Täna uurisime väga olulist teemat, seega peate seda harjutama. Kasutage Packet Tracerit, et kontrollida oma teoreetilisi teadmisi NAT ja PAT seadistamise praktiliste ülesannete lahendamisel. Oleme jõudnud ICND1 teema lõpule — CCNA kursuse esimese eksami, seega pühendame järgmise videoõppetunni tõenäoliselt kokkuvõtetele.
Aitäh, et olete meiega. Kas teile meeldivad meie artiklid? Kas soovite näha rohkem huvitavat sisu? Toetage meid tellimuse esitamise või tuttavatele soovitamisega, 30% allahindlus Habr'i kasutajatele ainulaadsele sissetuleku tasemel serverile, mille oleme teie jaoks välja mõelnud: (saadaval RAID1 ja RAID10 variandid, kuni 24 tuuma ja kuni 40GB DDR4).
Dell R730xd kaks korda odavam? Ainult meie juures Hollandis! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — alates $99! Lugege sellest
Allikas: habr.com
