

Sel aastal avastatud lubab igal domeeni kasutajal saada domeeni administraatori õigused ja kompromiteerida Active Directory (AD) ning teised ühendatud hostid. Täna räägime, kuidas see rünnak töötab ja kuidas seda tuvastada.
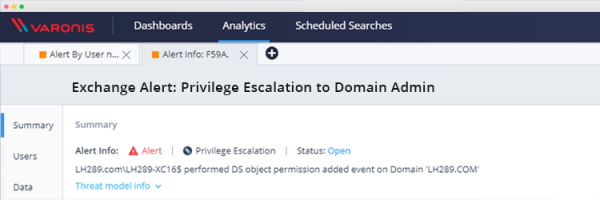
Nii see rünnak töötab:
- Kurjategija omandab aktiivse postkasti olemasoleva domeeni kasutaja konto, et liituda Exchange'i push-teavituste funktsiooniga.
- Kurjategija kasutab NTLM relay't Exchange'i serveri petmiseks: selle tulemusena ühendub Exchange'i server kompromiteeritud kasutaja arvutiga NTLM üle HTTP meetodi kaudu, mida kurjategija kasutab seejärel domeeni kontrolleri autentimisprotseduuri läbimiseks LDAP meetodil Exchange'i konto andmetega.
- Lõpuks kasutab kurjategija neid Exchange'i konto õigusi oma privileegide suurendamiseks. See viimase etapi võib teostada ka vaenulikult seadistatud administraator, kellel on juba õiguslik juurdepääs, et teha vajalikud õiguse muudatused. Luues reegli selle tegevuse tuvastamiseks, kaitsete end selle ja sarnaste rünnakute eest.
Seejärel võib kurjategija näiteks käivitada DCSync, et saada kõigi domeeni kasutajate räsi. See võimaldab tal ellu viia erinevaid rünnaku tüüpe — alates golden ticket rünnakutest kuni räsi edastamiseni.
Varonise uurimismeeskond uuris seda rünnakute vektorit üksikasjalikult ja koostas meie klientidele juhendi selle tuvastamiseks ja kontrollimiseks, kas nad on juba kompromiteeritud.
Domeeni privileegide tõusu tuvastamine
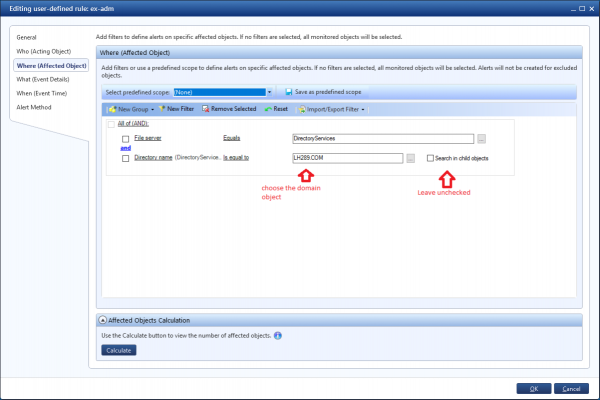
Uues looda kohandatud reegli, et jälgida teatud objektide õiguste muutusi. See aktiveerub, kui domeenis huvitatud objektile lisatakse õigusi ja volitusi:
- Määrake reegli nimi
- Määrake kategooria kui „Privilegeerimise tõus“
- Määrake ressursi tüübiks „Kõik ressursitüübid“
- Failiserver = DirectoryServices
- Määrake domeen, mis teid huvitab, näiteks nime järgi
- Lisage filter õiguste lisamise jaoks AD objektile
- Ja ärge unustage jätta valik „Otsi alamobjektides“ märkimata
Ja nüüd aruanne: domeeni objekti õiguste muutumise tuvastamine
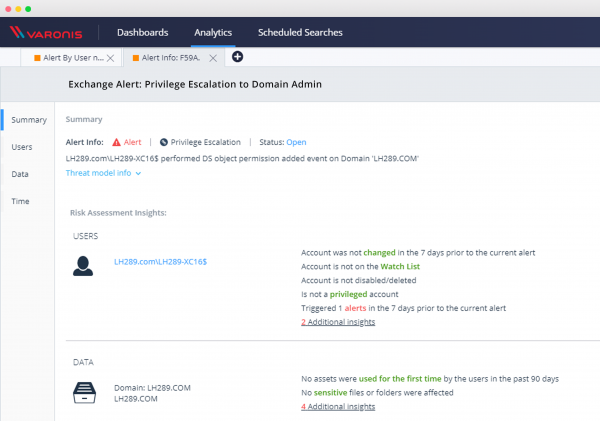
AD objekti õiguste muutmine on üsna haruldane nähtus, seega tuleb kõik, mis selle hoiatuseni viis, uurida. Samuti oleks mõistlik testida aruande välimust ja sisu enne reegli käiku laskmist.
See aruanne näitab ka, kas teid on juba selle rünnaku poolt ohustatud:
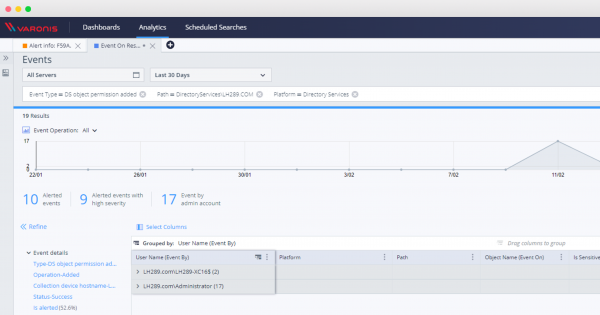
Reegli aktiveerimisel saab uurida kõiki ülejäänud privileegide tõusu juhtumeid, kasutades DatAlerti veebi liidest:
Selle reegli seadistamise järel saate jälgida ja kaitsta end selliste ja sarnaste süsteemi turbehaavatavuste eest, uurida juhtumeid AD katalooge puudutavate objektidega ning kontrollida, kas olete selle kriitilise haavatavuse suhtes vastuvõtlik.
Allikas: habr.com
