

Mõningatel juhtudel võivad virtuaalse ruuteri seadistamisel esineda probleemid. Näiteks ei tööta portide suunamine (NAT) ja/või on probleem tulekahju seade reeglite seadistamisel. Või on lihtsalt vaja saada ruuteri töölogisid, kontrollida kanali toimimist, teha võrgu diagnostika. Kuidas seda teha, selgitab pilveteenuse pakkuja Cloud4Y.
Töö virtuaalse ruuteriga
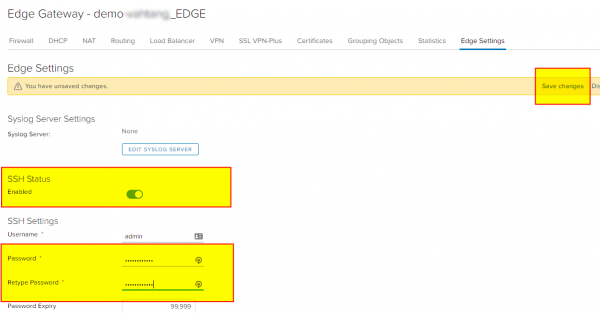
Esiteks peame seadistama juurdepääsu virtuaalsele ruuterile – EDGE. Selleks logime sisse tema teenustesse ja suundume vastavale vahelehe – EDGE Settings. Seal aktiveerime SSH oleku, määrame parooli ja salvestame muudatused.
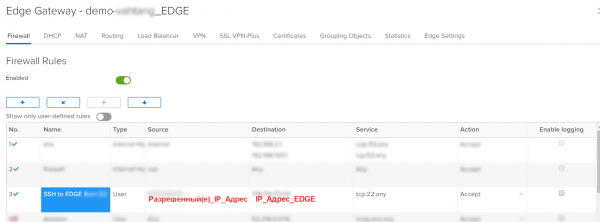
Kui kasutame rangeid tulemüürireegleid, kui kõik on vaikimisi keelatud, siis lisame reeglid, mis lubavad ühendused ruuteriga SSH pordil:
Seejärel ühendame mis tahes SSH-kliendi, näiteks PuTTY, ja pääseme konsooli.
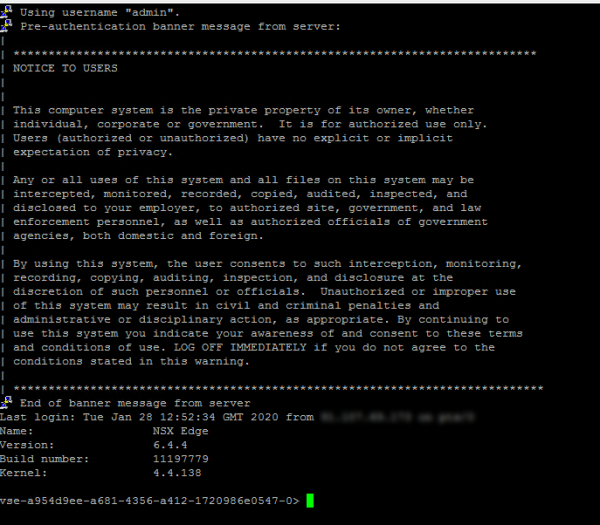
Konsoolis saavad meile kätte kõik käsud, mille loetelu on nähtav, kasutades:
loend
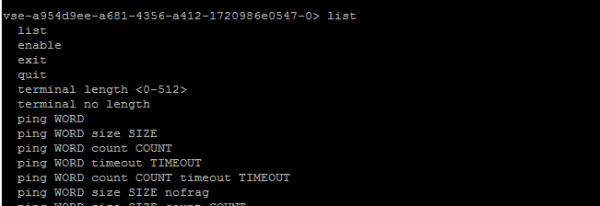
Millised käsud võivad meile kasulikud olla? Toome välja kõige kasulikumate nimekirja:
- show interface – kuvab saadaval olevad liidesed ja neile määratud IP-aadressid
- show log – näitab ruuteri logisid
- show log follow – aitab vaadata logi reaalajas pideva uuendamisega. Iga reeglil, olgu see NAT või tulemüür, on võimalus Enable logging, mille sisselülitamisel fikseeritakse sündmused logis, mis võimaldab diagnostikat teha.
- show flowtable – näitab kogu seadistatud ühenduste tabelit ja nende parameetreid
Näide1: tcp 6 21599 ESTABLISHED src=9X.107.69.XXX dst=178.170.172.XXX sport=59365 dport=22 pkts=293 bytes=22496 src=178.170.172.XXX dst=91.107.69.173 sport=22 dport=59365 pkts=206 bytes=83569 [ASSURED] mark=0 rid=133427 use=1 - show flowtable topN 10 – võimaldab kuvada soovitud arvu ridu, antud juhul 10
- show flowtable topN 10 sort-by pkts – aitab sortida ühendusi paketihulga järgi väiksemast suuremale
- show flowtable topN 10 sort-by bytes – aitab sortida ühendusi edastatud byte'ide arvu järgi väiksemast suuremale
- show flowtable rule-id ID topN 10 – aitab kuvada ühendusi vastava reegli ID järgi
- show flowtable flowspec SPEC – paindlikumate ühenduste valimiseks, kus SPEC – määrab vajalikud filtreerimisreeglid, näiteks proto=tcp:srcip=9X.107.69.XXX:sport=59365, TCP protokolli ja allika IP-aadressi 9X.107.69.XX saatmisport 59365 filtreerimiseks.
Näide> näita flowtable flowspec proto=tcp:srcip=90.107.69.171:sport=59365
1: tcp 6 21599 KÄIDELDUD src=9Х.107.69.XX dst=178.170.172.xxx sport=59365 dport=22 pkts=1659 bytes=135488 src=178.170.172.xxx dst=xx.107.69.xxx sport=22 dport=59365 pkts=1193 bytes=210361 [ASSURED] mark=0 rid=133427 use=1
Kokku voolud: 1 - show packet drops – võimaldab vaadata pakettide statistikat

- show firewall flows — näitab tulemüüri pakettide loendureid koos pakettide voogudega.

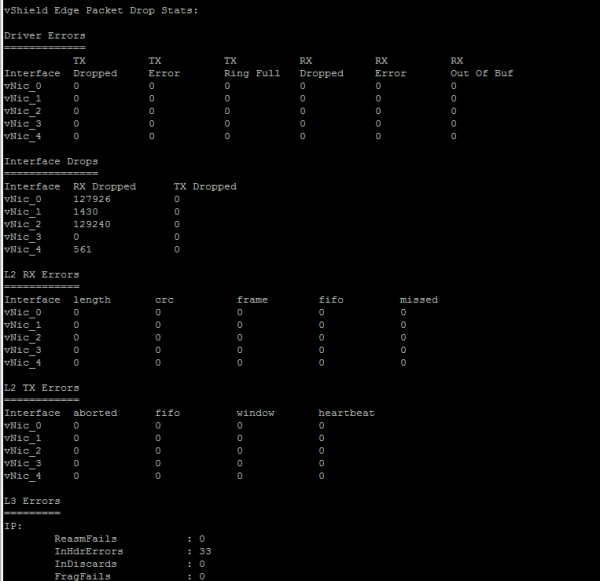
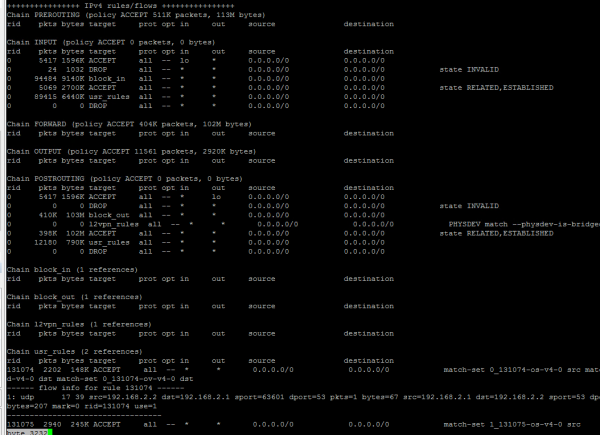
Samuti saame kasutada põhilisi võrgu diagnostika tööriistu otse EDGE ruuterist:
- ping ip SÕNA

- ping ip SÕNA size SUURUS count COUNT nofrag – pingige, märkides edastatavate andmete suuruse ja kontrollide arvu, ning keelates paketi fragmenteerimise määratud suurusega.
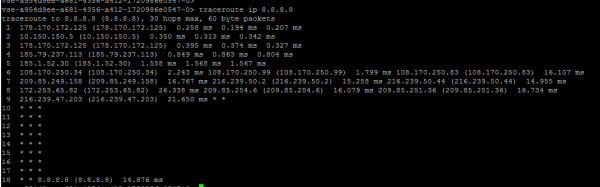
- traceroute ip SÕNA

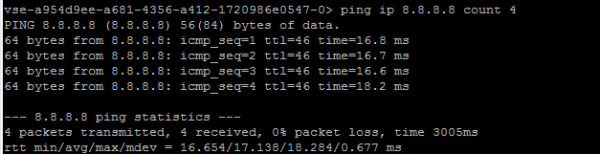
Tulemüüri töö diagnostika järjestus Edge'il
- Käivitame show firewall ja vaatame sisestatud kasutaja määratud filtreerimisreegleid usr_rules tabelis
- Vaadake POSTROUTIN ahelat ja jälgime pakettide langemise arvu DROP välja kaudu. Asemisel probleemil asümmeetrilise marsruutimisega märkame väärtuste kasvu.
Teeme täiendava kontrolli:- Pingimine toimub ühes suunas ja tagasisuunamine ei toimi.
- Pingimine töötab, kuid TCP sessioone ei luleta.
- Vaata IP-aadresside teavet — show ipset
- Lülitame sisse logimise tulemüüri reeglil Edge teenustes
- Vaadake logi sündmusi — show log follow
- Kontrollige ühendusi vajaliku rule_id põhjal — show flowtable rule_id
- Käesoleva kaudu show flowstats võrdleme praegu loodud ühendusi Current Flow Entries maksimaalselt lubatud (Total Flow Capacity) antud konfiguratsioonis. Saadaval olevaid konfiguratsioone ja piiranguid saab vaadata VMware NSX Edge. Kui olete huvitatud, võin sellest rääkida järgmises artiklis.
Millest veel huvitavat lugeda blogis
→
→
→
→
→
Telli meie -kanal, et mitte jääda ilma järgmise artikli lugemisest! Kirjutame mitte sagedamini kui kaks korda nädalas ja ainult asjakohastel teemadel. Tuletame meelde, et idufirmad saavad Cloud4Y-lt 1 000 000 rubla. Tingimused ja ankeet soovijatele — meie veebis:
Allikas: habr.com
