

Mitm-rühma teadlased mitmest Saksamaa ülikoolist on välja töötanud uue meetodi MITM-rünnakuks HTTPS-i suhtes, mis võimaldab hankida küpsiseid, mis sisaldavad sessiooni identifikaatoreid ja muid konfidentsiaalseid andmeid, samuti saavutada juhusliku JavaScripti koodi täitmine teise saidi kontekstis. Rünnakut nimetatakse ALPACA-ks ja seda saab rakendada TLS-serveritele, mis toetavad erinevaid rakenduskihti protokolle (HTTPS, SFTP, SMTP, IMAP, POP3), kuid kasutavad ühist TLS-sertifikaati.
Rünnaku olemus seisneb selles, et kui ründajal on kontroll võrgu värava või traadita ligipääsupunkti üle, võib ta suunata veebiliikluse teisele võrgu portile ja korraldada ühenduse loomise FTP- või meiliserveriga, mis toetab TLS-krüptimist ning kasutab HTTP-serveriga ühist TLS-sertifikaati, mistõttu kasutaja brauser arvan, et ühendus on loodud soovitud HTTP-serveriga. Kuna TLS-protokoll on universaalne ja ei ole seotud rakenduskihti protokollidega, on krüpteeritud ühenduse loomine kõikide teenuste jaoks identne ning viga, mille tõttu saadetud päring suunati valele teenusele, saab tuvastada alles pärast krüpteeritud seansi loomist päringu käsitlemise ajal.
Seetõttu, kui näiteks suunata kasutaja ühendus, mis algselt suunati HTTPS-ile, meiliserversisse, kus kasutatakse HTTPS-serveriga ühist sertifikaati, siis TLS-ühendus luuakse edukalt, kuid meiliserver ei suuda edastatud HTTP-käske töödelda ja tagastab veakoodi. See vastus töödeldakse brauseri poolt nagu vastus soovitud saidilt, mis edastati korrektselt loodud krüpteeritud sidekanali kaudu.
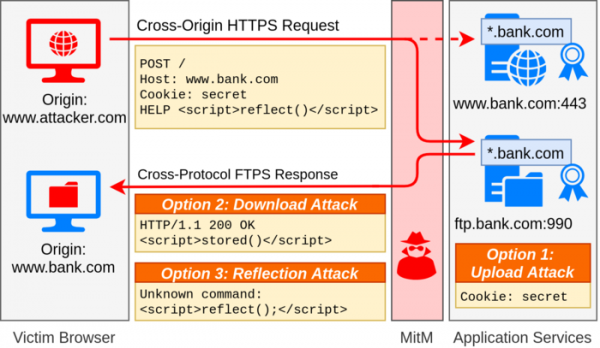
Rünnaku kolme varianti on pakutud:
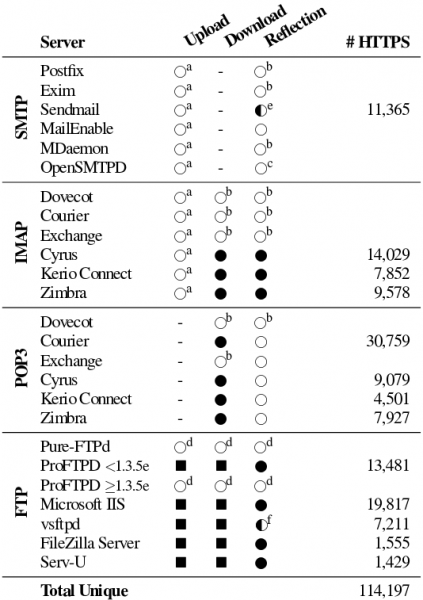
- «Upload» autentimiseküpsiste väljavõtmiseks. Meetod on rakendatav, kui TLS-sertifikaadiga FTP-server lubab andmete üleslaadimist ja väljavõtmist. Selles rünnakus suudab ründaja salvestada osi algsest kasutaja HTTP-päringust, näiteks küpsisepealkirja sisu, kui FTP-server tõlgendab päringut kui salvestatavat faili või logib täielikult sissetulevaid päringuid. Rünnaku õnnestumiseks peab ründaja seejärel leidma viisi salvestatud sisu väljavõtmiseks. Rünnak on rakendatav ProFTPD, Microsoft IIS, vsftpd, FileZilla ja Serv-U puhul.
- «Download» veebist leiduvate skriptide (XSS) korraldamiseks. Meetod eeldab, et ründaja suudab pärast teatud toimingute sooritamist salvestada andmeid teenuses, kus on rakendatud jagatud TLS-sertifikaat, mida saab then esitata kasutaja päringu vastusena. Rünnak on rakendatav eespool mainitud FTP-serverite, IMAP-serverite ja POP3-serverite (courier, cyrus, kerio-connect ja zimbra) puhul.
- «Reflection» JavaScripti käivitamiseks muu saidi kontekstis. Meetod põhineb kliendile osa päringust tagastamisele, mis sisaldab ründaja saadetud JavaScript-koodi. Rünnak on rakendatav eespool nimetatud FTP-serverite, IMAP-serverite cyrus, kerio-connect ja zimbra, samuti SMTP-serveri sendmail puhul.
Näiteks kui kasutaja avab lehe, mis on ründaja kontrolli all, võib sellelt lehelt alata päring ressursile saidilt, kus kasutajal on aktiivne konto (nt bank.com). MITM-rünnaku käigus saab selle päringu, mis on suunatud veebisaidile bank.com, suunata postiserverile, millel on sama TLS-sertifikaat nagu bank.com-l. Kuna postiserver ei lõpeta sessiooni pärast esimest viga, töödeldakse teeninduspealkirju ja käske, nagu «POST / HTTP/1.1» ja «Host:», tundmatute käskudena (postiserver tagastab iga pealkirja jaoks «500 unrecognized command»).
Postiserver ei tõlgenda HTTP protokolli eripära ning teeninduspealkirjad ja POST-päringu andmeblokid töödeldakse ühtemoodi, seega saab POST-päringu kehas osutada rida postiserverile käsu andmiseks. Näiteks saab edastada: MAIL FROM: millele postiserver vastab veateatega 501 : malformed address: alert(1); ei saa järgida
See vastus vastust saab brauser kasutaja, kes käivitab JavaScripti koodi rünnakute käivitamata avatud saidi kontekstis, vaid saidil bank.com, kuhu päring saadeti, kuna vastus saabus korrektses TLS-seansis, mille sertifikaat kinnitas bank.com-i vastuse autentsust.
Ülemaailmne skaneerimine näitas, et probleem on üldiselt umbes 1,4 miljonit veebiserverit, millele on võimalik rünnata, kasutades erinevate protokollide segamise rünnakut. Reaalne rünnaku võimalus on määratud 119 000 veebiserveri jaoks, millel olid seotud TLS-serverid, mis põhinevad teistel rakendusprotokollidel.
Eksploidid on ette valmistatud ftp-serveritele nagu pureftpd, proftpd, microsoft-ftp, vsftpd, filezilla ja serv-u, IMAP- ja POP3-serveritele dovecot, courier, exchange, cyrus, kerio-connect ja zimbra, SMTP-serveritele postfix, exim, sendmail, mailenable, mdaemon ja opensmtpd. Uurijad on uurinud võimalust rünnaku teostamiseks ainult FTP, SMTP, IMAP ja POP3 serveritega, samas ei välistata, et probleem võib ilmneda ka teiste rakendusprotokollide korral, mis kasutavad TLS-i.
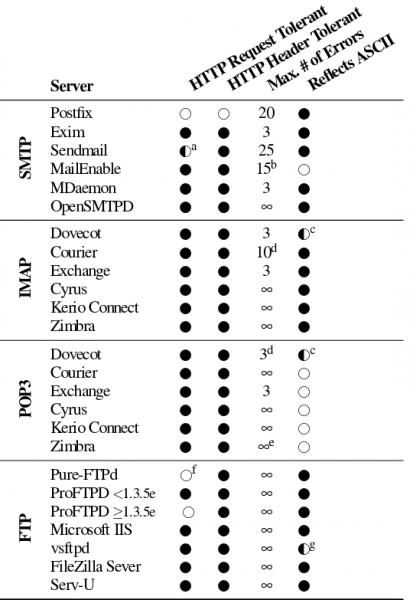
Rünnaku blokeerimiseks on soovitatud kasutada ALPN-i (rakendustasandi protokolli läbirääkimised) TLS-seansi kooskõlastamiseks rakendusprotokolli arvesse võttes ning SNI (serveri nime näitamine) laiendust TLS-sertifikaatide puhul, mis katab mitu domeeninime. Rakenduste poolel on soovitatav piirata vigu käskude töötlemisel, pärast mille saavutamist katkestada ühendus. Rünnaku blokeerimise meetmete väljatöötamise protsess algas juba eelmise aasta oktoobris. Sarnased kaitsemeetmed on juba vastuvõetud Nginx 1.21.0 (mail proxy), Vsftpd 3.0.4, Courier 5.1.0, Sendmail, FileZilla, crypto/tls (Go) ja Internet Explorer.
Allikas: opennet.ru
