

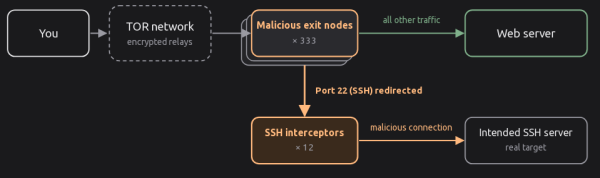
Avaldatud on üksikasjad juhtumist, kus kurjategijatel õnnestus kontrollida 333 Tor'i väljaõiguspunkti (kokku on Tor'is umbes 3000 väljaõiguspunkti) ning korraldada nende kaudu mittekrüpteeritud liikluse pealtkuulamine ja SSH-seoste suunamine. Rünnak algas 2. oktoobril (reedel õhtul), kuid tuvastati ja hakati blokeerima 4. oktoobril. 5. oktoobril lülitati kõik kompromiteeritud serverid välja operaatorite või ründajate poolt. Uurimine näitas, et ründajad pääsesid serveritesse ligi kaks kuud enne rünnakut Tor'i kasutajate osas ja installeerisid kompromiteeritud süsteemidesse pahavara Ebury 1.8.3.
Rünnaku sihtmärgiks oli paroolide, võtmete ja konfidentsiaalse teabe pealtkuulamine mittekrüpteeritud liikluses, samuti SSH paroolide hankimine. Mittekrüpteeritud liikluse analüüsimisel keskendusid ründajad näidetele, mis ei kasutanud krüptimist, postiserverite poole. Krüptimatutele väljavõtjatele tagasi minema suunamise stimuleerimiseks blokeeriti võrgupordid, mida kasutati krüpteeritud side organisatsiooniks postiserveritega. serveritega. Mittekrüpteeritud liiklust analüüsiti reaalajas.
SSH paroolide kogumiseks korraldati SSH-päringute suunamine ühele 12 ründajate serverist. Need serverid aktsepteerisid SSH-ühendust ja edastasid paroolipäringu nimel serverid, millega ühendus loodi. Kuna hostkey'd ei vastanud, andis klientide pool ssh hoiatuse tundmatule ühendusele ühenduda. serveri.
Kui kasutaja ignoreeris seda hoiatust ja sisestas parooli ühenduseks, siis pahavara server edastas enda kaudu ühenduse legitiimse siht SSH-serveriga, salvestas sisestatud parooli ja pealtkuulas identiteedi tegevust SSH-istungil. Samal ajal loodi ühendus sihtserveriga, kasutades hankitud parooli ja installeeriti sellele pahavara Ebury. Hankides kontrolli Linux-serverite üle, mis ei olnud Tor'i väljaõiguspunktid, muutsid ründajad failis torrc seadistusi ja muundasid need uued pahatahtlikud väljaõiguspunktid Tor'iks.
Probleemi avastanud uurija kasutas utiliiti exitmap, et luua kõikide väljundipunktide jaoks SSH-ühendusi ja kontrollida suunamise toimumist. Kuidas ründajad pääsesid ligi hõivatud Tor-sõlmedele, pole veel selge, sealhulgas on esitatud
kahtlusi hostimise operaatorite kompromiteerimise kohta.
Allikas: opennet.ru
