

Avaldamiseks on esitatud rünnaku meetod TunnelVision, mis võimaldab, kui on juurdepääs kohaliku võrgu või juhtimine traadita võrgu üle, suunata ohvri liikluse oma hostile VPN-ist mööda (liikluse saatmine toimub avatud kujul, ilma rünnaku tunneldamiseta ründaja süsteemi). Probleem on seotud kõigi VPN-i klientidega, mis ei kasuta võrgu alamsüsteemi isoleeritud nimesid (network namespace) liikluse suunamisel tunnelisse või ei sea tunnelite seadistamisel pakettfiltri reegleid, mis keelavad VPN-i liikluse suunamise olemasolevatele füüsilistele võrgu liideste.
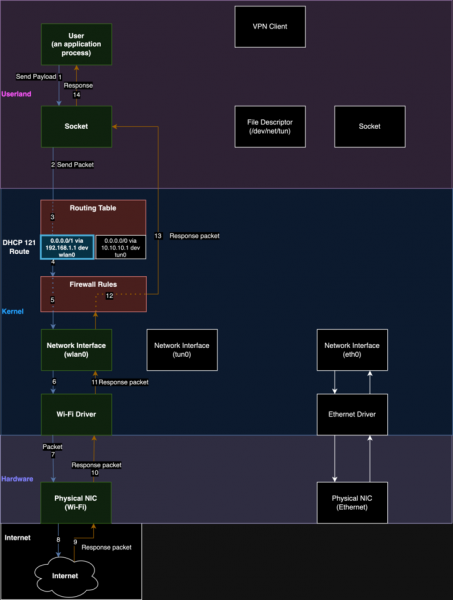
Rünnaku olemus seisneb selles, et ründaja võib käivitada oma DHCP-serveri ja kasutada seda kliendile teabe edastamiseks marsruudi muutmiseks. Eriti võib ründaja kasutada DHCP protokollis esitatud valikut 121 (RFC-3442, vastuvõetud 2002. aastal), mis on mõeldud staatiliste marsruutide teabe edastamiseks, et muuta ohvri masina marsreidi tabelit ja suunata liiklust mööda. VPN. Suunamine toimub, kui luuakse seeria marsrulesid alamvõrkudele eesliitega /1, mis on kõrgema prioriteediga kui vaikimisi marsruut eesliitekega /0 (0.0.0.0/0); seega liiklus, mitte määratud VPN-i virtuaalsele võrgu liidesele, suunatakse füüsilise võrgu liidese kaudu ründaja hostile kohalikus võrgus.
Rünnakut saab teostada kõikides opsüsteemides, mis toetavad DHCP valikut 121, sealhulgas Linux, Windows, iOS ja macOS, olenemata kasutatavast VPN-protokollist (Wireguard, OpenVPN, IPsec) ja krüpto komplektist. Android platvorm ei ole rünnakutele vastuvõtlik, kuna ei töötle DHCP valikut 121. Samas võimaldab rünnak pääseda ligi liiklusele, kuid ei anna võimalust sekkuda ühendustesse ja määrata edastatavat sisu, kasutades rakendustasandi kaitstud protokolle, nagu TLS ja SSH, näiteks ei saa ründaja määrata HTTPS-i päringute sisu, kuid võib aru saada, millistele serveritele need saadetakse.
Ründe kaitsmiseks saab keelata paki filtreerimise tasemel VPN-liidesele adresseeritud pakettide saatmise teistele võrgu liideste kaudu; blokeerida DHCP-pakette, millel on valik 121; kasutada VPN-i eraldi virtuaalmasinas (või konteineris), mis on isoleeritud välisest võrgust, või rakendada spetsiaalseid tunnelite seadistamise režiime, mis kasutavad Linuxis nimesüsteeme (network namespace). Rünnakute läbiviimise katsetamiseks on avaldatud skriptide kogum.
Võib märkida, et kohaliku marsruutimise muutmise idee ei ole uus ja seda on varem tavaliselt kasutatud DNS-serveri petmiseks suunatud rünnakutes. Sarnases rünnakus TunnelCrack, kus liiklus suunati ümber vaikimisi värava asendamise kaudu, puudutas probleem kõiki testitud VPN-kliente iOS jaoks, 87.5% macOS VPN-klientidest, 66.7% Windowsi, 35.7% Linuxi ja 21.4% Androidi jaoks. VPN-i ja DHCP kontekstis on meetodit mainitud ka varem, näiteks pühendati sellele üks ettekandeid eelmisel aastal toimunud USENIX 2023 konverentsil (uurimus näitas, et 64.6% 195 testitud VPN-kliendist olid rünnaku suhtes haavatavad).
Marsruutide asendamiseks on varem pakutud kasutada spetsiaalselt disainitud USB-mälupulka, mis simuleerib võrguadapteri tööd, mis, kui see on arvutiga ühendatud, kuulutab ennast DHCP kaudu väravaks. Lisaks, kui värava üle on kontroll (näiteks kui ohver on ühendatud ründaja juhitud traadita võrku), on välja töötatud pakettide asendamise meetod tunnelis, mida tajutakse VPN-võrgu liidese kontekstis.
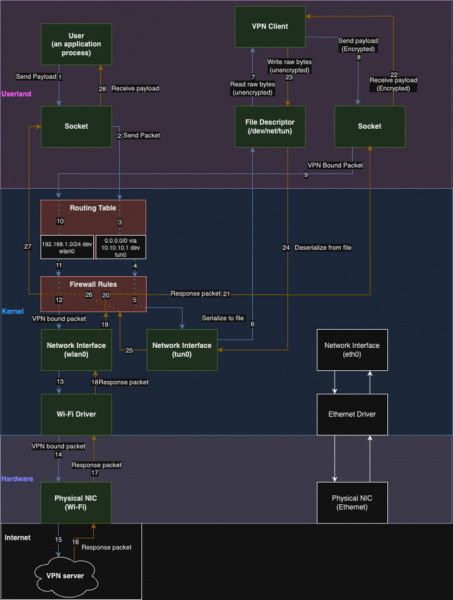
Andmevood VPN-i kasutamisel:
Andmevood pärast rünnaku sooritamist:
Allikas: opennet.ru
