

Juhtumi olemus
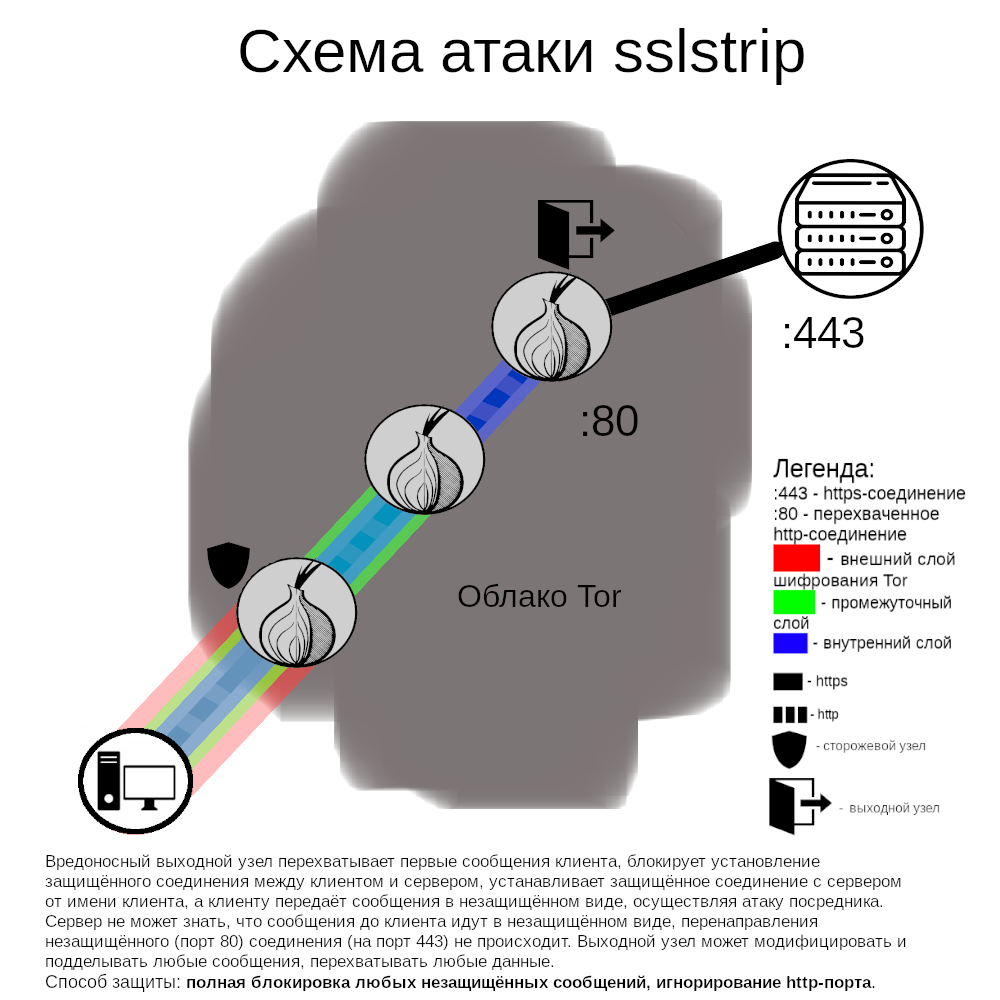
Mai 2020. aastal avastati rühm väljundpunkte, mis sekkusid väljaminevatesse ühendustesse. Eriti jäeti praktiliselt kõik ühendused puutumatuks, kuid peeti kinni väikese arvu krüptovaluuta börside ühendustest. Kui kasutajad külastasid saidi HTTP-versiooni (st krüpteerimata ja mitteautentitud), takistasid pahatahtlikud sõlmendid suunamist HTTPS-versioonile (st krüpteeritud ja autentitud). Kui kasutaja ei märganud vahetust (näiteks lukkuikooni puudumist brauseris) ja hakkas saatma tähtsat teavet, võidi see teave ründaja poolt püüda.
Tor projekt eemaldab need sõlmendid võrgust mais 2020. Juulis 2020 avastati järgmine rühm edastajaid, kes viisid läbi sarnase ründamise, pärast mida nad eemaldati ka. Siiani pole selge, kas mõni kasutaja rünnaku ohvriks langes, kuid arvestades rünnaku ulatust ja seda, et ründaja kordas katset (esimene juhtum hõlmas 23% väljundpunktide kogumahu võimest, teine - umbes 19%), on mõistlik eeldada, et kurjategija pidas rünnaku kulusid õigustatud.
See intsident on hea meeldetuletus, et HTTP-päringud on krüpteerimata ja mitteautentitud ning seetõttu endiselt haavatavad. Tor Brauser sisaldab veebirakendust HTTPS-Everywhere, mis on kavandatud selliste rünnakute vältimiseks, kuid selle efektiivsus on piiratud nimekirjaga, mis ei kata kõiki veebisaite maailmas. Kasutajad on alati ohustatud, kui nad külastavad saidi HTTP-versiooni.
Selliste rünnakute ennetamine tulevikus
Rünnakute ennetamise meetodid jagunevad kaheks osaks: esimene hõlmab meetmeid, mida saavad astuda kasutajad ja saidi administraatorid, et suurendada oma turvalisust, samas kui teine kontseptsioon käsitleb pahatahtlike sõlmede tuvastamist ja õigeaegset avastamist.
Soovitatavad tegevused saitide poolt:
1. HTTPS-i aktiveerimine (tasuta sertifikaate pakub Let’s Encrypt)
2. Reeglite reeglid HTTPS-Everywhere nimekirja, et kasutajad saaksid proaktiivselt luua kaitstud ühendust, mitte sõltuda suunamisest pärast alaselget ühendust. Samuti võivad veebiteenuste haldajad, kui nad soovivad täiesti vältida ühendust väljundknotidega, pakkuda saidi onion-versiooni.
Praegu kaalub Tor projekti võimalust täielikult keelata kaitsmata HTTP Tor Brauseris. Mõni aasta tagasi oleks selline meede olnud mõeldamatu (kuna liiga paljud ressursid toetasid ainult kaitsmata HTTP), kuid HTTPS-Everywhere ja tulevane Firefoxi versioon pakuvad katsetamise võimalust kasutada HTTPS-i vaikimisi esimeses ühenduses, võimalusega vajadusel tagasi liikuda HTTP-le. Jäänud on ebaselgeks, kuidas see lähenemine mõjutab Tor Brauseri kasutajaid, seega katsetatakse seda esmalt brauseri kõrgematel turvatasemetel (kilbi ikoon).
Tor võrgu poolelt on vabatahtlikud, kes jälgivad edasiviijate käitumist ja teatavad juhtumitest, mille tõttu saab pahatahtlikud sõlmed välistada juurserveritest. Kuigi sellised aruanded vaadatakse tavaliselt kiiresti läbi ja pahatahtlikud sõlmed lülitatakse välja kohe pärast avastamist, ei ole võrgu pidev jälgimine piisavalt ressursse. Kui olete suutnud avastada pahatahtliku edasiviija - saate sellest projekti teavitada, juhised on saadaval sellel lingil.
Praegusel lähenemisel on kaks põhiprobleemi:
1. Tundmatu edasiviija kaalumisel on raske tõendada selle pahatahtlikkust. Kui rünnakuid tema poolt ei ole täheldatud, kas tuleks see jätta paika? Massilised rünnakud, mis mõjutavad paljusid kasutajaid, on kergemini avastatavad, kuid kui rünnakud mõjutavad vaid väikest arvu saite ja kasutajaid, võib ründaja tegutseda ettevaatlikult. Isegi Tor võrgu koostisosad koosnevad tuhandetest edasiviijatest, mis asuvad üle kogu maailma, ja selline mitmekesisus (ning sellest tulenev detsentraliseeritus) on üks selle tugevaid külgi.
2. Tundmatute edasiviijate rühma kaalumisel on raske tõendada nende seotust (st, kas nad teevad Civilli rünnaku). Paljuski vabatahtlikud edastusteenuse pakkujad valivad sama madala hinnaga võrke, nagu Hetzner, OVH, Online, Frantech, Leaseweb jne, ja kui avastatakse mitu uut edastajat, on keeruline ühemõtteliselt järeldada, kas on ilmunud mitu uut operaatorit või ainult üks, kes juhib kõiki uusi edastajaid.
Allikas: linux.org.ru
