

Pärast kümmet kuu arendust oluline väljaanne spetsialiseeritud brauserist , kus jätkatakse funktsionaalsuse arendamist ESR-haru baasil . Brauser keskendub anonüümsuse, turvalisuse ja privaatsuse tagamisele, kogu liiklus suunatakse ainult Tor-võrgu kaudu. Otsene juurdepääs praeguse süsteemi tavalise võrguühenduse kaudu ei ole võimalik, mis ei lase jälgida kasutaja tegelikku IP-aadressi (kui brauserit rikutakse, võivad ründajad saada juurdepääsu süsteemi võrguparameetritele, seetõttu tuleks võimalike leketel täieliku blokeerimise tagamiseks kasutada selliseid tooteid nagu ). Tor Brauseri kogumid Linuxile, Windowsile, macOS-ile ja Androidile.
Kaitse tagamiseks on komplektis lisand , mis võimaldab kasutada liikluse krüpteerimist kõigil veebisaitidel, kus see on võimalik. JavaScripti rünnakute ähvarduste vähendamiseks ja pluginad vaikimisi blokeerimiseks on komplektis lisand . Liikluse blokaatimise ja inspekteerimise vastu kasutatakse ja .
Krüpteeritud suhtluskanali korraldamiseks keskkondades, mis blokeerivad igasuguse liikluse, välja arvatud HTTP, pakutakse alternatiivseid transporte, mis näiteks võimaldavad Tor-i blokeerimist Hiinas vältida. Kasutaja liikumise jälgimise ja spetsifikatsioonide väljakujundamise eest kaitsmiseks on API-d nagu WebGL, WebGL2, WebAudio, Social, SpeechSynthesis, Touch, AudioContext, HTMLMediaElement, Mediastream, Canvas, SharedWorker, Permissions, MediaDevices.enumerateDevices ja screen.orientation välja lülitatud või piiratud, samuti on välja lülitatud telemeetriateabe saatmiseks mõeldud vahendid, Pocket, Reader View, HTTP Alternative-Services, MozTCPSocket, „link rel=preconnect“, modifitseeritud libmdns.
Uues väljaandes:
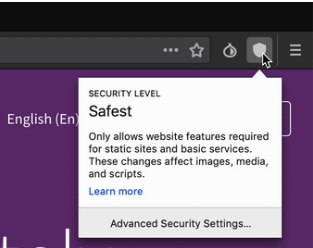
- Paneeli on ümber korraldatud ja juurdepääs kaitse taseme indikaatorile, mis on viidud Torbutton menüüst peavale paneelile. Torbutton nupp on kantud paneeli paremasse serva. Vaikesätetest on paneelilt eemaldatud HTTPS Everywhere ja NoScript lisade indikaatorid (need saab tagasi tuua paneeli seadistuste tõlgendamisel).

HTTPS Everywhere indikaator on eemaldatud, kuna see ei kanna kasulikku teavet ja HTTPS suunamine rakendatakse alati vaikimisi. NoScript indikaator on eemaldatud, kuna brauser võimaldab vahetada põhisäästukihi tasemete vahel, ja NoScript nupp tekitab sageli eksitavaid hoiatusi, mis tulenevad Tor Browseri seadistustest. NoScript nupp annab ka juurdepääsu ulatuslikele seadistustele, mille ilma detailse arusaamiseta muutmine võib põhjustada privaatsuse probleeme ja Tor Browseris seadistatud turbelaseme mitte vastavust. JavaScripti blokeerimise kontrollimine konkreetsetele veebisaitidele võib toimuda aadressiriba kontekstimenüüs (nupp „i“);
- Stiil on kohandatud ja Tor Browser on ühilduv Firefoxi uue kujundusega, mis on ette valmistatud projekti raames „“. Algse lehe kujundust „about:tor“ on muudetud ja ühtlustatud kõigil platvormidel;
- Tor Browserile on juhatatud sisse uued logod.

- Brauseri komponentide versioonid on ajakohastatud:
Firefox 60.7.0esr, Torbutton 2.1.8, HTTPS Everywhere 2019.5.6.1, OpenSSL 1.0.2r, Tor Launcher 0.2.18.3; - Kogumid on loodud ”-lipukese abil,“, mis kehtib ametlikes Mozilla kogumites.
- Valmis on esimene stabiilne mobiilne versioon Tor Brauserist Androidi platvormile, mis on ehitatud Firefox 60.7.0 koodi alusel ning võimaldab töö ainult Tor võrgus, blokeerides kõik katsed luua otseühendust. Komplektsuses on kaasas lisandmoodulid HTTPS Everywhere ja Tor Button. Funktsionaalsuse osas jääb Androidi versioon praegu lauaarvutiversioonist maha, kuid tagab ligikaudu sama taseme kaitse ja privaatsuse.
Mobiiliversioon Google Play's, kuid samuti APK-paketi kujul projekti veebisaidilt. Peagi on oodata avaldamist F-Droid kataloogis. Toetatakse seadmete tööd Android 4.1 või uuema versiooniga. Tor arendajad märgivad, et nad ei kavatse luua Tor Brauseri versiooni iOS-ile, kuna Apple'i kehtestatud piirangud, ning soovitavad juba olemasolevat iOS-i brauserit , mille arendamist toetab projekt .
Tor Brauseri peamised erinevused Androidi versioonis võrreldes Firefoxi Androidi versiooniga:
- Jälgimiskoodide blokeerimine. Iga veebisait isoleeritakse rist-päringutest ning kõik Cookie-d eemaldatakse automaatselt seansi lõppedes;
- Kaitse liikluse sekkumise ja kasutaja tegevuse jälgimise eest. Kõik suhtlemine välismaailmaga toimub ainult Tor võrgus ning juhul kui liiklus peetakse kinni kasutaja ja teenusepakkuja vahel, näeb ründaja ainult seda, et kasutaja kasutab Tor-i, kuid ei saa tuvastada, milliseid veebisaite kasutaja avab. Kaitse sekkumise eest on eriti asjakohane olukordades, kus mõned kohalike mobiilsideoperaatorite katsetavad sekkuda mittekrüpteeritud kasutaja HTTP-liiklusse ja lisada oma vidinaid () või reklaambanne ( ja );
- Kaitse kasutajale spetsiifiliste tunnuste määramise ja jälgimise vastu "peidetud" identifitseerimise meetodite kaudu. Kõik Tor Brauseri kasutajad näivad väljastpoolt ühesugused ja neid on keeruline teistest eristada, isegi kui on kasutatud täiendavaid kaudse identifitseerimise meetodeid. loendit.
Näiteks lisaks küpsiste ja lokaalsete andmete salvestamise API kaudu identifikaatori säilitamisele võivad arvesse tulla ka kasutajaga spetsiifilised installitud rakenduste nimekirjad. , ajavöönd, toetatud MIME-tüüpide loend, ekraani parameetrid, saadaval fontide loend, canvas ja WebGL kasutamisel, päistes olevad parameetrid ja , tööviisiga ja ; - Mitmeastmelise krüpteerimise rakendamine. Peale HTTPS-i kaitse krüpteeritakse kasutaja liiklus Tor'i kaudu ka vähemalt kolm korda (rakendatakse kihilist krüpteerimisskeemi, kus paketid on ümbritsetud mitme kihi järgi, kasutades avaliku võtme krüpteerimist, mille käigus iga Tor-sõlm oma töötlemisetapis avab järgmise kihi ja teab vaid järgmise edastusastme, ning vaid viimane sõlm suudab määrata sihtkoha aadressi);
- Juhtnupp blokeeritud teenusepakkujate ressursside või tsentraliseeritud tsenseeritud veebisaitide juurde pääsemiseks. Ühe Roskomsvoboda projekti kohaselt on 97% praegu Venemaal blokeeritud veebisaitidest vale alusel blokeeritud (need asuvad samades alamvõrkudes blokeeritud ressurssidega). Näiteks on endiselt blokeeritud 358 tuhat IP-aadressi Digital Ocean, 25 tuhat aadressi Amazon WS ja 59 tuhat aadressi CloudFlare. Vale blokeeringu alla kuuluvad ka Pärast kümme kuud arendamist on välja töötatud oluline spetsialiseeritud brauseri versioon
Allikas: opennet.ru
