

Tundub, et GitHubi juhtkond mõtleks tõsiselt tarkvara turvalisusele. Esiteks oli andmete salvestamine Spitsbergenil ja arendajate rahaline toetus. Nüüd on käimas GitHub Security Labi algatus, mis hõlmab kõiki huvilisi spetsialiste avatud tarkvara turvalisuse parandamises.
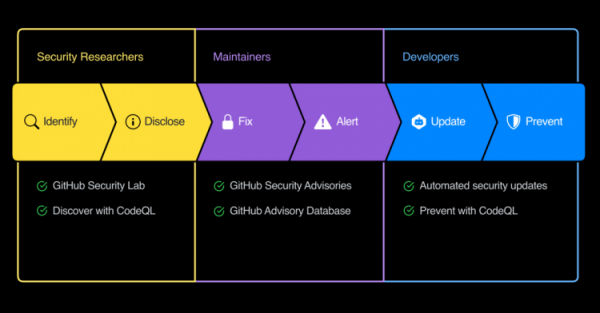
Algatuses osalevad juba F5, Google, HackerOne, Intel, IOActive, J.P. Morgan, LinkedIn, Microsoft, Mozilla, NCC Group, Oracle, Trail of Bits, Uber ja VMWare. Need on viimase kahe aasta jooksul aidanud tuvastada ja kõrvaldada 105 haavatavust mitmes projektis.
Muudele osalejatele lubatakse kuni 3000 dollari suuruseid auhindu avastatud haavatavuste eest. GitHubi liideses on juba saadaval võimalus saada CVE-identifikaator probleemile ja luua selle kohta aruanne. Tööle on pandud haavatavuste kataloog , mis sisaldab teavet GitHubis hostitud rakenduste probleemide, haavatavate pakettide jne kohta.
Lisaks on süsteemi juba lisatud uuendatud kaitse, mis jälgib, et isiklikud ja konfidentsiaalsed andmed, nagu tokenid, võtmed ja sarnased, ei jõuaks avalikesse repode. Nagu väidetakse, skaneerib süsteem automaatselt võtmeformaate 20 teenusest ja pilvesüsteemist. Kui probleem avastatakse, saadetakse teenusepakkujale kinnitustaotlus probleemi ja kompromiteeritud võtmete tagasivõtmise kohta.
Oluline on märkida, et varem ostis GitHub Microsoft. Näib, et Redmondis on otsustatud tõsiselt andmete turvalisuse juurde minna.
Allikas: 3dnews.ru
