

Ettevõte Ledger kinnitas teavet implantaatide (riistvarakihtide) avastamise kohta, mis on sisestatud Ledger Nano X riistvaralistes krüptorahakottides, mis ei ole ostetud ametlikult soovitatud edasimüüjatelt. Peamine löök tabas ostjaid, kes soetasid tooteid jaotajalt CryptoBilis, mis tegutseb Malaisias, Indoneesias ja Filipiinidel. Eeldatakse, et avastatud implantaadi abil on varastatud vahendeid 324 krüptorahakotist kogusummas umbes 102 miljonit dollarit.
Uurijad on uurinud kolme implantaatide varianti, mis on paigaldatud seadmetesse, mis on ostetud Amazon Japanist ja Yahoo! Auctionsist Hiina müüjalt, kes saatis tellimused Malaisiast. Implantaatides kasutati mikrokontrollerit ST STM32G431KBU6 (ARM Cortex-M4, 128 KB Flash), LTE-modemit ja eSIM-i, mis oli ühendatud SPI bussiga, et salvestada teavet nuppude vajutamise ja andmete kohta, mis kuvatakse sisseehitatud OLED-ekraanil. Salvestatud teave saadeti ründajatele mobiilivõrgu kaudu ja sisaldas salajast seemnefrazit, mida kasutaja sisestab taastamise ajal või mis genereeritakse uue rahakoti algatamisel.
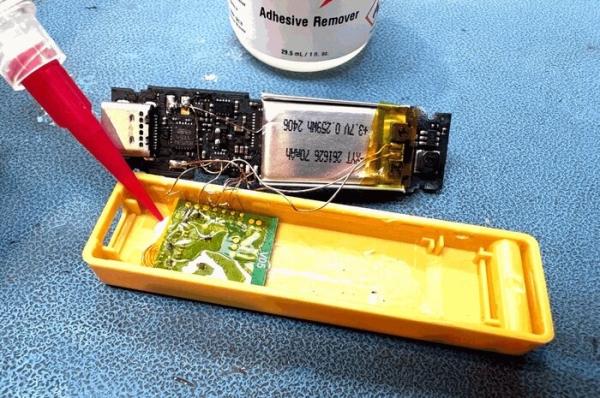
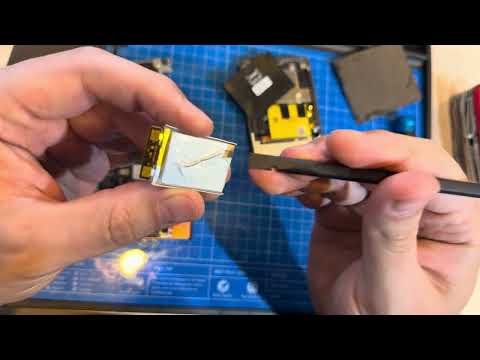
Esimeses ja teises variandis asendati täiendava plaadi paigutamiseks aku, samas kui kolmandas variandis jäi originaalaku alles ja kiip paigutati ekraani all oleva vahtkummi vahe sisse. Esimese variandi modifikatsioon on kohe märgatav rohkete lisajuhtmete tõttu.
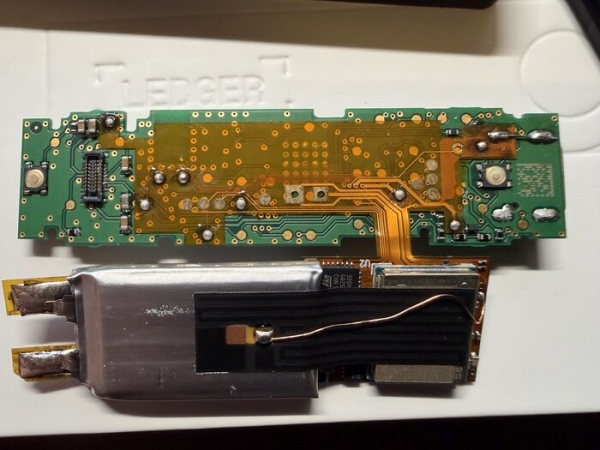
Teises variandis kasutati plaati, mis oli ühendatud painduva juhe kaudu, mis oli joodetud originaalse plaadi tehaseotsadesse.
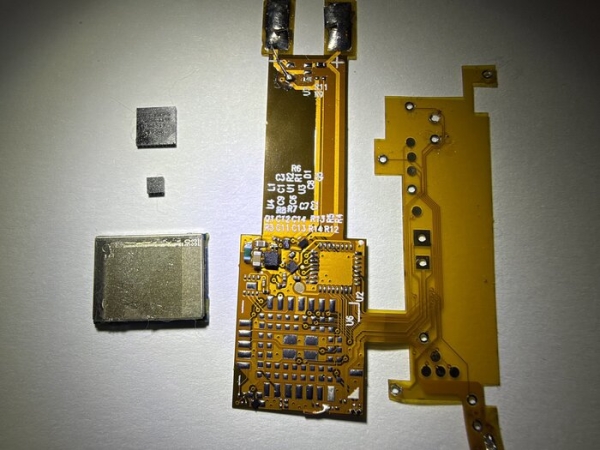
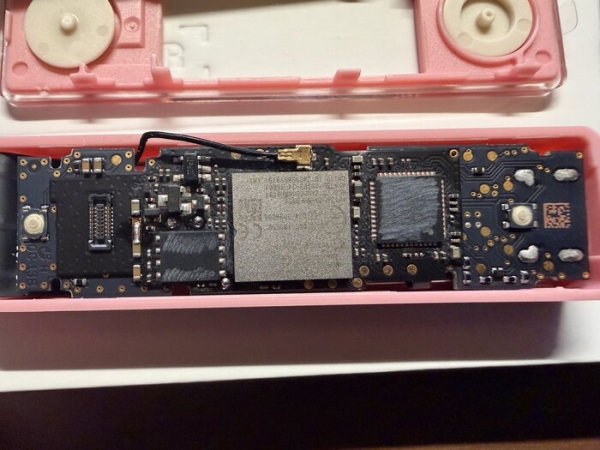
Kolmandas variandis kasutati mitte isetootetud, vaid spetsiaalselt projekteeritud paigaldatavat trükkplaati, mis valmistati massiliselt tellimuse alusel. Ainsaks nähtavaks tunnuseks jäi antenni juhtmed, samas kui implantaatide plaat paigutati tihedalt originaalse Ledgeri plaadi kohale ja sulandub visuaalselt sellesse. Mikrokiipide märgistused olid kulunud.
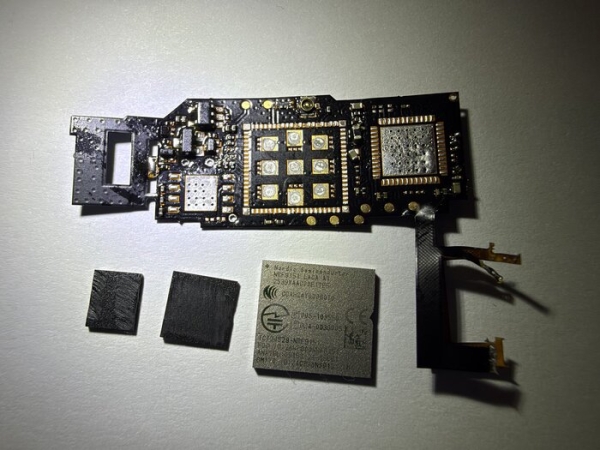
Implantaatide asendamine toimus ühel tarneahela etapil ilma Ledgeri ettevõtte infrastruktuuri kompromiteerimata. Kuna modifikatsioon ei mõjuta originaalset Ledgeri kiipi, ei võimalda tavapärane autentsuse kontroll tuvastada implantaadi olemasolu.
Kasutajatele, kes on viimase kolme kuu jooksul ostnud riistvarakryptokotte CryptoBilis'i kaudu, soovitatakse mitte algatada uusi seadmeid ega üle kanda vahendeid uuele rahakotile, genereerides uuesti seemnefraasi. Selliste intsidentide vältimiseks tulevikus plaanib ettevõte Ledger rakendada täiendavaid kaitsemeetmeid füüsilise sekkumise vastu. Ettevõte CryptoBilis, mis vahetas omanikku märtsis 2026, on peatatud riistvarakryptokottide müük kuni uurimise lõpetamiseni.
Allikas: opennet.ru
