

Administraatori konto compromiteerimine põhjustas peaaegu nelja tunni pikkuse katkestuse teise suurema Hispaania telekommunikatsiooniettevõtte Orange Espagne tegevuses, mis teenindab 11 miljonit abonenti. Orange Espagne'i RIPE NCC registri liidesele ligipääsemiseks kasutati etteennustatavat parooli „ripeadmin” ning kahefaktoriline autentimine ei olnud sisse lülitatud.
Parool RIPE'ile viidi üle ühe töötaja süsteemi kahjustamise tõttu pahavara abil ja alates septembrist on see müügil olnud mustal turul kompromiteeritud paroolide andmebaasides. Märkimisväärne on see, et lisaks Orange Espagne'i kontole on nimetatud andmebaasides ka tuhandeid teisi kontosid, mis võimaldavad ligipääsu access.ripe.net'ile ning mida võiks potentsiaalselt kasutada sarnaste rünnakute sooritamiseks.
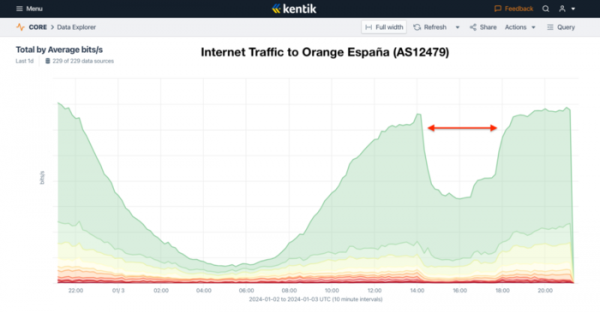
Juhtum jäi märkamatuks kuni 2. jaanuarini, kui mingi vandal pääses RIPE NCC veebiliidesesse ja tegi muudatusi BGP ja RPKI (Resource Public Key Infrastructure) seadetes, mille tulemusena katkestati peaaegu nelja tunni jooksul ligikaudu poole telekommunikatsioonifirma liiklusest. Ründajate tegevus viis selleni, et RPKI tehnoloogiat, mis peaks kaitsma BGP reklaame valeandmete eest, kasutati seaduslike reklaamide blokeerimiseks.
Ründaja lõi mitu uut RPKI ROA (Route Origin Authorization) kirjet, sealhulgas kirjed, mis sidusid suured Orange Espagne'i IP-aadresside plokid võõra autonoomse süsteemiga, mis viis selleni, et korrektseid BGP reklaame selle operaatori autonoomsest süsteemist hakati blokeerima paljude peamiste teenusepakkujate ruuterites. Lõppkokkuvõttes vähenes Orange Espagne'iga seotud BGP marsruutide arv 9200-lt 7400-le ning liiklus langes peaaegu kaks korda.
RPKI (Resource Public Key Infrastructure) kasutatakse BGP reklaamide autoriseerimiseks ja selle abil saab määrata, kas BGP reklaam pärineb võrgu omanikult või mitte. RPKI kasutamisel autonoomsetes süsteemides ja IP-aadresse moodustatakse usaldusketi IANA-st piirkondlike registrijateni (RIR), seejärel teenusepakkujatele (LIR) ja lõppkasutajatele, mis võimaldab kolmandatel isikutel kinnitada, et ressurssiga seotud tehing on tehtud selle omanikult. Ilma autoriseerimiseta võib iga operaator reklaamida alamvõrku valeandmetega marsruudi pikkuse kohta ja alustada osa liiklusest teiste süsteemide kaudu, mis ei rakenda reklaamide filtreerimist.
Allikas: opennet.ru
