

Intel Corporation teave kahe uue Intel CPU haavatavuse kohta, mis on põhjustatud andmete lekimisest L1D vahemälust (, L1DES — L1D kõrvaldamise proovimine) ja vektori registritest (, VRS — Vektori registri proovimine). Haavatavused kuuluvad klassi (Mikroarhitektuurilised andmete proovimise meetodid) ja põhinevad analüüsimeetodite rakendamisel kõrvalkanalitest mikroarhitektuuriliste struktuuride andmetele. AMD, ARM ja muud protsessorid ei ole nende probleemide suhtes vastuvõtlikud.
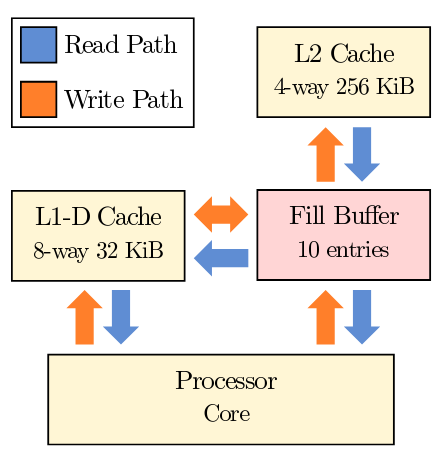
Suurimat ohtu kujutab endast L1DES haavatavus, mis vahemälu esimesest tasemest (L1D) välja tõrjutud vahemäludatakandeid (cache line) jääda täitmisbufferisse (Fill Buffer), mis peaks sel hetkel olema tühi. Bufferisse jäänud andmete määratlemiseks võib rakendada kõrvalkanalite analüüsimeetodeid, mis on varem ette pandud rünnakutes (Mikroarhitektuuriline andmete proovimine) ja (Tehinguline asünkroonne katkestus). Varasemate MDS ja TAA kaitsekohtade sisu seisnes mikroarhitektuuriliste bufrite puhastamises enne konteksti vahetamist, kuid nagu selgus, võivad andmed mõnel tingimusel spekuleerivalt tagasi puhastamise operatsiooni järel bufritesse pääseda, mistõttu MDS ja TAA meetodid jäävad kehtima.
Lõppkokkuvõttes võib ründaja saavutada, et määravad välja tõrjutud andmed esimesest tasemest, mis on muudetud rakenduse täitmise käigus, mis eelnevalt kasutas praegust CPU tuuma, või rakenduste, mis käivad paralleelselt teistes loogilistes voogudes (hyperthread) samas CPU tuumas (HyperThreadingu keelamine nullib rünnaku tõhususe). Erinevalt rünnakust
L1TF L1DESi alusel on erinevad uurijate rühmad välja töötanud mitmeid rünnakute variante, mis potentsiaalselt võimaldavad konfidentsiaalsete andmete välja tõmbamist teistest protsessidest, operatsioonisüsteemist, virtuaalmasinatest ja kaitstud SGX anklavadest.
VUSeci meeskond
- kohandas RIDL ründemeetod L1DES haavatavuste jaoks. Saadaval , mis see muu hulgas ületab Intel'i MDS-i kaitsemeetodi, mis põhineb VERW käsu kasutamisel mikroarhitektuuriliste puhvrite sisu puhastamiseks tuuma ja kasutaja ruumi vahel naasmisel või küljest võõrustavale süsteemile juhtimise üleandmisel (uurijad väitsid algselt, et VERW (mikroarhitektuuriliste puhvrite puhastamine) ei ole piisav kaitseks ja on vajalik L1 vahemälu täielik tühjendamine iga konteksti vahetuse ajal).
- Meeskond uuendas oma L1DES haavatavuse arvesse võtmisega.
- Michigan'i ülikooli teadlased töötasid välja omaenda ründeviisi (), mis võimaldab tõmmata konfidentsiaalset teavet operatsioonisüsteemi kernist, virtuaalmasinatest ja kaitstud SGX anklavadest. Meetod põhineb asusünkroonse operatsiooni katkestamise mehhanismiga (TAA, TSX Asynchronous Abort), et määrata vahemälu sisu pärast andmelekke L1D vahemälust.
Teine haavatavus VRS (Vector Register Sampling) vektoriregistritest lugemisoperatsioonide tulemuste lekkele salvestuspuhvris (Store Buffer), mis on muudetud vektorikäsudega (SSE, AVX, AVX-512) sama CPU tuuma käivitamisel. Leke toimub üsna harvade asjaolude tõttu ja on põhjustatud spekuleerimisest, mille tõttu operatsioon, mis viib vektoriregistrite oleku peegelduse salvestuspuhvris, viibib ja lõpeb pärast puhvri puhastamist, mitte enne. Sarnaselt L1DES haavatavusele, saab salvestuspuhvri sisu seejärel määrata MDS ja TAA rünnaku meetodite abil.
VUSeci uurimisgrupi teadlased , mis võimaldab määrata vektoriregistrite väärtusi, mis on saadud teiste sama CPU tuuma loogiliste koostisosade arvutuste tulemusena. Intel VRS haavatavust liiga keeruliseks reaalsete rünnakute teostamiseks ja andis sellele minimaalset ohtu (2.8 CVSS).
Teave probleemidest edastati Intelile 2019. aasta mail Grazitehnikaülikooli Zombieload meeskonna ja Amsterdami Vaba Ülikooli VUSec rühma poolt ning hiljem, pärast teiste MDS rünnaku rakendusvaldkondade analüüsi, kinnitasid mõned teised teadlased haavatavusi. Esimeses MDS aruandes ei sisaldunud L1DES ja VRS probleemide teavet, kuna lahendust ei olnud. Lahendus ei ole tänaseni saadaval, kuid nõutud avalikustamise tähtajad on möödas.
Kaitseks soovitatakse välja lülitada HyperThreading. Tuumapoolse haavatavuse blokeerimiseks soovitatakse tühjendada L1 vahemälu igas kontekstitõlkes (MSR plokk MSR_IA32_FLUSH_CMD) ja välja lülitada TSX laiendus (MSR plokid MSR_IA32_TSX_CTRL ja MSR_TSX_FORCE_ABORT).
Intel välja anda mikrokoodi uuendus, mis rakendab mehhanisme probleemide blokeerimiseks lähitulevikus. Intel märkis ka, et 2018. aastal soovitatud kaitsemeetmete rakendamine rünnaku vastu (L1 Terminal Fault) võimaldab blokeerida L1DES haavatavuse ärakasutamise virtuaalses keskkonnas. Rünnak Intel Core protsessorid alates kuuendast põlvkonnast (Sky, Kaby, Coffee, Whiskey, Amber Lake jms), samuti mõned Intel Xeon ja Xeon Scalable mudelid.
Lisaks võib märkida , mis võimaldab rakendada rünnakumeetodeid külmkapis asuva root parooli hash'i sisu tuvastamiseks /etc/shadow perioodiliste autentimisürituste käigus. Kui algselt pakutud eksploit määras parooli hash'i , siis pärast lekke rakendamist asünkroonne katkestusmehanismi (TAA, TSX Asynchronous Abort) toimingute tegemisel sama operatsiooni 36 sekundi jooksul. , siis uus variant sooritab rünnaku 4 sekundi jooksul.
Allikas: opennet.ru
