

Microsofti ettevõte lõi Liteboxi projekti esimese väljaande, mis arendab turvalisusele keskenduvat operatsioonisüsteemi, mis on rakendatud raamatukoguna (Library OS). Sellise lähenemise korral integreeritakse operatsioonisüsteemi teenused otse rakendusse, selle asemel, et teha välise operatsioonisüsteemi tuuma juurde süsteemikõnede kaudu. Liteboxi saab kasutada programmides või tuumades täiendava isoleerimise kihina, mis blokeerib juurdepääsu tuumade või API liigsele funktsionaalsusele. Projekti kood on kirjutatud Rusti keeles ja avatud MIT litsentsiga.
Litebox pakub rakendustele ühendatavat raamatukogu koos isoleeriva kihiga, mis täidab välistele programmiliidestele tehtud päringute tõlkimise. Sellisteks välisteks liideste läbiviijateks võivad olla Linuxi tuum, kaitstud isoleeritud keskkonnad OP-TEE (Open Portable Trusted Execution Environment), Webassembly-keskkonnad või standardne RustStd raamatukogu.
Liteboxi kaudu moodustatud minimaalne platvorm sobib Linuxi ja Windowsi rakenduste käivitamiseks, Linuxi sissepandud tuumade ja LVBS-i (Linux Virtualization Based Security) jaoks. Liteboxi võimalike rakendusaladena mainitakse mitte muudetud Linuxi programmide käivitamist Windowsis, Linuxi rakenduste täitmise isoleerimist Linuxi tuumaga süsteemides, programmide käivitamist AMD SEV SNP pealmise mälu krüpteerimise jaoks, OP-TEE programmide täitmist Linuxis ja isoleerimist LVBS mõisted kasutades (riistvara virtualiseerimise rakendamine Linuxi tuuma konkreetsete komponentide, näiteks moodulite autentimise ja juurdepääsu haldamise kaitsmiseks).
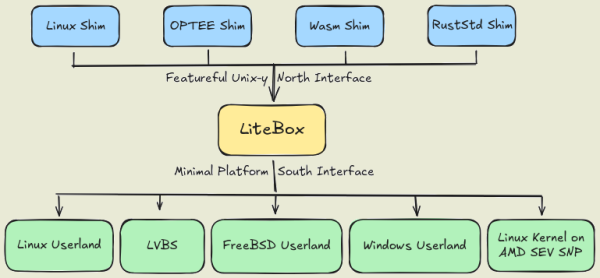
Allikas: opennet.ru
