

Mozilla esitles uut toodet - Firefox Enterprise, eraldi versioon Firefoxist, mis on mõeldud ettevõtete kasutamiseks ja pakub laienenud võimalusi keskse haldamise ja töötajate tegevuse jälgimise jaoks. Firefox Enterprise 158 põhineb Firefoxi versioonil 158, mille väljaandmine on planeeritud täna õhtul. Brauserite haldamine tööjaamades toimub läbi administraatori veebikonsooli, mida saab käivitada oma seadmetes ilma välistest pilveteenustest sõltumata.
Toetatakse teabe edastamist sündmuste kohta ettevõtetes rakendatud turvasündmuste analüüsi platvormidele (SIEM - Security Information and Event Management), juurdepääsureeglite määratlemist seoses kasutajate ja seadmetega, autentimist üksiku sisselogimise süsteemide (SSO) kaudu, juurdepääsu piirangut domeenide ja brauseri tegevuste tasemel (nt AI-seotud funktsioonide keelamine), lisade installimise ja uuenduste toimetamise haldamist, kaugseadistuste muutmise ja telemeetriateabe kogumise.
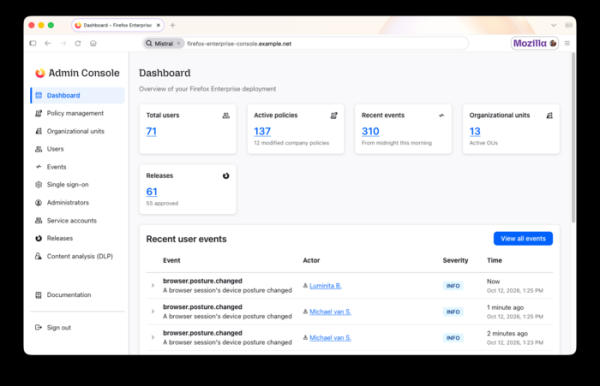
Firefox Enterprise'i peamised omadused:
- Kasutajate ja seansside haldamine administraatori konsooliga. Kasutajate rühmitamine erinevate juurdepääsutasemetega. Sisu analüüsimise reeglite loomine ja auditilogide ülevaatus.
- Võimalus töötada brauseris ainult pärast autentimist oma ettevõttekontoga. Toetatakse SSO ja autentimise pakkujate integreerimist, kasutades protokolli
OpenID Connect (OIDC). On võimalik kasutada kahemõttelist autentimist. Brauseri taaskäivitamisel või sulgemisel seanss lõpeb ja on vajalik uuesti sisselogimine. Administraator saab kaugelt seansi katkestada, näiteks sülearvuti varastamise korral.
- Erinev teemavääring ja brändi elemendid. Kujunduse kohandamine vastavalt ettevõtte stiilile ning ettevõtte logo kuvamine brauseris.
- Mozilla teenustele pöördumiste keelamine ettevõtte enda teenuste kasuks, mis tagavad brauseri ja uuenduste haldamise.
- Administraatorile mõeldud andmete edastamine seadme oleku kohta, sealhulgas operatsioonisüsteemi, ketta krüpteerimise, turvalisuse tagamise nimel käivitatud programmide, Active Directory domeeni ühenduse, installitud lisandite ja võrguühenduse teave. Administraator saab siduda brauseri töökeskkonna seadistustega.
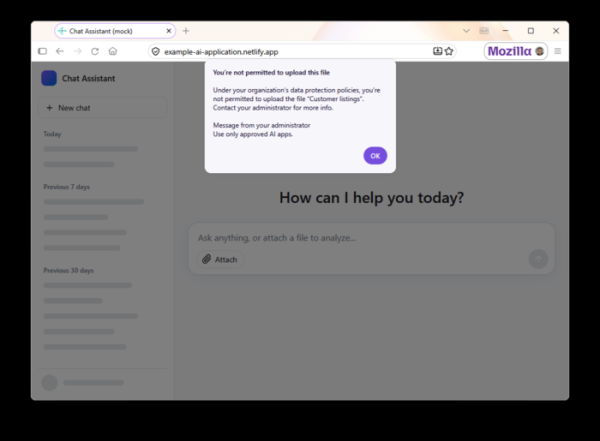
- Andmete lekkimise vältimise võimalused (DLP — Data Loss Prevention) — administraator saab seadistada blokeerimise või hoiatuse kuvamise, kui proovida kleepida vahemälust, laadida välja ja üles faile, printida lehti teatud saitidelt. Näiteks võib keelata kleepimise vahemälust lubamatutesse AI-tööriistadesse. Sisseehitatud DLP-kontrollid toimuvad brauseri poolel kasutaja seadmes, st sisu ei edastata võrgu kaudu inspektsiooniks, kuid on võimalik ühendamine ja andmete edastamine välistele DLP-süsteemidele. Tuvastatud reeglite rikkumised kajastuvad administraatori konsoolis.

- Toetatakse veetähiste lisamist olulistele lehtedele, mis sisaldavad töötaja e-posti ja toimingu aega. Selliseid märke saab kasutada teabe lekkeallika uurimisel. Veetähiste parameetreid ja saite, millele need lisatakse, seadistab administraator.
- Tugevdatud kaitse režiim (Lockdown), mille puhul ei lubata JIT-kompileerimist JavaScripti juurdepääsu korral usaldusväärsetele saitidele, töötajate täitmine on blokeeritud, krüptimata päringud HTTP kaudu on keelatud ning veebisaidi töötamine on tagatud eraldi konteineris.
- Profiili andmete krüpteerimine, nagu külastuste ajalugu, veebivormide andmed, mandaadid ja TLS-seansside tokenid. Kopeeritud krüpteeritud profiilile pääseb juurde ainult administraatori antud võtmega.
- Võimalus pääseda ettevõtte sisemistele saitidele ja veebirakendustele kasutaja isiklikest seadmetest ilma eraldi installimata VPN, kasutades ettevõttes rakendatavat proksi.
- Rohkem kui 130 tsentraliseeritud haldusreeglit, mille muudatused ei nõua sageli brauseri taaskäivitamist. Näiteks saate poliitikate kaudu muuta seadeid, mis on seotud proxy, veebifiltide, küpsiste, ainult HTTPS-i kaudu töötamise, Lockdown-režiimi ja lisandmoodulite seadistustega.
- Võimalus määrata minimaalne lubatud brauseri versioon ja jälgida uuenduste installimise seisu töötajate süsteemides.
- Toetatakse sündmuste, näiteks failide üleslaadimise, printimise, lisandmoodulite installimise, ohtlike veebisaitide avamise ja blokeeritud veebisaitide külastamise, vastavalt Safe Browsing andmebaasi teabele, edastamist. Selliste sündmuste ülevaade kuvatakse administraatori liideses.
- Administraator saab blokeerida ja lubada brauseri lisandmoodulite kasutamist vastavalt nende tüübile, veebisaitidele ja kasutaja õigustele. Samuti on võimalik keelata lisandmoodulite automaatse värskendamise välja lülitamine ning kasutada eraldi server uusversioonide toimetamiseks lisandmoodulitest, keelata lisandmoodulite seadetesse muutmine teatud veebisaitide jaoks ja valida, millistele veebisaitidele kasutada teatud lisandmooduleid.
Allikas: opennet.ru
