

Ametuse Telegrami klient Nekogramis leiti segadust tekitav kood, mis varjatult saadab kasutajate telefoninumbreid botile „@nekonotificationbot”, seostades neid kasutaja ID-ga. Muudatus, mis kogub telefoninumbreid, on olemas ainult valmiskujul APK-pakettides, mida jaotatakse läbi Google Play, GitHubi ja projekti Telegrami kanali. GitHubi allikakoodis ja F Droid katalooge kuuluvate APK-pakettide puhul puudub telefonide kogumiseks vajalik muudatus.
Tagaukse leidmine toimus failis Extra.java. Eeldatavasti toimus telefoninumbrite saatmine alates versioonist Nekogram 11.2.3, alguses ainult Hiina numbritega kasutajatele ja seejärel kõigile. Programmis kasutati ka osint-bote „@tgdb_search_bot” ja „@usinfobot” kasutajate määramiseks nende ID järgi, kuid telefoninumbreid neile ei saadetud. 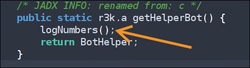
Uurijad on valmistanud ette java-hooki ja boti, mis võimaldavad igal kasutajal kontrollida, kas tema rakenduse eksemplar saadab telefoninumbreid. 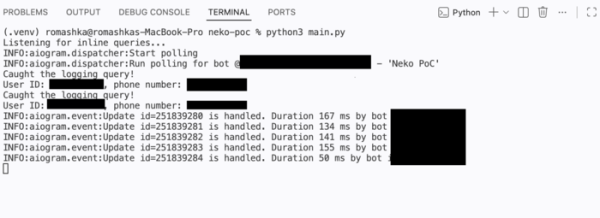
Probleemi avastanud uurijate arvates on programmi autorid võinud kasutada saadud teavet andmebaasi loomise jaoks, et hiljem müüa seda OSINT-boti loojatele. Tahtlikku sellise tegevuse varjamist tõendab muudatuse segadusse saatmine ja inline-päringute kasutamine andmete edastamiseks. Probleemi avalikustamisel projekti veadokumentatsiooni süsteemis tunnustas Nekogrami autor, et ta edastas telefoninumbreid oma botile, selgitamata selle tegevuse põhjuseid, kuid mainides, et saadetud telefoninumbreid ei salvestatud ega edastatud kellelegi.
Lisaks tasub mainida, et ametlikus Telegrami rakenduses leiti nõrkus. Zero Day Initiative (ZDI), mis pakub rahalisi preemiaid mitteparandatud haavatavuste kohta teate andmise eest, avaldas esialgsed andmed Telegrami haavatavuse kohta ZDI-CAN-30207, millele on antud kriitiline ohuhinnang (9.8 10-st) ning see on tähistatud kaugpealetungi ohumärke, mis ei nõua kasutajalt mingit tegevust. Üksikasju kavatsetakse avalikustada 24. juulil, andes Telegrami arendajatele aega paranduse kasutajateni toimetamiseks.
Ilmunägi on kohandatud, et info haavatavuse kohta ilmnes, et see avaldub Telеgramis spetsiaalselt kujundatud animeeritud kleepsude avamisel ja võib põhjustada ründaja koodi täitmist ilma kasutaja sekkumiseta. Tundub, et haavatavuse põhjustab viga rlottie teegi koodis, mis vastutab eelvaate toimimise eest.
Telegrami esindajad väitsid, et nad ei pea avastatud probleemi ohtlikuks haavatavuseks, kuna kõik üleslaaditud kleepsud kontrollitakse eelnevalt. serverites Telegramis ja sarnane kontroll ei lubaks kasutajatele pahatahtliku kleepsu kuvamist. Pärast Telegrami teavitust langetati haavatavuse ohtlikkuse tase 9.8-lt 7.0-le.
Allikas: opennet.ru
