

Osterman Research on avaldanud tulemused avatud komponentide kasutuse uuringust, kus esinesid parandamata haavatavused eratarbimise tarkvaras (COTS). Uuringus vaadeldi viit rakenduste kategooriat - veebibrauserid, e-posti kliendid, failivahetusprogrammid, sõnumivahetuse rakendused ja veebikohtumiste platvormid.
Tulemused olid kurvad - kõigis uuritud rakendustes avastati avatud koodi kasutamine parandamata haavatavustega, samas kui 85% rakendustest olid haavatavused kriitilise iseloomuga. Kõige rohkem probleeme leiti veebikohtumiste rakendustes ja e-posti klientides.
Mis puutub avatud koodisse, siis 30% kõigist avastatud avatud komponentidest sisaldas vähemalt ühte tuntud, kuid parandamata haavatavust. Enamik tuvastatud probleeme (75,8%) oli seotud Firefoxi vana versiooni kasutamisega. Teisel kohal on openssl (9,6%) ja kolmandal libav (8,3%).
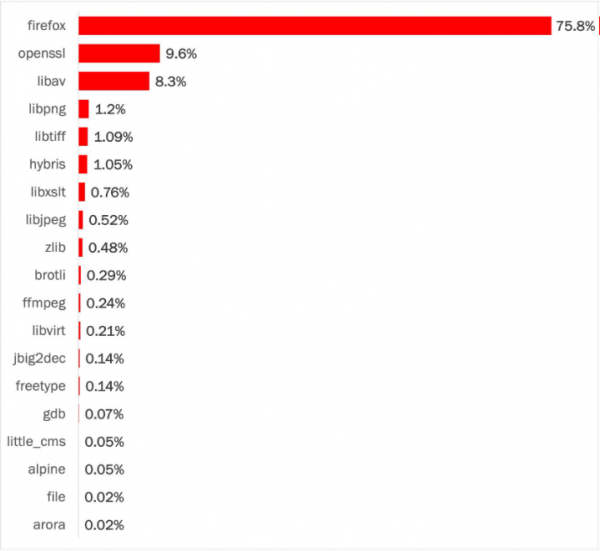
Aruandes ei täpsustata uuritud rakenduste arvu ning milliseid tooteid täpselt uuriti. Siiski on tekstis mainitud, et kriitilised probleemid avastati kõikides rakendustes peale kolme, st järeldused on tehtud 20 rakenduse analüüsi põhjal, mida ei saa pidada esinduslikuks prooviks. Tuletame meelde, et juunis tehtud sarnases uuringus jõuti järeldusele, et 79% koodis olevatest kolmandate osade teekidest ei uuendata kunagi ning vananenud kood tekitab turvaprobleeme.
Allikas: opennet.ru
