

Sonatype, mis on spetsialiseerunud rünnakute kaitsmisele, mis manipuleerivad tarkvarakomponentide ja sõltuvuste (supply chain) asendamisega, avaldas uurimistulemused (PDF, 62 lk) sõltuvuste ja avatud projektide hoolduse probleemidest programmeerimiskeeltel Java, JavaScript, Python ja .NET, mis on esindatud Maven Central, NPM, PyPl ja Nuget hoidlates. Aasta jooksul on jälgitavates avatud ökosüsteemides projektide arv keskmiselt kasvanud 29%. Tõstatatud pakettide allalaadimised käsitletud hoidlates 2023. aastal kasvasid 33%, kuid võrreldes 2021. aastaga suurenes allalaadimiste arv 73%.
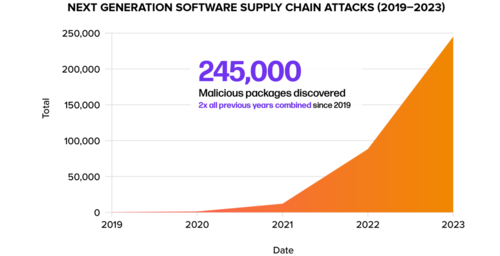
Hoidlates on oluliselt suurenenud pahavara aktiivsus — aasta algusest on tuvastatud 245 tuhat pahavara paketti ning rünnakute arv, mis on suunatud sõltuvuste asendamisele, on kahekordistunud.
Paljud projektid jätkavad haavatavate versioonide kasutamist: näiteks moodustab 23% Java-paketi Log4j allalaadimistest endiselt versioonid, millel on kriitilised haavatavused, mis kõrvaldati 2021. aastal. Maven Central hoidlas on umbes 12% kõigist allalaadimistest seotud komponentidega, mis sisaldavad tuntud haavatavusi. Keskmiselt moodustab kõigi hoidlate vanade versioonide allalaadimiste osakaal, mis kuuluvad riskigruppidesse (nt parandamata haavatavustega), 20% (80% juhtudest allalaaditakse värske versioon). 96% juhtudest oli allalaadimiste puhul, kus esinesid haavatavused, võimalik vältida valides versioonid, milles probleem on juba lahendatud.
Oluline probleem turvalisuse tagamisel on ka projektide kvaliteetne hooldamine. Java ja JavaScripti ökosüsteemides on sellega suured probleemid - viimase aasta jooksul on lõpetatud iga viienda projekti hooldamine (18,6%), mis oli esindatud Maven Central ja NPM ning hooldati eelmisel aastal. 1,176 miljonist analüüsitud projektist, mis esinevad Maven, NPM, PyPl ja Nuget hoidlates, jätkavad aktiivset hooldust vaid 11% (118 tuhat).
Uuringu käigus viidi läbi uuring 621 professionaalse arendaja seas erinevatest ettevõtetest. 67% küsitletud isikutest arvavad, et nende rakendused ei kasuta haavatavaid teeke, 10% on viimase 12 kuu jooksul kokku puutunud turvainsidentidega, mille on põhjustanud avatud tarkvara haavatavused, ja 20% ei oska vastata. 28% ettevõtetest tuvastavad haavatavate komponentide olemasolu ühe päeva jooksul pärast haavatavuse avalikustamist, 39% — 1 kuni 7 päeva jooksul, ja 29% — rohkem kui nädalaga.
Allikas: opennet.ru
