

Google esitles Chrome 90 veebi brauseri väljaande. Samal ajal on saadaval stabiilne versioon avatud projekti Chromium, mis on Chrome'i alus. Chrome'i brauser eristub Google'i logo kasutamise, krahhi korral teavitussüsteemi, kaitstud videoinfo (DRM) esitamise moodulite, automaatse värskenduste installimise ja RLZ-parameetrite edastamise otsingu ajal. Järgmine Chrome'i väljaanne, Chrome 91, on planeeritud 25. maiks.
Chrome 90 peamised muudatused:
- Kasutajatele on vaikimisi lubatud avada saidid HTTPS-i kaudu, kui hostinimesid sisestatakse aadressiribale. Näiteks sisestades hosti example.com avatakse vaikimisi veebisait https://example.com, ja kui avamisel tekivad probleemid, tagastatakse http://example.com. Vaikimisi 'https://' kasutamise haldamiseks on ette nähtud seadistus 'chrome://flags#omnibox-default-typed-navigations-to-https'.
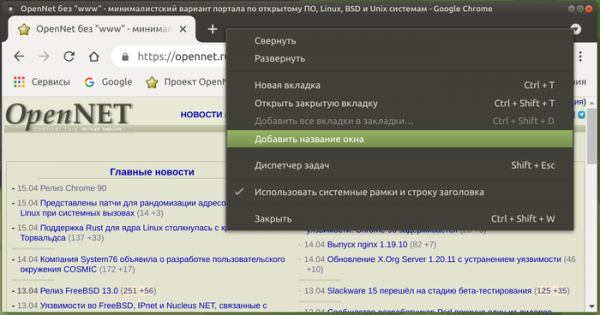
- On rakendatud võimalus määrata erinevad sildid akendele, et neid oleks lihtsam töölaua paneelis eristada. Akna nime muutmise tugi lihtsustab töö korraldamist, kui brauseris kasutatakse erinevaid aknaid erinevate ülesannete jaoks, näiteks tööülesannete, isiklike huvide, meelelahutuse, hiljem vaatamiseks mõeldud materjalide jms avamiseks. Nime saab muuta, valides konteksti menüüst 'Lisa akna nimi' tühjas piirkonnas vahekaartide riba. Pärast nime muutmist kuvatakse rakenduste paneelis aktiivse vahekaardi saidi nime asemel valitud nimi, mis võib olla kasulik, kui avada sama saidi aknaid erinevate kontodega. Sidumine salvestatakse sessioonide vahel ja aknad taastatakse valitud nimedega pärast taaskäivitamist.

- Lisatud on võimalus peita "Lugemisnimekiri" (Reading List) ilma, et oleks vaja muuta seadeid "chrome://flags" ("chrome://flags#read-later"). Nüüd on lugemisnimekirja peitmiseks saadaval valik "Show Reading List" kontekstimenüü alumises osas, mis kuvatakse hiire paremklõpsamisel järjehoidjate paneelil. Tuletame meelde, et eelmises versioonis ilmus osade kasutajate jaoks aadressiribale klikkides star-ikooni kõrval peale nupule "Lisa järjehoidja" teine nupp "Lisa lugemisnimekirja", ning järjehoidjate paneeli paremas nurgas ilmus lugemisnimekiri, kus on loetletud kõik varem lisatud lehed. Kui avate lehe nimekirjast, märgistatakse see loetud. Lehti nimekirjas saab samuti käsitsi märkida loetuteks ja loetuteks või nimekirjast kustutada.
- Lisatud on võrgu segmenteerimise tugi, et kaitsta kasutaja liikumisjälgimise meetodite eest, mis põhinevad identifikaatorite salvestamisel aladel, mis ei ole mõeldud teabe püsivaks salvestamiseks ("Supercookies"). Kuna vahemälu ressursid salvestatakse ühte ruumi nimekirja olenemata algsest domeenist, võib üks sait määrata, kas see laadib ressursse teiselt saitilt, kontrollides, kas see ressurss on vahemälus olemas. Kaitse põhineb võrgu segmenteerimise (Network Partitioning) rakendamise kaudu, mille olemus seisneb ühiste vahemälu sissekanete ühendamises. domeeniga, kust põhileht avatakse, mis piirab jälgimisskriptide vahemälu ulatust ainult praegusele saidile (iframe'i skript ei saa kontrollida, kas ressurss laaditi mujalt saidilt). Segmenteerimise hind on vahemälu tõhususe vähenemine, mis toob kaasa kerge ajaviibete kasvu lehe laadimisel (kuni 1,32%, kuid 80% saitidest 0,09-0,75%).
- Täiendatud on musta nimekirja võrgupordi jaoks, mille kaudu blokeeritakse HTTP, HTTPS ja FTP-päringute saatmine, et kaitsta NAT slipstreamingu rünnaku eest, mis võimaldab avada spetsiaalselt ründaja ettevalmistatud veebilehte brauseris ning luua võrguühendus. serverid rünnaku suunatud UDP või TCP pordile kasutaja süsteemis, hoolimata sisemiste aadresside vahemikult (192.168.x.x, 10.x.x.x). Keelatud portide hulka on lisatud 554 (RTSP protokoll) ja 10080 (kasutatakse Amanda varundamise ja VMWare vCenter'is). Varasemalt olid blokeeritud pordid 69, 137, 161, 554, 1719, 1720, 1723, 5060, 5061 ja 6566.
- Lisatud esialgne tugi PDF-dokumentide avamiseks veebibrauseris, kus on XFA-vormid.
- Mõnedele kasutajatele on aktiveeritud uus seadete sektsioon «Chrome Settings > Privacy and security > Privacy sandbox», mis võimaldab hallata FLoC API seadistusi, mille eesmärk on määrata kasutaja huvikategooria ilma isiku tuvastamiseta ja ilma konkreetsete veebilehtede külastamise ajalooga seondumata.
- Tagatud on arusaadavam teate ilmumine, kus on loetletud lubatud tegevused, mis kuvatakse, kui kasutaja ühendub profiiliga, mille puhul on sisse lülitatud keskne haldamine.
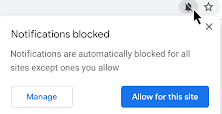
- Loodud on vähem pealetükkiv volituste taotlemise liides. Taotlused, mida kasutaja tõenäoliselt ei kiida heaks, blokeeritakse automaatselt, kuvades vastava indikaatori aadressiribal, mille kaudu kasutaja saab minna liidesele, et hallata volitusi iga saidi kaupa.

- Lisatud on Intel CET (Intel Control-flow Enforcement Technology) laienduste tugi, et tagada riistvaraline kaitse ROP (Return-Oriented Programming) tehnikatega üles ehitatud eksploitide eest.
- Tööd jätkatakse brauseri üleminekul kaasava terminoloogia kasutamisele. Fail «master_preferences» on ümber nimetatud «initial_preferences»'iks, et mitte kahjustada kasutajate tundeid, kes tajuvad sõna master kui vihjet nende esivanemate minevikule. Ühilduvuse tagamiseks säilitatakse «master_preferences» toe mõneks ajaks veel brauseris. Varasemalt on brauser juba vabanenud sõnade «whitelist», «blacklist» ja «native» kasutamisest.
- Androidi versioonis, kui on aktiveeritud „Lite“ andmesäästerežiim, on ellu viidud bitimäärade vähendamine videote laadimisel mobiilside operaatorite võrkudesse ühendudes, mis võimaldab vähendada kulusid kasutajatele, kellel on aktiveeritud andmepakettide plaanid. „Lite“ režiimis on samuti tagatud piltide tihendamine, mis pärinevad avalikult ligipääsetavatelt ressurssidelt (mis ei nõua autentimist) üle HTTPS-i.
- Lisatud AV1 videoformaatide kodeerija, mis on spetsiaalselt optimeeritud videokonverentside jaoks, mida viiakse ellu WebRTC protokolli alusel. AV1 kasutamine videokonverentsides võimaldab parandada tihenduse efektiivsust ja võimaldab edastada kanalitel, mille läbilaskevõime on 30 kbit/s.
- JavaScriptis on Array, String ja TypedArrays objektides rakendatud meetod at(), mis võimaldab kasutada suhtelist indeksatsiooni (indeksina kasutatakse suheldavat positsiooni), sealhulgas negatiivsete väärtuste määramist lõpu suhtes (näiteks „arr.at(-1)“ tagastab massiivi viimase elemendi).
- JavaScriptis on regulaarsete väljendite jaoks lisatud omadus „.indices“, mis sisaldab massiivi, kus on alg- ja lõpp-positsioonid vastegruppide jaoks. Omadus täidetakse ainult siis, kui regulaarset väljendit käivitatakse „/d“ lipuga. const re = /(a)(b)/d; const m = re.exec(‘ab’); console.log(m.indices[0]); // 0 — kõik vastegrupid // → [0, 2] console.log(m.indices[1]); // 1 — esimene vastegrupp // → [0, 1] console.log(m.indices[2]); // 2 — teine vastegrupp // → [1, 2]
- Parandatud on omaduse „super“ (näiteks super.x) toimivust, mille jaoks on kasutusel sisseehitatud vahemälu. „Super“ kasutamise toimivus on nüüd lähedane tavalistele omadustele juurdepääsu toimivusele.
- WebAssembly funktsioonide väljakutsuminen JavaScriptist on oluliselt kiirenenud inline-deployimise kasutamise tõttu. Antud optimeerimine jääb hetkel eksperimentaalseks ja nõuab käivitamist lipuga „—turbo-inline-js-wasm-calls“.
- Lisatud on WebXR sügavustunde API, mis võimaldab määrata vahemaa kasutaja ümbritsevate objektide ja kasutaja seadme vahel, näiteks ajat mõlema jaoks realistlikumate täiendava reaalsuse rakenduste loomisel. Tuletame meelde, et WebXR API võimaldab ühtlustada erinevate virtuaalreaalsuse seadmete klasside kasutamist alates statsionaarsetest 3D-prillidest kuni mobiilsetele lahendustele.
- Kindlustatud on WebXR AR valgustuse hindamise võimalus, mis lubab WebXR seansse jaoks määratleda ümbritseva valgustuse omadusi, et anda mudelitele loomulikumat välimust ja harmoonilisemat integreerimist kasutaja keskkonnaga.
- Alguskatse režiimis (eksperimentaalsed funktsioonid, mis nõuavad eraldi aktiveerimist) on lisatud mitu uut API-d, mis on praegu piiratud Androidi platvormiga. Alguskatse võimaldab koostada antud API-d rakendustes, mis on laaditud localhost või 127.0.0.1, või pärast registreerimist ja spetsiaalse ajutise tokeni saamist, mis kehtib konkreetse saidi jaoks piiratud aja.
- Meetod getCurrentBrowsingContextMedia(), mis võimaldab korraldada videovoogude MediaStream jäädvustamist, mis kajastab praeguse vahekaartide sisu. Erinevalt sarnasel meetodil getDisplayMedia() kuvab getCurrentBrowsingContextMedia() kasutajale lihtsa dialooge video edastamise kinnitamiseks või blokeerimiseks.
- API Insertable Streams, mis võimaldab manipuleerida töötlemata (raw) meediavoogudega, mis edastatakse API MediaStreamTrack kaudu, nagu andmed kaamerast ja mikrofonist, ekraani jäädvustamise tulemus või koodeki dekodeerimise vahe-ainete andmed. Töötlemata kaadrite esitamiseks kasutatakse WebCodec liideseid, millele järgneb voog, mis on sarnane sellele, mida API WebRTC Insertable Streams genereerib RTCPeerConnections'i põhjal. Praktiliselt võimaldab uus API rakendada selliseid funktsioone nagu masinõppemeetodite kohaldamine objektide tuvastamiseks või märgistamiseks reaalajas või efektide, nagu tausta eemaldamine, lisamine enne kodeerimist või pärast dekodeerimist koodeki poolt.
- Võime pakkida ressursse pakettidesse (Web Bundle) suure hulga kaasnevate failide (CSS-stiilid, JavaScript, pildid, iframe) tõhusamaks laadimiseks. Web Bundle’i olemasolevate paketitoetuste puudustest JavaScripti failide jaoks (webpack), mida püütakse parandada: HTTP-vahemälus võib jääda ainult pakett, mitte selle koostisosad; kompileerimine ja täitmine võivad alata alles pärast kogu paketi laadimist; lisavahendid, nagu CSS ja pildid, peavad olema kodeeritud JavaScripti reana, mis suurendab suurust ja nõuab veel ühe analüüsi etapi täitmist.
- Veeb Assembly' s eksituste käsitlemise toe toetamist.
- Stabiliseeritud API Declarative Shadow DOM'i jaoks uute juureharude loomiseks Shadow DOM'is, näiteks imporditud kolmanda osapoole elemendi stiili ja sellega seotud DOM-i haru eraldamiseks põhitekstist. Pakutud deklaratiivne API võimaldab DOM-i harude eraldamiseks kasutada ainult HTML-i, ilma JavaScripti koodi kirjutamiseta.
- CSS-i omaduses aspect-ratio, mis võimaldab seostada külgede suhet igasuguste elementidega (puuduvate suuruste automaatse arvutamise jaoks, kui on määratud ainult kõrgus või laius), on rakendatud võimalus väärtuste interpoleerimiseks animatsiooni ajal (sile üleminek ühe külgede suhte väärtusest teise).
- Lisatud on võimalus peegeldada kohandatud HTML-elementide olekut CSS-is läbi pseudo-klassi ':state()'. Funktsionaalsust on ellu viidud sarnaselt sellele, kuidas emakeelseid HTML-elemente saab muuta sõltuvalt kasutajaga suhtlemisest.
- CSS-i omaduses «appearance» on lisatud toe väärtusele 'auto', mis on vaikimisi määratud ja jaoks, ning Androidi platvormil lisaks , , , ja jaoks.
- CSS-i omadusse «overflow» on lisatud toe väärtusele «clip», mille rakendamisel lõigatakse ploki piire ületav sisu ploki lubatud üleujutuse piirist ilma kerimise võimaluseta. Uue CSS-i omaduse «overflow-clip-margin» kaudu määratakse, kui kaugele sisu võib ploki tegelikest piiridest välja ulatuda enne lõikamist. «overflow: clip» kasutamine võimaldab võrreldes «overflow: hidden» pealmise kiirusel saavutada paremaid toimimisnäitajaid.


- HTTP-päise Feature-Policy asemel on loodud uus päis Permissions-Policy, et hallata volituste delegeerimist ja täiustatud võimaluste aktiveerimist, milles on toe struktuurilistele väli väärtustele (näiteks, nüüd saab märkida „Permissions-Policy: geolocation=()“ asemele „Feature-Policy: geolocation ‘none'“).
- Suurendatud kaitset Protocol Buffersi kasutamise vastu rünnakute jaoks, mis on põhjustatud spekulatiivse käivitussoorituse puhul protsessorites. Kaitse on rakendatud läbi MIME-tüübi „application/x-protobuffer“ lisamise, mis on kunagi mitte kuulatud (sniffed) MIME-tüüpide loendis, mille töötlemine toimub mehhanismi Cross-Origin-Read-Blocking kaudu. Varasemalt on sarnasesse loendisse juba lisatud MIME-tüüp „application/x-protobuf“, kuid MIME-tüüp „application/x-protobuffer“ jäi unustusse.
- File System Access API-s on rakendatud võimalus nihutada praegust positsiooni failis selle lõpust, täites vahe tühikutega järgmise kirjutamise kaudu kutsungiga FileSystemWritableFileStream.write(). Antud võimalus võimaldab luua õhukesi faile tühikute ja oluliselt lihtsustab andmete striimide kirjutamise korraldust failis, mille plokid tulevad ebaühtlaselt (näiteks, seda praktiseeritakse BitTorrentis).
- Lisatud konstruktor StaticRange, mille abil on loodud kergete Range tüüpide rakendamine, mis ei nõua kõigi seotud objektide värskendamist iga kord, kui DOM-puule tehakse muudatus.
- On võimalik määrata parameetreid width ja height elementide jaoks <source>, mis on määratud elemendi sees <picture>. See võimalus võimaldab arvutada elementide kuvasuhet <picture>, sarnaselt sellele, kuidas see on tehtud <img>, <canvas> ja <video>.
- WebRTC-st on eemaldatud mitte standardiseeritud RTP andmekanalite tugi (RTP Data Channels), mille asemele on soovitatav kasutada SCTP põhiseid andmekanaleid.
- Sellel on omadused navigator.plugins ja navigator.mimeTypes, mis nüüd alati tagastavad tühja väärtuse (pärast Flashi toe lõppu on nende omaduste vajalikkus kadunud).
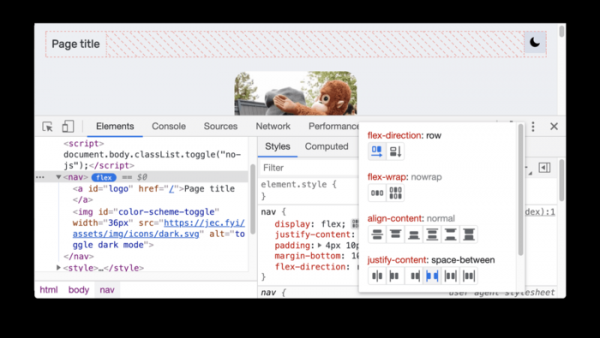
- Suurem hulk väikeseid täiustusi on lisatud veebiarendustööriistadesse ning uus tööriist on lisatud CSS flexboxi silumiseks.

Uues versioonis on lisaks uuendustele ja tõrgete parandamisele kõrvaldatud 37 haavatavust. Paljud haavatavused avastati automatiseeritud testimise tööriistade AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer ja AFL abil. Kriitilisi probleeme, mis võimaldaksid mööduda kõigist brauseri kaitsetasemetest ja käivitada süsteemis koodi väljaspool liivakasti keskkonda, ei ole tuvastatud. Haavatavuste avastamise auhinnaprogrammi raames maksti Google'i poolt selle versiooni eest välja 19 preemiat kokku 54 000 USA dollari ulatuses (üks preemia $20 000, üks preemia $10 000, kaks preemiat $5 000, kolm preemiat $3 000, üks preemia $2 000, üks $1 000 ja neli preemiat $500). Kuue preemia suurus ei ole veel määratud.
Erinevalt võib märkida, et eile, pärast korrektuuriversiooni 89.0.4389.128 loomist, kuid enne Chrome 90 väljalaskmist, avaldati veel üks eksploite, mis kasutas uut 0-päevahaarivat haavatavust, mis ei olnud parandatud Chrome 89.0.4389.128. Praegu ei ole selge, kas see probleem on Chrome 90-s lahendatud. Nagu esimeseski juhul, katab eksploite ainult ühte haavatavust ja ei sisalda koodi liivakasti isoleerimise möödumiseks (Chrome'i käivitamisel lipuga "--no-sandbox" avades veebilehte Windowsi platvormil, tagab eksploite notepadi käivitamise). Uue eksploite'iga seotud haavatavus mõjutab WebAssembly tehnoloogiat.
Allikas: opennet.ru
