

Google esitles veebibrauseri Chrome 91. Samuti on saadaval stabiilne vabavaraline projekt Chromium, mis on Chrome'i alus. Chrome'i veebibrauser eristub Google'i logode kasutamise, kokkuvarisemise korral teavitussüsteemi olemasolu, kaitstud videosisu (DRM) esitamise moodulite, automaatsete värskenduste installimise süsteemi ning RLZ-parameetrite edastamise poolest. Järgmine väljaanne Chrome 92 on planeeritud 20. juuliks.
Peamised uuendused Chrome 91-s:
- On rakendatud võimalus peatada JavaScripti täitmine kokkuvarisenud vahelehtede rühmas. Chrome 85-s tõi sisse vahelehtede rühmitamise toe, mis võivad olla seotud teatud värvi ja märgendiga. Rühma märgendile klõpsates vähendatakse sellega seotud vahelehti ja jääb alles vaid üks märgend (uuesti klõpsates märgendil avaneb grupp). Uues versioonis, et vähendada CPU koormust ja säästa energiat, on rakendatud tegevuse peatamine kokkuvarisenud vahelehtedes. Erand on vaid vahelehtedel, kus kostab heli, kasutatakse API-d Web Locks või IndexedDB, on ühendatud USB-seadmest, toimub video, heli või akna sisu salvestamine. Muudatus rakendatakse järk-järgult, alustades väikese protsendi kasutajatest.
- On lisatud toetus võtmete kokkuleppimise meetodile, mis on kvantkompuutritele vastupidav. Kvantkompuutrid lahendavad oluliselt kiiremini naturaalarvu faktoriseerimise probleemi, mis on aluseks tänapäevastele asümmeetrilistele krüpteerimisalgoritmidele ja ei lahenda seda efektiivselt klassikalised protsessorid. TLSv1.3 kasutamiseks on saadaval plugin CECPQ2 (Kombineeritud elliptiline kõver ja post-kvantne 2), mis kombineerib klassikalise võtmevahetusmehhanismi X25519 koos HRSS skeemiga, mille aluseks on NTRU Prime algoritm, mis on loodud post-kvantsete krüptosüsteemide jaoks.
- TLS 1.0 ja TLS 1.1 protokollide tugi on täielikult lõpetatud, mis on IETF (Internet Engineering Task Force) komitee poolt klassifitseeritud vananenud protokollideks. Samuti on eemaldatud võimalus naasta TLS 1.0/1.1 kaudu SSLVersionMin poliitika muutmisega.
- Linux platvormide kogumites on sisse lülitatud "DNS HTTPS-i kaudu" (DoH, DNS over HTTPS) režiimi kasutamine, mis oli varem kasutajatele saadetud Windowsi, macOS-i, ChromeOS-i ja Androidi jaoks. DNS-over-HTTPS aktiveeritakse automaatselt kasutajatele, kelle seadetena on määratud DNS-teenuse pakkujad, kes toetavad seda tehnoloogiat (DNS-over-HTTPS kasutab sama pakkujat, mida kasutati DNS-i jaoks). Näiteks, kui kasutaja süsteemi seadetes on määratud DNS 8.8.8.8, siis Chrome'is aktiveeritakse Google'i DNS-over-HTTPS teenus ("https://dns.google.com/dns-query"), kui DNS on 1.1.1.1, siis Cloudflare'i DNS-over-HTTPS teenus ("https://cloudflare-dns.com/dns-query"), jne.
- Keelatud võrgusadamate nimekirja on lisatud sadam 10080, mida kasutatakse Amanda varukoopiate ja VMWare vCenter'i jaoks. Varasemalt on juba blokeeritud sadamad 69, 137, 161, 554, 1719, 1720, 1723, 5060, 5061 ja 6566. Musta nimekirja kuuluvate sadamate puhul takistatakse HTTP, HTTPS ja FTP-päringute saatmist, et kaitsta NAT slipstreaming rünnaku eest, mis võimaldab spetsiaalselt ettevalmistatud ründeveebilehe avamisel brauseris luua võrguühenduse ründaja serverist kasutaja süsteemis oleva mis tahes UDP või TCP sadamaga, hoolimata sisemisest aadressi vahemikust (192.168.x.x, 10.x.x.x).
- Kasutajate sisselogimisel on võimalik seadistada eraldiseisvate veebirakenduste (PWA - Progressive Web Apps) automaatne käivitamine (Windows ja macOS). Automaatkäivitamine seadistatakse leheküljel chrome://apps. Funktsionaalsus on hetkel testimisel väikese protsendi kasutajate seas ja ülejäänutele nõuab seadme seadistamise aktiveerimist "chrome://flags/#enable-desktop-pwas-run-on-os-login".
- Brajseris rakendatava kaasava terminoloogia kasutusele võtmiseks on fail "master_preferences" nimetatud ümber "initial_preferences". Ühildumise säilitamiseks toetust "master_preferences" hoitakse brauseris veel mõnda aega. Brauser on varem juba loobunud sõnade "whitelist", "blacklist" ja "native" kasutamisest.
- Täpse kaitse režiimis (Enhanced Safe Browsing), kus aktiveeritakse täiendavad kontrollid phishingu, kahjuliku tegevuse ja muude veebiohtude kaitsmiseks, on rakendatud võimalus saata üles laetavad failid Google'i kontrollimiseks. Samuti on Enhanced Safe Browsingis rakendatud Google'i kontoga seotud tokenite jälgimine phishingu katsete tuvastamisel ning Referrer pealkirja väärtuste edastamine Google'i serveritesse, et tuvastada kahjuliku saidi kaudu suunamist.
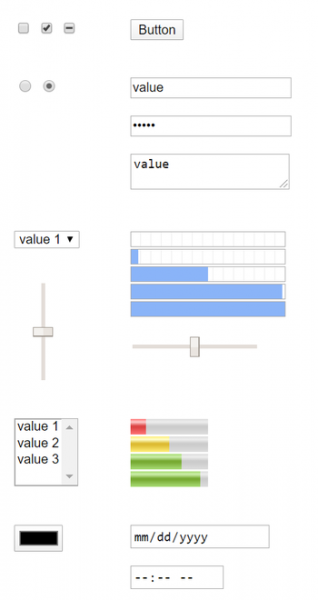
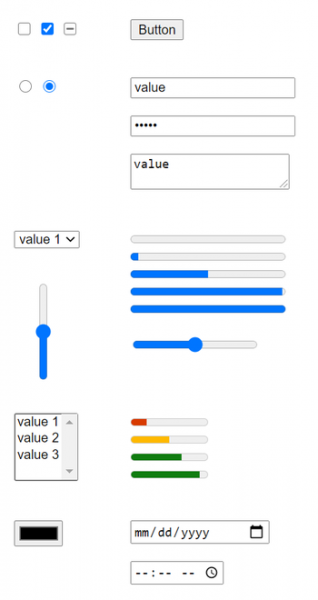
- Androidi platvormi versioonis on parendatud veebivormide elementide kujundust, mis on optimeeritud kasutamiseks puutetundlikel ekraanidel ja erivajadustega inimestele mõeldud süsteemides (lauaarvutite süsteemide jaoks uuendati kujundust Chrome 83-s). Ümberkujunduse eesmärk on olnud vormielementide ühtlustamine ja stiilide vastuolude kõrvaldamine — varem oli osa vormielemente projekteeritud operatsioonisüsteemide liideste elementide järgi, samas kui osa järgnes kõige populaarsematele stiilidele. Selle tõttu sobisid erinevad elemendid puutetundlikele ekraanidele ja erivajadustega süsteemidele erinevalt.

- Kasutajate tagasiside küsitlus on lisatud, mida kuvatakse privaatsuse seadete avamisel (chrome://settings/privacySandbox).
- Androidi versiooni Chrome'i käivitamisel suurte ekraanidega tahvelarvutites küsitakse, kas soovite avada veebisaidi lauaarvuti versiooni, mitte mobiilseadme versiooni. Käitumist saab muuta seade abil «chrome://flags/#request-desktop-site-for-tablets».
- Tabelite renderdamise kood on ümber kirjutatud, mis lahendas probleemid tabelite käitumise vastuoludega Chrome'is ning Firefoxis/Safaril.
- Hispaania sertifitseerimisasutuse Camerfirma serveri sertifikaatide töötlemine on lõpetatud, kuna alates 2017. aastast on olnud korduvaid juhtumeid sertifikaatide väljaandmise rikkumistega. Klientide sertifikaatide tugi on säilinud, blokeerimist rakendatakse ainult HTTPS-i veebisaitidel kasutatavatele sertifikaatidele.
- Jätkub võrgusegmentimise toe rakendamine kasutaja liikumise jälgimise meetodite vastu, mis põhinevad identifikaatorite salvestamisel mitte-püsivates piirkondades ("Superküpsised"). Kuna vahemälus hoitavad ressursid on salvestatud ühte ja samasse nime ruumi, olenemata algsest domeenist, võib üks veebileht kindlaks teha, et ta laadib ressursse teiselt veebilehelt, kontrollides, kas see ressurss on vahemälus olemas. Kaitse põhineb võrgusegmentimise kasutamisel, mille sisu on seotud ainete sidumise lisamine ühiselt kasutatavatesse vahemäludesse. domeeniga, kust peamine leht avati, piirates vahemälu ulatust ainult liikumise jälgimise skriptidele, mis pärit on praeguselt veebilehelt (iframe'i skript ei saa kontrollida, kas ressurss on laaditud teiselt veebilehelt).
Võrgusegmentimise hind on koodi vahemälu efektiivsuse vähenemine, mis toob kaasa lehe laadimisaja kerge pikenemise (kuni 1,32%, kuid 80% veebilehtedest 0,09-0,75%). Segmentimisrežiimi testimiseks võite avada brauseri valikuga "—enable-features=PartitionConnectionsByNetworkIsolationKey, PartitionExpectCTStateByNetworkIsolationKey, PartitionHttpServerPropertiesByNetworkIsolationKey, PartitionNelAndReportingByNetworkIsolationKey, PartitionSSLSessionsByNetworkIsolationKey, SplitHostCacheByNetworkIsolationKey".
- Lisatud väline REST API VersionHistory (https://versionhistory.googleapis.com/v1/chrome), mille kaudu on võimalik saada teavet Chrome'i versioonide kohta seoses platvormide ja harudega, samuti brauseri värskenduste ajalugu.
- Iframe'ides, mis on laaditud domeenidest, mis erinevad põhilehe domeenist, on keelatud JavaScripti dialooge alert(), confirm() ja prompt(), mis kaitseb kasutajaid kolmandate osapoolte skriptide katsete eest esitada teateid, mis näivad olevat peamise veebilehe poolt edastatud.
- Stabiliseeritud ja vaikimisi pakutud WebAssembly SIMD API, et kasutada vektorset SIMD käsku WebAssembly vormingus rakendustes. Platvormidevahelisuse tagamiseks pakutakse uut 128-bitist tüüpi, mis suudab esindada erinevaid pakitud andmete tüüpe, ning mitmeid põhivektorite operatsioone pakitud andmete töötlemiseks. SIMD võimaldab suurendada jõudlust, jagades andmete töötlemise mitmele tuumale, ja see on kasulik natiivkodeeringu kompileerimisel WebAssembly-sse.
- Origin Trials režiimis (katsefunktsioonid, mis nõuavad eraldi aktiveerimist) on lisatud mitu uut API-d. Origin Trial võimaldab töötada määratud API-ga rakendustes, mis on laaditud localhost'i või 127.0.0.1-i, või pärast registreerimist ja spetsiaalse tokeni saamist, mis kehtib piiratud aja jooksul konkreetse saidi jaoks.
- WebTransport — protokoll ja JavaScript API, mis võimaldab andmete saatmist ja vastuvõtmist brauseri ja serverilt. Suhtluskanal luuakse HTTP/3 kohal, kasutades transpordiks QUIC-protokolli, mis omakorda on UDP-protokolli pealispind ja toetab mitme ühenduse mitmeotstarbelist andmeside organiseerimist ning pakub krüpteerimismeetodeid, mis on võrdsed TLS/SSL-iga.
WebTransporti saab kasutada WebSockets'i ja RTCDataChannel'i mehhanismide asemel, pakkudes selliseid lisavõimalusi nagu andmete edastamine mitmes voos, ühesuunalised vood, välja töötamata pakettide järjestus (out-of-order) ja usaldusväärne ja mitteusaldusväärne edastusrežiimid. Lisaks võib WebTransporti rakendada Server Push mehhanismi asemele, millest Google loobus Chrome'is.
- Deklaratiivne liides, mis võimaldab eraldatud veebirakenduste (PWA) linkide määratlemist, aktiveerituna web-rakenduse manifestis parameetri capture_links abil, võimaldades saitidel automaatselt avada uue PWA akna, kui klõpsate rakenduse lingil, või minna üheakna režiimile sarnaselt mobiilirakendustega.
- Lisatud on WebXR Plane Detection API, mis pakub teavet tasaste pindade kohta virtuaalses 3D-keskkonnas. Antud API võimaldab vältida andmete töötlemise ressursside koormust, kasutades MediaDevices.getUserMedia() läbi oma masinõppe algoritmide teostamist. Meenutame, et WebXR API võimaldab ühtsustada tööd erinevate virtuaalreaalsuse seadmete klassidega, alates statsionaarsetest 3D-prillidest kuni mobiilseadmete lahendusteni.
- WebTransport — protokoll ja JavaScript API, mis võimaldab andmete saatmist ja vastuvõtmist brauseri ja serverilt. Suhtluskanal luuakse HTTP/3 kohal, kasutades transpordiks QUIC-protokolli, mis omakorda on UDP-protokolli pealispind ja toetab mitme ühenduse mitmeotstarbelist andmeside organiseerimist ning pakub krüpteerimismeetodeid, mis on võrdsed TLS/SSL-iga.
- Realiseeritud on WebSockets'i tugi üle HTTP/2 (RFC 8441), mis kehtib ainult WebSockets'i turvaliste päringute jaoks ja juba serveriga loodud HTTP/2 ühenduse korral, kus on deklaritud «WebSockets üle HTTP/2» laienemise tugi.
- Ajastaja performance.now() kutsete täpsuse piirangud on ühtlustatud kõikidele toetatud platvormidele ja kohandatud arvesse võttes võimalikku töötlejate isoleerimist eraldi protsessides. Näiteks lauaarvutite süsteemides on täpsus mitte-isoleeritud kontekstides vähendatud 5 mikrosekundilt 100 mikrosekundile.
- Töölauaarvutite komplektides on rakendatud võimalus lugeda faile lõikepuldist (failide kirjutamine lõikepulti on endiselt keelatud). async function onPaste(e) { let file = e.clipboardData.files[0]; let contents = await file.text(); }
- CSS-is on rakendatud reegel @counter-style, mis võimaldab määrata oma stiili loenduritele ja märgistele nummerdatud loendites.
- CSS-i pseudo-klassi «:host()» ja «:host-context()» on lisatud võimalus edastada üksikute väärtuste koostisosade selektorite (<compound-selector>) asemel selektori loendeid (<compound-selector-list>).
- Lisatud on GravitySensori liidese võimalus määrata ruumilisi (kolmes telges) andmeid gravitatsioonisensorist.
- File System Access API-s on antud võimalus määrata soovitusi failinime ja kausta valimiseks, mis pakutakse failiautomaadi loomise või avamise dialoogis.
- Teistelt domeenidelt laaditud iframe-ides on lubatud pääseda juurde WebOTP API-le, kui kasutaja annab vastavad volitused. WebOTP võimaldab lugeda ühekordseid kinnituskoodide, mida saadetakse SMS-iga.
- Lubatud on jagada mandaate saitide vahel, mis on seotud DAL-i (Digital Asset Links) mehhanismi kaudu, võimaldades seostada Android-rakendusi saitidega sissepääsu lihtsustamiseks.
- Service worker-is on lubatud kasutada JavaScripti mooduleid. Viidates tüübile ‘module’ konstruktorit kutsudes, laaditakse määratud skriptid moodulitena ja need on saadaval impordiks worker-i kontekstis. Moodulite tugi muudab koodi jagamise lihtsamaks veebilehtedel ja Service worker-ites.
- JavaScriptis on antud võimalus kontrollida suletud väljade olemasolu objektis, kasutades sünteesi «#foo in obj». class A { static test(obj) { console.log(#foo in obj); } #foo = 0; } A.test(new A()); // true A.test({}); // false
- JavaScripts kasutatakse vaikimisi tipp-tasemel moodulites await märksõna, mis võimaldab sujuvamat asünkroonsete kõnede integreerimist moodulite laadimisprotsessi ja loobub vajadusest kasutada 'async function'. Näiteks, selle asemel, et kirjutada (async function() { await Promise.resolve(console.log('test')); }()); on nüüd võimalik kirjutada await Promise.resolve(console.log('test'));
- JavaScripti V8 mootori efektiivsust mallide vahemälu suurendamisel on parendatud, mis on võimaldanud 4,5% võrra kiirusetestis test Speedometer2-FlightJS.
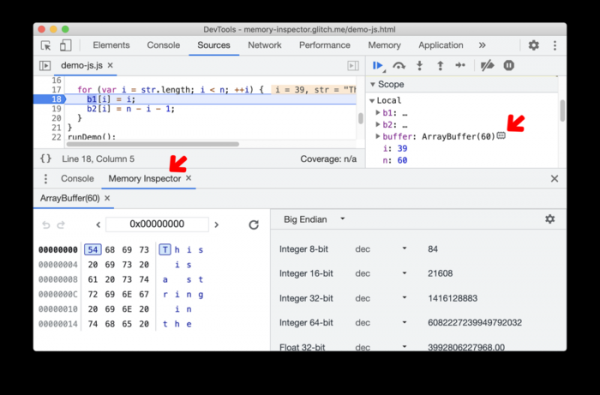
- Veebiarenduse tööriistadesse on tehtud suur hulk täiustusi. Lisatud on uus mälu inspekteerimise režiim (Memory inspector), mis sisaldab vahendeid ArrayBufferi ja Wasmi mälu andmete uurimiseks.

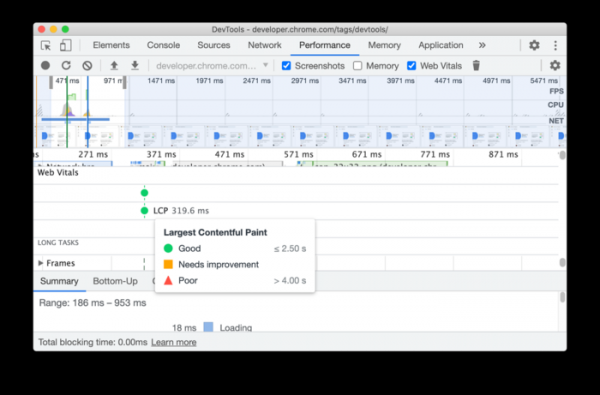
Performance paneelil on lisatud kokkuvõtte näitaja, mis võimaldab hinnata, kas sait vajab optimeerimist või mitte.
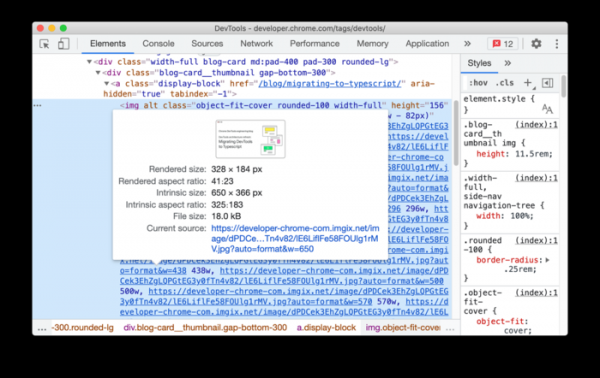
Elementide paneelis ja võrguanalüüsi paneelis kuvatakse teavet pildi kuvasuhete, visuaalparameetrite ja failisuuruse kohta.

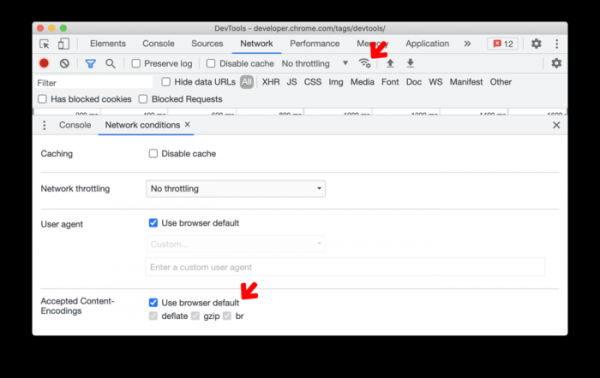
Võrguinspektsiooni paneelis on nüüd võimalik muuta vastuvõetud Content-Encodingi päise väärtusi.
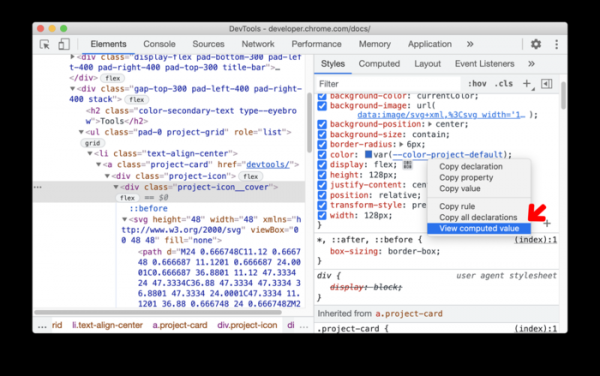
Stiilide töötlemise paneelis on nüüd võimalik kiiresti vaadata arvutatud väärtust, navigeerides CSS parameetrites ja valides konteksti menüüst „Vaata arvutatud väärtust”.

Uues versioonis on peale uuenduste ja veaparanduste kõrvaldatud 32 haavatavust. Paljusid haavatavusi tuvastati automatiseeritud testimise käigus, kasutades tööriistu nagu AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer ja AFL. Kriitilisi probleeme, mis võimaldavad ületada kõik brauseri kaitseastmed ja käivitada koodi süsteemis väljaspool liivakasti, ei leitud. Haavatavuste avastamise rahalise preemia programmi raames maksti Google'ilt käesoleva versiooni eest välja 21 preemiat kogusummas 92,000 USA dollarit (üks preemia 20,000, üks preemia 15,000, neli preemiat 7,500, kolm preemiat 5,000, kolm preemiat 3,000, kaks preemiat 1,000 ja kaks preemiat 500). Viie preemia suurus pole veel määratud.
Allikas: opennet.ru
