

Google esitles webibrauseri Chrome 96. Samuti on saadaval stabiilne vaba projekti Chromium väljaanne, mis on Chrome'i alus. Chrome'i brauser eristub Google'i logode kasutamise, hanketeavitussüsteemi olemasolu kaotuse korral, kaitstud videosisu (DRM) esitamismoodulite, automaatsete värskenduste installimise süsteemi ja RLZ-parameetrite edastamisega otsingu käigus. Chrome 96 haru toetamine kestab 8 nädalat Extended Stable tsüklis. Järgmine Chrome 97 väljaanne on plaanitud 4. jaanuariks.
Peamised muudatused Chrome 96-s:
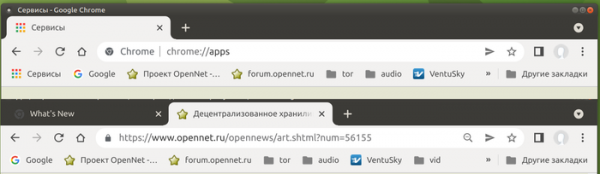
- Aadressiriba all kuvatavates järjehoidjate paneelides on vaikimisi peidetud nupp Apps („Teenused“), mis võimaldas avada lehe „chrome://apps“, kus on loetletud installitud teenused ja veebirakendused.

- Toetamine Android 5.0 ja varasemate versioonide jaoks on lõpetatud.
- Lisatud on toetus HTTP suunamiseks HTTPS-ile DNS-i kasutamisega (määratlemisel IP-aadresse lisaks DNS-kirjetele 'A' ja 'AAAA' küsitakse ka DNS-kirjet 'HTTPS', mille olemasolu korral brauser ühendub kohe saidiga üle HTTPS).
- Desktopsüsteemide väljaandes on tagasipöördekataloog (Back-forward cache), mis tagab kiire ülemineku nuppude 'Tagasi' ja 'Ees' kasutamisel, laiendatud navigeerimisega varasemalt külastatud lehtede vahel pärast teise saidi avamist.
- Lisatud on seadistus 'chrome://flags#force-major-version-to-100' veebisaitide töötamise võimalike rikkumiste testimiseks pärast brauseri kolme numbriga versiooni saavutamist (kunagi pärast Chrome 10 väljaannet avaldus User-Agent'i analüüsi raamatukogudes palju probleeme). Kui valik on aktiveeritud, hakatakse User-Agent päises kuvama versiooni 100 (Chrome/100.0.4664.45).
- Windowsi platvormi väljadega on võrgu teenustega seotud andmed (küpsised jne) viidud eraldi alamkausta 'Network', valmistudes võrgu isoleerimise (Network Sandbox) mehhanismi rakendamiseks.
- Origin Trials režiimis (katsefunktsioonid, mis nõuavad eraldi aktiveerimist) on lisatud mitu uut API-d. Origin Trial võimaldab töötada määratud API-ga rakendustes, mis on laaditud localhost'i või 127.0.0.1-i, või pärast registreerimist ja spetsiaalse tokeni saamist, mis kehtib piiratud aja jooksul konkreetse saidi jaoks.
- Pakutud objekt FocusableMediaStreamTrack (nimetatakse ümber BrowserCaptureMediaStreamTrack'iks), mis toetab meetodit focus(), mille abil rakendused, mis püüavad kinni akende või vahekaustade sisu (nt ekraanide sisu edastamise programmid videokonverentside ajal), saavad teavet sisendi fookuse kohta ja jälgida selle muutusi.
- Rakendatud on Priority Hints mehhanism, mis võimaldab määrata erinevate laaditavate ressursside olulisuse, kasutades täiendavat "importance" atribuut iframe, img ja link siltides. Atribuut võib omada väärtusi "auto", "low" ja "high", mis mõjutavad brauseri väliste ressursside laadimise järjekorda.
- Cross-Origin-Embedder-Policy pealkirjale, mis haldab Cross-Origin isolatsioonirežiimi ja võimaldab määrata lehe privileegide ohutu kasutamise reegleid, on lisatud toetus "credentialless" parameetrile, et deaktiveerida andmete, nagu küpsised ja klientsertifikaadid, edastamine.
- CSS-is on pakutud uus pseudo-klass ":autofill", mis võimaldab jälgida brauseri automaatset täitmist input siltides ( käsitsi täitmisel selektor eiaktiveeru).
- Kuna vältida valekäike CSS-stiilide writing-mode, direction ja backgrounds ei laiene nüüd viewportile, kui kasutada CSS-stiili contain HTML või BODY siltide puhul.
- Lisatud on CSS omadus font-synthesis, mis võimaldab hallata puuduvate kirjastiilide (oblique, bold ja small-cap) sünteesi valitud fontide peres.
- API-s PerformanceEventTiming, mis võimaldab saada lisainformatsiooni liidese reageerimise mõõtmiseks ja optimeerimiseks, on lisatud atribuut InteractionID, mis sisaldab kasutaja interaktsiooni identifikaatorit. Identifikaator võimaldab siduda erinevaid mõõdikuid ühe kasutaja teoga, näiteks puudutades puuteekraani genereeritakse mitu sündmust, nagu pointerdown, mousedown, pointerup, mouseup ja click, ning InteractionID võimaldab siduda kõik need sündmused ühe puudutusega.
- Lisatud on uus meedia väljendite tüüp (Media Query) — "prefers-contrast" lehe sisu kohandamiseks operatsioonisüsteemi kontrastsuse seadistustega (näiteks kõrge kontrastsuse režiimi sisselülitamine).
- Iseseisvates PWA rakendustes on manifestis lisatud toetus valikulisele "id" väljale rakenduse globaalset identifikaatorit kohta (kui väljakujul ei ole, kasutatakse identifitseerimiseks alg URL-i).
- Iseseisvates PWA rakendustes on toodud võimalus registreerida end URL-i töötlejatena. Näiteks võib rakendus music.example.com registreerida ennast URL-i töötlejana https://*.music.example.com ning kõik välisrakendustest pärit ülekanded nende linkide kaudu, näiteks vestlusprogrammides ja e-posti klientides, avavad selle PWA rakenduse, mitte uut vahekaarti brauseris.
- CSP (Content Security Policy) direktiiv wasm-unsafe-eval on lisatud WebAssembly koodi käitamise võimaluse haldamiseks. CSP direktiivi script-src rakendamine katab nüüd ka WebAssembly.
- WebAssembly on lisatud viidatud tüüpide tugi (tüüp externref). WebAssembly moodulid saavad nüüd salvestada muutujaid ja edastada JavaScripti ja DOM-i objekte viitena.
- PaymentMethodData-s on kuulutatud vananenuks maksemeetodi «basic-card» tugi, mis võimaldas korraldada töö mistahes kaarditüüpidega ühtse identifikaatori kaudu, ilma et see oleks seotud konkreetsete andmetüüpidega. «basic-card» asemel ollakse soovitatavad kasutama alternatiivseid meetodeid nagu Google Pay, Apple Pay ja Samsung Pay.
- Kui sait kasutab API-d U2F (Cryptotoken), kuvatakse kasutajale hoiatusteade selle API vananemise kohta. U2F API deaktiveeritakse vaikimisi Chrome'i versioonis 98 ja eemaldatakse täielikult Chrome'i versioonis 104. U2F API asemel tuleks kasutada API-d Web Authentication.
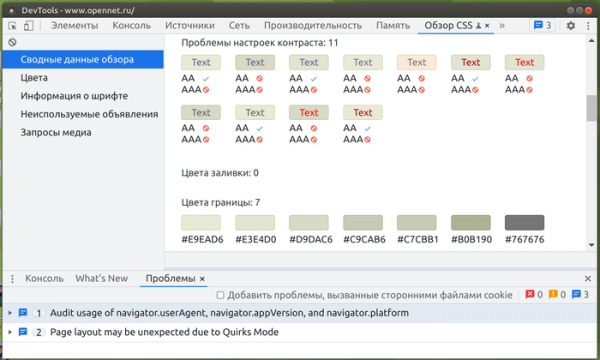
- Webi arendajate tööriistades on tehtud täiustusi. On lisatud uus paneel «CSS ülevaade» (CSS Overview), kus esitatakse kokkuvõte teave värvide, fondide, kasutamata deklaratsioonide ja meedia väljendite kohta ning tuuakse esile võimalikud probleemid. Parendatud on CSS-i redigeerimise ja kopeerimise toiminguid. Stiilide paneelil (Styles) on kontekstimenüüsse lisatud valik CSS-definitsioonide kopeerimiseks JavaScripti väljendite kujul. Veebikonsoli on lisatud CORS (Cross-Origin Resource Sharing) vigade peitmise valik ja async-funktsioonide jaoks on tagatud virnastamise jälgimise väljund.

Lisaks uuendustele ja vigade parandamisele on uues versioonis kõrvaldatud 25 haavatavust. Paljusid haavatavusi tuvastati automatiseeritud testimise tööriistade nagu AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer ja AFL kasutamisel. Kriitilisi probleeme, mis võimaldavad mööda minna kõikidest brauseri kaitsekihtidest ja käivitada koodi süsteemis väljaspool liivakasti keskkonda, ei tuvastatud. Haavatavuste leidmise tasuprogrammi raames on Google antud välja 60 000 USA dollari eest 13 preemiat (üks preemia 15 000 dollarit, üks preemia 10 000 dollarit, kaks preemiat 7 500 dollarit, üks preemia 5 000 dollarit, kaks preemiat 3 000 dollarit, üks preemia 2 500 dollarit, kaks preemiat 2 000 dollarit, kaks preemiat 1 000 dollarit ja üks preemia 500 dollarit). Viie preemia summa pole veel määratud.
Allikas: opennet.ru
