

Google esitles Chrome 97 veebi sirvimise brauseri väljalaset. Samuti on saadaval stabiilne vabatahtlik projekt Chromium, mis on Chrome'i alus. Chrome'i brauser eristub Google'i logo kasutamise, kõigi kokkuvarisemiste korral teavituste saatmise süsteemi, koopikaitsesüsteemide (DRM) jaoks mõeldud meediaesitusmoodulite, automaatse uuendamise süsteemi ja otsingute puhul RLZ-parameetrite edastamise poolest. Neile, kellel on vaja rohkem aega uuendamiseks, toetatakse eraldi Extended Stable haru, mis kestab 8 nädalat ja mille raames on loodud uuendus eelmisest Chrome 96 versioonist. Järgmine Chrome 98 versioon on planeeritud 1. veebruariks.
Peamised muudatused Chrome 97:
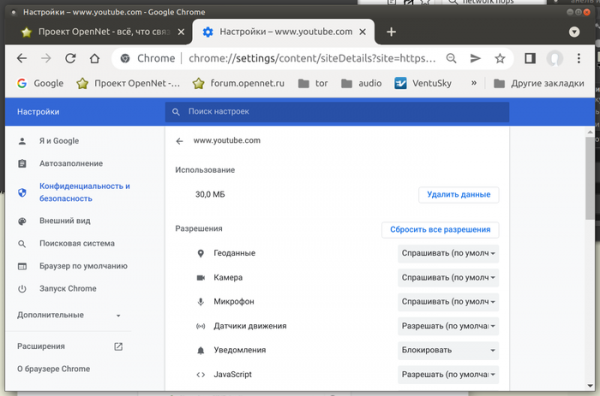
- Osade kasutajate jaoks on seadistustes kasutusele võetud uus brauseri külje andmete haldamise kasutajaliides ("chrome://settings/content/all"). Uue liidese peamine erinevus on suunatud saidi kõikide küpsiste õiguste seadistamisele ja korraga kustutamisele, ilma võimaluseta vaadata üksikute küpsiste üksikasjalikku teavet ja valida valikuliselt nende kustutamist. Google'i arvates võib juurdepääs üksikute küpsiste haldamisele tavakasutajale, kes ei tunne veebiarenduse nüansse, põhjustada ettearvamatuid häireid saitide töös, kui ta muutab tagasi mõtlemata mõningaid parameetreid, samuti võib see juhuslikult deaktiveerida küpsiste kaudu aktiveeritud privaatsusmehhanisme. Neile, kellele on vajalikud manipulatsioonid üksikute küpsistega, soovitatakse kasutada arendustööriistade salvestuse haldamise osa (Application/Storage/Cookie).

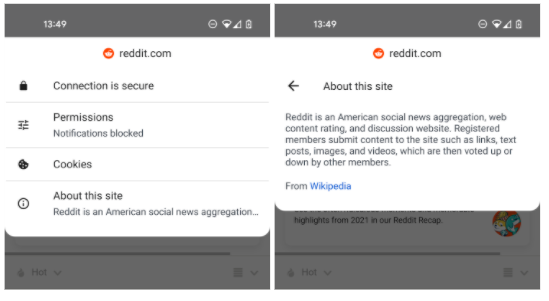
- Saiditeabe jaotises on rakendatud saidi lühikese kirjelduse (nt Wikipedia kirjelduse) kuvamine, kui seadistustes on aktiivne otsingu ja navigeerimise optimeerimise režiim (valik "Muuda otsingud ja sirvimine paremaks").

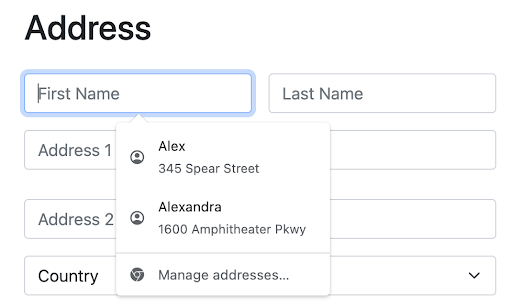
- Veebivormides andmeväljade automaatse täitmise toetust on parandatud. Automaattäidise soovitused kuvatakse nüüd väikese nihkega ja varustatakse teabeikoonidega, mis teevad eelvaate mugavamaks ja võimaldavad kiiret suhestumist täidetava väljaga. Näiteks profiiliikoon annab mõista, et pakutav automaatne täitmine puudutab aadressi ja kontaktinfo alaseid välju.

- Kasutajaprofiilide töötlejate mälu vabastamine on tagatud seondunud brauseriakende sulgemisel. Varasemalt püsisid profiilid mälus ja jätkasid sünkroonimise ja täiendavate taustaskripti ülesannete täitmist, mis tõi kaasa põhjendamatut ressursikasutust süsteemides, kus kasutati samaaegselt mitut profiili (nt külalisprofiil ja Google'i kontoga seondumine). Samuti on tagatud värskendatud andmete põhjalikum puhastamine profiiliga töötamisel.
- Otsingumootorite seadete lehte on täiustatud («Settings>Manage search engines»). Otsingumootorite automaatne aktiveerimine, mille kohta teavet edastatakse OpenSearchi skripti käivitamisel, on keelatud — nüüd tuleb uusi otsingumootoreid, mis töötlevad aadressiriba päringuid, käsitsi seadetes aktiveerida (varem automaatselt aktiveeritud mootorid jätkavad tööta nagu varem).
- Alates 17. jaanuarist ei võeta Chrome Web Store katalooge enam vastu lisandeid, mis kasutavad Chrome'i teise versiooni manifesti, kuid varasemalt lisatud lisandite arendajad saavad jätkuvalt avaldada uuendusi.
- Kohandatud toeks on lisatud eksperimentaalne WebTransporti spetsifikatsioon, mis määratleb protokolli ja sellele vastava JavaScripti API andmete saatmiseks ja vastuvõtmiseks brauseri ja serverilt. Suhtekanal korraldatakse HTTP/3 peal, kasutades transpordina QUIC-protokolli. WebTransporti saab kasutada WebSocketsi mehhanismi asemel, pakkudes selliseid lisavõimalusi nagu mitme voolu edastamine, ühe suuna vood, pakettide edastamine valesti järjekorras (out-of-order), usaldusväärsed ja usaldamatud edastamisrežiimid. Lisaks saab WebTransport'i kasutada Server Push mehhanismi asemel, millest Google Chrome'is loobus.
- JavaScripti objektidesse Array ja TypedArrays on lisatud findLast ja findLastIndex meetodid, mis võimaldavad otsida elemente, andes tulemuse võrreldes massiivi lõpuga. [1,2,3,4].findLast((el) => el % 2 === 0) // → 4 (viimane paarisnumber)
- Sulgedes (ilma „open” atribuudita) HTML-elemendid <details> on nüüd otsingus ja linkides saadaval, ning nad avanevad automaatselt lehe otsimisel ja fragmentide navigeerimisel (ScrollToTextFragment).
- Content Security Policy (CSP) piirangud vastustes serverid kehtivad nüüd ka pühendatud workerite suhtes, mida varem käsitleti eraldi dokumentidena.
- On tagatud selge nõue lubade saamiseks mistahes alamressursside laadimiseks sisemisest võrgust — enne, kui pöördutakse sisemise võrgu või localhosti poole põhisaidi serveris, saadetakse CORS (Cross-Origin Resource Sharing) päring koos päisega, mis ütleb: „Access-Control-Request-Private-Network: true“, nõudes operatsiooni kinnitamist päise tagastamisega, mis ütleb: „Access-Control-Allow-Private-Network: true“.
- Lisatud CSS-i omadus font-synthesis, mis võimaldab hallata brauseri võimalust sünteesida puuduvaid fondi kaalu (oblique, bold ja small-cap), mis puuduvad valitud fondiperes.
- CSS-i transformatsioonide perspektiivifunktsioonis on nüüd rakendatud parameeter ‘none’, mis käsitletakse lõpmatuna animatsiooni loomisel.
- HTTP päisesse Permissions-Policy (Feature Policy), mida kasutatakse volituste delegeerimiseks ja täiustatud võimaluste lubamiseks, on lisatud toe keyboard-map väärtusele, mis lubab kasutada Klaviatuuri API-d. On rakendatud meetod Keyboard.getLayoutMap(), mis võimaldab kindlaks teha, milline klahv on vajutatud arvesse võttes erinevaid klaviatuuri paigutusi (näiteks, kas klahv on vajutatud vene või inglise paigutuses).
- Lisatud meetod HTMLScriptElement.supports(), mis ühtlustab uute võimaluste määratlemise, mis on saadaval "script" elemendis, näiteks on võimalik teada saada toetatud väärtuste loend atribuudile "type".
- Uute ridade normaliseerimise protsess web-vormide saatmisel on vastavusse viidud brauseri mootoritega Gecko ja WebKit. Ridade vahetamise ja tagasiviimise märkide normaliseerimine (asendamine /r ja /n \r\n-ga) Chrome'is toimub nüüd lõppstaadiumis, mitte vormi saatmise töötlemise alguses (st vahepealsed töötlejad, mis kasutavad objekti FormData, näevad andmeid nagu kasutaja on lisanud, mitte normaliseeritud kujul).
- API Client Hints omaduste nimede standardiseerimine, mis areneb User-Agent päise asendamise suunas ja võimaldab saata teavet spetsiifiliste brauseri ja süsteemi parameetrite (versioon, platvorm jne) kohta ainult pärast serveri päringut. Omadused on nüüd määratud eesliitega „sec-ch-“, näiteks sec-ch-dpr, sec-ch-width, sec-ch-viewport-width, sec-ch-device-memory, sec-ch-rtt, sec-ch-downlink ja sec-ch-ect.
- Rakendatakse teise etapi lõpetamist WebSQL API toele, millele kolmandate osapoolte skriptidest pääsemine hakkab nüüd olema blokeeritud. Tulevikus on plaanis järk-järgult täielikult lõpetada WebSQL toetus, sõltumata kasutamise kontekstist. WebSQL töötleja põhineb SQLite koodil ja seda võis kuritarvitada kurjategijate poolt SQLite haavatavuste ärakasutamiseks.
- Windowsi platvormil on lisatud kogum, mis sisaldab täitmise voogude kontrolli (CFG, Control Flow Guard), mis blokeerib katsed sisestada koodi Chrome'i protsessi. Samuti kohaldatakse nüüd võrgu teenustele, mis töötavad eraldi protsessides, sandboxes-isolatsiooni, mis piirab koodi võimalusi nendes protsessides.
- Chrome'i Androidi jaoks on aktiveeritud dünaamilise logimise mehhanism väljastatud ja tühistatud sertifikaatide jaoks (Certificate Transparency), mis oli varem aktiveeritud lauaarvutite kogudes.
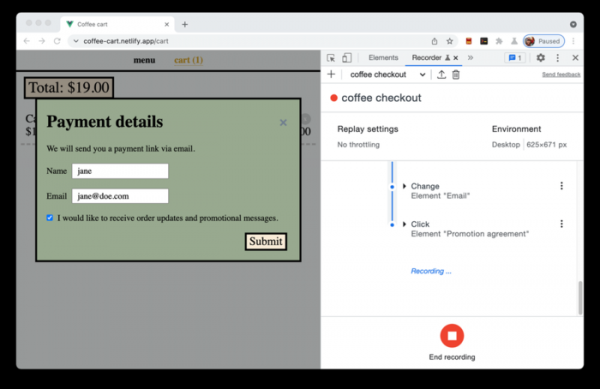
- On tehtud parandusi veebiarendajatele mõeldud tööriistadesse. Katse toeta seadete sünkroniseerimist DevTools'i vahel erinevates seadmetes. Uus Recorder paneel, mille abil saab salvestada, taasesitada ja analüüsida kasutaja toiminguid leheküljel.

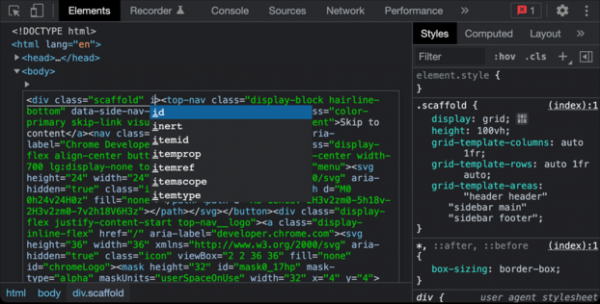
Veebi konsoolides veateateid kuvades tagatakse seotud probleemide veergude numbrite kuvamine, mis on mugav minifitseeritud JavaScript-koodi probleemide tõrkeotsimiseks. Uuendatud seadmete nimekiri, mida saab simuleerida lehe kuvamise hindamiseks mobiilseadmetes. HTML-plokkide redigeerimise liidesesse (Edit as HTML) on lisatud süntaksi esiletõstmine ja automaatne täiendamise võimalus.

Lisaks uuendustele ja vigade parandamisele on uues versioonis kõrvaldatud 37 haavatavust. Paljud neist haavatavustest leiti automatiseeritud testimise käigus, kasutades tööriistu nagu AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer ja AFL. Ühele haavatavusele on antud kriitilise probleemi staatus, mis võimaldab ületada kõik brauseri kaitsekihtide tasemed ja käivitada koodi süsteemis, väljaspool sandbox-keskkonda. Kriitilise haavatavuse (CVE-2022-0096) üksikasju ei ole veel paljastatud, teada on ainult see, et see on seotud juba vabastatud mälu ala juurde pääsemisega koodis, mis tegeleb sisemiste salvestuskohtadega (API Storage).
Google maksis tänases versioonis avastatud haavatavuste tasustamise programmi raames 24 preemiat kokku 54 000 USA dollari ulatuses (kolm preemiat 10 000 dollarit, kaks preemiat 5 000 dollarit, üks preemia 4 000 dollarit, kolm preemiat 3 000 dollarit ja üks preemia 1 000 dollarit). 14 preemia suurus on veel määramata.
Allikas: opennet.ru
